銀行業界におけるサイバーセキュリティ上の3大脅威
リスクにさらされるのは、お客さまとブランドです
データ侵害は、金融機関の収益に悪影響を及ぼします。しかし、それ以上に深刻で、回復が難しいのがブランドへのダメージです。これは、さまざまな脅威を駆使する悪意ある攻撃者と、防御策を講じる金融機関との間で繰り広げられる軍拡競争であり、その力関係は絶えず変化しています。攻撃者が狙うのは、攻撃に見合う極めて価値の高い情報、すなわち顧客の個人を特定できる情報(PII)です。
2023年時点の主な脅威、その被害と防止策
DDoS攻撃
現在、金融機関で報告される脅威の実に41%をDDoS攻撃が占めています。攻撃が成功すれば、金融サービスの「サービス」そのものが機能しなくなります。一般的な影響として、顧客が主要サービスを利用するためのバンキングアプリに突然アクセスできなくなる、ネットワークが極端に遅くなる、さらには完全にオフラインになることなどが挙げられます。
検知:通常のネットワークトラフィックと迅速に比較できるようにし、攻撃時の状態を把握します。
阻止:コンテンツ、位置情報、トラフィックレートに基づくIPブロッキングを使用します。
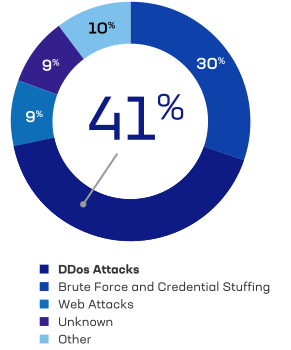
F5 Security Incident Response Teamに報告された金融サービス機関のセキュリティインシデント
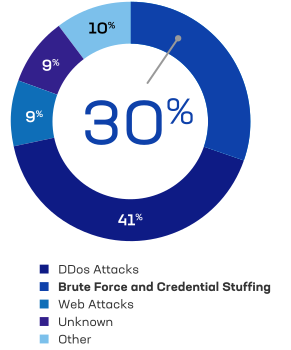
ブルートフォース攻撃とクレデンシャルスタッフィング
ブルートフォース攻撃とクレデンシャルスタッフィング攻撃は、攻撃者にとって究極の標的であり、顧客アカウントの乗っ取りやアカウントのロックアウトといった深刻な被害をもたらします。
防止:強力なパスワードポリシーと多要素認証(MFA)を使用します。
阻止:早期検知とログイン失敗の増加の特定によって。
Web攻撃
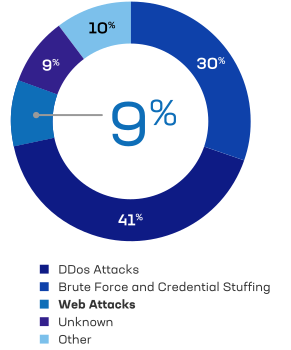
幸いなことに、Web攻撃は実際に減少しており、金融機関が現在直面しているセキュリティ脅威のわずか9%にとどまっています。
防止:Webアプリと関連テクノロジーに最新のパッチを適用し、Webアプリケーションに対するペネトレーションテストを実施します。
検知:Webアプリケーションファイアウォール(WAF)を使用してWebプロトコルを検査します。
攻撃については以上です。では、標的について見ていきましょう。
上記の攻撃が依然として広く行われていることを考えると、標的となるテクノロジーの大半が、ログインページ、API、Anonymous File Transfer Protocols(AFTP)など、何らかの認証テクノロジーに関係しているのも不思議ではありません。WebサイトとDNSはいずれも、脆弱性の悪用やDDoSによる攻撃を受ける可能性があるため、これらの攻撃ベクトルが各標的にどのように対応しているかを特定することはできません。
次に何をすべきか?F5がお手伝いします。
他の業界と比べ、銀行業界では、実効性のある包括的なサイバーセキュリティプログラムがより重視される傾向にあります。それでも、攻撃者の動向やエントロピーに対処しながらセキュリティプログラムを構築・維持するうえで、他の業界と共通する多くの課題に直面しています。
リスクとコストの両方を最小限に抑えるためにF5が金融サービス向けに提供するセキュリティソリューションをご覧ください。
詳しく見る