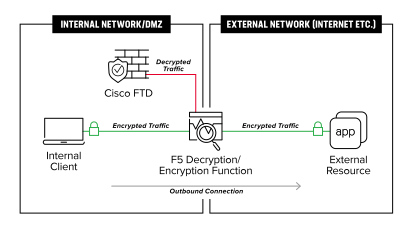
Cisco FTDとF5 SSL Orchestrator:ネットワークトポロジー全体の構成
クライアント(コンピューター、タブレット、スマートフォンなど)とサーバー間で送受信されるデータの大半は、Secure Sockets Layer(SSL)または、より新しく安全性の高いTransport Layer Security(TLS)によって暗号化されています。(参考資料として、F5 Labsの「2019年TLSテレメトリレポート概要」をご覧ください)。現在では暗号化が広く普及しているため、トラフィックを復号しない限り、脅威は隠れたままとなり、セキュリティ検査では検出できません。
Cisco Firepower Threat Defense(FTD)など、セキュリティ機能を実行する複数のデバイスでデータの復号と暗号化を行うと、オーバーヘッドと遅延が増加する可能性があります。SSLの可視性に関する課題や、セキュリティスタックの断片化も相まって、企業にとって、長期にわたり有効な包括的セキュリティ戦略の策定は困難になっています。
このシステムリファレンスアーキテクチャでは、さまざまなネットワークトポロジーにおけるSSL OrchestratorとCisco FTD製品の構成方法を取り上げ、可視性、プライバシー、規制遵守に関する課題への対応について説明します。
SSL Orchestrator:暗号化された脅威を可視化
F5 SSL Orchestratorは、ITインフラストラクチャとインターネットの間に配置され、検査に使用できる復号ゾーンを構築します。復号ゾーン内では、Cisco FTDなどのセキュリティデバイスがデータにアクセスし、マルウェアなどの潜在的な脅威を検出して緩和できます。
F5の高度なSSL/TLS復号テクノロジー、強力な暗号スイートのサポート、柔軟なアーキテクチャにより、リソース利用の最適化、遅延の解消、セキュリティ検査インフラストラクチャのレジリエンス向上を支援します。すべての通信がSSL Orchestratorを経由するため、運用リスク(パフォーマンス、可用性、セキュリティ)に対処するポリシーを適用する戦略的な制御ポイントとしても機能します。
SSL Orchestratorは、インバウンド(インターネットユーザーからWebアプリケーションへ)とアウトバウンド(企業ユーザーからインターネットへ)の両方のSSL/TLSトラフィックを高いパフォーマンスで復号します。図1に示すように、アウトバウンドトラフィックは復号された後、検査と検知のためにCisco FTDシステムへ送信されます。
SSL Orchestratorのアーキテクチャコンポーネント
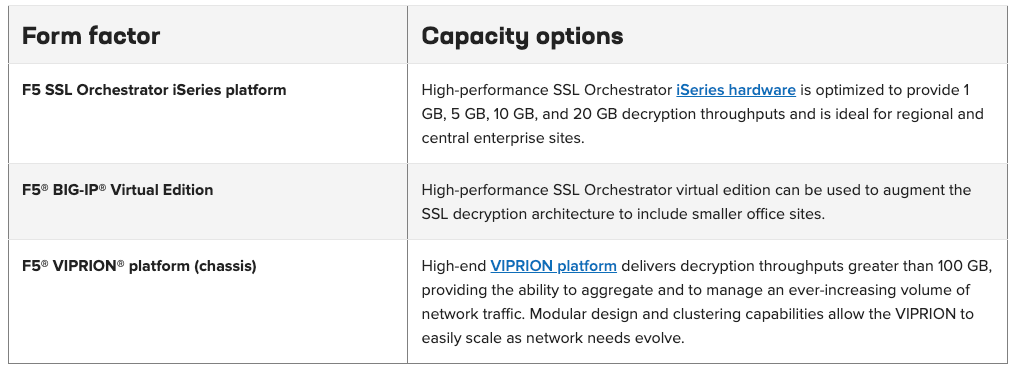
環境が異なれば、求められるアーキテクチャも異なります。SSL Orchestratorは、多様なアーキテクチャ要件に対応できるよう、さまざまなフォームファクターとサイズで提供されています。
動的サービスチェイニング
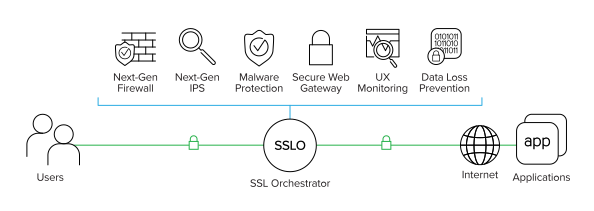
一般的なセキュリティスタックは、次世代ファイアウォール(NGFW)、侵入検知/防御システム(IDS/IPS)、データ損失防止、マルウェア分析ツールなど、複数のシステムで構成されます。これらのシステムが検査を行うには、復号されたデータへのアクセスが必要です。
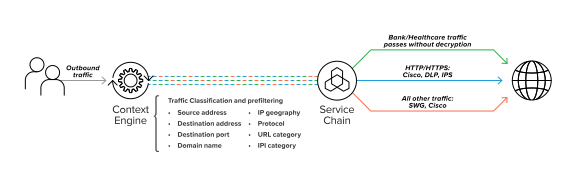
SSL Orchestratorは既存のセキュリティアーキテクチャと容易に統合でき、セキュリティスタック内の複数の検査デバイスに対するSSL/TLS復号を一元化します。この「一度復号し、複数の検査デバイスに振り分ける」設計により、各セキュリティデバイスが個別に復号する場合に生じ得る遅延、複雑さ、リスクの問題に対処できます。また、コンテキストエンジンを使用して、トラフィックフローごとに複数のサービスチェーンを作成することもできます。
“F5 SSL Orchestratorのサービス SSL Orchestratorシステムにおけるサービスは、同一のセキュリティデバイスで構成されるプールとして定義されます。たとえば、Cisco FTDサービスには、1台以上のFTDデバイスが含まれます。デフォルトでは、SSL Orchestratorはサービス内のすべてのデバイスにトラフィックを負荷分散します。 ヘルスモニタリング SSL Orchestratorは、サービス内のセキュリティデバイスの稼働状態を確認するための各種ヘルスモニターを備えており、デバイス障害が発生した場合は即座に対処します。たとえば、Cisco FTDサービス内のデバイスに障害が発生すると、SSL Orchestratorは稼働中のFTDデバイスへ負荷を自動的に移行します。サービス内のすべてのデバイスに障害が発生した場合、SSL Orchestratorはネットワークの継続性を維持し、稼働時間を最大化するために、そのサービスをバイパスします。”
トラフィック分類用コンテキストエンジン
SSL Orchestratorのコンテキストエンジンでは、分類基準、URLカテゴリ、IPレピュテーション、フロー情報に基づくポリシー判断に従って、トラフィックをインテリジェントに振り分けることができます。また、法的要件やプライバシー保護のため、金融、行政サービス、医療などのアプリケーションやWebサイトへのトラフィックを復号せずに通過させることもできます。
高可用性
SSL Orchestratorは、アクティブ/スタンバイHAアーキテクチャをサポートします。一方のシステムがトラフィックを処理し、もう一方は必要になるまでスタンバイモードで待機します。これにより、ダウンタイムを短縮し、単一障害点を排除することを目指します。システム間では、設定情報とユーザー接続情報が自動的に同期されます。
“バイパス保護 SSL Orchestratorはバイパススイッチと統合でき、障害時に通信を物理的に直結するフェイル・トゥ・ワイヤ保護を実現します。SSL Orchestratorシステムへの電力供給が停止した場合、ネットワークパフォーマンスを損なうことなくトラフィックがバイパスされます。”
デプロイメントトポロジー
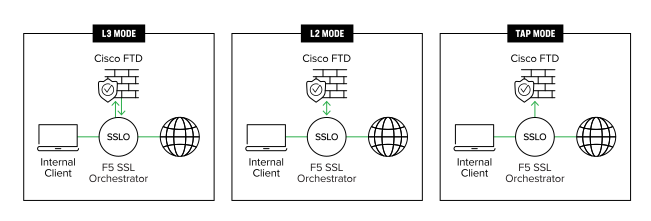
F5 SSL Orchestratorは、レイヤー2またはレイヤー3モードでインライン展開され、明示的フォワードプロキシ、透過型フォワードプロキシ、またはリバースプロキシとして構成できます。Cisco FTDと統合する場合、図4に示すように、SSL OrchestratorをインラインL3、インラインL2、または受信専用TAPモードで接続し、復号されたトラフィックを転送できます。
リファレンスアーキテクチャ図
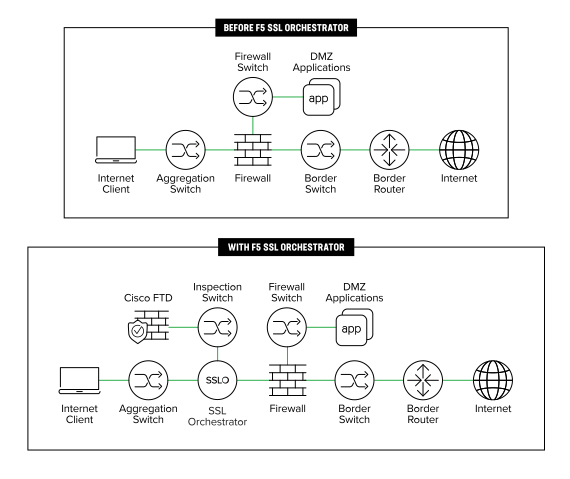
図5は、SSL Orchestratorをエンタープライズアーキテクチャに統合し、検査インフラストラクチャ全体で受信トラフィックと送信トラフィックの両方の復号を一元化する仕組みを示しています。
概要
インターネット上のIP通信を保護するために、SSLとその後継であるTLSがますます広く利用されるようになっています。これには良い面と悪い面があります。良い面は、すべての通信が暗号化され、第三者による盗み見を防げることです。一方、攻撃者が暗号化トラフィック内にマルウェアを隠せるため、リスクが生じる可能性もあります。暗号化トラフィックをそのまま通過させると、セキュリティシステムはそれを検査できません。その結果、セキュリティ機能を多層化する多層防御戦略全体が損なわれます。
F5 SSL Orchestratorは、Cisco FTDのような高度な脅威防御システムと組み合わせることで、企業境界内にSSL/TLS復号を集約し、こうしたSSL/TLSの課題を解決できます。復号したトラフィックをセキュリティスタック全体に振り分けて検査し、ゼロデイエクスプロイトを特定してブロックできます。その結果、マルウェア対策や次世代ファイアウォールに対する既存のセキュリティサービス投資を最大限に活用できます。
F5について
F5(NASDAQ:FFIV)は、世界最大規模の企業、サービスプロバイダー、政府機関、消費者向けブランドが、あらゆるアプリケーションを場所を問わず安全かつ確実に提供できるよう支援します。F5は、スピードと制御性を損なうことなく、組織が選択したインフラストラクチャを導入できるようにするクラウドおよびセキュリティのアプリケーションサービスを提供しています。詳細については、f5.comをご覧ください。また、Twitterで「@f5networks」をフォローするか、LinkedInおよびFacebookで、F5、パートナー、テクノロジーに関する詳細をご覧いただけます。