
Cisco Firepower Threat DefenseとF5 SSL Orchestratorによるインシデント修復
コンセプト
F5 SSL Orchestratorにより、企業は自社のエンタープライズ環境を保護できます。また、多様なセキュリティゾーンを通過するデータトラフィックを余すところなく可視化しながら、さまざまな攻撃の種類、ベクトル、形態を防ぐために必要なスケーラビリティを提供します。強固な分散型サービス拒否(DDoS)対策と組み合わせることで、SSL OrchestratorとCisco Firepower Threat Defense(FTD)の統合は、境界セキュリティに必要なコンポーネントを提供し、マルウェア、ボット、その他の攻撃からエンタープライズ環境を守る包括的な保護を実現します。
シームレスな統合を実現するため、F5はCiscoと連携し、SSL OrchestratorとFirepower Threat Defenseを統合するためのリファレンスアーキテクチャを検証、作成しました。テストと検証はF5 Labsの施設で実施し、FTDを搭載した仮想および物理Firepowerデバイスを使用しました。
このガイドは、一般的なユースケースに対応する検証済み構成を管理者が特定し、導入する際に役立ちます。ここで定義するお客さまのシナリオでは、ポリシーベースのトラフィックステアリングとブロックに加え、SSLの可視化と制御に対応します。
ユーザーシナリオ1:セキュリティポリシーに基づくトラフィックステアリングとブロック
このシナリオでは、SSL Orchestratorを使用し、負荷に応じてトラフィックフローを異なるリソースに割り当てます。また、一元的なポリシー管理やF5 iRulesなどの機能に基づくビジネスインテリジェンスを活用して、より高度な判断を行い、FTDリソースによる検査に利用できるように割り当てることも可能です。たとえば、アプリケーションAは、その環境に固有のシグネチャを監視する専用ルールセットを備えたFTDサーバープールに振り分け、アプリケーションBは別のプールに振り分けることができます。Firepower remediation APIと統合することで、iRuleを使用してIPアドレスをブロックリストに追加し、システムが動的に対応してFTDインフラストラクチャの負荷を軽減できます。特定された攻撃者からのトラフィックは、事前に設定された期間、FTDに到達する前にブロックされます。攻撃者が実際の攻撃を隠すために大量の妨害トラフィックを送り込む手法を取ることがあるため、この修復策により、FTDは特定済みの攻撃者に再度対処することなく、新たな攻撃の特定にリソースを集中できます。
ユーザーシナリオ2:SSLの可視化と制御
SSL終端処理は多くのリソースを消費しますが、F5デバイスにはSSL処理専用のハードウェアプロセッサが搭載されています。インバウンドとアウトバウンドのどちらの導入シナリオでも、SSL OrchestratorとFTDを併用することで、SSLトラフィックを余すところなく可視化できます。
インバウンドアプリケーションを導入する際は、ほとんどの場合、高可用性が考慮されます。F5 BIG-IPインスタンスでSSL終端を行うことで、安全性と機能性を高めたアプリケーションデリバリを実現するとともに、FTDセンサーがSSLトラフィックを可視化できるようになります。セキュリティポリシーで定められている場合は、バックエンドサーバーに転送する前にトラフィックを再暗号化できます。
ユーザーを保護するためにSSL暗号化を使用するWebサイトが急増しており、マルウェアや攻撃の排除を担うFTDセンサープールにとって課題となっています。SSL Orchestratorは、ユーザートラフィックを完全に可視化できます。
一般的な検証済み導入アーキテクチャ
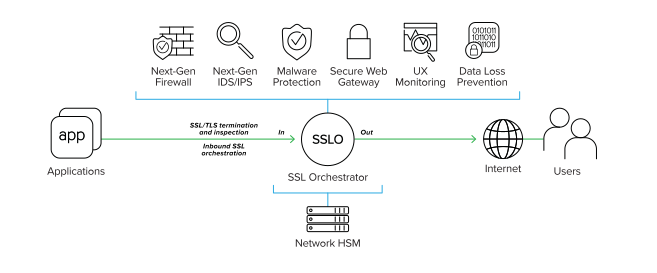
イングレストラフィックの保護:インバウンドトポロジ
SSL Orchestratorは、暗号化された脅威が検知されないまま重要な資産を侵害することを防ぐため、受信SSL/TLSインスペクションをサポートします。セキュリティの死角を解消し、潜む脅威を阻止することで、アプリケーションとサーバーを保護します。
検証済みのアーキテクチャには、Webアプリケーションサーバープールのフロントエンドに配置された、負荷分散構成のFirepowerデバイスプールが含まれます。このアプローチでは、SSLの可視化と制御、およびトラフィックの管理とブロックの両方に対応しながら、CiscoとF5を組み合わせたソリューションの効果を最大限に高めます。検査ゾーンのトラフィックは、Firepowerデバイスによる検査に必要な間だけ復号され、アプリケーションサーバーまたはクライアントに送信される前に再暗号化されます。
図1では、Firepower Servicesがすべてのネットワークフローを検査、ブロックし、レポートします。トラフィックはFTDデバイスを通過した後、SSL Orchestratorを経由して再びルーティングされます。これにより、トラフィックを検査し、必要に応じてIPアドレスをブロックできます。
送信トラフィックの保護:アウトバウンドトポロジ
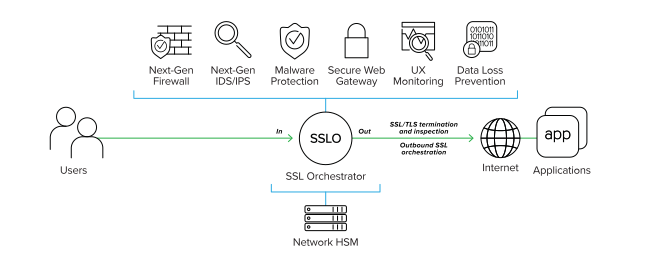
SSL Orchestratorは、アウトバウンドSSL/TLSインスペクションをサポートし、マルウェアの企業ネットワークへの侵入を阻止するとともに、暗号化チャネルを介したコマンド&コントロール(C&C)通信を防止します。このソリューションは、マルウェア感染、データ流出、C&C通信を阻止します。
検証済みのアーキテクチャは、インターネット経由の脅威から内部クライアントを保護します。クライアントはSSL Orchestratorを介してインターネットにアクセスします。SSL Orchestratorはこのトラフィックを復号し、そのコピーを検査のためにFirepowerデバイスへ送信します。
SSL Orchestratorの設定
以下の手順では、受信または送信のSSL Orchestratorトポロジーが正常に動作していることを前提とし、次の手順でCisco Firepower TAP Serviceを追加する方法を説明します。
- Firepower TAP Serviceを作成します。
- iRulesを作成します。
- 仮想サーバーを作成します。
- iRulesを仮想サーバーに関連付けます。
両方のトポロジタイプがサポートされており、Cisco修復ソリューションの設定方法はどちらも同じです。稼働中のSSL Orchestratorトポロジがまだない場合は、F5 DevCentralのSSL Orchestrator記事シリーズで設定手順の詳細をご確認ください。
このガイドでは、Cisco FTDをSSL Orchestratorとともに導入するために必要な手順について説明します。これには、Firepower Services(Firepowerノード)とセキュリティポリシーの設定、およびiRulesの適用が含まれます。FTDはレイヤー2/3またはTAPソリューションとして導入できます。SSL Orchestratorはレイヤー2またはレイヤー3ソリューションとして導入できます。SSL Orchestratorは、要件に最適な方法で導入できる柔軟性を備えています。たとえば、SSL Orchestratorをレイヤー2モード、FTDをレイヤー3モードで導入することも、その逆の構成で導入することもできます。
SSL Orchestratorの構成と導入には、F5の導入に関する概念とテクノロジー、およびネットワークの基礎知識が不可欠です。構成とネットワーク設定の詳細については、F5サポートサイトのAskF5をご覧ください。
ステップ1:Firepower TAPサービスを作成する
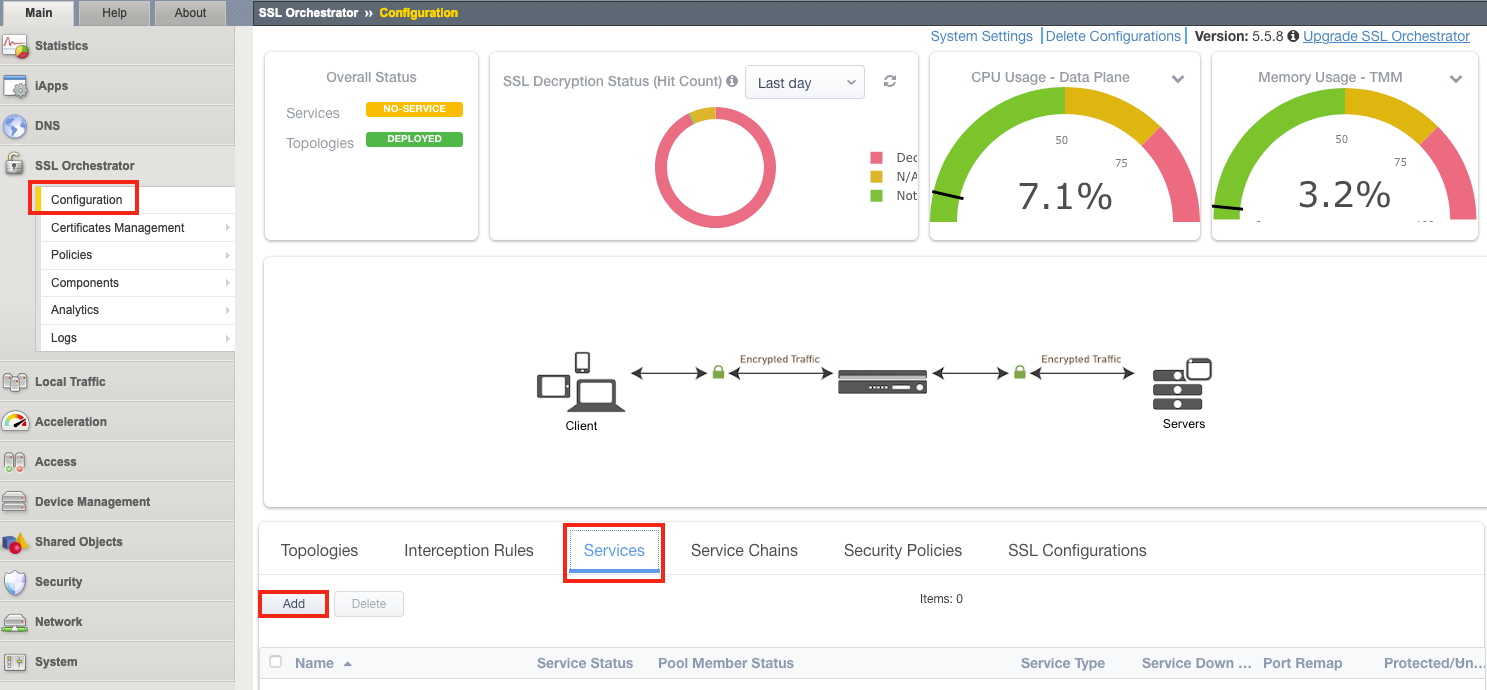
Guided Configurationウィザードを使用すると、このソリューションの大部分を構成できますが、一部の作業はウィザード外で行う必要があります。この例では、既存のL2アウトバウンドトポロジを使用します。
1. Configuration Utilityで、[SSL Orchestrator > Configuration > Services > Add]をクリックします。
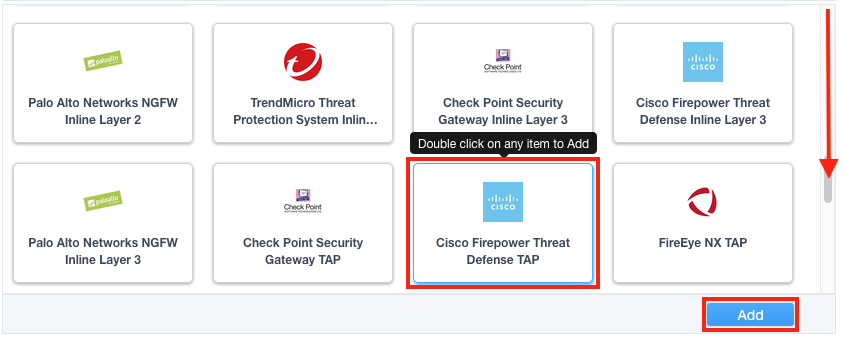
2. [Service properties]で[Cisco Firepower Threat Defense TAP]を選択し、[Add]をクリックします。
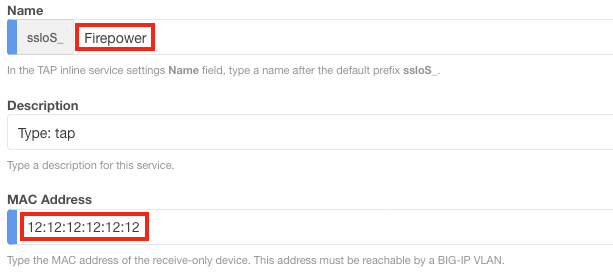
3. サービスに名前を付け、FirepowerのMACアドレスを入力します(SSL Orchestratorに直接接続されている場合は12:12:12:12:12:12)。
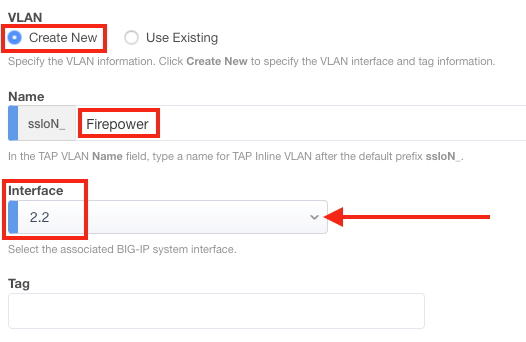
4. VLANで[Create New]をクリックし、[Name](例:Firepower)を入力して、正しいインターフェース(この例では2.2)を選択します。VLANを以前に設定している場合は、[Use Existing]をクリックし、ドロップダウンメニューから適切なVLANを選択します。
注:必要に応じてVLANタグを指定します。
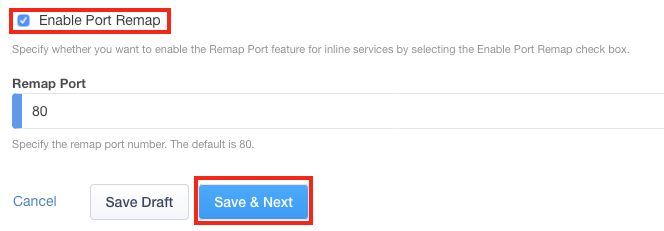
5. Port Remapの有効化は任意です。[Save & Next]をクリックします。
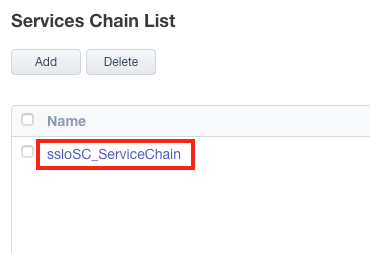
6. 設定するService Chain(この例ではsslo_SC_ServiceChain)をクリックします。既存のサービスチェーンがない場合は、ここで追加します。
7. Firepowerサービスを選択し、該当する矢印をクリックして[Selected]リストに移動します。[Save]をクリックします。
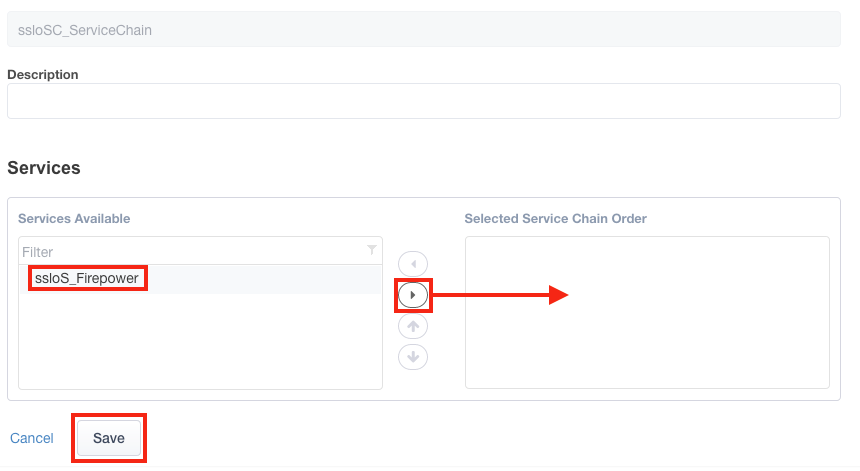
8. [Save & Next]をクリックし、続いて[Deploy]をクリックします。
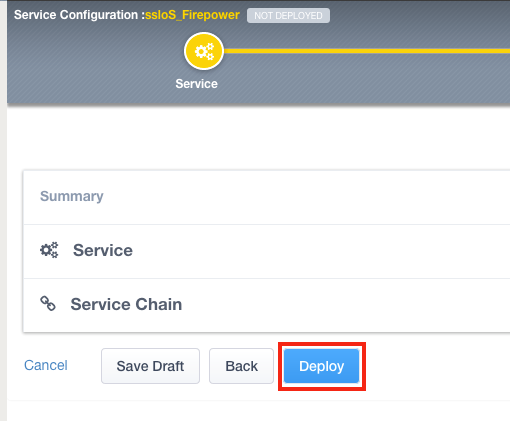
ステップ2:iRulesを設定
2つのiRulesと2つの仮想サーバーを作成します。最初のiRuleは、FirepowerデバイスからのHTTPリクエストを待ち受けます。次に、FirepowerはRemediation APIを介して応答し、IPアドレスとタイムアウト値を含むHTTPリクエストを送信します。このアドレスはSSL Orchestratorでブロックする送信元IPであり、タイムアウト期間中はブロックされます。詳細およびiRulesのチュートリアルについては、F5 DevCentralをご覧ください。
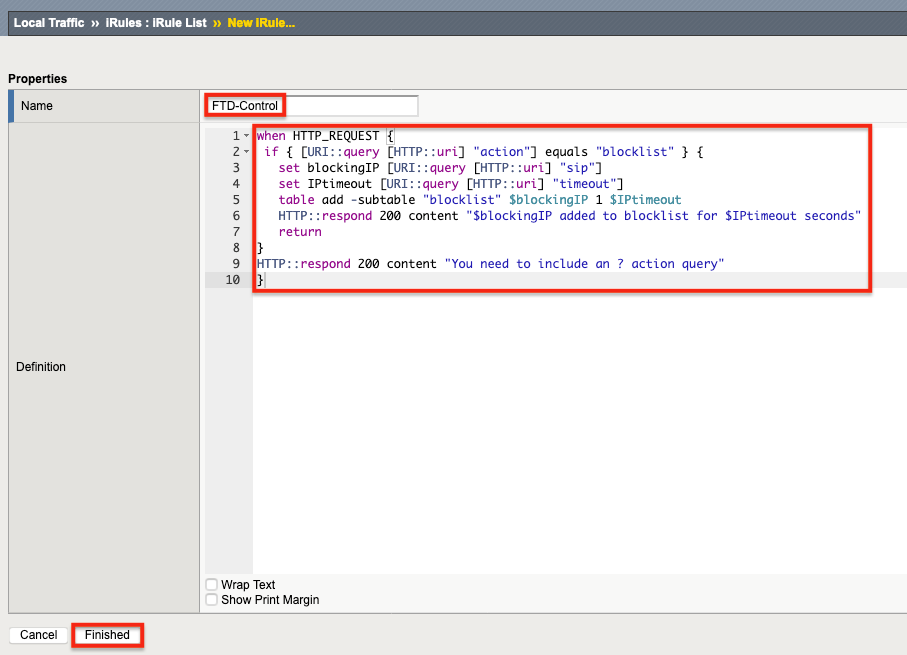
1. SSL Orchestratorで最初のiRuleを作成するには、Local Traffic > iRulesを選択し、Createをクリックします。
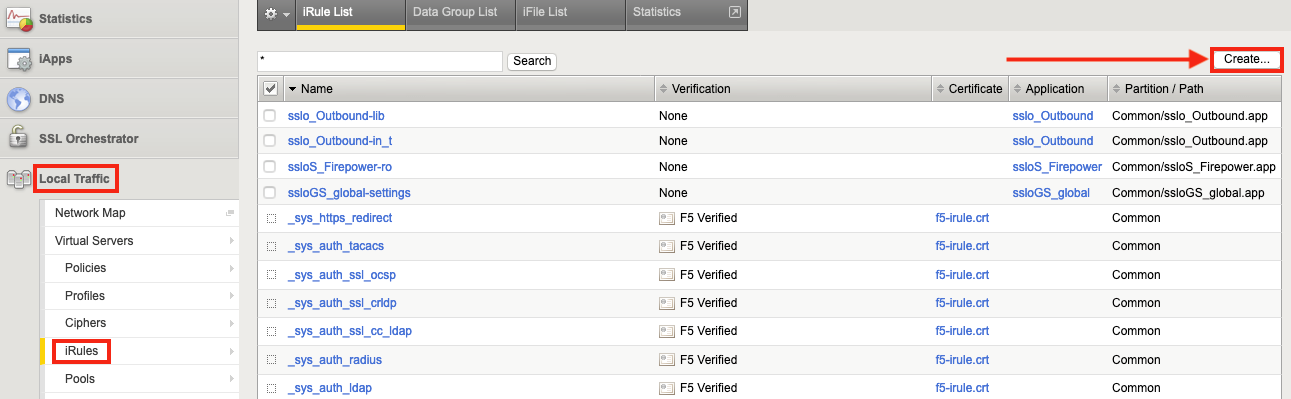
2. iRuleに名前(この例ではFTD-Control)を付け、下の図3に示すiRuleのテキストをコピーして[Definition]フィールドに貼り付けます。[Finished]をクリックします。このiRuleはControl仮想サーバーに関連付けられます。
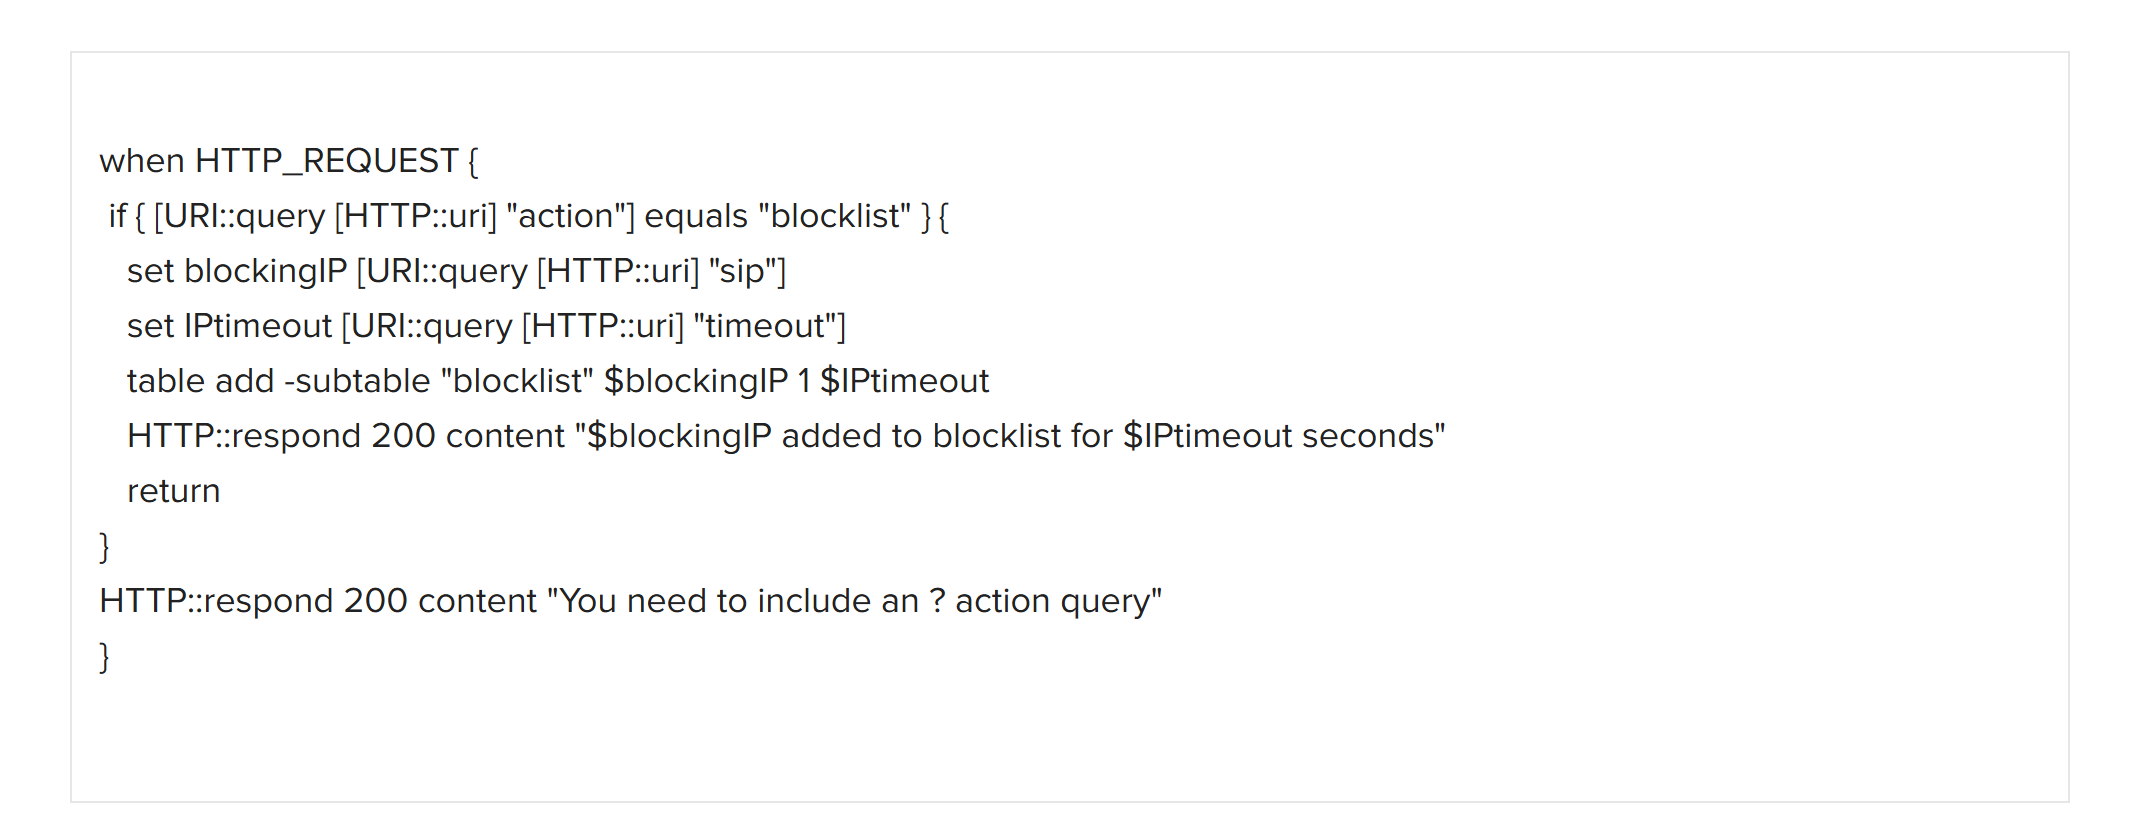
3. もう一度[Create]をクリックして、2つ目のiRuleを作成します。
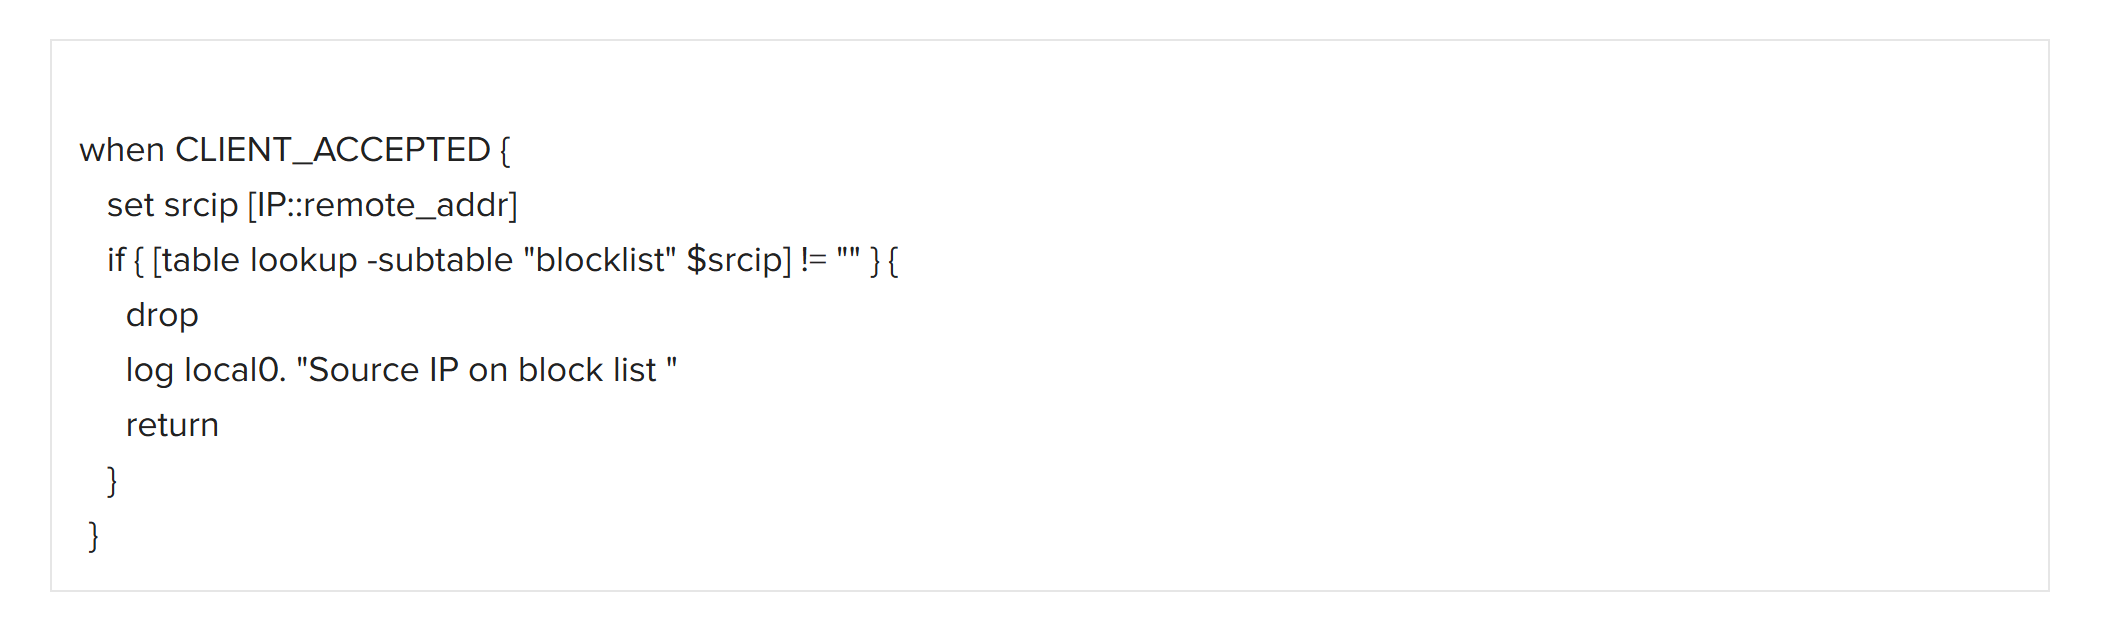
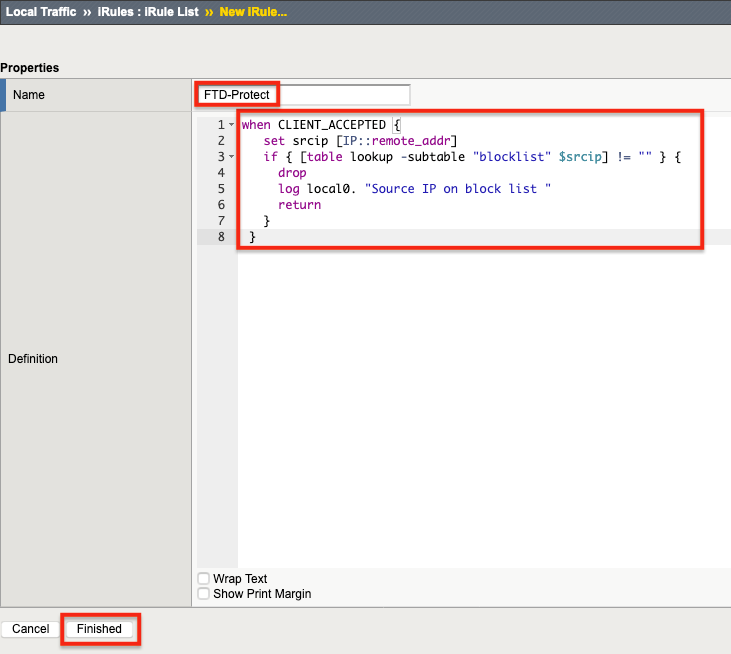
4. 2つ目のiRuleに名前(この例ではFTD-Protect)を付け、下の図4に示すiRuleのテキストをコピーして、[Definition]フィールドに貼り付けます。
5. [Finished]をクリックします。このiRuleがProtect Virtual Serverに関連付けられます。
ステップ3:仮想サーバーを構成し、iRulesを関連付ける
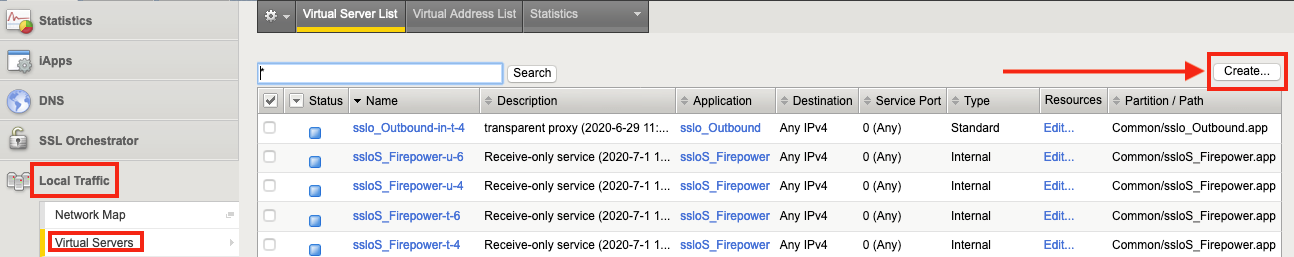
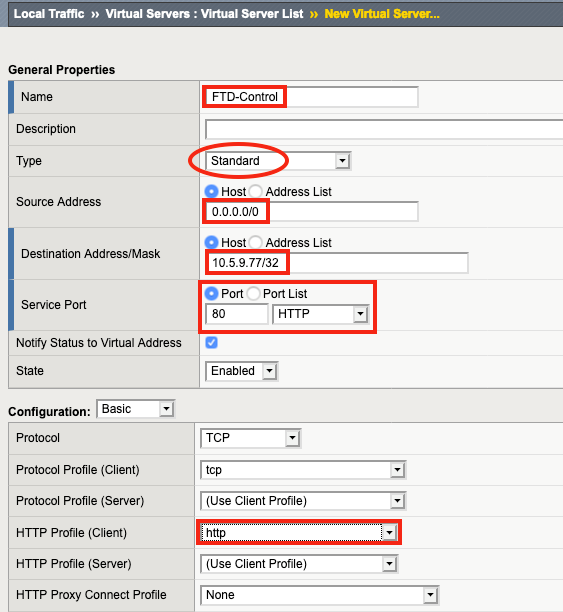
1. Local Traffic > Virtual Serversを選択し、Createをクリックして、仮想サーバーを作成します。
2. 関連付けられたiRuleの名前を考慮して、仮想サーバーに名前を付けます。この例ではFTD-Controlとします。[Type]で[Standard]を選択します。
3. 送信元アドレスに0.0.0.0/0と入力します。これは、すべての送信元アドレスが一致することを示します。
4. Destination Address/Maskに、FirepowerからのAPIリクエストを受け付けるためにSSL OrchestratorがリッスンするIPアドレスを入力します。(この例では10.5.9.77/32です。これは、SSL Orchestratorがその単一のIPアドレスへの接続にのみ応答することを示します。
注記:宛先アドレス/マスクは、Firepower Management Centerのセカンド管理インターフェースと同じサブネット内にある必要があります。セカンド管理インターフェースについては、このガイドで後述します。
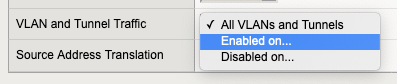
5. VLANおよびトンネルトラフィックでは、F5は有効化する対象として、すべてのVLANおよびトンネルではなく、Firepowerの第2管理インターフェースが使用する特定のVLANを選択することを推奨します。
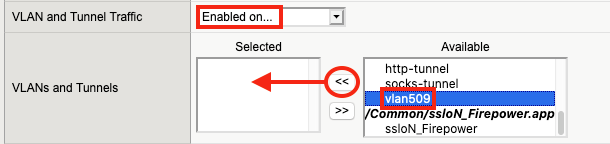
6. Firepowerの第2管理インターフェースで使用するものと同じVLAN(この例ではvlan509)を選択します。[<<]をクリックして、該当するVLANを[選択済み]リストに移動します。
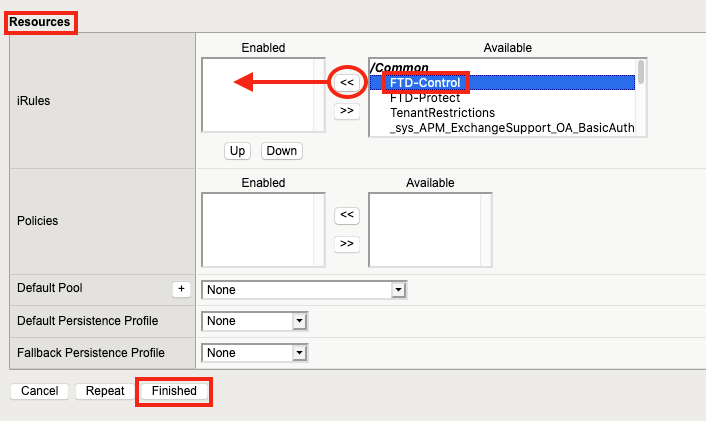
7. [Resources]で、先ほど作成したFTD-Control iRuleをクリックし、[<<]をクリックして[Enabled]リストに移動してから、[Finished]をクリックします。
8. 2つ目の仮想サーバーを作成するには、もう一度[Create]をクリックします。
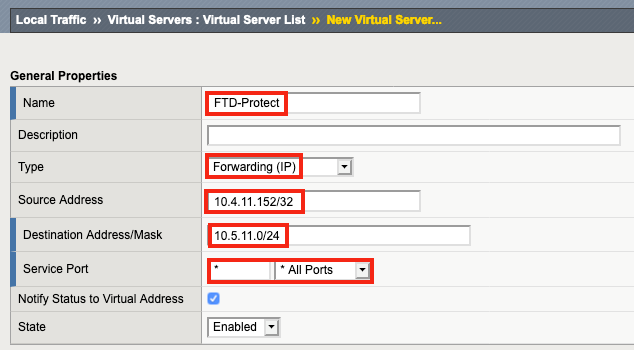
9. 仮想サーバーの[Name]に名前(この例ではFTD-Protect)を指定し、[Type]で[Forwarding (IP)]をクリックします。
10. Source Address(この例では10.4.11.152/32)を入力します。この仮想サーバーは、単一のテストクライアントですべてが正常に動作することを確認するため、テスト目的で送信元IPが10.4.11.152の接続のみを受け入れます。インバウンドトポロジーの場合、Source Addressを0.0.0.0/0に設定すると、任意の場所からの接続を許可できます。
11. Destination Address/Maskを入力します。この場合、10.4.11.0ネットワークのトラフィックがSSL Orchestratorを経由してインターネットに進むための宛先は、10.5.11.0ネットワークです。
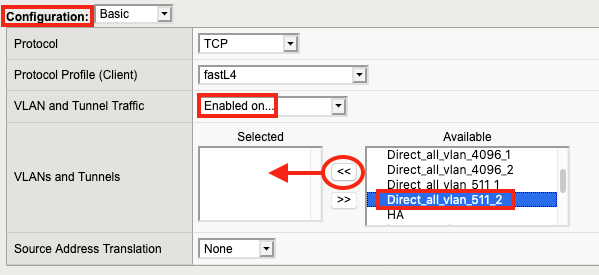
12. [Configuration]で、[Enabled on]を選択します(対象:[VLAN and Tunnel Traffic])。
13. [Available]で、SSL Orchestratorがトラフィックを受信するイングレスVLAN(この例ではDirect_all_vlan_511_2)を選択します。[<<]をクリックして[Selected]リストに移動します。
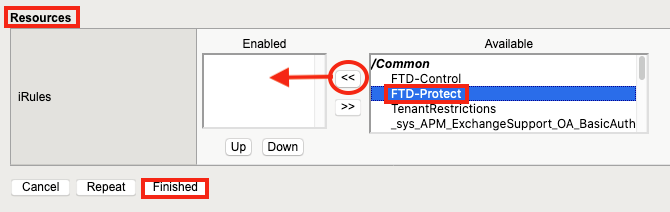
14. [Resources]で、先ほど作成したFTD-Protect iRuleをクリックします。[<<]をクリックして[Enabled]リストに移動し、[Finished]をクリックします。
これで、以下が完了しました。
- Firepower TAP Serviceを作成しました。
- iRulesを作成しました。
- 仮想サーバーを作成しました。
- iRulesを仮想サーバーに関連付けました。
Cisco FTDのセットアップと構成
これらの手順は、Cisco FirepowerおよびFirepower Management Center (FMC)のライセンス取得と導入が完了し、正常に動作していることを前提としています。
1. Firepower Management Centerにログインして、サマリーダッシュボードを表示します。
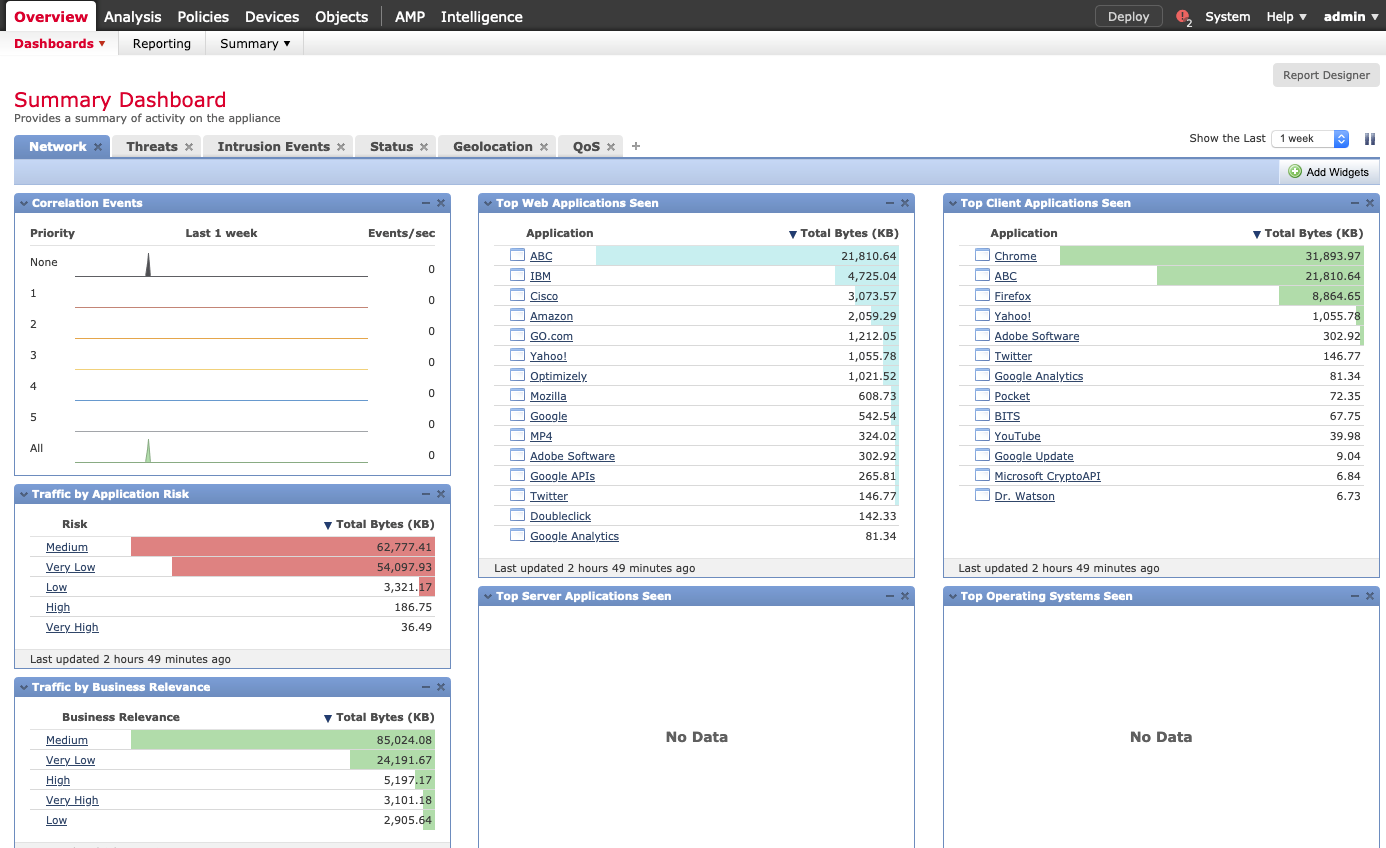
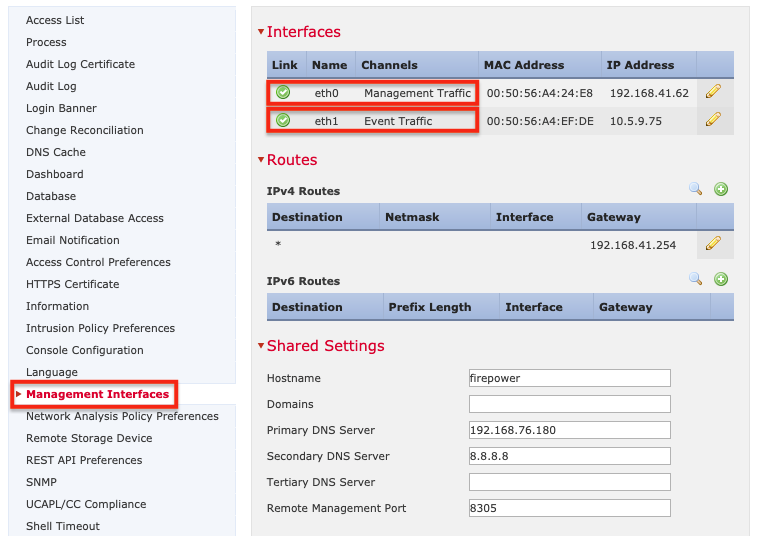
2. [System > Configuration]をクリックします。([Devices]タブが開きます。)

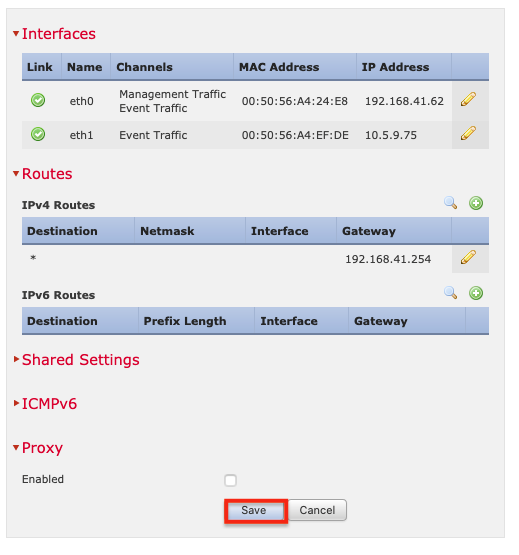
3. 左側のメニューで[Management Interfaces]をクリックします。FMC管理インターフェースは、イベントトラフィック用に設定し、SSL OrchestratorのControl Virtual Server(例では10.5.9.77)と同じサブネット上に配置する必要があります。
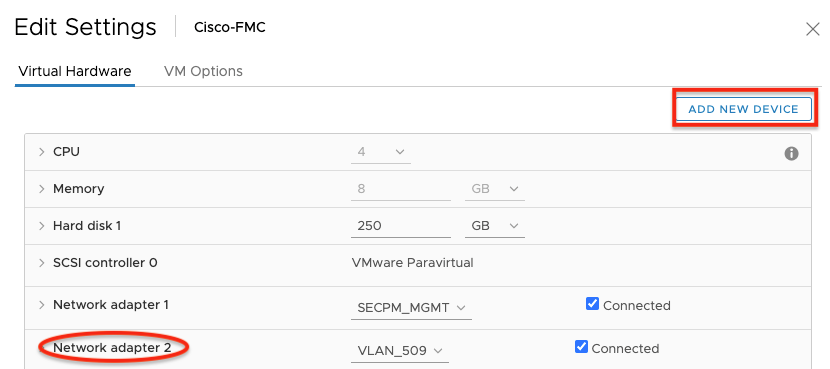
4. FMCに仮想マシンを使用する場合は、Hypervisorコンソールで[Add New Device]をクリックし、2つ目のNICを追加します。(手順の詳細については、以下のスクリーンショットおよびHypervisorの管理者ガイドを参照してください。)
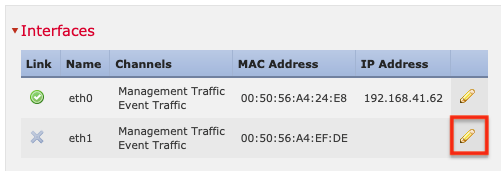
5. 2つ目の管理インターフェースを設定するには、鉛筆(編集)アイコンをクリックします。
6. Enabledを選択します。(Event Trafficは有効にする必要がありますが、Management Trafficは必須ではありません。)
7. IPv4 ConfigurationをStaticに設定します。IPアドレスとサブネットマスクを入力し、OKをクリックします。
注記:このインターフェースは、SSL Orchestratorの制御インターフェースと同じVLANおよびサブネット上に配置する必要があります。
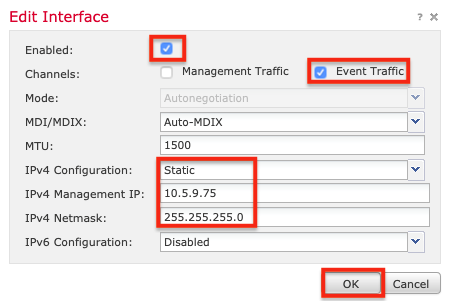
8. [Save]をクリックします。
Firepowerアクセスポリシー
このガイドでは、以下の例のような侵入ポリシーとマルウェアポリシーがFirepowerデバイスで有効になっていることを前提としています。
Firepower修復ポリシー
次に、Firepower修復ポリシーを作成します。修復ポリシーでは、ほぼ無限にある条件に基づいて、さまざまなアクションを実行できます。たとえば、侵入イベントが検出された場合、FirepowerからSSL Orchestratorに対し、送信元IPを一定時間ブロックするよう指示できます。
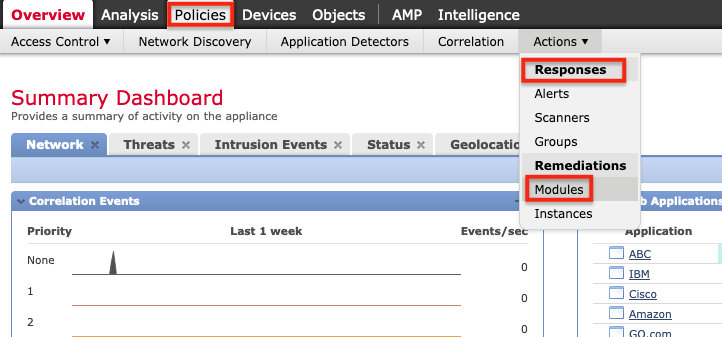
1. F5 Remediation Moduleをインストールします。FMCで、[Policies > Actions > Responses > Modules]をクリックします。
2. [Browse]をクリックし、コンピューター上の[F5 Remediation Module]を見つけます。選択して[Open]をクリックし、続いて[Install]をクリックします。インストールが完了したら、右側の虫眼鏡アイコンをクリックします。
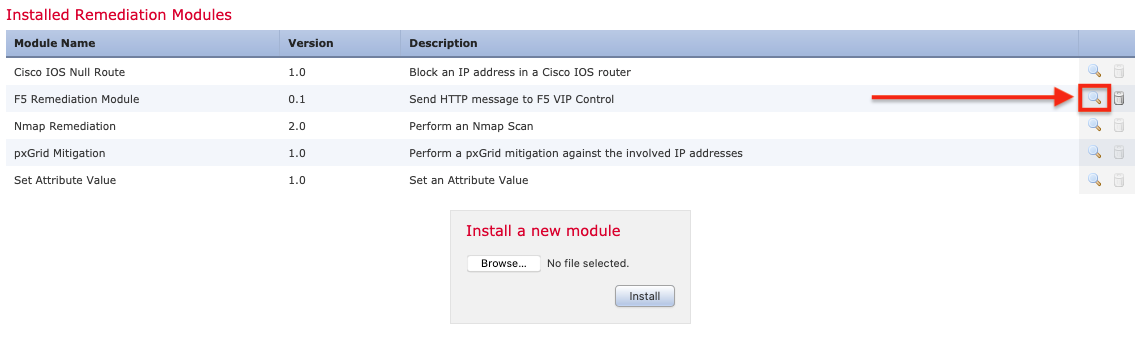
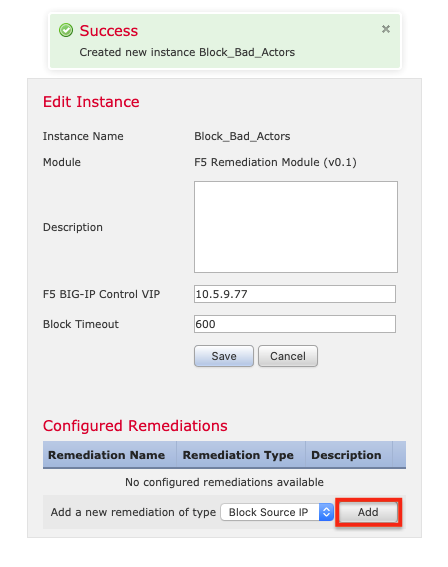
3. [追加]をクリックして、インスタンスを構成します。
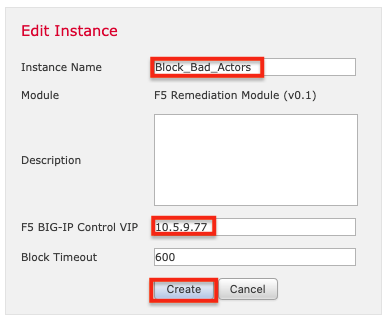
4. 名前を付ける インスタンスに名前を付けます(この例ではBlock_Bad_Actors)。SSL Orchestrator Control Virtual ServerのIPアドレス(この例では10.5.9.77)を入力します。タイムアウト の変更は任意です。最後に、作成 をクリックします。
5. 次に、[Configured Remediations]で[Add]をクリックします。
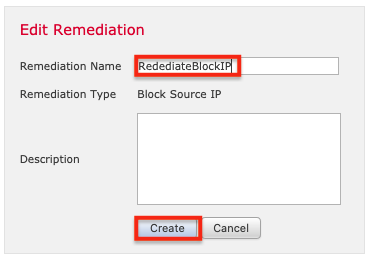
6. 名前を付けます 修復に(この例ではRemediateBlockIP)、[作成]をクリックします。
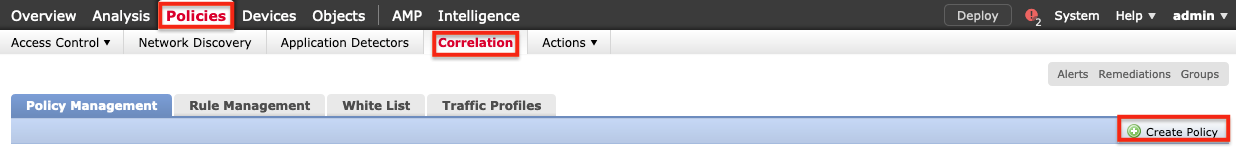
7. [Policies]>[Correlation]>[Create Policy]を選択して、修復を開始するタイミングと方法を定義するCorrelation Policyを作成します。
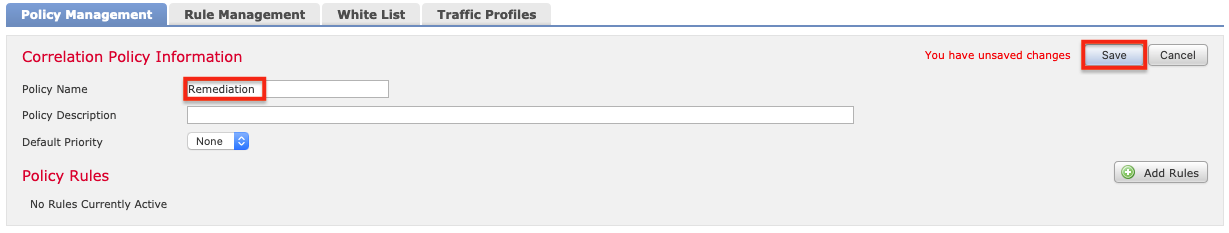
8. 名前を付けます 相関ポリシーに名前(この例ではRemediation)を付け、保存をクリックします。
9.[Rule Management]タブで[Create Rule]をクリックします。

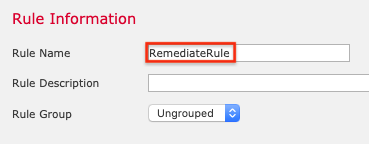
10. ルールに名前を付けます(この例ではRemediateRule)。
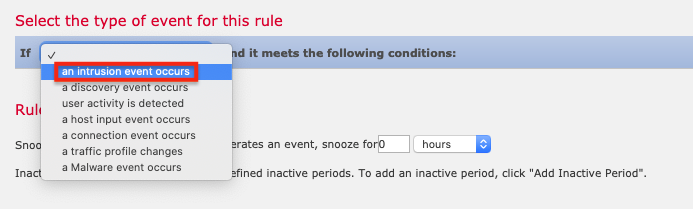
11. イベントのタイプとして、[侵入イベントが発生する]を選択します。(テストについては、次の手順の注記も参照してください。)
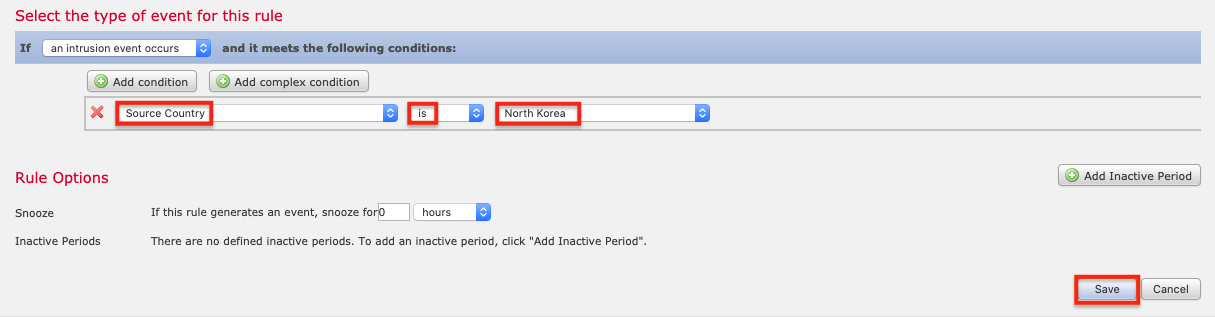
12. 条件で、送信元の国 > 次と等しい > 北朝鮮(例)を選択し、保存をクリックします。
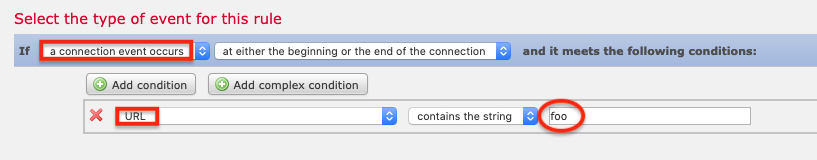
注記:FMCは、侵入だけでなく、さまざまなイベントに対して修復をトリガーできます。修復を設定する際は、イベントを簡単にトリガーし、正常に修復されたことを確認できるように、別のイベントタイプを使用することもできます。たとえば、接続イベントが発生を選択し、条件をURL > 文字列を含む > fooに設定します。その後、foo.comにアクセスしようとすると、修復ルールがトリガーされます。
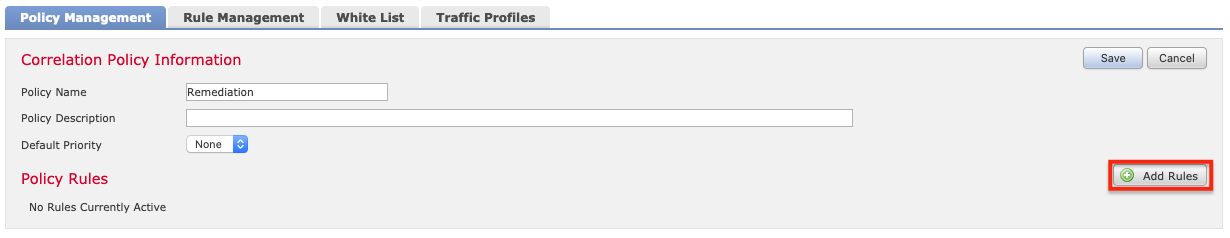
13.[Policy Management]タブに戻り、先ほど作成したポリシー(この例ではRemediation)をクリックします。[Add Rules]をクリックします。
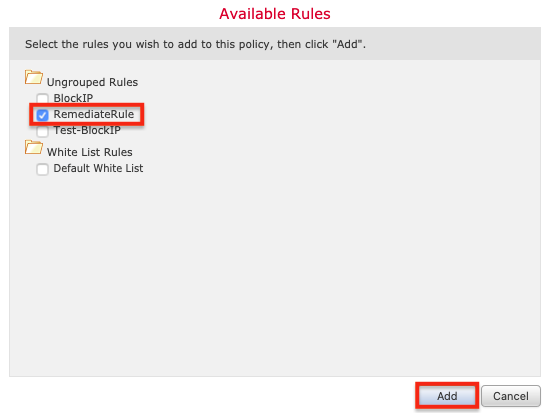
14. RemediateRuleを選択し、[Add]をクリックします。
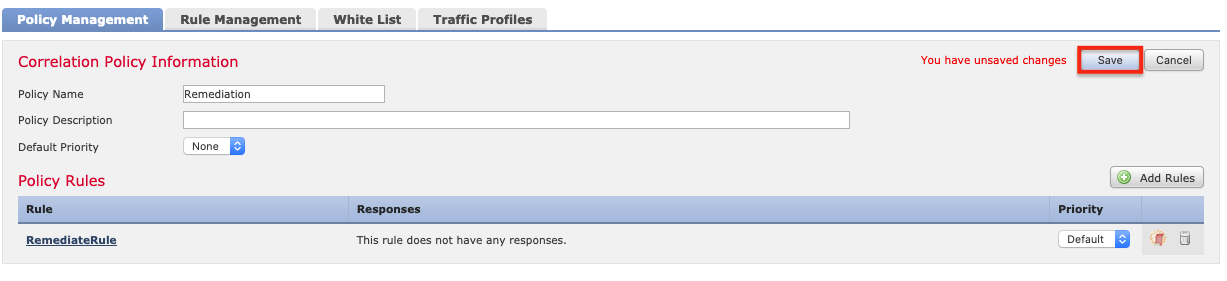
15.[保存]をクリックします。
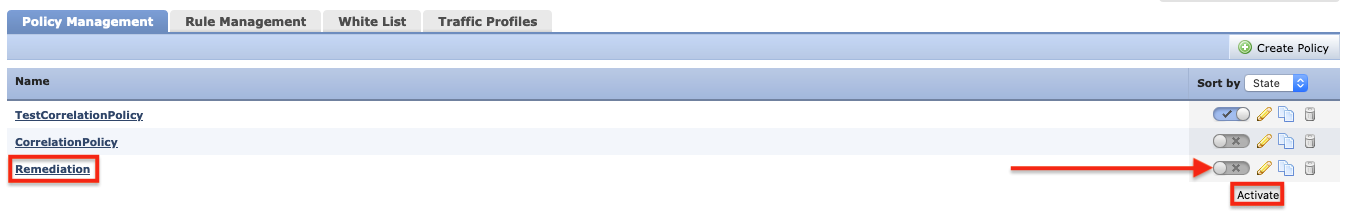
右側のトグルを使用して、相関ポリシーを有効または無効にできます。正しいポリシーが有効になっていることを確認してください。
Firepower修復ポリシー
修復イベントのステータスは、FMCで[Analysis]>[Correlation]>[Status]の順にクリックすると確認できます。[Result Message]列に「Successful completion of remediation」というメッセージが表示されていることを確認してください。
まとめ
これらの推奨プラクティスでは、SSLの可視化と制御のユースケース、およびIPSポリシーベースのトラフィックステアリングとブロックのユースケースの両方に対応することが実証されたアーキテクチャで、F5 BIG-IP SSL OrchestratorとCisco FTDを構成します。SSL OrchestratorでSSLを終端することにより、FTDセンサーは受信トラフィックと送信トラフィックの両方を可視化し、組織のアプリケーション、サーバー、その他のリソースを状況に応じて保護できます。セキュリティポリシーベースのトラフィックステアリングを使用することで、組織はこの構成を活用し、FTDで管理するデバイスを追加して拡張を続け、保護対象のネットワークとアプリケーションのトラフィック処理能力を高めることができます。また、SSL Orchestratorが提供するポリシーベースの柔軟性を活用し、ビジネス、セキュリティ、コンプライアンスの要件に基づいて、異なるリソースプールへトラフィックを選択的に転送することもできます。
公開日:2020 年 10 月 9 日