
F5 VELOSでセキュアなマルチテナントアーキテクチャを構築
はじめに
企業は、増大するコンテンツ配信の需要に対応しながら、エンタープライズデータセンターのコスト抑制に注力しています。既存インフラストラクチャの利用率を最大限に高めようとする中で、データセキュリティとコンプライアンスの確保が最優先事項となっています。多くの企業では、オンプレミス、コロケーション、マルチクラウド環境にワークロードが分散しているため、すべての導入環境に一貫したデータセキュリティ戦略が必要です。F5の新しいモダンアーキテクチャにより、既存のハードウェアアクセラレーション機能を維持しながら、プライベートクラウドとパブリッククラウドの両方にF5ソフトウェアをモジュール方式で導入し、デジタルトランスフォーメーション計画を加速できます。F5のマイクロサービスベースのインフラストラクチャは、テナントを分離する包括的なセキュリティとともに、アプリケーション配信とマルチテナンシー機能をサポートします。これらはすべて、F5’s Adaptive Appsビジョンの基盤となるものです。
データセキュリティの問題は、サービスプロバイダーの3社に1社に影響を及ぼしています。データ侵害や規制・コンプライアンス上の問題に対する罰金が増加する中、マネージドサービスプロバイダーは、同じ物理デバイス上にホストされている他の顧客からネットワークトラフィックを閲覧されたり、改ざんされたりすることがないと、サービス提供先の顧客に確約したいと考えています。
F5の最新アーキテクチャは、最高情報責任者(CIO)が求める高性能と、最高セキュリティ責任者/最高情報セキュリティ責任者(CSO/CISO)が求める堅牢で高度なセキュリティ態勢を兼ね備えています。
コンポーネント
定義
CMP
F5® Clustered MultiprocessingTM(CMP):CPU、コア、ブレードのスケーリングに対応する分散アーキテクチャ
VELOS
クラウドスケールのアーキテクチャを基盤とし、オンプレミスまたはコロケーション環境のシャーシベースシステム上でトラフィック管理アプリを実行できる、次世代のApplication Delivery Controller(ADC)ソリューションです。
アプライアンス
ポート数とCPUコア数が固定された非モジュール型ハードウェアプラットフォーム。テナントインスタンスもデプロイできます
F5OS
F5OSは、VELOSで導入された新しいプラットフォームレイヤーソフトウェアです。F5OSは、管理者から抽象化されたマイクロサービスアーキテクチャを活用しています。プラットフォームレイヤーには、基本的なシステム設定、シャーシのライセンス、ネットワーク、およびシャーシパーティションの構成が含まれます。
シャーシパーティション
シャーシパーティションとは、VELOSシャーシ内のブレードをグループ化したものです。これはVIPRIONにはない新しい概念です。シャーシ内のブレードグループを完全に分離し、隔離できます。テナントはシャーシパーティション内に作成され、テナント単位でも隔離されます。シャーシパーティションは、TMOS管理パーティションとは一切関係ありません。
テナント
VIPRIONなどの従来世代のBIG-IPプラットフォームでは、F5® Virtual Clustered MultiprocessingTM(vCMP)テクノロジーを通じて仮想化とマルチテナンシーをサポートしていました。VELOSも仮想化とマルチテナンシーをサポートしますが、vCMPは使用しません。VELOSでは、より新しいマイクロサービスベースのアプローチを採用しており、マルチテナンシーが標準で組み込まれています。vCMPと同様に、個別のテナントをプロビジョニングし、それぞれで異なるソフトウェアバージョンを実行できます。
SuperVIP/ベアメタル
SuperVIPとは、ブレードを追加することでコンピューティング容量を増やせる、VIPRIONのベアメタル型構成を指します。CMPテクノロジーを使用して、受信負荷を利用可能なすべてのプロセッサに分散します。VELOSはデフォルトでマルチテナントに対応しており、ブレードの追加時に(VIPRIONと同様に)動的に拡張できる単一の大規模テナントを構成することで、同様のユースケースに対応します。
F5のモダンアーキテクチャ
VIPRIONなどの前世代システムでは、vCMPテクノロジーを通じて仮想化ソリューションを提供していました。vCMPは、マルチテナンシーを実現するvCMPホストレイヤーとvCMPゲストレイヤーの2つのコンポーネントで構成されていました。vCMPホスト機能は実質的にカスタムハイパーバイザーであり、F5プラットフォーム上で「ゲスト」と呼ばれるBIG-IPの仮想インスタンスを実行できるようにしていました。
VELOSは、構成と導入の観点ではvCMPと同様のモデルを提供しますが、使用するテクノロジーは異なります。VELOSでは、シャーシ内の仮想化機能を表す用語として「テナント」または「テナンシー」を使用します。VELOSのF5OSプラットフォームレイヤーはハイパーバイザーではなく、管理用のKubernetesフレームワークを基盤とする実際のマイクロサービスレイヤーです。F5OSはKubeVirtテクノロジーを使用してマルチテナンシーを実装し、BIG-IPインスタンスをマイクロサービスレイヤー上の仮想マシン(VM)として実行できるようにします。これにより、テナントの管理方法を変更することなく、既存のBIG-IPインスタンス(ゲスト)をVELOSテナントに移行できます。
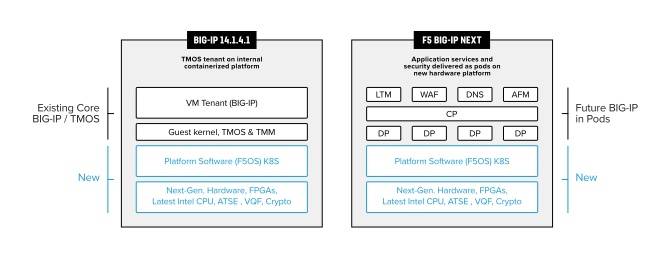
VELOSアーキテクチャは、次世代のBIG-IPソフトウェアであるBIG-IP Nextにも対応しています。BIG-IPインスタンスをコンテナ化環境上のVMとして実行するのではなく、BIG-IP Nextはネイティブのコンテナ環境内で複数のコンテナとして実行されます。VELOSシャーシでは、対応するテナントとして、TMOSを搭載したBIG-IPと、F5OS上のコンテナで動作するBIG-IP Nextを利用できるため、同じプラットフォーム上でシームレスにテストし、バージョンを移行できます。
VELOSでのテナント構成は、vCMPゲストのプロビジョニングとほぼ同じです。管理者はテナントに名前を付け、実行するソフトウェアバージョンを選択し、vCPUとメモリのリソースを割り当てます。VELOSテナントは、vCMPゲストと同様に、専用のCPUおよびメモリリソースを使用します。
シャーシのパーティショニング
VELOSは、管理者がブレードをグループ化し、相互に分離できるシャーシパーティショニング機能により、分離レイヤーを追加します。各ブレードを個別のシャーシパーティションとして分離することも、他のブレードとグループ化して、シャーシ内の最大ブレード数までの大規模なシャーシパーティションを構成することもできます。シャーシパーティショニングでは、物理ネットワークを含む分離レイヤーが追加されます。vCMPでは、VLANメンバーシップによる制限は可能でしたが、すべてのゲストがホストレイヤーの物理ネットワークにアクセスできました。VELOSのマルチテナンシーとシャーシパーティションでは、シャーシパーティション内のテナントがアクセスできるのは、そのテナントがホストされているシャーシパーティション内の物理ネットワークに限られます。他のシャーシパーティション内のネットワークにはアクセスできません。vCMPと同様にVLANによる制限も引き続き適用されますが、シャーシパーティションによって下位レイヤーでさらに分離されます。また、VELOSでは管理者アクセスを分離し、各シャーシパーティションが独自にユーザーアクセスと認証を管理することで、シャーシパーティション間の分離をさらに強化します。
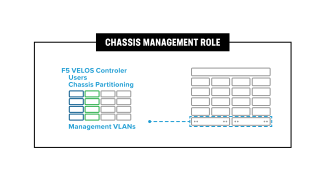
シャーシ管理者ロール
シャーシ管理者は、システムコントローラーのアウトオブバンド管理インターフェースにアクセスできます。また、シャーシパーティションを構成し、これらのパーティションにアクセスするためのユーザー権限を割り当てることもできます。
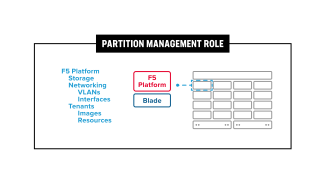
シャーシパーティション管理者ロール
シャーシパーティション管理者は、パーティション内のブレード向けインバンドネットワークインフラストラクチャを構成します。これには、インターフェース、リンクアグリゲーショングループ、VLANが含まれます。また、割り当てられたシャーシパーティション内で、テナントのライフサイクルを展開および管理できます。シャーシパーティション管理者は、システム内の他のシャーシパーティションにはアクセスできないため、テナントレイヤーだけでなく、下位のネットワークレイヤーでもセキュアな分離が実現します。
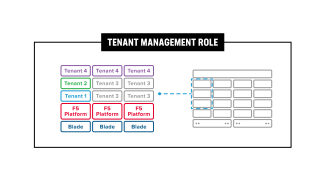
テナント管理者ロール
テナント管理者は、テナント内のサービスの設定を担当します。テナントマネージャーは、BIG-IPテナントで提供されるすべての管理機能にアクセスできます。これは、vCMPゲストへのアクセスと同様です。下位のプラットフォームレイヤーへのアクセスからは独立しており、TMOSインスタンス(またはテナント)内で制御されます。
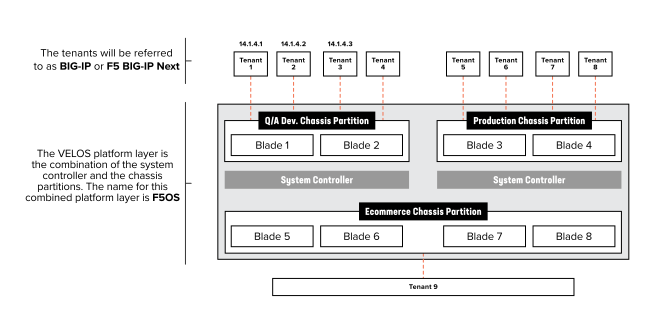
“基盤となるKubernetes管理フレームワークを備えた、真のマイクロサービスレイヤー。”
モダンアーキテクチャによるセキュリティとアプリケーションのスケーリング
マイクロサービスベースのモダンアーキテクチャは、データセンターのデジタルトランスフォーメーションを目指す組織を支援します。デジタルトランスフォーメーションとデータセンターのモダナイゼーションでは、迅速なイノベーションと対応を実現することが目標です。拡大するアプリケーションデリバリの要件に対応するため、オンプレミス、コロケーション、マルチクラウドの各モデルにワークロードを展開するサービスプロバイダーや企業のデータセンター運用者が増える中、利用率の向上とデータセキュリティの確保がますます重要になっています。F5のマイクロサービスベースのアーキテクチャは、データセキュリティ標準への準拠を確保しながら、企業の設備投資(CapEx)の効率的な活用を可能にします。
導入に時間がかかること、容量拡張の制約、データセキュリティ侵害は、企業が直面する主な課題です。人的ミスを減らすため、自動化およびリモート監視テクノロジーへの継続的な投資が行われています。
サービスプロバイダーにとって、5Gへの対応と、加入者およびネットワークのパフォーマンス向上は最優先事項です。さらに、アプリケーションとリソースの分離を確保しながら、現在および3Gまたは4G LTEから5G Edgeへの移行時に増大する負荷に対応できる、リソースのスケーラビリティが必要です。
F5は、企業によるアプリケーションパフォーマンス、耐障害性、API管理機能の向上を支援するために、VELOSシャーシシステムを開発しました。
F5OSとVELOSプラットフォームにより、リソース使用率、オートメーション機能、多層防御セキュリティが向上します。リソース使用率を高めるため、VELOSでは単一デバイス上で複数のテナントクラスターをサポートしています。新しいシャーシパーティショニング方式ときめ細かなリソース割り当てにより、運用モデルが簡素化されます。APIファーストのアーキテクチャは、BIG-IPシステムの導入自動化を支援し、アプリケーション管理と自動化作業の負担を軽減します。VELOSは、エクスプロイトの影響範囲を限定するため、複数層のアプリケーションセキュリティをサポートしています。また、物理ベースとソフトウェアベースの多層防御セキュリティメカニズムを組み合わせて、プロセスの保護、アクセス制御のセキュリティ確保、ネットワークの分離を実現します。
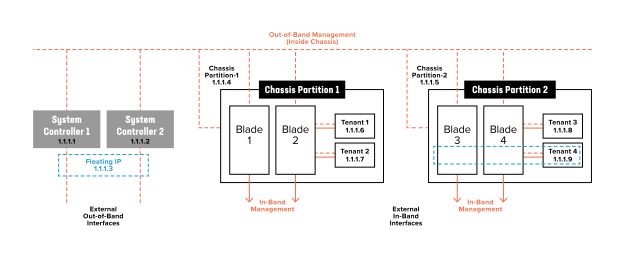
マネージドサービスプロバイダーは、テナントのセキュリティを確保することで、その先の顧客が自社サービスの分離されたセグメントを個別に管理できることも確認しています。たとえば、ある顧客は、同じパーティションで稼働する別のテナントインスタンスからF5 Advanced Web Application FirewallTM(WAF)またはBIG-IP® Advanced Firewall ManagerTM(AFM)を実行してアプリケーションを保護し、別の顧客はF5 BIG-IP Access Policy Manager (APM)を実行してネットワークサービスのアクセス制御と認証を行うことができます。
“VELOSプラットフォームは、リソース利用効率の向上、自動化機能、多層防御によるセキュリティを提供します。”
VELOSシステムのセキュリティ
VELOSでは、あらゆる側面にセキュリティが組み込まれています。VELOSの設計・開発において、F5の製品開発チームとセキュリティチームは、すべての攻撃対象領域を調査し、脅威モデリングを実施しました。これはF5史上最も包括的なセキュリティ評価です。
プラットフォームセキュリティ
シャーシパーティショニングは、F5が提供するマルチテナンシーソリューションの1つです。シャーシパーティショニングでは、個々のブレード単位でパーティションを作成し、複数のブレードをグループ化して、単一の管理対象エンティティとして扱うことができます。各シャーシパーティションには、独自の管理スタックとデータネットワーク接続があるため、それぞれのパーティションでホストされるテナントを分離できます。
F5OSプラットフォームレイヤーは、セキュリティコンテキスト制約(SCC)プロファイルとセキュアコンピューティング(seccomp)モードを活用し、シャーシパーティション内で実行されるアプリケーションを基盤ハードウェアから分離します。さらに、Security-Enhanced Linux(SELinux)のデフォルト設定により、テナントサービスからホストリソースへのアクセスが制限されます。認証とユーザー管理では、シャーシ管理者、パーティション管理者、テナント管理者の各ロールを個別に作成することで、アプリケーションへのアクセスを制限します。読み取り専用ファイルシステム上に構築されたホストレイヤーにより、テナントによる隔離環境からの脱出も防止します。
Trusted Platform Module
Trusted Platform Module(TPM)(ISO/IEC 11889)は、統合された暗号鍵を使用してハードウェアを保護するよう設計された専用マイクロコントローラーである、セキュア暗号プロセッサーの国際規格です。F5は、TPM 2.0チップセット、Linux Trusted Boot(tboot)、Intel TXTテクノロジーを使用して、TPMの管理の連鎖とアテステーションを実装しています。TPMチップは、システムが起動するたびに所定の測定を実行します。この測定では、BIOSコードの大部分、BIOS設定、TPM設定、tboot、Linux初期RAMディスク(initrd)、Linuxカーネルのハッシュを取得します(初期リリースのVELOSではBIOSのみを検証します)。これにより、測定対象モジュールの別バージョンを容易に作成できないようにし、同一のハッシュから同一の測定値が得られるようにします。これらの測定値を既知の正常な値と照合して検証できます。
両方のシステムコントローラーとすべてのブレード(BX110)に、TPM 2.0チップセットが搭載されています。VELOSの初期リリースでは、起動時にローカルアテステーションが自動的に実行され、その結果をコマンドラインインターフェイス(CLI)で表示できます。今後、F5はリモートアテステーションと、Linuxカーネルおよびinitrdのアテステーションを追加する予定です。
アプライアンスモード
管理者は、アプライアンスモードを有効にすることで、VELOSシステムをさらに厳重にロックダウンできます。アプライアンスモードは、連邦政府機関および金融機関のセキュリティ要件に特化して設計されたセキュリティモデルです。アプライアンスモードでは、基盤となるシステムシェルへのアクセスが無効になるため、スクリプトの実行が大幅に困難になります。また、基盤となるシステムのrootアカウントへのアクセスも無効になり、すべてのユーザーが認証システムを経由するようになります。VELOSでは、F5OSプラットフォームレイヤーに加え、プロビジョニングされた各テナント内でもアプライアンスモードを有効にできます。管理者は、システムコントローラーレベル、各シャーシパーティション、および各テナントでアプライアンスモードを有効にできます。一部のVIPRION環境とは異なり、このモードはライセンスではなく、各レベルの設定オプションによって制御されます。
ここまでの内容をまとめると、主なプラットフォームセキュリティ機能は次のとおりです。
- シャーシパーティションを使用したシャーシ内の分離と隔離
- シャーシパーティションの分離により、特定のユーザーグループのみにアクセスを制限
- Trusted Platform Module(TPM)によるハードウェアセキュリティ
- スクリプトの実行とroot権限の悪用を防止するアプライアンスモード
- 署名検証により、F5が署名したソフトウェアイメージのみを許可
これらの機能は、外部の脅威ベクトルからプラットフォーム層を保護します。各テナントにも、それぞれ独自のセキュリティサブシステムがあります。
マルチテナント環境におけるセキュリティ
マルチテナンシー機能では、テナント間の分離が最重要課題となります。同じデバイス上で複数のテナントをホストするサービスプロバイダーと企業のお客さまは、異なるテナントが所有するリソースを相互に分離する必要があります。F5は、複数層のセキュリティ設定を提供することで、テナント間のセキュリティを確保します。
BIG-IP Local Traffic ManagerTM (LTM)、BIG-IP DNS (GTM)、BIG-IP Advanced WAFなど、F5の信頼できるテナントサービスのみをデプロイできるため、脅威にさらされる領域を最小限に抑えられます。署名検証は、F5サービスイメージのダウンロードとインストールの承認に役立ちます。署名検証に失敗した場合はソフトウェアのインストールが中止され、悪意のある操作によってリソースが不正に構成されるリスクを排除します。
SCCプロファイルやseccompモードなどの各種セキュリティメカニズムを活用し、テナント間、およびテナントとプロセス、ネットワーク、ファイルシステムなどのホストレイヤーリソースとの間を分離します。トラフィックを分離するため、各テナントには一意のテナントIDが割り当てられます。テナントのアドレス指定、IPテーブルの構成、ブロードキャストドメインの分離が連携して、テナントの分離を適用します。
各テナントにはロールベースのアクセス制御(RBAC)システムが用意されており、キー、アプリケーション、セキュリティポリシー、監査ログ、ファイアウォールルールなどへのユーザーアクセスを制御できます。そのため、特定のテナントを個別のダウンストリーム顧客や事業部門に割り当て、認証情報も分離した状態に保つことができます。このようにテナントを導入すると、ユーザーアカウントが侵害された場合でも、その影響は特定の1つのテナント内に限定されます。各テナントはコンテナ化された環境上でTMOSオペレーティングシステムのインスタンスを実行するため、セキュリティ面でvCMPゲストより優れています。主なポイントは次のとおりです。
- 署名検証により、F5が署名したソフトウェアイメージのみが許可されます
- MACVLANインターフェースはブレード間のテナントトラフィックをカプセル化し、同一ブレード上の異なるテナント間でトラフィックが可視化される範囲を制限します
- テナントを分離するプラットフォーム層を介して、partition-administratorとtenant-administratorに個別のアクセスを提供
- Seccompによるコンテナセキュリティ
- すべてのアプリケーションサービスへのSELinuxポリシーの適用
これらのセキュリティ制御を組み合わせることで、テナントを多層的に保護します。
ネットワークセキュリティと分離
プラットフォームレイヤーの分離
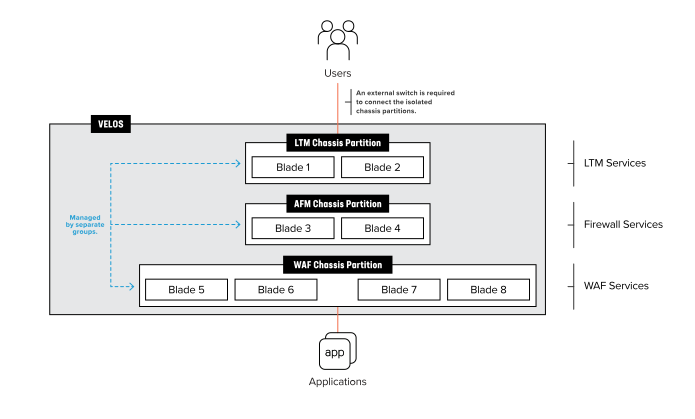
新しいF5OSプラットフォームレイヤーは、インバンドトラフィックネットワークおよびVLANから完全に分離されています。アウトオブバンド管理ネットワーク経由でのみアクセスできるよう、意図的に分離されています。実際、システムコントローラーにもシャーシパーティションにもインバンドIPアドレスは割り当てられません。インバンド管理IPアドレスとアクセスが付与されるのはテナントのみです。
これにより、アクセスを厳格に制限した、セキュアでロックダウンされたアウトオブバンド管理ネットワークを運用できます。以下の図は、アウトオブバンド管理アクセスがシステムコントローラーを介してシャーシに入り、システムコントローラーからシャーシパーティションとテナントへの接続が提供される様子を示しています。このアウトオブバンドネットワークは、管理用としてシャーシ内にも拡張されます。インバンドアドレスはすべてテナント自体に割り当てられ、F5OSプラットフォームレイヤーには割り当てられない点に注意してください。
シャーシパーティションの分離
各シャーシパーティションは、それぞれ独自の(ローカル/リモート)ユーザーと認証を持つ固有のエンティティです。専用のアウトオブバンドIPアドレスを介し、パーティション固有のCLI、GUI、APIを使用して管理します。シャーシパーティションを特定のグループ専用に設定すると、そのグループのメンバーは自分たちのパーティションにのみアクセスでき、システム内のほかのシャーシパーティションにはアクセスできません。これはVIPRIONにはなかったレベルの分離です。以下に例を示します。異なるシャーシパーティション間でサービスチェイニングを設定できますが、シャーシ内では高度に分離されているため、相互接続には外部接続を用意する必要があります。
管理アクセスが完全に分離され、各パーティションに固有であることに加え、インバンドネットワークもシャーシパーティション内で構成され、完全にその内部に限定されます。各シャーシパーティションには、PortGroups、VLAN、Link Aggregation Groups(LAG)、インターフェースなど、独自のネットワークコンポーネント一式が用意されます。つまり、あるシャーシパーティション内のネットワークに、別のシャーシパーティションからアクセスしたり、その内容を表示したりすることはできません。
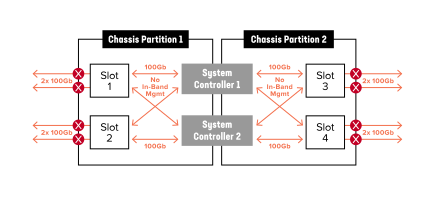
ネットワークレベルの分離も、2台のシステムコントローラーに搭載された集中型スイッチファブリックによって適用されます。VELOSシステムでは、冗長性の確保と帯域幅の拡大のため、各ブレードが集中型スイッチファブリックに複数の接続を持ちます。各BX110ブレードには100 Gbのバックプレーン接続が2つ(各システムコントローラーに1つずつ)あり、LAGとして束ねられています。このスター型配線トポロジーにより、すべてのブレード間で高速かつ信頼性の高いバックプレーン接続が実現するとともに、ネットワーク層での完全な分離も可能になります。
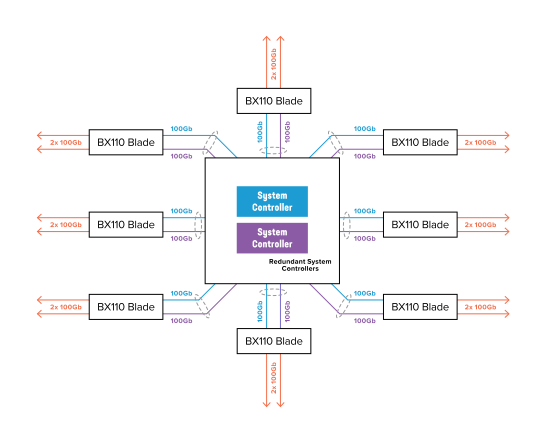
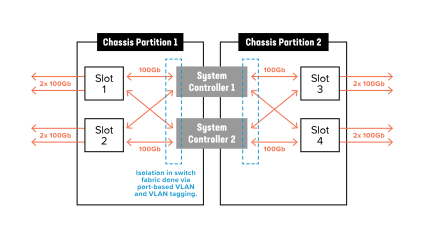
シャーシパーティションを作成する際、管理者は1つ以上のブレードを割り当てます。割り当てられたブレードは、シャーシ内の他のすべてのブレードから分離されます。集中型スイッチファブリックには、シャーシパーティション間の分離を適用するため、ポートベースVLANとVLANタギングが自動的に設定されます。以下の図は、この分離がどのように適用されるかを示しています。
Network securityと分離
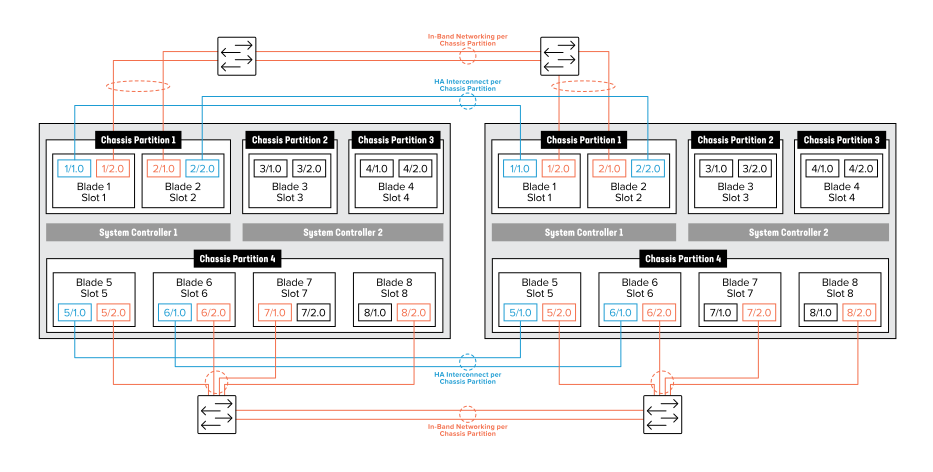
シャーシパーティションがどの程度分離されているかを示すため、以下の図では、それぞれに複数のシャーシパーティションを備えた2台のVELOSシャーシを示しています。インバンドネットワークリソースは共有されないため、各シャーシパーティションには、インバンドネットワークへの独自のネットワーク接続と、2台のシャーシ間の高可用性インターコネクトが必要です。シャーシパーティション間でインターフェース、VLAN、LAGにアクセスすることはできません。
“F5はすべての攻撃対象領域を調査し、脅威モデリングを実施しました。これはF5史上最も包括的なセキュリティ評価です。”
まとめ
組織がリソース利用の効率化とエンドツーエンドの自動化およびオーケストレーションを目的に、マイクロサービスベースのアプリケーション展開戦略を採用する際には、その戦略とマルチテナンシー要件との整合性に加え、包括的なセキュリティを維持する方法も評価する必要があります。F5の最新アーキテクチャは、セキュリティとマルチテナンシーの両方のニーズに対応する、独自の高性能なマイクロサービスベースのソリューションを提供します。
------------------
セキュリティグループ
VELOSのセキュリティ機能
プラットフォームレイヤーのセキュリティ
- シャーシパーティションを使用したシャーシ内の分離と隔離
- Trusted Platform Module(TPM)によるハードウェアセキュリティ
- アプライアンスモードにより、スクリプトの実行とroot権限を悪用する攻撃を防止
- デフォルトのSELinuxモードでは、テナントサービスによるホストリソースへのアクセスが制限されます
- ホストレイヤーはコンテナ内でVMとして実行され、テナントがホストレイヤーへ脱出するのを制限します
テナントセキュリティ
- 署名検証により、F5が署名したソフトウェアイメージのみを許可
- MACVLANインターフェースはブレード間のテナントトラフィックをカプセル化し、同一ブレード上の異なるテナント間でトラフィックが可視化される範囲を制限します
- テナントを分離するプラットフォーム層を介して、パーティション管理者とテナント管理者に個別のアクセスを提供
- Seccompによるコンテナセキュリティ
- すべてのアプリケーションサービスへのSELinuxポリシーの適用
Network securityと分離
- プラットフォーム層はインバンドトラフィックから分離されており、アウトオブバンド管理ネットワーク経由でのみアクセスできます
- シャーシパーティションにはユーザーベースの認証システムがあり、専用のアウトオブバンドIPアドレスを介して管理されます
- シャーシパーティションは、それぞれ独自のネットワーク接続を介してインバンドネットワークに接続され、相互に分離されています
------------------
F5は、マイクロサービスベースの環境におけるセキュリティの重要性を理解しています。プラットフォームとネットワーク接続に対するF5の広範な脅威モデル評価を踏まえ、多層防御戦略とプロアクティブなセキュリティ態勢に基づくセキュリティモデルを構築しています。VELOSは、プラットフォームレイヤーの分離、シャーシパーティショニング、一元化されたスイッチファブリックの手法を組み合わせ、マルチテナント環境のアプリケーション間を分離します。
2024年4月25日公開