PSD2準拠の強力な顧客認証を実現するF5 Distributed Cloudセキュリティソリューション
Distributed Cloud Servicesは、サードパーティ決済プロバイダーに伴うリスクを軽減し、顧客体験を向上させ、EUの銀行業界向けPSD2指令に準拠する、スムーズな強力な顧客認証とセキュリティの実現を支援します。
金融サービスのデジタルトランスフォーメーションにより、消費者保護への注目が高まる
あらゆる業界で、収益の拡大と、運用コストおよび損失の削減を求める圧力が高まっています。金融サービス業界では、オープンバンキングの台頭と、アグリゲーターが消費者にもたらすメリットがデジタルトランスフォーメーションを後押ししています。こうしたイノベーションによって顧客体験が向上した一方で、攻撃対象領域も拡大し、不正行為者に狙われる可能性が高まっています。これに対処するため、欧州銀行監督機構(EBA)は、銀行、アグリゲーター、その他の金融サービスプロバイダー全体で強力な顧客認証(SCA)を実施し、消費者を保護することを目的として、決済サービス指令第2版(PSD2)を発行しました。具体的には、同指令の第4条第30項で「強力な顧客認証」の必要性に言及し、次のように定義しています。
知識(パスワード、PIN、パスフレーズ、記憶したスワイプパターン、チャレンジへの応答など、ユーザーのみが知っているもの)、所持(ハードウェアまたはソフトウェアのトークン生成器、SMSテキスト、OTPなど、ユーザーのみが所持しているもの)、および生体的特徴(生体認証、静脈認証、音声認識、キーストローク分析、心拍数など、ユーザー自身の特性)の各カテゴリーに分類される要素のうち、2つ以上を使用する認証。これらの要素は相互に独立しており、1つが侵害されても他の要素の信頼性が損なわれず、認証データの機密性を保護するように設計されている。
サイバー犯罪者が手口を変化させ、規制の先を行こうとする中、消費者がアプリケーションやAPIにアクセスして利用する際の利便性を損なうことなく、セキュリティを確保することが重要です。
多要素認証にまつわるPSD2の誤解:MFA/2FAだけで十分か?
PSD2では、EBAが強力な顧客認証を求めていることが明確に示されています。また、アグリゲーターおよび第三者決済サービスプロバイダー(TPP)には、顧客の口座へのアクセスを許可する必要があります。EBAは、コンプライアンスを確保するために必要な対応として、知識、所持、生体の各要素に分類される2つ以上の要素を使用した認証を挙げています。PSD2では多要素認証や2FAに明示的に言及していませんが、これらは企業で最も広く使用されている2つの認証方式、すなわちワンタイムパスワード(OTP)とショートメッセージサービス(SMS)を指すものとして定着しています。決済サービスプロバイダーは、認証の全段階において、決済サービスのユーザーが使用する個別のセキュリティ認証情報と認証コードの機密性および完全性を確保する必要があります。しかし、平文で送信されるSMSメッセージには、既知の固有の脆弱性(ユーザーのデバイスからテキストメッセージを盗むよう設計されたモバイルマルウェアなど)があります。さらに、Kr3ptoのような高度なフィッシングキットにより、経験豊富な脅威アクターはワンタイムパスワードをリアルタイムで傍受できます。こうした事実を踏まえると、OTPとSMSのみに依存する企業は、実質的にセキュリティリスクを生じさせ、顧客の口座を危険にさらす可能性があります。Distributed Cloud Servicesは、AI、機械学習などのテクノロジーを活用したリアルタイムのアプリケーション保護により、SCA要件を補完します。
OTPとSMSだけに依存する企業は、実質的にセキュリティリスクを招いています。
F5 Distributed Cloud Platformが、スムーズでPSD2に準拠した顧客認証を実現する仕組み
F5 Distributed Cloudプラットフォームは、セキュリティ、不正行為、アイデンティティの各機能を横断する厳密な分析を提供します。保護された3つの認証要素(知識、所持、生体的特徴)をすべて使用することで、精度と柔軟性が向上します。欧州銀行監督機構は、「生体的特徴要素」を認証において最も注目される先進的な領域と位置付けています。Distributed Cloud Servicesは、運用が容易な包括的なWeb、モバイル、API保護を提供し、金融サービス組織によるPSD2要件への対応を支援します。Distributed Cloud Platformは、あらゆるインタラクションを観察して学習することで、進化する攻撃を自動的に緩和します。以下のシナリオ例をご覧ください。
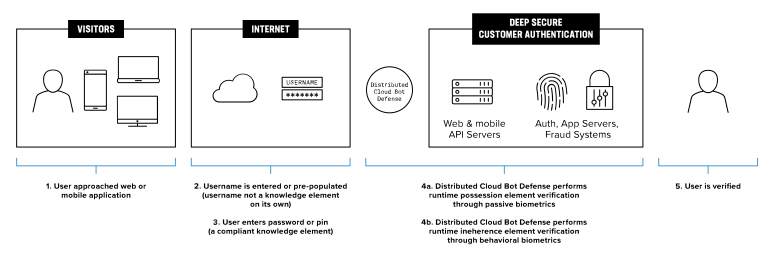
F5の高度な顧客認証の実践(3要素認証)
- ステップ1:ユーザーがオンラインプロパティまたはアプリケーションにアクセスします。
- ステップ2:ユーザー名を入力するか、事前入力されたユーザー名を使用します(ユーザー名だけでは知識要素に該当しない点に注意してください)
- ステップ3:ユーザーがパスワードまたはPIN(要件に準拠した知識要素)を入力
- ステップ4:Distributed Cloud Bot Defenseは、Device IDテレメトリの収集などのパッシブバイオメトリクスを通じて、実行時に所持要素を検証します
- ステップ5:Distributed Cloud Bot Defenseは、行動バイオメトリクスを通じて実行時に生体要素を検証します
- ステップ6:ユーザーの本人確認が完了し、追加認証の手間なく送金を完了します。
Distributed Cloud Servicesは、リアルタイムの行動分析と部門横断的な分析によってOTPおよびSMS 2FAを補完します。これらを組み合わせてユーザーを認証することで、PSD2の強力な顧客認証を構成する3要素すべてに準拠し、コンプライアンス対応とセキュリティの強化を実現するとともに、ユーザーの負担を軽減します。
セキュリティチームが知っておくべきサードパーティプロバイダーとアグリゲーター
PSD2は、金融機関に対し、第三者プロバイダー(TPP)へ顧客データへのアクセスを許可するよう義務付けることで、イノベーションとオープンバンキングを促進します。TPPアプリケーションはAPIを介して金融機関に接続し、データを集約して単一画面で可視化します。たとえば、顧客の複数口座にわたる残高、取引、プロファイルを統合する場合があります。顧客の期待に応えながら、ユーザー情報に対するリスクを軽減し、不正行為を防止するには、アプリとAPIのセキュリティが不可欠です。以下に、アグリゲーターがもたらす脅威とリスクの例をいくつか示します。
アグリゲーターなりすまし攻撃
情報提供元と取引関係にあるアグリゲーターには、多くの場合、金融機関のサービスへのアクセスが許可されています。攻撃者はこの関係を悪用し、金融機関を直接狙う代わりに、アグリゲーターに対してクレデンシャルスタッフィングを行い、アカウントの有効性を確認します。
アカウント乗っ取り
金融アグリゲーターは、顧客の銀行認証情報(ユーザー名とパスワード)と最大90日分の口座データを保存しているため、攻撃者に狙われやすい標的となります。攻撃者は、ユーザーが有効にしたフィンテックアプリケーションを悪用して口座残高を盗み取るだけでなく、他のオンライン決済システムにアクセスする可能性もあります。
予測困難なトラフィック負荷の急増
アグリゲーターは、金融機関への口座照会の大きな割合を占めており、消費者の口座情報の更新を確認するため、金融機関に1日数万回もの問い合わせを行います。これが数千人のお客さま分に及ぶため、金融機関はアグリゲーターのトラフィックに対応するだけでも、処理能力を増強せざるを得ません。
スクリーンスクレイピング
消費者は自らの認証情報をフィンテックアグリゲーターに提供し、アグリゲーターは自動化ツールを使用して金融機関のアプリケーションをクロールし、消費者のデータをスクレイピングします。こうしたデータの集約は、消費者に短期的なメリットをもたらすように見える場合もありますが、一部のアグリゲーターによるデータへのアクセス方法は、データコンプライアンス規制に違反する可能性があり、最終的には消費者のデータを不正利用のリスクにさらすおそれがあります。
F5 Distributed Cloud Servicesが金融機関によるアグリゲーター管理を支援する仕組み
F5は、金融機関がアグリゲーターを管理し、攻撃から防御できるよう、可視性と制御機能を提供します。お客さまは、認証情報の詰め込み攻撃やアカウント乗っ取り(ATO)のリスクから保護されながら、選択したアプリを通じて、必要なときに必要な場所で自身のデータに完全にアクセスできます。
認証の可視性
Distributed Cloud Bot Defenseは、すべてのログイン試行を把握し、トラフィックを人間、自動化、アグリゲーターのいずれかに分類します。F5は、金融機関のWebおよびモバイル環境で攻撃をブロックします。また、攻撃者がアカウントの有効性を確認するために、アグリゲーター経由でクレデンシャルスタッフィングを行っている場合も検知できます。
オンボーディング支援
Distributed Cloud Aggregator Managementは、アグリゲーターに対し、ユーザーの金融認証情報の保存をやめ、データ取得元の金融機関がサポートするAPIへ移行するよう促します。F5は、この移行に向けて金融機関とアグリゲーターを支援します。
最小権限アクセス
APIを使用する場合、Distributed Cloud Servicesでは、アグリゲーターに必要な権限のみを適用できるため、脅威にさらされる領域を縮小できます。たとえば、トランザクションへのアクセスを読み取り専用に制限したり、概要情報のみに限定したりできます。
異常検知
Distributed Cloud Servicesは、金融機関とアグリゲーター双方の異常検知を支援します。F5は、ヘッドレスブラウザや手動攻撃による不正行為を含む、あらゆる攻撃者フレームワークをフィンガープリントし、ブロックするか、アグリゲーターと金融機関の双方にアラートを通知できます。
F5で高度なサイバーセキュリティ脅威に対処
F5 Distributed Cloud Servicesは、業界最高水準のアプリケーションセキュリティと不正防止ソリューションを1つの統合プラットフォームで提供します。F5はAIを活用した高精度な分析により、攻撃トラフィックをリアルタイムで正確に検知するとともに、不正を検知して排除します。