Nesta semana, as luzes vibrantes de Las Vegas iluminarão o futuro da entrega e da segurança de aplicações durante o AppWorld, nosso evento anual para clientes e parceiros. Os participantes podem esperar muitas novidades sobre nossa F5 Application Delivery and Security Platform (ADSP), nossos produtos e nosso ecossistema de parceiros, todas voltadas a enfrentar os desafios mais urgentes de entrega e segurança de aplicações.
No centro desses anúncios está, é claro, F5 BIG-IP, um componente essencial da F5 ADSP. Hoje, tenho o prazer de compartilhar uma prévia da próxima versão do software BIG-IP, a v21.1. Com lançamento previsto para os próximos meses, o BIG-IP v21.1 dará continuidade à nossa jornada de modernização do BIG-IP TMOS, apresentará novos recursos para proteger e disponibilizar cargas de trabalho de IA, aprimorará a preparação para a criptografia pós-quântica (PQC), oferecerá proteções avançadas para protocolos modernos e APIs e muito, muito mais. Então, vamos conferir as mudanças mais significativas que chegarão com o BIG-IP v21.1.
Modernização do software BIG-IP TMOS
Quando descontinuamos o BIG-IP Next no ano passado, assumimos o compromisso de modernizar nosso software BIG-IP TMOS, integrando muitos dos aprimoramentos originalmente previstos para o BIG-IP Next. A versão BIG-IP v21.0 foi o primeiro passo rumo a esse objetivo, trazendo avanços significativos na escalabilidade e no desempenho do plano de controle. Com a v21.1, damos continuidade a essa jornada de modernização com mais duas atualizações:
Apresentamos a nova API declarativa do BIG-IP: Há muito tempo, o BIG-IP oferece suporte à automação declarativa por meio da Application Services 3 Extension (AS3), permitindo que as equipes simplifiquem e acelerem as alterações na configuração de aplicações. Embora a AS3 tenha revolucionado a automação do BIG-IP e continue atendendo com eficácia às necessidades da maioria das implantações, os ambientes modernos estão evoluindo em um ritmo extraordinário. A crescente demanda por alterações de configuração quase instantâneas em uma escala sem precedentes evidenciou a necessidade de uma nova API de última geração.
Tenho o prazer de anunciar que o BIG-IP v21.1 apresentará — embora inicialmente em estado Alfa — a nova API declarativa do BIG-IP. Ao contrário do AS3, a API será totalmente integrada à base de código do BIG-IP, eliminando a necessidade de um gerenciamento separado do ciclo de vida. Ela também adotará um modelo por aplicativo mais escalável, deixando para trás a arquitetura por locatário do AS3 e permitindo dividir configurações grandes e complexas do AS3 em módulos menores e reutilizáveis, mais fáceis de gerenciar e que ajudam a reduzir riscos. Além disso, a nova API oferece uma cobertura de automação muito mais ampla do que o AS3, permitindo automatizar a maioria dos fluxos de trabalho e casos de uso do BIG-IP. E ela é rápida: melhorias significativas de desempenho permitem implantar configurações quase em tempo real, adequando o BIG-IP às condições operacionais das aplicações modernas. Compartilharemos mais informações sobre a API declarativa do BIG-IP nos próximos meses. Fique de olho.
Aprimoramentos contínuos do plano de controle: Começamos a modernizar o plano de controle do BIG-IP na versão 21.0 (mais informações disponíveis aqui), e esse será um tema recorrente na versão 21.1 e nas versões subsequentes. Esta atualização mais recente traz melhorias significativas em três áreas principais — MCPd, iControl REST e o daemon BigD — com o objetivo de aumentar a confiabilidade e o desempenho do plano de controle, além de otimizar a utilização de recursos.
A API iControl REST processará as solicitações com mais rapidez, reduzindo em até 10% o tempo total de configuração. Sua maior eficiência reduz o consumo de CPU e memória, liberando recursos para outras funções essenciais do plano de controle. O MCPd, processo central responsável por gerenciar as configurações do BIG-IP, foi aprimorado para oferecer maior resiliência em condições de pouca memória e acelerar as tarefas de inicialização do sistema e carregamento de configurações. Por fim, o BigD, daemon de monitoramento da integridade de aplicações do BIG-IP, agora utiliza multithreading para aumentar a escalabilidade do monitoramento e reduzir o consumo total de recursos.
Aprimorar o plano de controle continua sendo uma de nossas principais prioridades, portanto, espere novas melhorias no BIG-IP v22.x e em versões posteriores.
Preparação para PQC
Dependendo de quem você perguntar, o “Dia Q” está logo ali ou ainda levará alguns anos para chegar. De qualquer forma, a ameaça de “coletar agora, descriptografar depois” — em que dados criptografados são armazenados hoje com a intenção de descriptografá-los quando os computadores quânticos tiverem essa capacidade no futuro — torna a adoção da PQC essencial desde já.
O BIG-IP deu seus primeiros passos rumo à preparação para PQC na versão 17.5.0, com suporte à troca híbrida de chaves X25519_ML-KEM-768 no TLS 1.3. Mas isso foi apenas o começo. A cada versão, o BIG-IP continua ampliando seus recursos de PQC, e o BIG-IP v21.1 traz duas atualizações importantes:
Suporte a cifras de PQC adicionais em conformidade com o NIST: À medida que os computadores quânticos se aproximam da viabilidade para uso generalizado, algoritmos criptográficos existentes, como RSA e ECC, correm o risco de se tornar obsoletos. Diante disso, o Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) liderou um esforço global para padronizar algoritmos de PQC capazes de resistir a ataques realizados com o uso de computação quântica. O resultado? Os grupos de cifras SecP+ML-KEM, alinhados aos padrões FIPS 203, foram escolhidos por sua capacidade de oferecer criptografia híbrida. Essas cifras combinam métodos criptográficos tradicionais (SecP) com algoritmos resistentes à computação quântica (ML-KEM), ajudando a garantir a segurança hoje e no futuro.
Para os clientes que precisam estar em conformidade com as diretrizes do NIST e os padrões FIPS, especialmente aqueles do setor público e de outros setores regulamentados, a adoção das cifras SecP + ML-KEM é fundamental para proteger sua infraestrutura. Para atender a esses requisitos, o BIG-IP oferecerá suporte a dois novos grupos de cifras de PQC em conformidade com o NIST na versão 21.1:
- SecP256r1ML-KEM-768
- SecP384r1ML-KEM-1024
As cifras serão compatíveis com conexões tanto do lado do cliente quanto do servidor no lançamento, além de viabilizarem casos de uso do SSL Forward Proxy. (Você pode encontrar mais informações sobre os aprimoramentos de PQC do BIG-IP v21.1s neste blog de Rachael Shah, da F5.)
Tunelamento de VPN TLS/SSL resistente à computação quântica: O tunelamento de VPN foi introduzido no final da década de 1990 como uma forma de proteger a transmissão de dados em redes públicas ou privadas por meio da criação de um túnel criptografado entre um cliente e um servidor. Por quase três décadas, os túneis de VPN impediram com sucesso que informações confidenciais caíssem em mãos erradas. No entanto, o avanço da computação quântica dará aos invasores o poder computacional necessário para quebrar os métodos tradicionais de criptografia e acessar esses dados.
Para combater essa ameaça, o BIG-IP Zero Trust Access (anteriormente BIG-IP APM) v21.1 introduzirá o tunelamento de VPN TLS/SSL resistente à computação quântica, com suporte à cifra X25519 + ML-KEM-768. Conforme mencionado acima, essa cifra oferecerá suporte a conexões de ponta a ponta nos lados do cliente e do servidor, proporcionando proteção abrangente para túneis de VPN modernos e mantendo a conformidade com as diretrizes do NIST e os padrões FIPS 203. Para organizações que preferem usar VPNs IPSec em vez de VPNs TLS/SSL, espera-se que o BIG-IP Zero Trust Access adicione, em um futuro não muito distante, suporte semelhante a tunelamento IPSec seguro contra ameaças quânticas.
Aprimoramentos na entrega, segurança e acesso a cargas de trabalho de IA
Em essência, os requisitos das cargas de trabalho de IA são muito semelhantes aos de outras aplicações: elas precisam ser rápidas, estar disponíveis e, acima de tudo, ser seguras. Porém, à medida que essas cargas de trabalho aumentam em escala e sofisticação, a infraestrutura que as sustenta, incluindo os controladores de entrega de aplicações (ADCs), também precisa evoluir para atender às novas demandas. Com a v21.0, o BIG-IP deu um primeiro passo importante ao fornecer um conjunto inicial de recursos compatíveis com o Model Context Protocol (MCP). Agora, com a v21.1, estamos ampliando esse trabalho com funcionalidades adicionais do MCP e oferecendo aos sistemas de IA agêntica acesso rápido e seguro aos recursos.
Recursos ampliados de segurança e entrega para o Model Context Protocol: À medida que os aplicativos de IA dependem cada vez mais do MCP como uma forma rápida e padronizada de os agentes interagirem com os aplicativos, é essencial manter fluxos de tráfego consistentes e seguros. O BIG-IP v21.1 apresenta duas melhorias significativas para o tráfego MCP:
- Proteção do protocolo MCP com F5 BIG-IP Advanced WAF: aplicativos de IA que utilizam tráfego MCP costumam ser vulneráveis a novos tipos de ataque, como envenenamento de ferramentas, exposição de segredos, ataques de injeção e outras ameaças descritas no OWASP MCP Top-10. O BIG-IP v21.1 adiciona inspeção de MCP habilitada para WAF, permitindo a detecção e a mitigação proativas dessas ameaças e mantendo o tráfego de IA seguro sem afetar o desempenho nem a latência.
- Persistência de sessão MCP com F5 BIG-IP Local Traffic Manager (LTM): os fluxos de trabalho MCP geralmente exigem que as solicitações sejam encaminhadas de forma consistente para o mesmo servidor a fim de garantir o processamento adequado, o que antes não era possível. Com o BIG-IP v21.1, estamos introduzindo a persistência de sessão para MCP, que funciona de maneira semelhante à persistência de cookies em muitos aspectos. Na prática, isso significa que, quando um servidor MCP emite um ID de sessão para um cliente, o tráfego subsequente que contém esse ID de sessão é encaminhado para o mesmo membro do pool, ajudando a garantir uma conexão mais estável e confiável.
Acesso seguro e contínuo para agentes de IA: Os sistemas de IA agêntica — compostos por agentes autônomos que operam em tempo real — exigem acesso dinâmico e fluido a recursos de back-end, como bancos de dados, serviços de nuvem e sistemas internos. No entanto, os métodos tradicionais de gerenciamento de credenciais e autenticação de novos agentes podem ser trabalhosos, muitas vezes fazendo com que os desenvolvedores dependam dos administradores da equipe de acesso para autorizar e configurar manualmente novos clientes, o que nem sempre é eficiente em termos de tempo. Felizmente, é aí que entra o novo recurso de Registro Dinâmico de Clientes (DCR) do BIG-IP Zero Trust Access na versão 21.1.
Com o DCR, os sistemas de IA agêntica (ou qualquer outro aplicativo) podem se registrar de forma segura e simples no BIG-IP Zero Trust Access, que atua como servidor central de autorização, sempre que novas tarefas ou agentes são criados. Em vez de aguardar uma configuração manual, um agente pode enviar uma solicitação de API ao endpoint de DCR do BIG-IP Zero Trust Access, incluindo informações básicas, como o nome do agente e as permissões de acesso necessárias. O BIG-IP Zero Trust Access valida automaticamente a solicitação, registra o agente e emite credenciais seguras de forma dinâmica, reduzindo e simplificando significativamente o processo. Veja abaixo uma representação visual desse processo.
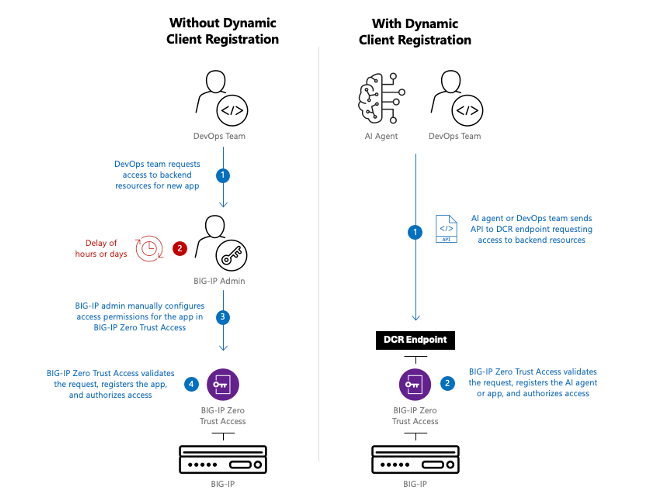
Como mencionado anteriormente, o endpoint de DCR pode ser usado para registrar e aprovar qualquer tipo de aplicativo — não apenas sistemas de IA — para acesso seguro a recursos. As equipes de DevOps podem utilizar seus pipelines de CI/CD existentes para enviar automaticamente uma solicitação de acesso ao endpoint de DCR, ajudando a reduzir o tempo de implantação de aplicativos e a carga de trabalho diária dos administradores do BIG-IP. (Saiba mais sobre o BIG-IP Zero Trust Access neste blog de Jay Kelley.)
Proteção moderna de APIs e protocolos
À medida que as aplicações evoluem, os protocolos e as APIs que as sustentam também evoluem, proporcionando melhor desempenho, escalabilidade e flexibilidade. No entanto, esses avanços também trazem novos desafios, pois os invasores mudam seu foco para explorar pontos fracos e vulnerabilidades nessas tecnologias emergentes. Para ajudar nossos clientes a se manterem à frente nesse ciclo incessante, o BIG-IP Advanced WAF está adicionando proteção para o tráfego do protocolo HTTP/3 e para APIs definidas pela especificação OpenAPI 3.1 na versão 21.1. Vamos analisar mais detalhadamente:
Segurança avançada para o tráfego do protocolo HTTP/3: A adoção do HTTP/3 vem se acelerando rapidamente desde seu lançamento em 2022, e estima-se que 38% dos sites já utilizem o protocolo atualmente. Embora o HTTP/2 ainda seja predominante, espera-se que o desempenho, a confiabilidade e a eficiência superiores do HTTP/3 façam com que sua adoção ultrapasse a do HTTP/2 nos próximos anos. À medida que as organizações migram gradualmente para o HTTP/3, a necessidade de proteger esse tráfego contra ameaças da Web não diminui, reforçando a importância contínua de uma proteção WAF robusta.
A partir do BIG-IP v21.1, o BIG-IP Advanced WAF protege o tráfego independentemente da variante do protocolo HTTP utilizada. Agora, as políticas de WAF podem inspecionar o tráfego HTTP/3 com o mesmo nível de precisão e segurança oferecido para HTTP/2 ou HTTP1/1, identificando e bloqueando ataques sofisticados, como scripts entre sites (XSS) ou injeção de SQL. Inicialmente, no BIG-IP v21.1, esse suporte se aplica apenas ao tráfego do lado do cliente. No entanto, espera-se que a proteção do lado do servidor seja disponibilizada logo em seguida, em versões futuras.
Proteção de WAF para APIs criadas com base nas especificações do OpenAPI 3.1: As APIs são a espinha dorsal das aplicações modernas, permitindo conectividade e compatibilidade perfeitas entre sistemas, e mantê-las seguras é fundamental. O padrão OpenAPI desempenha um papel essencial nesse ecossistema ao fornecer uma estrutura organizada para definir e documentar APIs, garantindo consistência e interoperabilidade entre diferentes plataformas. Você pode pensar na especificação OpenAPI como um conjunto de regras que define exatamente como uma API deve funcionar — quais endpoints ela expõe, quais dados espera receber e como deve se comportar. O BIG-IP Advanced WAF usa esse conjunto de regras para proteger suas APIs, identificando qualquer comportamento incomum e aplicando políticas de segurança rigorosas com base na forma como elas foram projetadas.
Com a versão 21.1, o BIG-IP Advanced WAF agora protege APIs com base na especificação OpenAPI 3.1. Ele identifica os endpoints, métodos, parâmetros, tipos de dados e requisitos de segurança permitidos definidos na especificação OpenAPI 3.1 e, em seguida, bloqueia todas as solicitações que não correspondam a essas regras. Isso impede que solicitações malformadas, o uso indevido de endpoints não documentados e ataques comuns a APIs cheguem à sua aplicação, garantindo que somente o tráfego de API esperado e devidamente estruturado seja permitido. As versões anteriores da especificação OpenAPI, incluindo as versões 2.0 e 3.0, continuarão, naturalmente, a ser compatíveis e protegidas.
E isso não é tudo…
Os aprimoramentos abordados neste blog são apenas a ponta do iceberg quando se trata dos novos recursos planejados para o BIG-IP v21.1. Além de tudo o que foi apresentado aqui, você pode esperar um melhor desempenho do HTTP/2, tunelamento de VPN IPSec nativo, roteamento de saída baseado em políticas, autenticação multifator para o plano de gerenciamento do BIG-IP e muito mais.
Após o lançamento, consulte as notas de versão do BIG-IP v21.1 no MyF5 para obter mais informações. Enquanto isso, não deixe de se inscrever em nosso próximo webinar para conhecer em detalhes a versão BIG-IP v21.1.
Sobre o autor

Publicações relacionadas no blog

Segurança de APIs sem concessões: apresentamos novas opções flexíveis de descoberta com F5 API security
As opções ampliadas de descoberta de APIs da F5 foram desenvolvidas para oferecer o máximo de flexibilidade e atender às organizações onde quer que estejam.

Governe sua IA no presente e antecipe o futuro da sua IA
Aprenda com nosso CISO de campo, Chuck Herrin, como se preparar para o novo desafio de proteger modelos e agentes de IA.

Segurança de IA para a cadeia de suprimentos
As cadeias de suprimentos são cada vez mais impulsionadas pela IA — desde a previsão de demanda e o planejamento logístico até a análise de riscos de fornecedores e a gestão de estoque em tempo real. Essas ferramentas ajudam as empresas a reduzir custos, aumentar a resiliência e se adaptar a disrupções globais. No entanto, elas também criam novos riscos em um vasto ecossistema: nossas soluções de segurança de IA em tempo de execução protegem o setor de Cadeia de Suprimentos […]
Segurança de IA para Recursos Humanos
A IA está revolucionando o RH. As empresas estão implementando copilotos de recrutamento com IA, assistentes de integração, chatbots de suporte aos funcionários e ferramentas de análise da força de trabalho para reduzir custos e melhorar a experiência dos colaboradores. No entanto, as aplicações de RH também apresentam riscos específicos que podem expor as organizações a falhas de conformidade, alegações de viés e danos à reputação: nossas soluções de segurança de IA em tempo de execução protegem o setor de RH com […]
Equilibrando o desempenho da IA e a gestão de recursos
As organizações dependem cada vez mais de ferramentas e iniciativas de IA para impulsionar a inovação e a transformação. Cada avanço incremental na sofisticação das ferramentas de IA torna o equilíbrio entre desempenho e gestão de recursos um desafio maior e mais relevante para as equipes de TI e segurança. No entanto, esse equilíbrio é essencial para maximizar o ROI, garantir a segurança e manter a eficiência em toda a […]
Integração de APIs em IA: a base técnica
A integração de APIs é um canal essencial no ecossistema de IA, por meio do qual diferentes sistemas, plataformas e aplicações interagem. Analisamos as nuances técnicas da integração de APIs em IA, com ênfase em sua importância para aprimorar a eficiência e os recursos dos sistemas de IA. As APIs permitem a troca fluida de dados e funcionalidades entre diferentes soluções de IA […]