Há um antigo provérbio muito pertinente à IA: “uma jornada de mil milhas começa com um único passo.”
As aplicações e os ecossistemas de IA estão conquistando o mundo, exigindo que todas as organizações avaliem seu nível de preparação. Na F5, observamos dois tipos de organizações em sua jornada de IA: aquelas que desenvolvem soluções diferenciadas por meio de investimentos estratégicos, como veículos autônomos ou grandes modelos de linguagem (LLMs), e empresas que implementam e otimizam a IA para promover eficiência e inovação organizacional. Os líderes empresariais estão ansiosos para implementar funcionalidades e aplicativos de IA generativa a fim de aumentar a produtividade, enquanto os líderes de segurança e gestão de riscos correm para garantir uma governança que permita a adoção segura de novos aplicativos de IA e de um ecossistema em rápida expansão de infraestrutura, ferramentas, modelos, frameworks e serviços associados para disponibilizá-los, otimizá-los e protegê-los. As fábricas de IA estão surgindo como um modelo para a implementação de produtos e serviços diferenciados por IA.
Então, a IA é apenas exagero? Uma febre? Uma revolução? Ou um apocalipse? O futuro dirá.
Se dermos um passo atrás e observarmos o panorama geral, uma coisa fica clara: as APIs são o tecido que conecta os aplicativos de IA. Na verdade, um tema recorrente em nossas conversas com clientes do mundo todo é: “Um mundo de IA é um mundo de APIs”. As APIs são as interfaces que usamos para treinar e utilizar modelos de IA. Elas também são as mesmas interfaces que agentes mal-intencionados usam para roubar dados dos modelos, tentar contornar suas restrições e explorar indevidamente os modelos de IA, além de até mesmo fazer engenharia reversa e roubar os próprios modelos. Assim como os responsáveis pela defesa não perceberam a importância da visibilidade e da segurança das APIs na nuvem e na transição para aplicativos modernos baseados em microsserviços, o grande momento de clareza é perceber que não podemos proteger os modelos de IA sem proteger as interfaces que os disponibilizam.
Dado o papel central das APIs na criação e disponibilização de aplicações baseadas em IA, é fundamental incorporar a visibilidade, a segurança e a governança das APIs ao processo de desenvolvimento e treinamento de IA desde os estágios iniciais. Também é essencial que padrões normais de uso e controles, como limites de taxa e sanitização de dados, sejam incorporados durante a fase de projeto. Com essa abordagem, a adoção segura da IA se torna menos desafiadora. A segurança de APIs é indispensável para proteger aplicações de IA, pois as aplicações de IA generativa são especialmente dependentes de APIs. Assim começa o primeiro passo da jornada rumo à IA. A seguir, apresentamos quatro afirmações fundamentais que explicam por que a segurança de APIs é necessária para garantir a segurança da IA e a adoção segura de fábricas de IA.
Afirmação nº 1: os aplicativos de IA são os mais modernos entre os aplicativos modernos
Anteriormente, em nossa série sobre fábricas de IA, definimos uma fábrica de IA como um investimento de grande porte em armazenamento, redes e computação para atender a requisitos de treinamento e inferência de alto volume e alto desempenho. Assim como as fábricas tradicionais, as fábricas de IA utilizam modelos de IA pré-treinados para transformar dados brutos em inteligência. Os aplicativos de IA são simplesmente os mais modernos entre os aplicativos modernos, altamente conectados por meio de APIs e amplamente distribuídos.
Partimos da premissa de que uma aplicação de IA é uma aplicação moderna, com os mesmos desafios já conhecidos de entrega, segurança e operação, e de que os modelos de IA aumentarão radicalmente o número de APIs que precisarão de entrega e segurança.
Então, missão cumprida! Está tudo sob controle, certo? Sabemos como disponibilizar aplicações modernas com segurança. Contamos com práticas recomendadas bem estabelecidas de segurança de aplicações e compreendemos as complexidades da proteção de APIs. Temos soluções que oferecem proteção abrangente e segurança consistente em ambientes distribuídos.
Não tão rápido! Segure seus GPTs enquanto analisamos brevemente os detalhes.
Embora os aplicativos de IA compartilhem os mesmos riscos e desafios dos aplicativos modernos (ambos são essencialmente sistemas baseados em APIs), eles apresentam implicações específicas — treinamento, ajuste fino, inferência, geração aumentada por recuperação (RAG) e pontos de inserção em fábricas de IA.
Portanto, sim, os aplicativos de IA, assim como os aplicativos modernos, são altamente distribuídos, geram uma proliferação de ferramentas e dificultam os esforços para manter uma visibilidade consistente, aplicar políticas de segurança de maneira uniforme e corrigir ameaças de forma abrangente em arquiteturas híbridas e multinuvem. Além de lidar com essa “bola de fogo” de riscos e complexidade, os responsáveis pela defesa precisam enfrentar a natureza aleatória das solicitações humanas e a natureza altamente variável do conteúdo obtido por IA, que podem levar a respostas imprevisíveis da IA, além de considerar a normalização de dados, a tokenização, a incorporação e o preenchimento de bancos de dados vetoriais.
Reunir dados para fábricas de IA cria um ecossistema empresarial holístico e conectado, e a integração e as interfaces entre todas essas partes móveis exigem uma postura robusta de segurança de APIs.
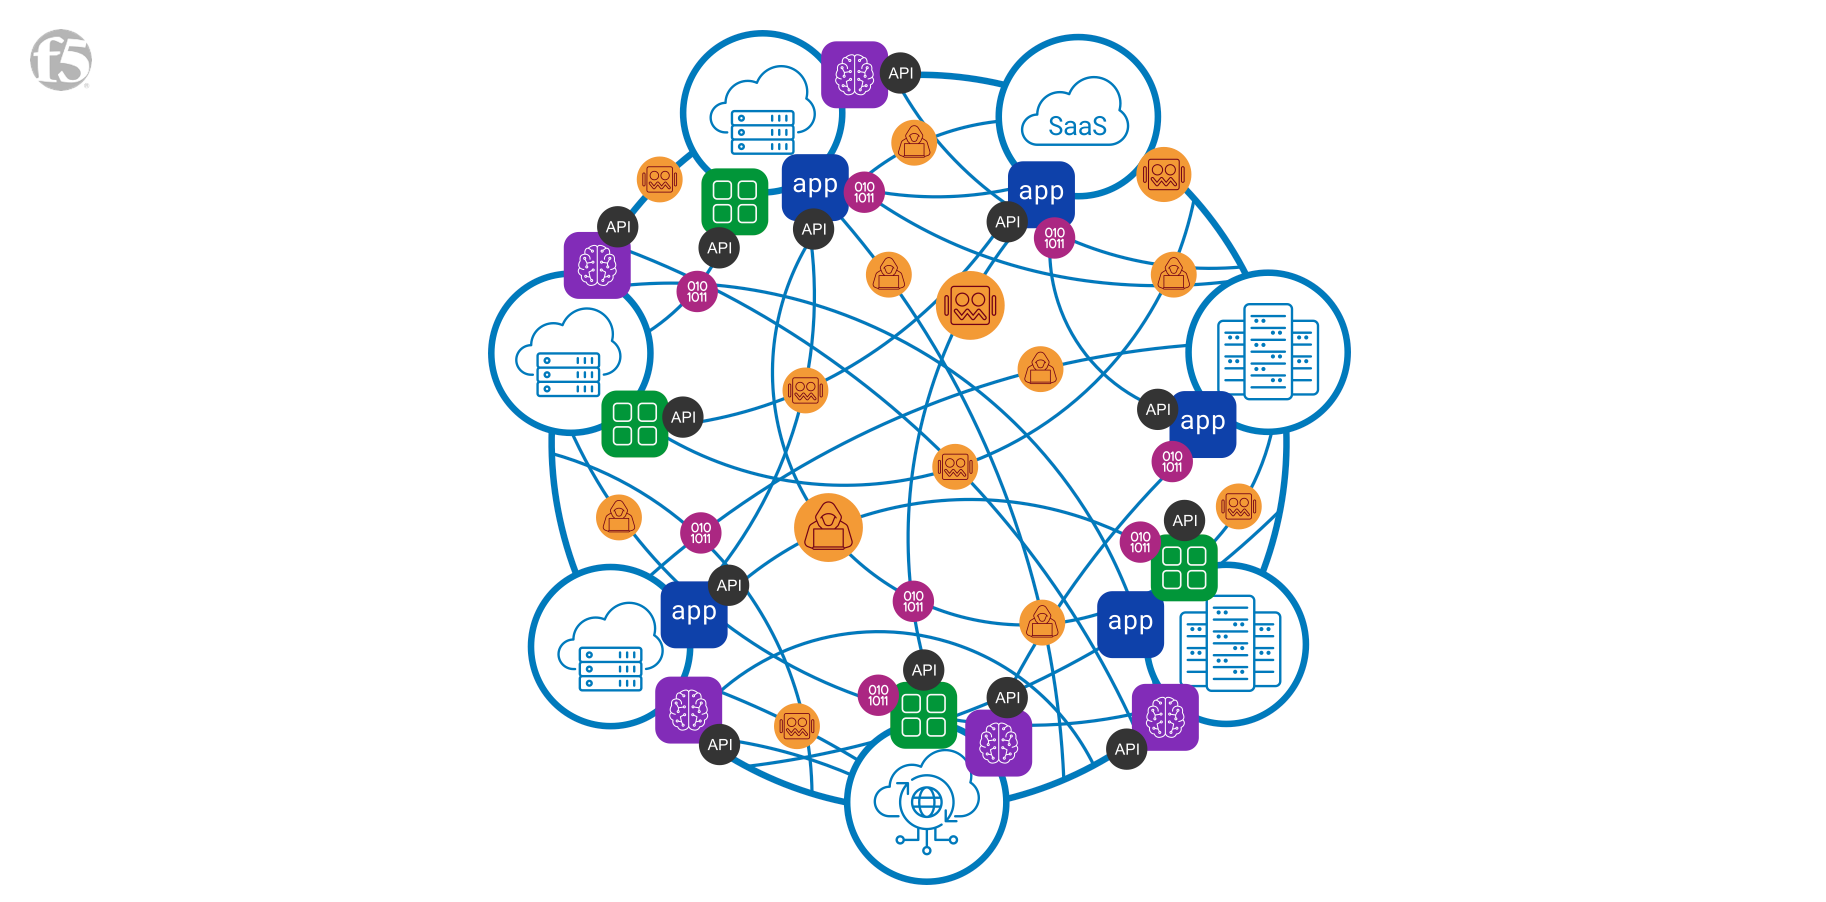
As empresas de hoje estão gerenciando um número cada vez maior de aplicativos e APIs em um ambiente híbrido e multinuvem cada vez mais complexo. Na F5, chamamos esse aumento dos riscos e da complexidade de “bola de fogo”.
Afirmação nº 2: os aplicativos de IA são interconectados por APIs
O crescimento dos sistemas baseados em APIs, impulsionado pelos rápidos esforços de modernização, levou à proliferação de arquiteturas em data centers, nuvens públicas e na borda. Esse fenômeno tem sido documentado nas pesquisas anuais da F5, incluindo nosso relatório Relatório sobre o Estado da Estratégia de Aplicações de 2024: Segurança de APIs | A vida secreta das APIs.
A complexidade das arquiteturas híbridas e multinuvem é intensificada pelos aplicativos de IA. As organizações estão avaliando rapidamente e adotando criteriosamente estratégias de governança para uma ampla variedade de aplicativos de IA e modelos de IA subjacentes, decidindo, em última análise, por umaabordagemde IA como SaaS, hospedada na nuvem, auto-hospedada ou hospedada na borda, às vezes conforme o caso de uso e cada aplicativo. Por exemplo, alguns casos de uso envolvem treinamento no data center antes da entrada em produção — quando a inferência é realizada na borda.
A conectividade com esses modelos e serviços associados é viabilizada, em grande parte, por meio de APIs. Por exemplo, conexões com serviços populares para inferência. Os aplicativos de IA provocam um aumento exponencial no uso de APIs, pois uma única API pode chegar a ter milhares de endpoints, e as chamadas de API podem estar profundamente incorporadas à lógica de negócios, fora da visibilidade das equipes de segurança. Isso gera uma complexidade insustentável e sérias implicações para a gestão de riscos.
“38% das organizações agora têm aplicativos implantados em seis ambientes. — Relatório sobre o Estado da Estratégia de Aplicações de 2024”
Acontece que a nuvem não dominou o mundo, mas as APIs, sim. E a IA vai dominar tudo. Conforme descrito em nosso post no blog, Seis motivos pelos quais a nuvem híbrida e a multinuvem são o novo normal para as empresas, um ambiente altamente distribuído oferece flexibilidade para a implantação de aplicativos de IA e serviços associados que garantem desempenho, segurança, eficiência e precisão. Isso é especialmente importante para questões relacionadas à gravidade dos dados. Não é de surpreender que 80% das organizações executem aplicativos de IA na nuvem pública e 54% os executem em ambientes locais. Independentemente da abordagem, todos os aspectos da arquitetura devem ser protegidos, e a proteção das APIs é o primeiro passo.
““O principal serviço de segurança planejado para proteger modelos de IA é a segurança de APIs.” — Três coisas que você deve saber sobre aplicações de IA”
Afirmação nº 3: os aplicativos de IA estão sujeitos a riscos conhecidos e inéditos
É crucial proteger contra riscos de segurança as APIs que funcionam como portas de entrada para as funcionalidades e trocas de dados dos aplicativos de IA. Embora também se apliquem as mesmas explorações de vulnerabilidades, ataques à lógica de negócios, abusos por bots e riscos de negação de serviço (DoS), há considerações adicionais relacionadas a pontos de inserção novos e modificados nas fábricas de IA e aos riscos para LLMs por meio de interfaces de processamento de linguagem natural (NLP), plugins, conectores de dados e serviços downstream — durante o treinamento, o ajuste fino, a inferência e a RAG. Além disso, ataques conhecidos, como DoS, exigem considerações adicionais; as medidas de mitigação contra DDoS volumétrico e DoS de aplicações na camada 7 (L7) não eliminam completamente os riscos de DoS de modelo. Os aplicativos de IA também apresentam um paradoxo de explicabilidade, o que ressalta a importância da rastreabilidade para ajudar a mitigar alucinações, vieses e desinformação.
E os invasores não estão parados. A IA generativa democratiza os ataques e aumenta a sofisticação das campanhas de cibercriminosos e Estados-nação. Agora, agentes de LLM podem invadir aplicativos web e APIs de forma autônoma — por exemplo, executando tarefas tão complexas quanto a extração cega de esquemas de bancos de dados e injeções de SQL, sem precisar conhecer previamente a vulnerabilidade.
Embora os novos riscos da IA estejam gerando muita repercussão, é impossível exagerar a importância da segurança de APIs para as fábricas de IA. É uma questão urgente. O aumento da superfície de APIs dos aplicativos de IA é impressionante. Todo CISO precisa incorporar a segurança de APIs aos programas de governança de IA, pois um princípio fundamental de qualquer guia de sobrevivência para CISOs deve ser: “não é possível proteger o que não se pode ver”. Se você não tiver um inventário das interfaces por trás dos seus aplicativos de IA, seu modelo de ameaças estará incompleto e haverá lacunas na sua postura de segurança.
Afirmação nº 4: Os defensores precisam se adaptar
As aplicações de IA são dinâmicas, variáveis e imprevisíveis. A adoção segura de aplicativos de IA exige maior ênfase na eficácia, na criação de políticas robustas e em operações automatizadas. As tecnologias de inspeção desempenharão um papel fundamental e em constante evolução na segurança.
No caso específico da segurança de APIs em aplicativos e ecossistemas de IA, as organizações precisarão compensar a maior probabilidade de uso inseguro de APIs de terceiros, incorporando à arquitetura a segurança das chamadas de API de saída e dos casos de uso relacionados, além dos controles de segurança de entrada que já estão amplamente implementados. As soluções de gerenciamento de bots não podem depender apenas da identificação de “humano” ou “máquina”, considerando o aumento do tráfego entre serviços e do tráfego Leste-Oeste, por exemplo, proveniente de fluxos de trabalho de RAG. E, como a cadeia de suprimentos de aplicativos de LLM pode ser vulnerável e afetar a integridade dos dados de treinamento, dos modelos e das plataformas de implantação — que muitas vezes são fornecidos por terceiros e podem ser manipulados por meio de adulteração ou ataques de envenenamento —, os controles de segurança precisam ser implementados em todos os lugares: no data center, em diferentes nuvens, na borda e desde o código, passando pelos testes, até a produção.
A tecnologia de AI Gateway desempenhará um papel fundamental para ajudar as equipes de segurança e risco a mitigar riscos aos LLMs, como injeção de prompts e divulgação de informações confidenciais. No entanto, o primeiro passo na jornada de segurança de IA é proteger as APIs que conectam aplicativos e ecossistemas de IA, tornando a segurança parte intrínseca de todo o ciclo de vida dos aplicativos de IA.
Segurança de APIs em uma arquitetura de referência de IA
Desde a proteção das interações entre uma aplicação de front-end e uma API de serviço de inferência até a inspeção das interações dos usuários com aplicações de IA SaaS e a proteção da conectividade entre plugins, conectores de dados e serviços downstream, a adoção segura de aplicações e fábricas de IA depende da segurança de APIs.
A plataforma F5 oferece proteção contínua para APIs e uma postura de segurança consistente, além de permitir que líderes empresariais inovem com confiança, fornecendo às equipes de segurança e risco os recursos necessários para criar fábricas de IA com segurança.
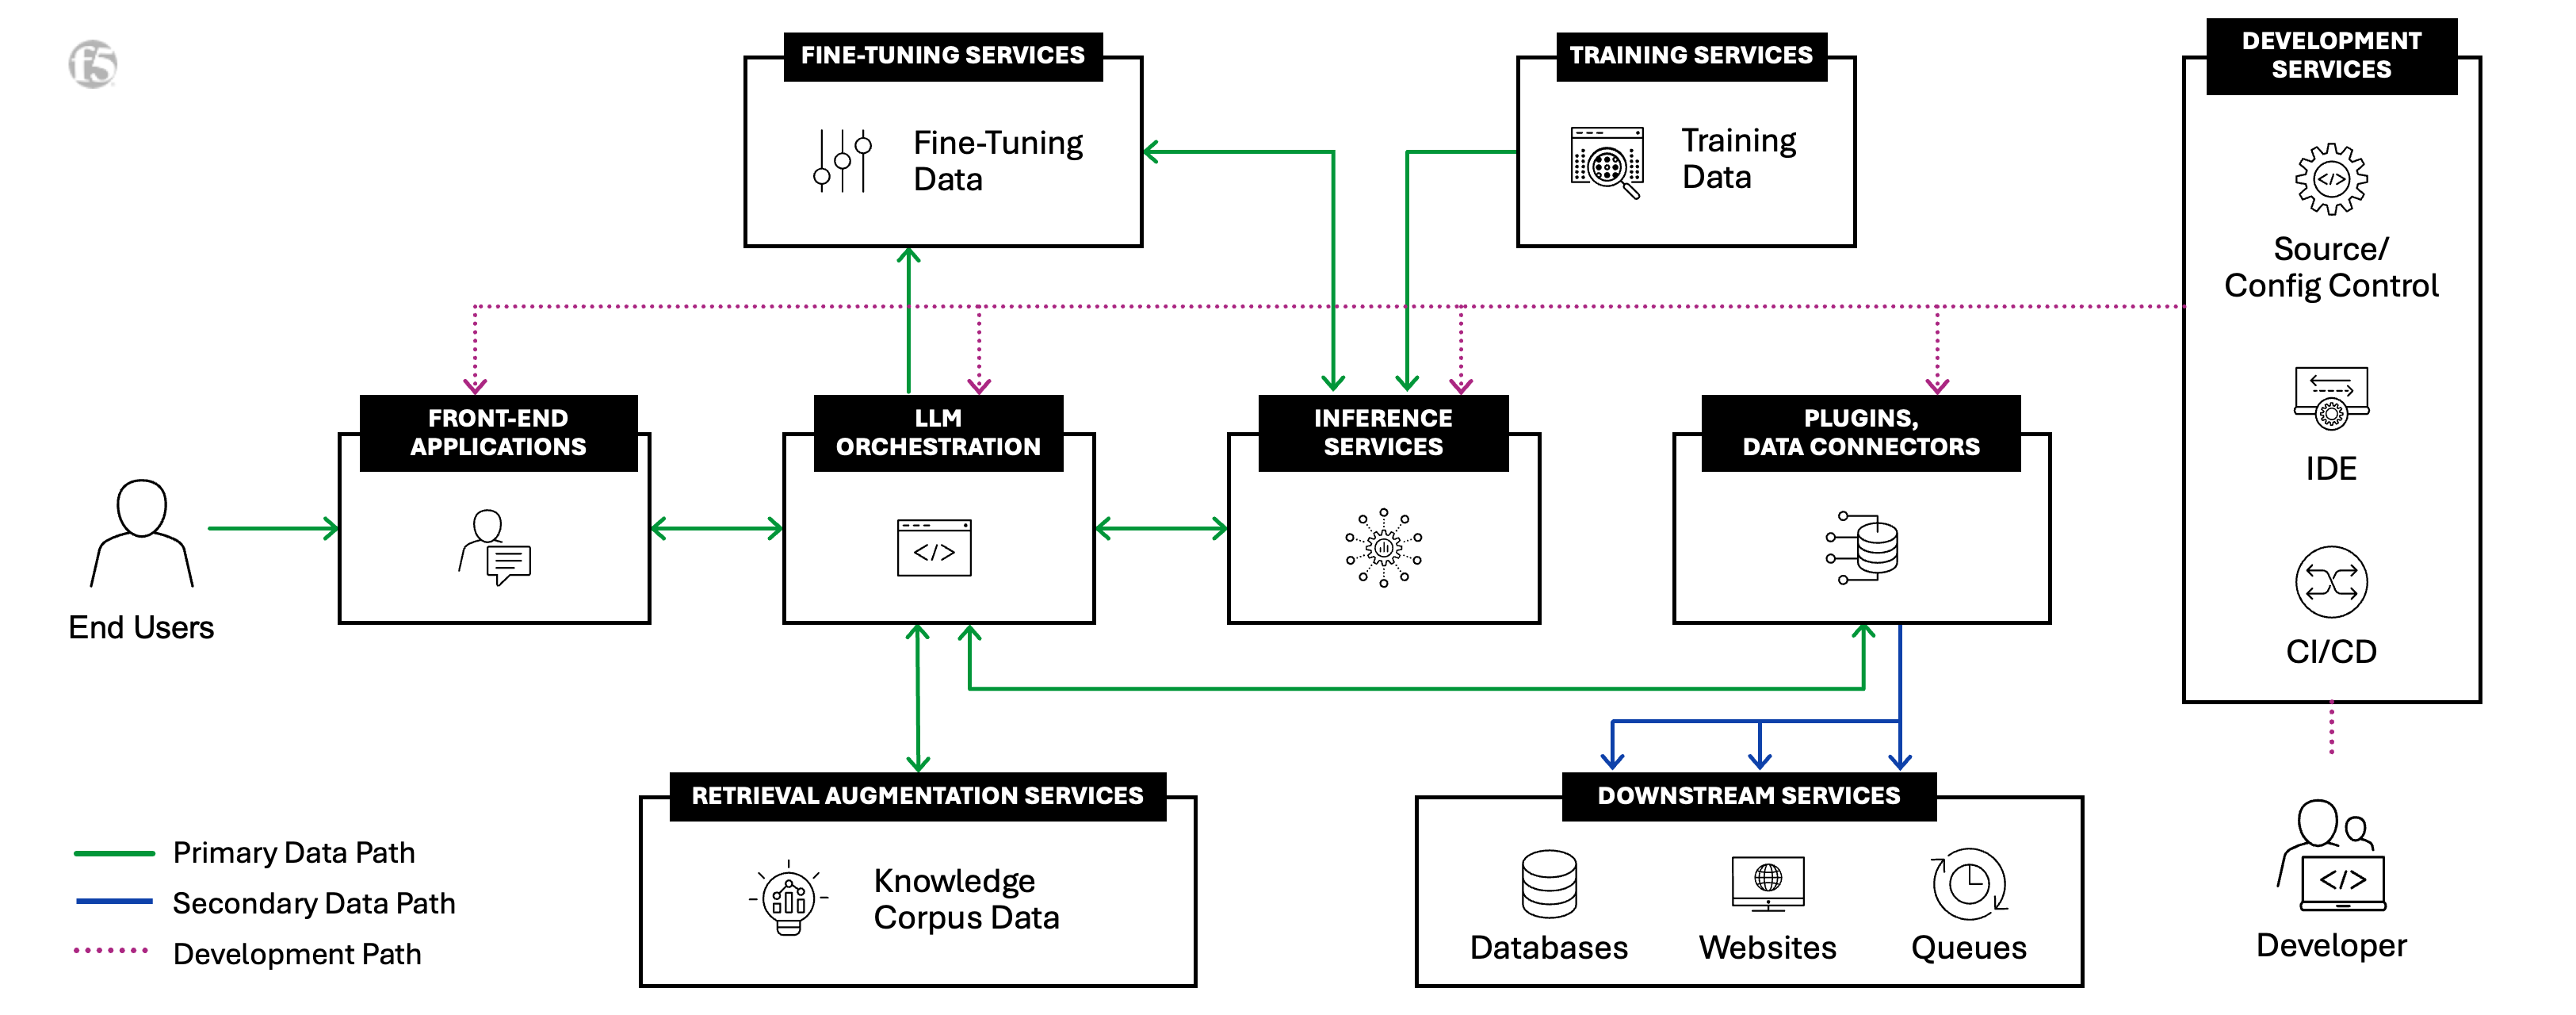
A Arquitetura de referência de IA da F5
O foco da F5 em IA não para por aqui — descubra como a F5 protege e disponibiliza aplicações de IA em qualquer lugar.
Quer saber mais sobre fábricas de IA? Confira outros artigos da nossa série de posts sobre fábricas de IA:
- O que é uma fábrica de IA? ›
- Geração Aumentada por Recuperação (RAG) para fábricas de IA ›
- Otimize o gerenciamento de tráfego para a ingestão de dados da fábrica de IA ›
- Conectando de forma ideal fontes de dados de borda a fábricas de IA ›
- Escalabilidade e flexibilidade multicloud dão suporte às fábricas de IA ›
- O poder e a importância da DPU NVIDIA BlueField para fábricas de IA ›
- A importância da segmentação de rede para fábricas de IA ›
- Fábricas de IA produzem os aplicativos mais modernos da atualidade: aplicativos de IA ›
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...