Sejam aplicações ou APIs, tradicionais, modernas ou baseadas em IA, a programabilidade é uma ferramenta essencial no arsenal de segurança para lidar com problemas de segurança.
Uma das maneiras de mantermos aplicações e APIs seguras é testá-las quanto a vulnerabilidades e ao funcionamento correto antes de disponibilizá-las para clientes e parceiros. Uma técnica bastante usada para testar aplicações e APIs é o teste de fuzzing.
O teste de fuzzing consiste em enviar entradas inesperadas — strings em vez de números, caracteres especiais, entradas longas ou curtas demais etc. — para verificar a resposta da API ou da aplicação. Uma implementação robusta lidará com essas entradas rejeitando-as como inválidas. No entanto, tão importante quanto testar o tratamento das entradas é testar o código responsável por esse tratamento.
Em outras palavras, não basta que a lógica da aplicação ou da API rejeite entradas inválidas; a lógica que verifica se uma entrada é inválida também precisa ser robusta.
Agora, como costuma acontecer no mundo da segurança de aplicações, alguém criará uma entrada que não foi prevista nem considerada. Vamos ignorar o fato de que muitas implementações de sanitização de entradas são simplesmente ruins e fingir que todas são robustas e capazes de detectar 99% das entradas malformadas.
Mesmo com essa suposição utópica, sempre há aquele 1% que ninguém considerou. Essa é uma das formas pelas quais surgem as vulnerabilidades de dia zero.
Às vezes, elas são resultado de uma falha na pilha de tecnologia. Talvez seja no servidor web, no servidor de aplicações ou no servidor GraphQL. Talvez seja em um conector com uma fonte de dados, como um banco de dados vetorial usado para viabilizar o caso de uso cada vez mais popular da geração aumentada por recuperação (RAG) para IA generativa. Ou talvez seja o surgimento de vulnerabilidades na inferência de IA, como o Probllama. Afinal, a adição de uma nova camada à arquitetura mais ampla da aplicação traz novas vulnerabilidades.
Essas são as vulnerabilidades que causam pânico na Internet. Foi assim com o Apache Killer (2011), o HeartBleed (2014), o Spectre e Meltdown (2018) e o Log4Shell (2021).
Essas eram vulnerabilidades imprevistas. Não se poderia esperar que desenvolvedores e equipes de SecOps, DevSecOps e QA as antecipassem. Realmente não poderiam.
Independentemente da falta de capacidade de previsão por parte dos desenvolvedores e profissionais de segurança, quando surge uma vulnerabilidade de dia zero, algo precisa ser feito. Especialmente se uma organização estiver vulnerável por usar a tecnologia em questão. É isso que transforma um risco em uma ameaça, e ameaças precisam ser neutralizadas.
É aí que a programabilidade dos serviços de aplicações entra em cena.
A programabilidade dos serviços de aplicações não é novidade. As organizações usam a programabilidade desde os primórdios da Internet para implementar diversas soluções.
Os usos mais comuns da programabilidade no caminho de dados incluem:
- Segurança: a programabilidade é essencial para mitigar ameaças de dia zero e lidar com riscos de segurança emergentes.
- Mediação de aplicações: Facilita experiências de usuário fluidas durante atualizações e migrações de aplicações, oferece suporte à modernização e integra novas APIs de forma econômica.
- Orquestração de serviços: integra fluxos de trabalho e serviços de terceiros aos aplicativos sem causar interrupções aos usuários, acelerando o lançamento no mercado.
- Disponibilidade: Oferece suporte a balanceamento de carga e práticas modernas de entrega, como implantações canário e testes A/B.
Sabemos que esses casos são comuns porque nossos dados internos confirmam isso. Mais de 70% dos nossos clientes usam recursos de programabilidade diariamente em uma ampla variedade de soluções. Algumas delas são voltadas para a segurança.
Portanto, não foi nenhuma surpresa quando pesquisamos o mercado em geral e constatamos que a programabilidade estava no topo da lista de recursos técnicos importantes para a segurança de APIs.
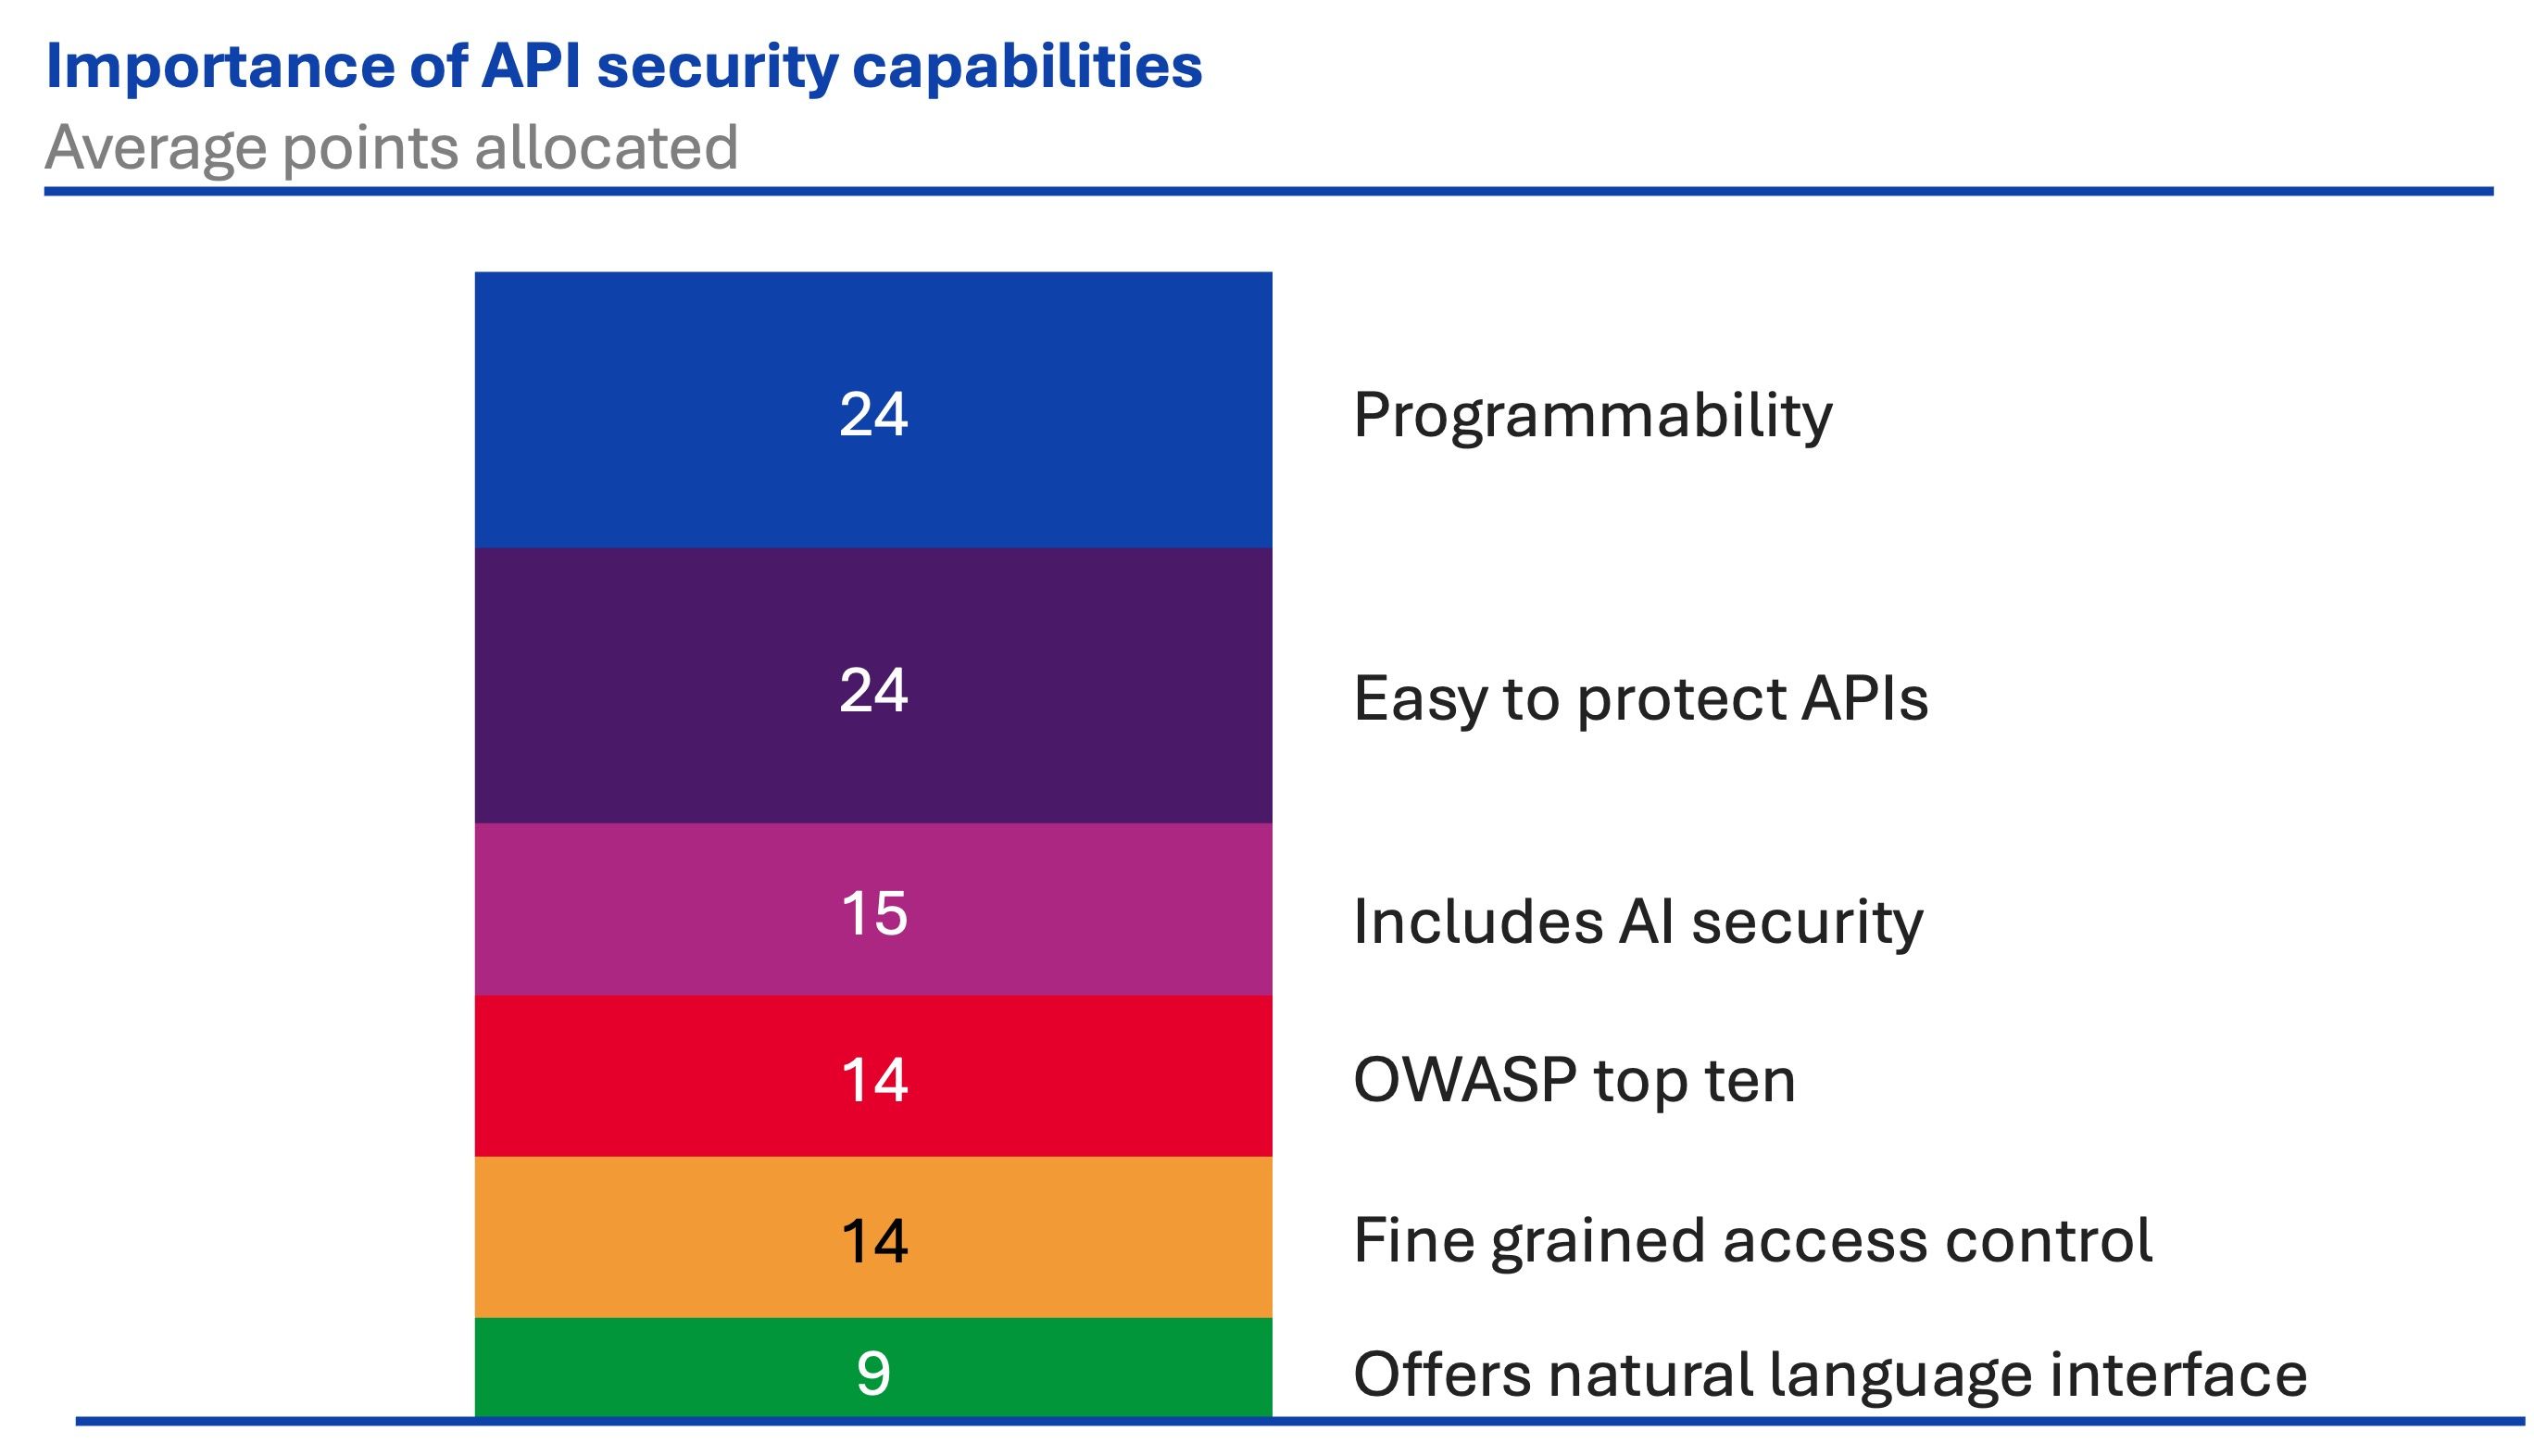
A versatilidade de uma solução de segurança de APIs compatível com programabilidade é praticamente ilimitada. E, embora a F5 certamente tenha sido pioneira nesse recurso, ele se tornou um padrão de mercado para os serviços de aplicações em geral. Pouquíssimos serviços de aplicações — especialmente aqueles voltados à proteção de aplicações e APIs — não oferecem programabilidade como parte de seus principais recursos.
Isso ocorre porque a programabilidade é a base para mitigar ameaças de dia zero e permitir que as organizações elaborem, de forma mais criteriosa, planos de aplicação de patches que afetem uma parcela significativa de seus sistemas.
A programabilidade faz, bem, praticamente qualquer coisa. Mas, no âmbito da segurança — especialmente da segurança de APIs —, ela não é apenas algo “desejável”. É indispensável.
Para saber mais sobre APIs, confira nosso Relatório sobre o estado da estratégia de aplicações: segurança de APIs.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.