À medida que os universos de DevOps e NetOps convergem e os ambientes de contêineres incorporam definições tradicionalmente usadas em redes, parece sensato analisar o uso do termo frequentemente confuso "ingress" no contexto do caminho de dados e dos ambientes de contêineres.
Os termos ingress e egress são tradicionalmente usados para descrever a direção do tráfego na rede sob a perspectiva do data center. Ingress refere-se ao tráfego de entrada, enquanto egress se refere ao tráfego de saída.
À medida que os ambientes de contêineres amadureceram, o termo ingress passou a ter uma definição muito específica e voltada para aplicações.
Ingress. Um objeto de API que gerencia o acesso externo aos serviços em um cluster, geralmente via HTTP. O Ingress pode fornecer balanceamento de carga, terminação SSL e hospedagem virtual baseada em nomes.
É importante fazer uma pausa e observar que um recurso de ingress, conforme definido em um ambiente Kubernetes, descreve funcionalidades que devem ser executadas dentro do próprio perímetro do contêiner.
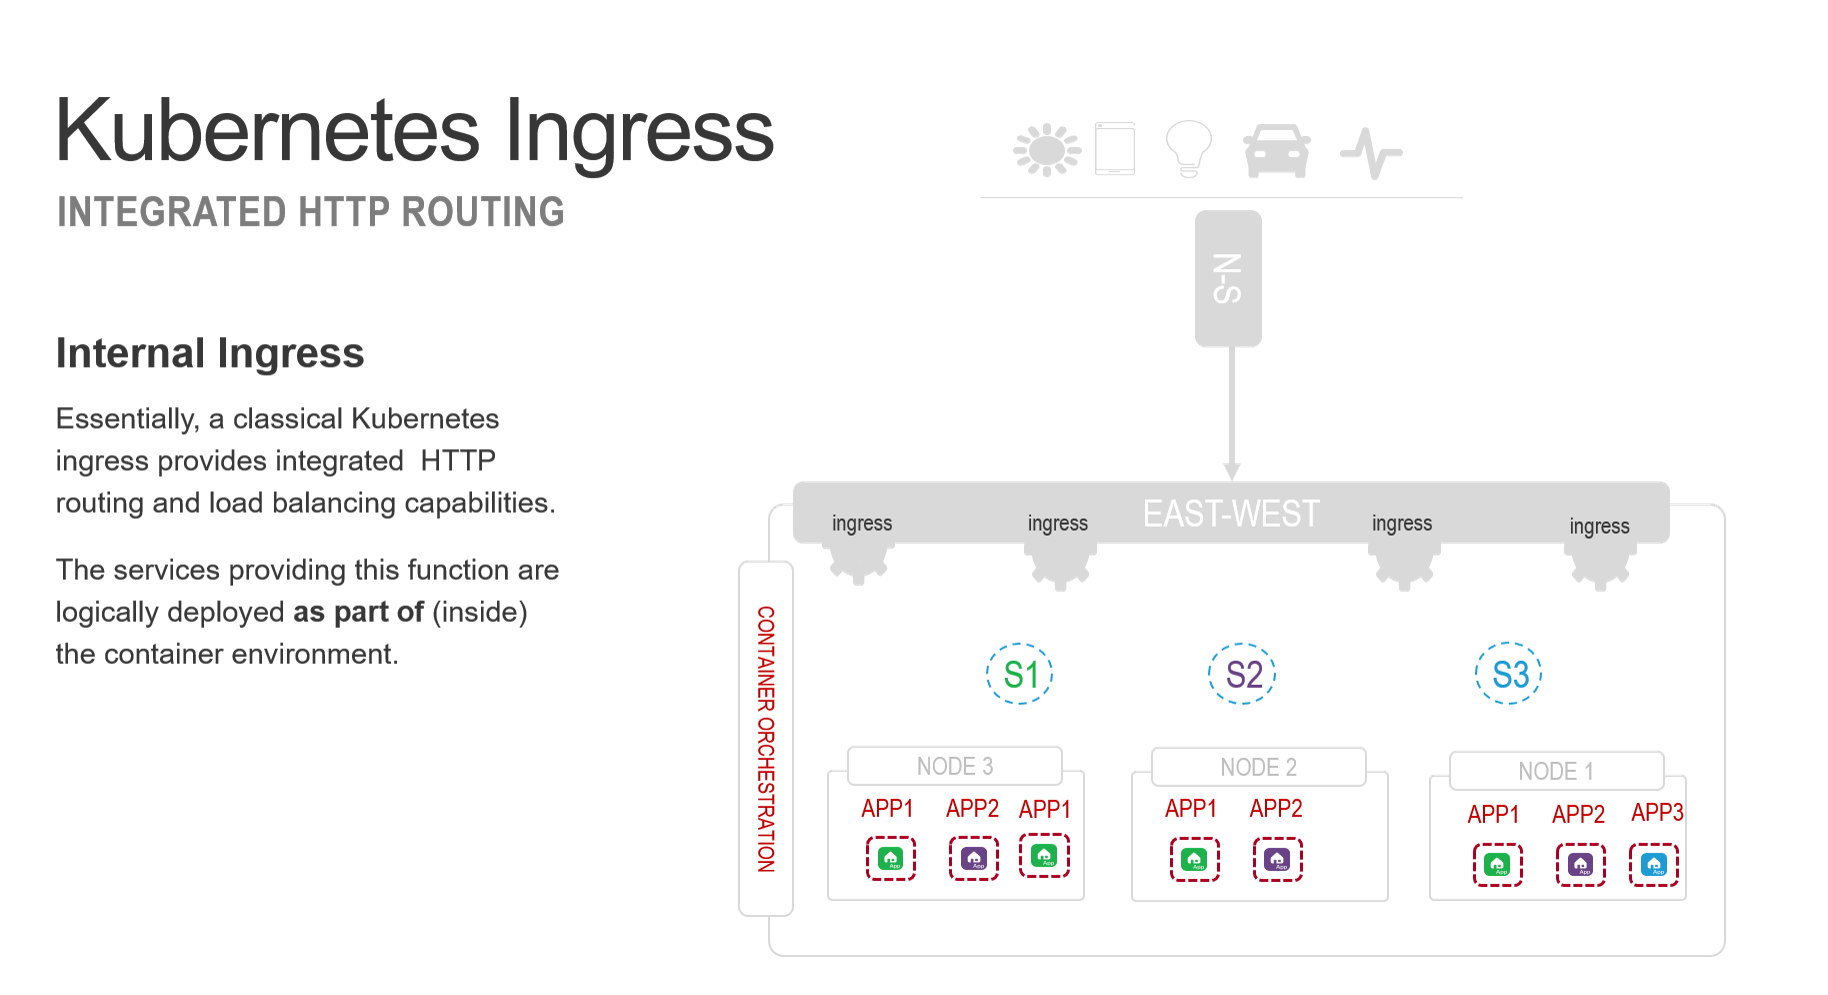
Cada ingress é um proxy reverso que aceita solicitações externas e, com base nas regras especificadas pelo recurso de ingress do Kubernetes, direciona essas solicitações ao serviço correto do Kubernetes. Por sua vez, o serviço distribui as solicitações entre um conjunto de contêineres associados, geralmente por meio de algoritmos nativos de balanceamento de carga da camada 4 (TCP). Essa é uma das formas de disponibilizar uma API unificada para o mundo externo. O ingress analisa as chamadas de API (o caminho do URI) e as distribui aos microsserviços apropriados hospedados em contêineres dentro do cluster de contêineres.
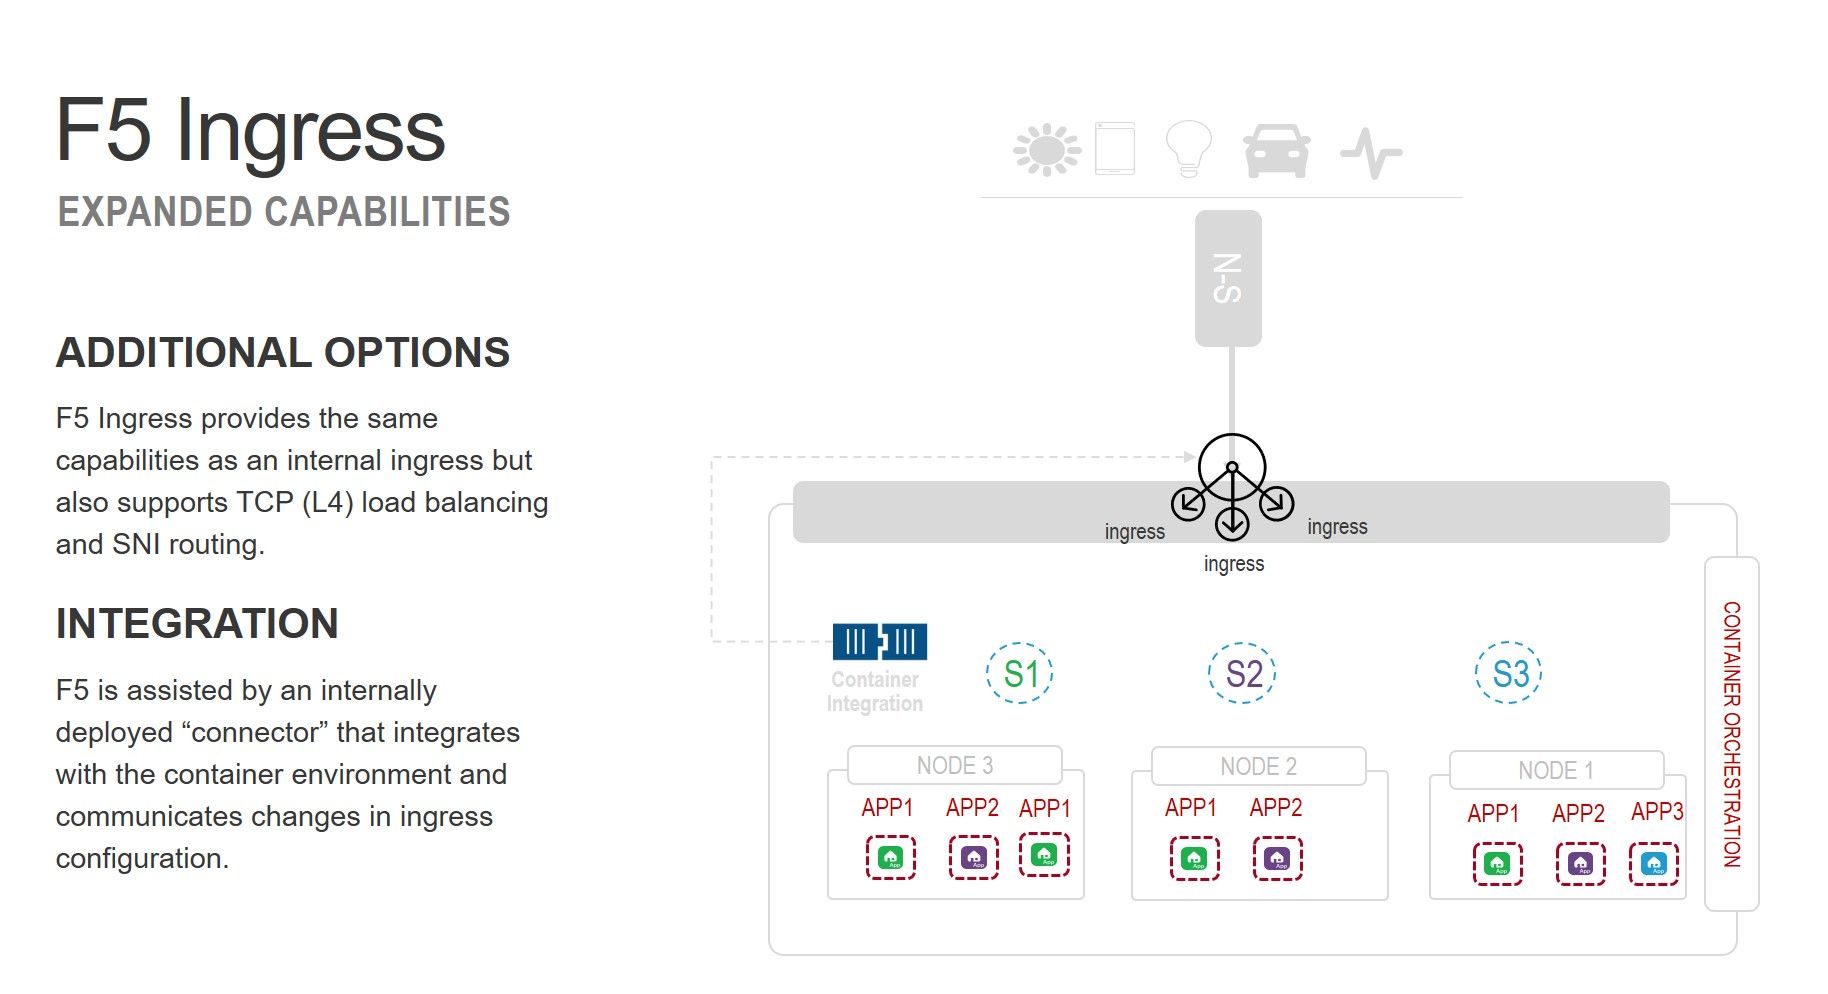
A F5 oferece os mesmos recursos de um ingress clássico do Kubernetes, mas acrescenta funcionalidades adicionais, como roteamento SNI e balanceamento de carga na camada 4 (TCP). A capacidade de realizar o roteamento SNI (indicação do nome do servidor) é vantajosa para quem deseja criptografia TLS de ponta a ponta nas trocas de mensagens, pois permite que a F5 encaminhe corretamente as solicitações com base nas informações dos cabeçalhos, sem descriptografar o conteúdo ou a mensagem propriamente dita. Embora isso limite as funcionalidades que podem ser aplicadas à solicitação — por exemplo, ela não pode ser verificada em busca de conteúdo malicioso —, oferece o suporte necessário para arquiteturas nas quais o conteúdo deve permanecer criptografado por motivos regulatórios ou operacionais. O balanceamento de carga na camada 4 (TCP) costuma ser usado fora de ambientes de contêineres para dimensionar serviços de ingress no estilo do Kubernetes.
O F5 normalmente é implantado fora do ambiente de contêineres. Ele costuma ser usado como uma solução de balanceamento de carga para expor clusters externamente, ou seja, fornecer acesso público a serviços compostos por um cluster de contêineres. Uma pesquisa da CNCF constatou que 67% dos entrevistados optam por um balanceador de carga para expor os serviços do cluster externamente, enquanto outros 33% utilizam recursos de ingresso (L7).
Para que possamos oferecer os mesmos recursos de um ingress do Kubernetes, é usado um "conector" nativo de contêineres para facilitar as atualizações das políticas que definem o tráfego. Esse conector reside no orquestrador de contêineres e se integra a ele (normalmente o Kubernetes, embora o Red Hat OpenShift também seja bastante utilizado). A comunicação com o ingress da F5 é realizada via API. As atualizações incluem alterações nas definições de recursos de ingress (políticas de roteamento HTTP), bem como mudanças de configuração, como a inicialização ou remoção de uma instância de contêiner que afete a definição atual de um serviço.
A vantagem de usar o F5 em vez de serviços de ingresso simples é a possibilidade de aplicar recursos avançados ao tráfego de entrada e saída. Ao usar o F5, é possível aplicar segurança, enriquecimento de cabeçalhos e otimizações de desempenho específicas para cada cliente sem modificar o ambiente ou a arquitetura de contêineres nem a própria aplicação.
Recursos adicionais:
- Leia a documentação: F5 Container Ingress Services
- Baixe na Docker Store: F5 Container Ingress Services
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.