
A comunidade global de TI enfrenta atualmente uma convergência de fatores desafiadores.
Um fator evidente é a amplamente documentada escassez global de semicondutores, que aumentou os prazos de entrega de hardware de entrega de aplicações e segurança. Embora a demanda pelos appliances F5 iSeries continue forte, a alta demanda por appliances e a persistente escassez de chips resultaram em prazos de entrega mais longos para os appliances iSeries (a escassez na cadeia de suprimentos não está afetando os appliances F5 rSeries e os chassis VELOS de forma tão significativa).
Um segundo fator importante é o conflito em curso no Leste Europeu, juntamente com as preocupações com a guerra cibernética. Como a F5 Labs relatou já em 2018, esses ataques podem ter como alvo órgãos governamentais, o setor privado e até mesmo escritórios domésticos.
Esses dois fatores contribuíram significativamente para criar um cenário em que novas implementações de segurança são urgentemente necessárias, mas muitas organizações não conseguem adquirir soluções com rapidez. Ainda assim, sabemos que adiar as medidas de segurança não é uma opção, pois ameaças mais avançadas estão aumentando.
Um exemplo de destaque: o ransomware. A crescente ameaça do ransomware — que passou de 6% de todas as violações de dados em 2019 para 42% de todas as cadeias de ataque pesquisadas pela F5 Labs em 2021 — gera impactos em cascata cuja gravidade não pode ser subestimada. Talvez mais do que qualquer outro tipo de malware, o ransomware tenha o potencial de prejudicar a cadeia de suprimentos ao se propagar por meio de fornecedores confiáveis, tornar indisponíveis infraestruturas e dados críticos e afetar negativamente as economias tanto em âmbito nacional quanto internacional.
Para interromper as cadeias de ataques de ransomware, é fundamental implementar uma solução de visibilidade capaz de inspecionar os canais criptografados que ocultam vetores individuais desses ataques. O BIG-IP SSL Orchestrator implantado na nuvem pode ajudar você a descriptografar esses canais e obter visibilidade do tráfego SSL/TLS que atravessa sua rede. Ele pode orquestrar o tráfego descriptografado para sua pilha de segurança realizar a inspeção de ameaças e, ao mesmo tempo, evitar os longos prazos de entrega causados pela escassez global de chips e por problemas na cadeia de suprimentos.
Para ajudar você a atender às suas necessidades de segurança em meio ao aumento dos ataques cibernéticos e à escassez na cadeia de suprimentos global, firmamos uma parceria com a Amazon Web Services (AWS) para oferecer edições virtuais de alto desempenho do BIG-IP SSL Orchestrator, que podem ser implantadas na AWS. Veja quatro motivos pelos quais o SSLO Orchestrator na AWS pode ser a melhor opção para você:
1) Você está enfrentando prazos de entrega de hardware mais longos do que o normal
A segurança é importante demais para ser deixada em espera devido à escassez global de semicondutores e às interrupções na cadeia de suprimentos. Em muitos casos, sua organização não pode se dar ao luxo de esperar meses pelo hardware do qual depende para implantar sua pilha de segurança e proteger suas aplicações.
Felizmente, há outras opções. Com uma High Performance BIG-IP Virtual Edition, você pode evitar os longos prazos de entrega da cadeia de suprimentos implantando o BIG-IP SSL Orchestrator na Amazon Web Services, o que permite atender às prioridades de segurança da sua organização mesmo durante períodos de escassez global de hardware. Ao implantar o SSL Orchestrator na AWS, você terá os mesmos conjuntos de recursos presentes tanto em nossas soluções locais quanto em nossas soluções VE; todos os formatos utilizam nosso principal software BIG-IP e compartilham um conjunto comum de casos de uso e funcionalidades. Com a AWS, você pode colocar o BIG-IP SSL Orchestrator em operação rapidamente e escalá-lo sob demanda à medida que seus requisitos de capacidade aumentam ou suas necessidades de segurança mudam.
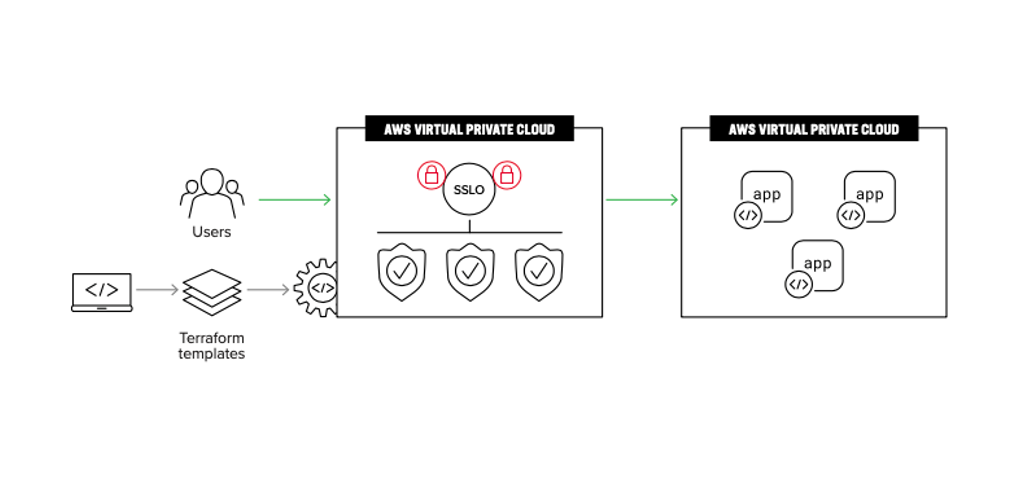
2) Você precisa dimensionar rapidamente a inspeção de SSL/TLS e quer aproveitar a aceleração e o descarregamento da infraestrutura
Uma das vantagens de implantar o SSL Orchestrator na AWS é que você não precisará se preocupar em ampliar sua infraestrutura de rede à medida que suas necessidades de capacidade aumentarem. Com a AWS, você pode descriptografar e recriptografar o tráfego na plataforma altamente escalável da AWS. Isso melhorará o desempenho do descarregamento de SSL, proporcionando o máximo de segurança e economia. À medida que o volume de tráfego criptografado que passa pela sua rede aumentar, você poderá expandir sua solução de descriptografia e orquestração conforme necessário, com flexibilidade.
Com o SSL Orchestrator implantado na AWS, sua solução de proteção contra ameaças criptografadas e de orquestração terá alto desempenho e poderá se adaptar às mudanças nas condições da rede e nas necessidades da organização, atendendo às demandas de flexibilidade e escalabilidade do cenário moderno de segurança.
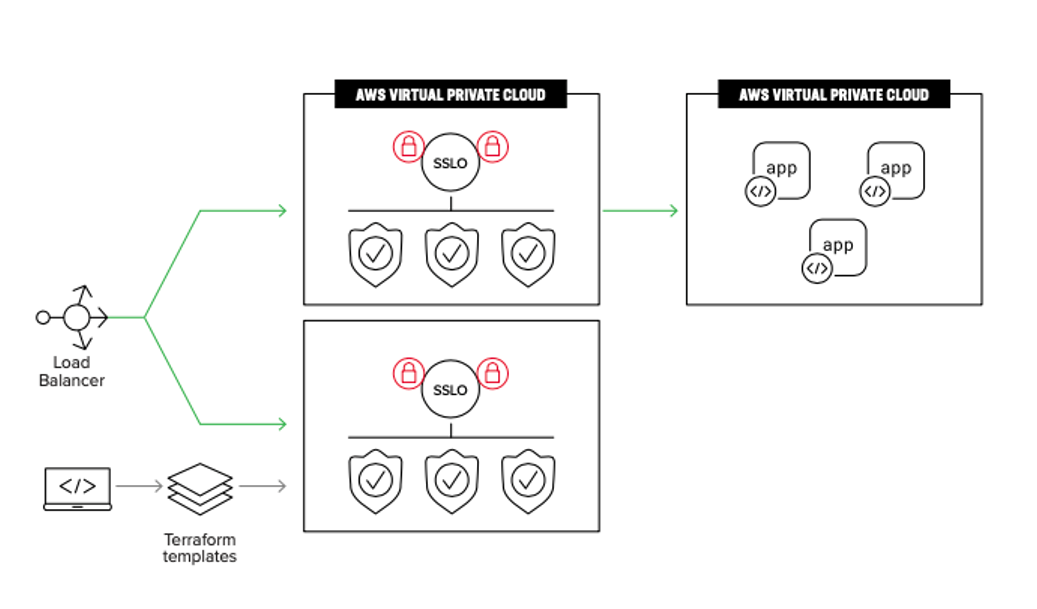
3) Você precisa de proteção contra ransomware que entra pelas camadas 3 a 7
Infelizmente para os profissionais de segurança, o ransomware pode entrar em uma rede por meio de uma ampla variedade de vetores de ataque. No entanto, muitos desses vetores têm algo em comum: eles entram por canais criptografados. Portanto, obter visibilidade do tráfego criptografado é um aspecto extremamente importante para implementar uma defesa abrangente contra ransomware. Com estimativas indicando que, atualmente, 90% do tráfego é criptografado, os invasores podem facilmente se aproveitar da privacidade proporcionada pela criptografia para evitar a detecção por programas de monitoramento de rede. De fato, a F5 Labs informou que 83% dos sites de phishing usam um certificado TLS válido. Phishing, vulnerabilidades de software e de navegadores (CVEs) e downloads não autorizados são alguns dos pontos de entrada mais comuns para ransomware — e todos esses vetores de ataque provavelmente são criptografados. Portanto, monitorar o tráfego criptografado é uma medida essencial para detectar ransomwares entrando ou se movimentando pela sua rede.
Com o BIG-IP SSL Orchestrator, você pode encadear serviços de segurança, aproveitando as métricas de classificação inteligente da solução para criar cadeias de serviços de segurança específicas e adequadas com base nas condições do tráfego e da rede, bem como nas suas necessidades de segurança.
4) Você quer opções flexíveis de compra
“Flexibilidade” é a palavra de ordem ao implantar o BIG-IP SSL Orchestrator na AWS. Use o SSL Orchestrator com flexibilidade por meio de uma VE de alto desempenho, com o modelo e o licenciamento de sua escolha, enquanto reduz o custo total de propriedade da segurança e a infraestrutura necessária graças à combinação do SSL Orchestrator com a AWS. Devido aos requisitos de capacidade para descriptografar o tráfego SSL/TLS, é altamente recomendável licenciar o SSL Orchestrator como uma VE de alto desempenho. VEs licenciadas por taxa de transferência não são recomendadas para o SSL Orchestrator, pois licenciar o software dessa forma pode causar problemas de desempenho no SSL Orchestrator. Aproveite as VEs de alto desempenho do BIG-IP para implantar o SSL Orchestrator na AWS. Essas instâncias de edição virtual sem limitação de taxa de transferência têm sua capacidade limitada apenas pelo número de vCPUs disponíveis para executar a instância.
Com a AWS, você usa apenas os recursos e a infraestrutura necessários para executar o SSL Orchestrator, o que permite maximizar seus investimentos em segurança.
Relaxe e deixe que o BIG-IP SSL Orchestrator, como uma Edição Virtual de Alto Desempenho na AWS, alivie suas preocupações decorrentes da escassez de semicondutores e dos problemas na cadeia de suprimentos quanto à proteção de suas aplicações e seus dados contra ransomware e outros malwares, bem como contra comunicações com servidores de comando e controle e exfiltração de dados.
Mais informações
Para saber mais e descobrir se a implantação do SSL Orchestrator na AWS é adequada para você, confira nossa visão geral da solução conjunta e o anúncio no AWS Marketplace. Entre em contato com sales.f5.com se tiver dúvidas sobre a solução.
Pronto para implantar? Confira nosso conjunto de modelos do Terraform e documentação de implantação para ajudar você a começar.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...