A pandemia de COVID-19 foi, indiscutivelmente, um dos acontecimentos mais disruptivos do século para a força de trabalho. A disrupção começou quando as organizações foram obrigadas a lidar com uma força de trabalho remota e descobriram que isso não só era possível, como também poderia ser produtivo.
Os últimos dezoito meses mudaram significativamente a postura das organizações em relação ao trabalho remoto, mas não a ponto de adotarem plenamente esse modelo daqui para frente. Sim, há organizações que operam — e planejam continuar operando — de forma totalmente remota. No entanto, o modelo mais provável é o híbrido, no qual alguns funcionários trabalham em casa, outros no escritório e outros ainda combinam as duas modalidades.
Há intensos debates sobre quem deve decidir onde os funcionários trabalham em cada dia, bem como quantos dias devem estar no escritório, mas, de modo geral, o conceito de uma força de trabalho totalmente híbrida tem sido aceito nos setores que podem adotá-lo.
Mais da metade (55%) dos 1.200 trabalhadores entrevistados entre 24 de novembro e 5 de dezembro afirmou preferir trabalhar remotamente três dias por semana. Enquanto isso, 68% dos 133 executivos dos EUA disseram que os funcionários deveriam trabalhar no escritório pelo menos três dias por semana, citando preocupações de que a cultura da empresa não sobreviveria a um modelo de trabalho totalmente remoto.
(Fonte: SHRM)
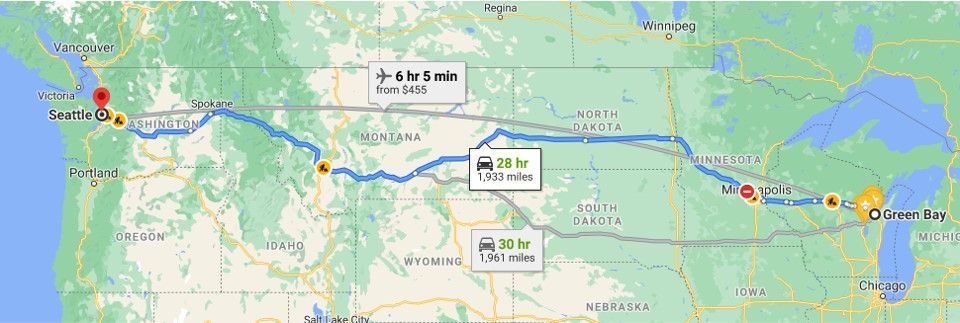
Pessoalmente, acompanho essas discussões com certo distanciamento porque, bem, eu nunca trabalhei no escritório e, acredite, não pretendo trabalhar. O trajeto pela I-94 até Seattle é muito, muito longo.
Para falar a verdade, os detalhes da implementação de um modelo de trabalho híbrido não são tão importantes quanto o resultado: haverá funcionários trabalhando de casa e do escritório todos os dias da semana. O trabalho híbrido é o novo padrão.
Essa afirmação aparentemente simples tem um impacto profundo no futuro das estratégias de acesso.
Acesso baseado em IP
Veja bem, as tecnologias tradicionais baseadas em IP dependem, em grande parte, de um conjunto fixo de intervalos e endereços de rede. As políticas negam ou permitem o acesso a recursos de rede e de aplicativos com base no IP.
Essa é a finalidade de uma VPN: atribuir a você um endereço IP "local" que faça parte do intervalo de endereços IP autorizados a circular livremente pela rede corporativa.
Bem, poderíamos continuar fazendo isso. Mas não vamos — pelo menos não para a maior parte da força de trabalho. Sempre haverá operadores e engenheiros que precisam do tipo de acesso à rede fornecido por uma VPN, mas sejamos francos: não preciso de uma VPN para navegar pelo Confluence ou SharePoint, nem para importunar os arquitetos no Slack. Se todas as minhas necessidades de produtividade e comunicação são atendidas por aplicativos, então realmente não preciso de acesso à rede.
E, sejamos francos, restringir o acesso à rede é provavelmente a melhor mudança que poderíamos fazer agora em nossa estratégia de segurança, considerando o aumento dos incidentes envolvendo malware, ransomware e outros tipos de software malicioso. Quanto menos recursos essas ameaças destrutivas puderem acessar, melhor.
Essa é uma ameaça real, pois a verdade é que uma força de trabalho híbrida — em grande parte transitória — provavelmente acabará infectada por algum software malicioso e, certo dia, se conectará à VPN e então, BUM! Você estará em apuros. Esse é um dos motivos pelos quais uma boa solução de VPN realiza varreduras e verificações de integridade antes de qualquer outra coisa. Mas nem todas as soluções de VPN são boas, e algumas organizações não exigem varreduras, mesmo que a solução de VPN ofereça esse recurso.
Isso também não significa que tudo seja perfeito para as soluções de acesso a aplicações. Isso porque muitas delas se baseiam em IP e, em uma empresa, há uma quantidade enorme de endereços IP para gerenciar.
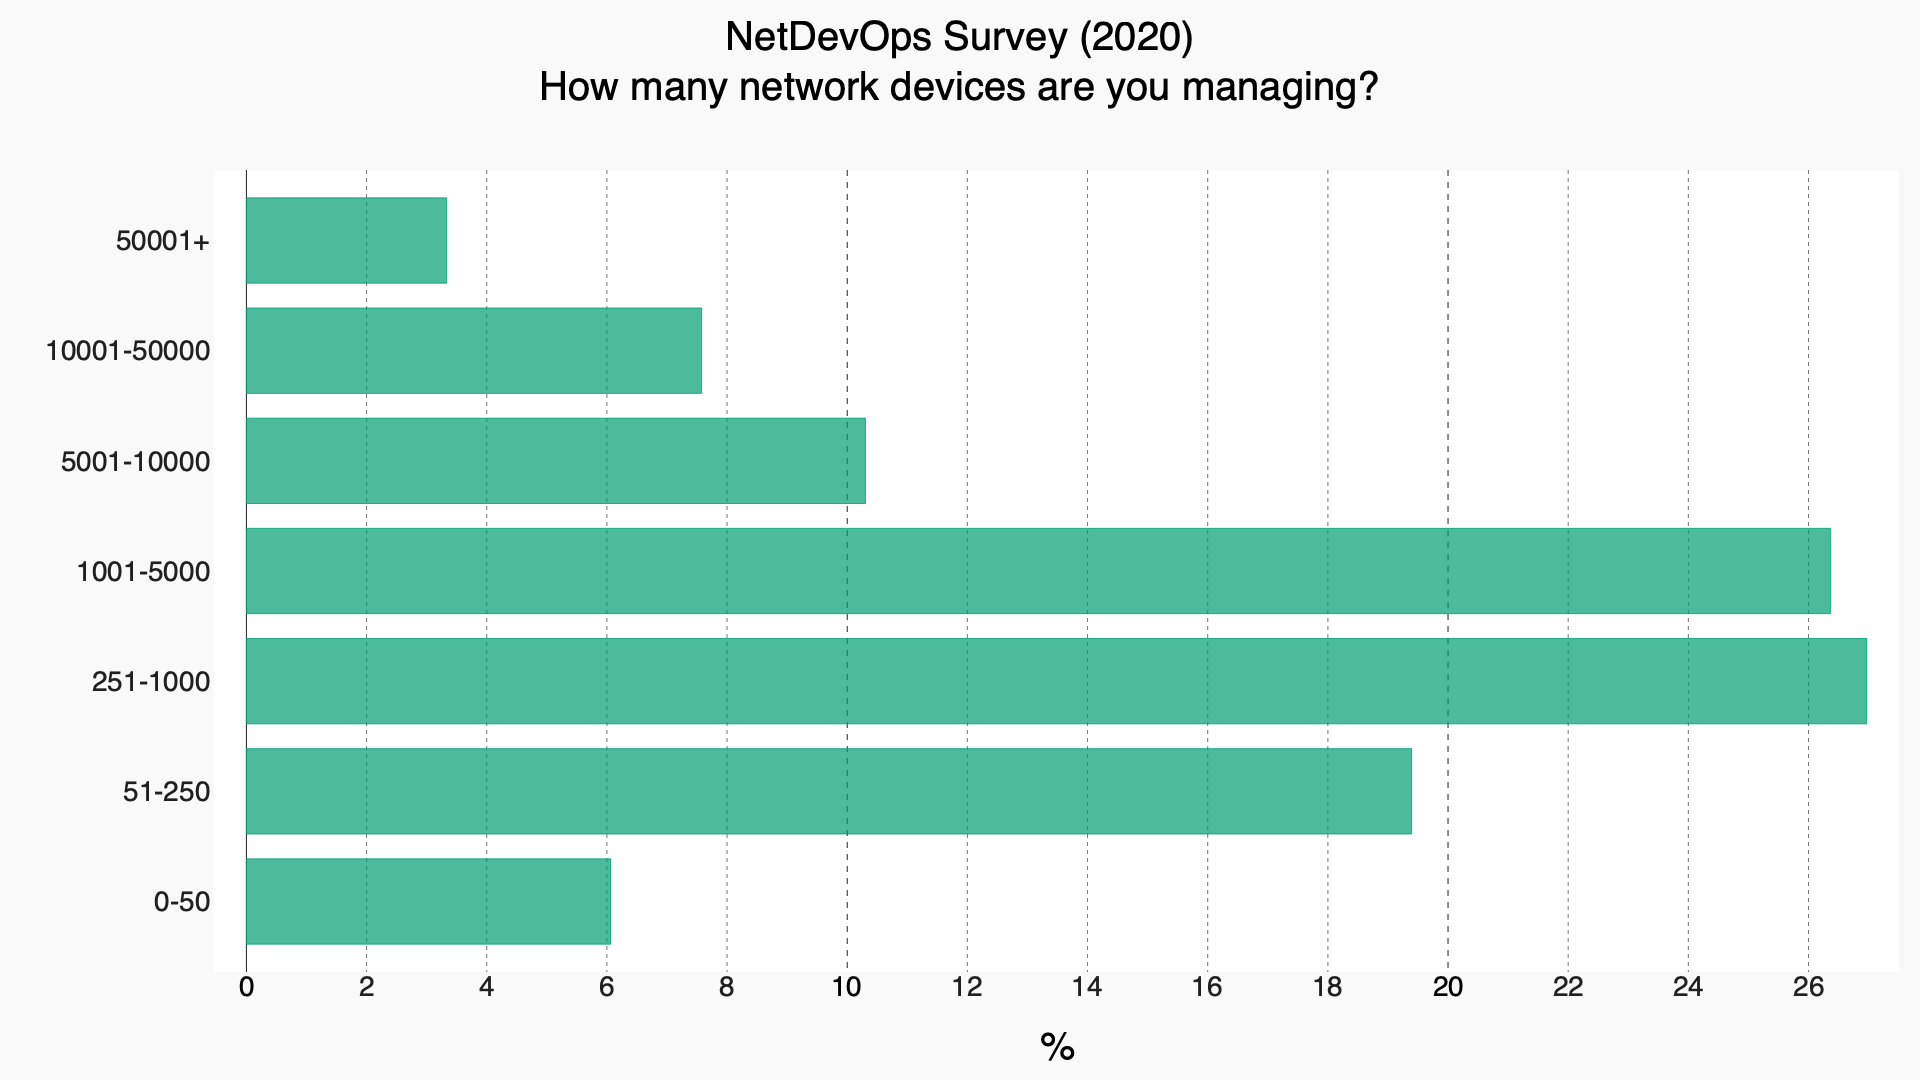
Só o número de dispositivos de rede que um único profissional de NetOps precisa gerenciar já é significativo — mais da metade gerencia entre 251 e 5.000 dispositivos. (Pesquisa anual de NetDevOps)
Acrescente a isso meu endereço IP pessoal e privado de casa e os endereços IP pessoais e privados de casa de todas as outras pessoas que possam estar trabalhando remotamente hoje. Ah, e não podemos esquecer o número crescente de comunicações máquina a máquina que precisam ser protegidas. O Relatório Anual da Internet da Cisco prevê que "até 2023, haverá mais de três vezes mais dispositivos conectados em rede na Terra do que seres humanos. Cerca de metade das conexões globais será composta por conexões máquina a máquina."
O resultado é um modelo insustentável que sobrecarrega os operadores, as equipes de segurança e, em última instância, os serviços e sistemas responsáveis por aplicar as políticas.
A identidade é o caminho
Os desafios de segurança associados ao trabalho híbrido somam-se aos decorrentes do ritmo acelerado da digitalização. Juntos, esses desafios levarão os modelos de segurança a adotar uma abordagem centrada na identidade. Essa abordagem considera não apenas os usuários humanos, mas também os usuários de máquina, na forma de cargas de trabalho, dispositivos e scripts. Afinal, as cargas de trabalho estão se tornando tão transitórias quanto as pessoas. E, em última análise, a carga de trabalho A continua sendo a carga de trabalho A, independentemente do IP que esteja usando. Assim como eu continuo sendo eu, esteja no meu escritório em casa, no aeroporto de Minneapolis ou no escritório em Seattle.
Embora o IP certamente possa fazer parte de uma política de segurança centrada na identidade, ele não é o fator principal nem determinante para permitir o acesso a um recurso. Em vez disso, torna-se um atributo que ajuda a determinar qual nível de verificação de identidade deve ser exigido.
Se eu estiver conectado à VPN/rede corporativa, talvez minhas credenciais sejam suficientes. Caso contrário, talvez sejam necessárias minhas credenciais e um segundo fator. E, se eu estiver tentando acessar a partir de um endereço IP nunca visto antes, talvez seja necessário um terceiro fator.
Independentemente de como o endereço IP seja usado, ele não deve mais ser usado isoladamente. Nem mesmo para cargas de trabalho. Afinal, um software malicioso pode estar "dentro" da rede corporativa, mas jamais deve ter permissão para acessar aplicações e recursos.
Além disso, precisamos ampliar nossa compreensão de identidade para além das pessoas, abrangendo também as cargas de trabalho, os aplicativos e os dispositivos dos quais dependemos cada vez mais.
Tenho certeza de que não preciso mencionar o desastre da SolarWinds. Mas você conhecia ameaças como o Siloscape, descrito como um "malware [que] explora vulnerabilidades conhecidas em servidores web e bancos de dados para comprometer nós do Kubernetes e instalar backdoors em clusters", e a ameaça representada por consoles de gerenciamento configurados incorretamente? Muitas consoles de gerenciamento são protegidas principalmente por controles baseados em IP, que acabam sendo desativados porque interferem no acesso remoto — algo indispensável no modelo de trabalho híbrido atual. Um conjunto mais robusto de controles de acesso baseados em identidade ofereceria proteção contra sequestro e uso não autorizado, independentemente do local de origem. Além disso, uma segurança robusta e centrada em identidade protegeria contra sistemas comprometidos que tentassem infectar, sequestrar ou explorar de alguma outra forma outros recursos a partir da segurança da "rede corporativa".
Há muito tempo, estamos avançando lentamente em direção à segurança baseada em identidade. No entanto, o crescimento explosivo da automação e da digitalização, aliado à tendência de adoção de modelos de trabalho híbridos, acelerará esse movimento até que finalmente deixemos de usar endereços IP como principal método de controle de acesso.
A segurança centrada na identidade é o caminho a seguir.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.