O setor de tecnologia avança rapidamente rumo a um futuro impulsionado pela IA. A adoção da IA está se acelerando, e ela está se tornando um recurso baseado em plataformas em todas as camadas da infraestrutura tecnológica. A TI híbrida veio para ficar, e as arquiteturas multilocatário se tornaram a norma. Nesse cenário, o SaaS agora assume a responsabilidade pela experiência do cliente, pela conformidade e pela inovação.
Sinais que você não pode ignorar
Para os provedores de SaaS, o que está em jogo nunca foi tão importante: confiança, disponibilidade e agilidade são os pilares do seu negócio. De acordo com o Relatório F5 sobre o Estado da Estratégia de Aplicações de IA em 2025, 96% das organizações estão implementando modelos de IA, mas apenas 2% afirmam estar “altamente preparadas”.
Ao mesmo tempo, a conformidade está deixando de ser uma orientação e passando a ser uma exigência, com regulamentações como o Padrão de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) e a Lei de Inteligência Artificial da União Europeia elevando o nível de exigência sobre como as plataformas multilocatárias isolam dados, gerenciam APIs e comprovam a prestação de contas.
Enquanto isso, a tecnologia enfrenta ameaças automatizadas persistentes. De acordo com o Relatório de Bots Persistentes Avançados de 2025 da F5, 33,5% do tráfego de autenticação corresponde a automações maliciosas. O caminho a seguir exige operações convergentes (XOps), observabilidade unificada, segurança para além da conformidade e um plano pragmático para a criptografia pós-quântica (PQC). Consistência e programabilidade são os fatores que permitem ganhar escala.
“Uma malha de entrega de aplicações bem arquitetada pode ser o diferencial entre um SaaS próspero e um sistema fadado ao fracasso.”
Padrões de escalabilidade que funcionam para um SaaS resiliente
A malha de entrega de aplicações é a base do SaaS moderno. Pense nela como o ecossistema programável que conecta os usuários à lógica da aplicação e vice-versa. Ela é o conjunto de componentes técnicos que mantém os serviços SaaS com bom desempenho, seguros e disponíveis.
Com a malha de entrega de aplicações adequada, o balanceamento de carga inteligente, o dimensionamento automático, as verificações de integridade e o failover automatizado mantêm os SLAs estáveis durante picos e incidentes inesperados. As APIs não são apenas documentadas; elas são continuamente descobertas, validadas em relação ao esquema e protegidas em tempo de execução para evitar abusos da lógica de negócios. A rede é unificada entre ambientes de data center, nuvem e edge, com políticas de segmentação consistentes e identidade de serviço. À medida que a IA se dissemina, dados rápidos e seguros mantêm as GPUs operando em plena capacidade, enquanto controles em tempo de execução protegem modelos e endpoints de inferência.
O futuro do SaaS exige que DevOps, NetOps, SecOps e MLOps se unifiquem e operem como XOps, usando telemetria compartilhada e políticas como código. Esse modelo unificado permite aplicar controles consistentes em ambientes híbridos, multicloud e de edge. XOps possibilita uma rápida adaptação às mudanças, além de detecção de riscos, mecanismos de proteção e correção orientados por IA. XOps simplifica as operações e melhora a resiliência, a segurança e o foco no cliente. A infraestrutura distribuída agora é um produto: versionado, documentado, observável, seguro e automatizado por meio de XOps.
A observabilidade se torna o sistema operacional da confiança, com um sinal contextual e livre de ruídos que viabiliza AIOps, detecção de anomalias, análise de causa raiz e correção automatizada segura. A resiliência em escala proporcionada pela observabilidade garante detecção proativa, isolamento rápido e mecanismos de proteção automatizados.
Segurança desde a concepção
Embora estruturas de conformidade como o PCI DSS e o Regulamento Geral sobre a Proteção de Dados (GDPR) sejam necessárias, elas são apenas o ponto de partida, não o objetivo final. Em um SaaS multilocatário, autenticação, autorização e contabilização não são apenas itens de uma lista de verificação; são a filosofia operacional. A autenticação de identidade moderna protege a porta de entrada, a autorização granular mantém os privilégios restritos ao locatário certo no momento adequado, e trilhas de auditoria imutáveis fornecem os registros necessários para comprovar o que aconteceu, quando e por quem.
Como uma parcela significativa do tráfego de autenticação é proveniente de bots, as plataformas SaaS também precisam de proteções modernas de ponta a ponta que abranjam aplicações web, APIs e lógica de negócios. À medida que os invasores continuam adotando estratégias de IA, as defesas precisam ser adaptáveis, transparentes e totalmente automatizadas.
Fortaleça a infraestrutura de entrega em sua essência com defesas contra bots e abusos, aplique correções rapidamente em componentes próprios e de terceiros e mantenha as defesas adaptáveis e automatizadas. Considere toda solicitação recebida como não confiável até que seja possível verificá-la. A confiança zero deve se tornar a postura de segurança padrão em cada borda, API e limite de serviço, pois é a única postura que permite escalar com confiança.
Este é o seu teste decisivo: um único conjunto de políticas, uma única fonte da verdade, um único resultado — do núcleo à nuvem e à borda.
Como é uma boa solução: uma plataforma convergente
Ao consolidar controles fragmentados e buscar reduzir o tempo para obter valor, a convergência de plataformas é um acelerador pragmático. A F5 Application Delivery and Security Platform (ADSP) integra-se de forma nativa a arquiteturas tradicionais e modernas, automatiza os serviços de tenants por meio de APIs e oferece controles consistentes em ambientes híbridos, multicloud e de edge.
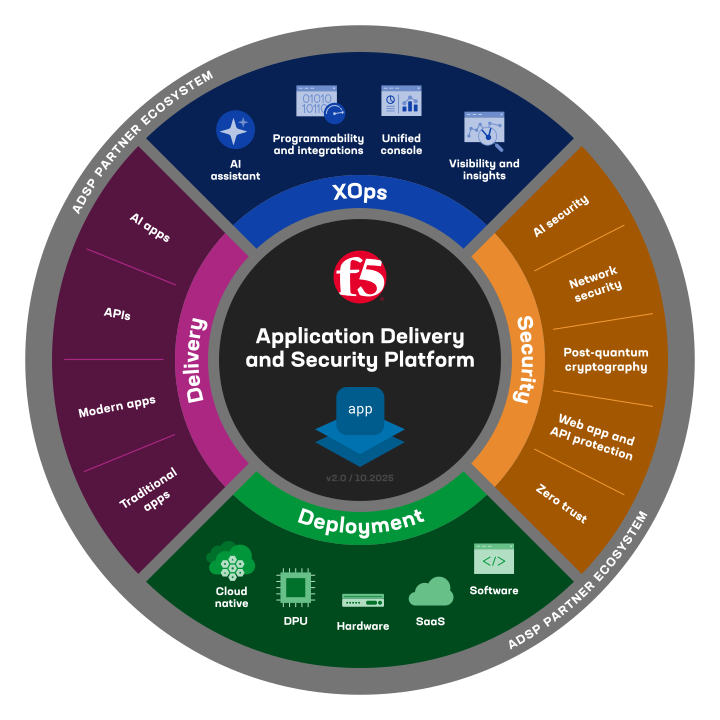
F5 ADSP reúne entrega de aplicações, redes multinuvem, proteção de aplicações web e APIs, defesa contra DDoS e bots e segurança de IA em tempo de execução, tudo sob políticas como código e com telemetria unificada. Ao viabilizar XOps, F5 ADSP unifica observabilidade, segurança para além da conformidade e criptoagilidade, formando o modelo para um SaaS preparado para IA. O resultado: menos pontos cegos, menos integrações frágeis e mais tempo dedicado aos recursos que os clientes adoram.
A principal conclusão
Escalar SaaS é uma tarefa complexa, dinâmica e crítica demais para depender de operações manuais e fragmentadas. Plataformas convergentes como a F5 ADSP reduzem o trabalho operacional, aceleram o lançamento no mercado e preservam a confiança dos clientes, permitindo que suas equipes se concentrem na criação do próximo serviço revolucionário, sem deixar de incluir a criptoagilidade no planejamento, à medida que a preparação para a era pós-quântica continua sendo considerada uma prioridade máxima.
Para saber mais, leia o relatório da O’Reilly, Modernização da infraestrutura central para aplicações SaaS preparadas para IA de Lee Atchison.
Sobre o autor
Publicações relacionadas no blog

IA agêntica em cibersegurança: promessas e riscos
Saiba por que o uso de IA agêntica na cibersegurança é essencial para combater ameaças impulsionadas por IA e por que os agentes também criam novos riscos para as empresas.

Como os clientes da F5 no setor financeiro lidam com a soberania digital sem desacelerar a inovação
Como é a soberania digital na prática? Dois projetos recentes da F5 com clientes mostram como diferentes empresas estão enfrentando esses desafios.

Soberania operacional: construindo resiliência em um mundo imprevisível
Para muitas organizações, a questão já não se resume apenas a controlar os dados. Trata-se de manter a capacidade de operar, adaptar-se e se recuperar à medida que as leis e as condições evoluem.

Segurança de IA com evidências: o que levaremos ao Gartner SRM
Antes de sua sessão no Gartner SRM, o vice-presidente sênior de Marketing de Produtos da F5 explica como a F5 ajuda as organizações a proteger a IA em três etapas práticas.

Gestão de riscos de IA: como as proteções podem ajudar a mitigá-los
O risco da IA é impulsionado por comportamentos probabilísticos e pela explicabilidade limitada, não apenas por falhas de segurança. Uma gestão eficaz exige controle operacional contínuo.

Lei de IA do Colorado (SB 205): o que as empresas precisam saber antes de 2026
A SB 205 do Colorado, a lei pioneira do estado sobre inteligência artificial, foi sancionada pelo governador Jared Polis em 17 de maio de 2024. O projeto de lei estabelece requisitos para que as empresas que utilizam IA implementem controles destinados a proteger os cidadãos do Colorado.