Resiliência Operacional Digital
Disponibilidade de serviços, resiliência cibernética e recuperação de incidentes para serviços financeiros sempre disponíveis em ambientes híbridos e multinuvem
Resiliência operacional para serviços financeiros
Os requisitos de Digital sovereignty e regulamentações como DORA, NYDFS 500 e APRA CPS 230 elevaram o padrão de resiliência operacional, exigindo que as instituições financeiras demonstrem continuamente a disponibilidade dos serviços, a resiliência cibernética e a rápida recuperação de incidentes. A Plataforma de Entrega e Segurança de Aplicações (ADSP) da F5 oferece segurança com defesa em profundidade para cargas de trabalho em ambientes híbridos e multicloud, atende aos requisitos de Digital sovereignty e reduz o risco de concentração.
Impacto minimizado da indisponibilidade na receita
Mantenha os pagamentos, o core banking e os canais digitais disponíveis durante interrupções na nuvem e falhas de infraestrutura com arquiteturas ativo-ativo, direcionamento inteligente de tráfego e failover automatizado entre datacenters, regiões e nuvens
Redução do risco de concentração
F5 ADSP viabiliza arquiteturas híbridas e multicloud que eliminam a dependência de um único provedor, mantendo a infraestrutura crítica de serviços bancários e financeiros disponível em caso de falha de qualquer um dos provedores
Segurança resiliente
Controles de segurança com tecnologia de IA que se adaptam às ameaças cibernéticas em constante evolução, visibilidade unificada e registro de logs reduzem o tempo médio de recuperação e ajudam a atender aos requisitos de notificação de incidentes.
Conformidade regulatória
Regulamentações como DORA, NYDFS 500 e APRA CPS 230 exigem que as instituições financeiras apresentem evidências de resiliência operacional. O F5 ADSP fornece o plano de controle e a trilha de auditoria que simplificam a conformidade com o DORA e a elaboração de relatórios regulatórios.
F5 ADSP oferece resiliência operacional digital
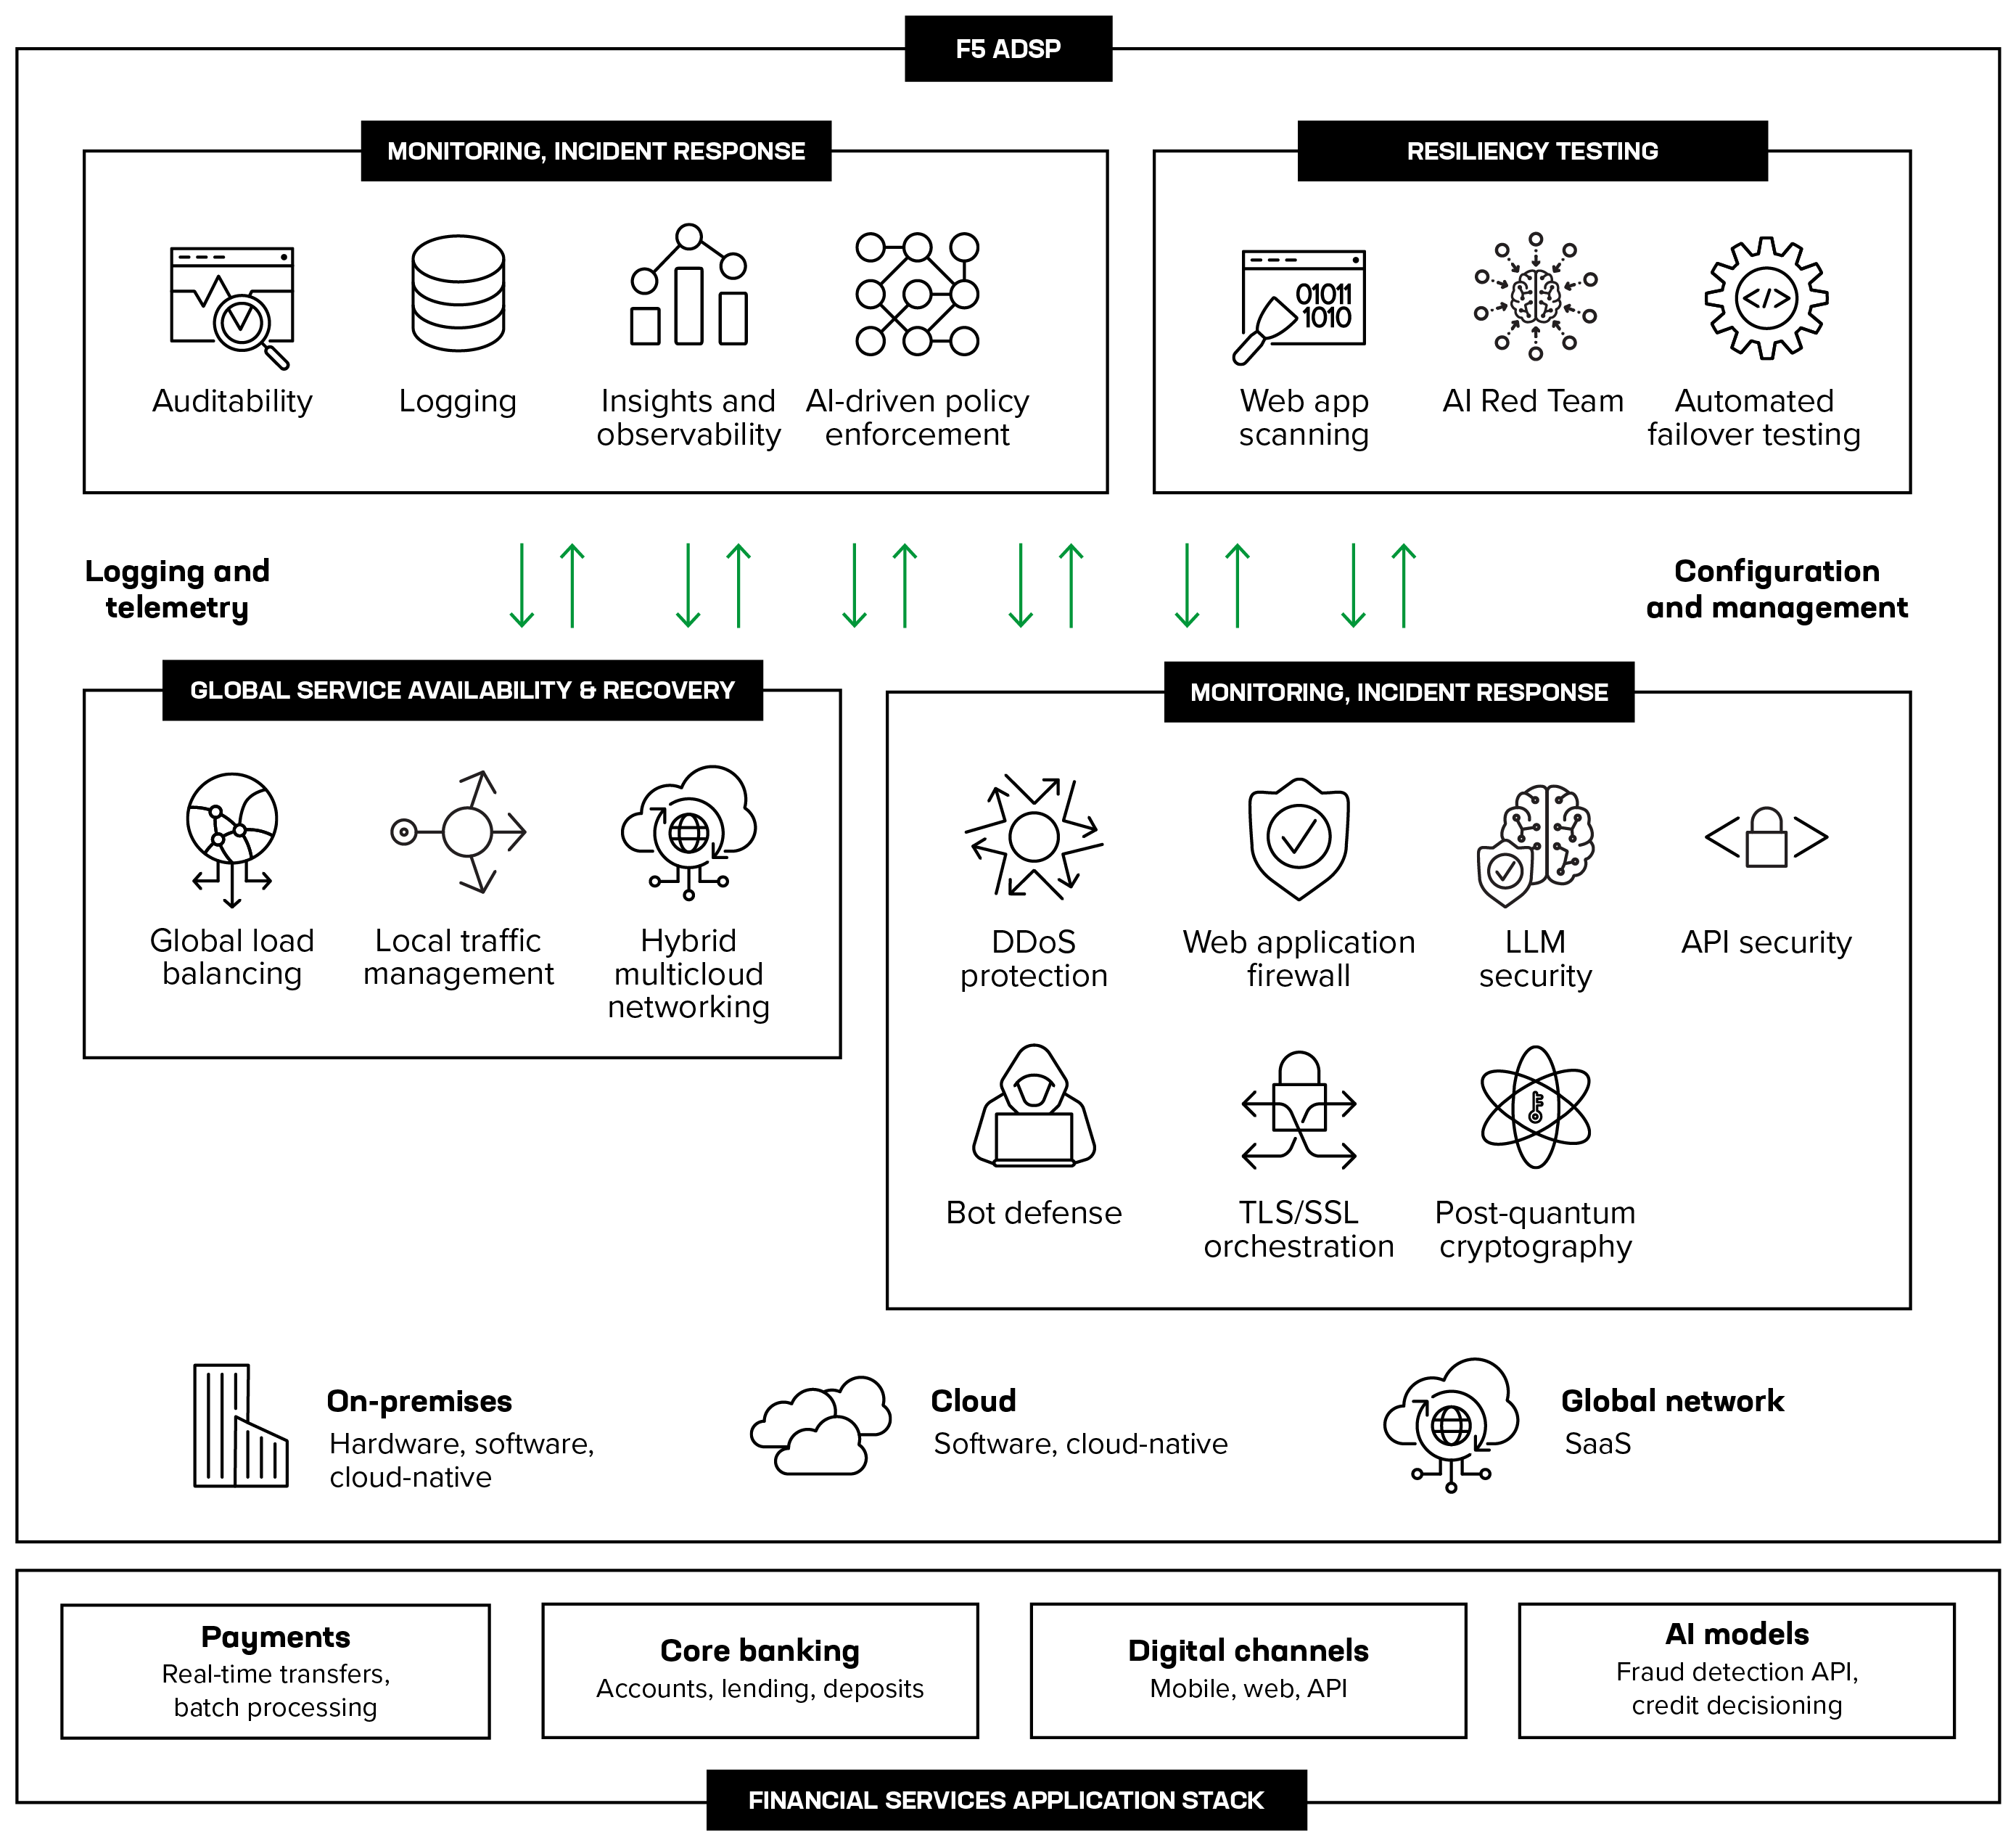
Mantenha os serviços financeiros críticos disponíveis e seguros
O F5 ADSP fornece e protege aplicações essenciais de serviços financeiros em ambientes locais, de nuvem privada e de nuvem pública, eliminando o risco de concentração e garantindo resiliência contínua.
Explore a arquitetura de referência para entrega de aplicações empresariais ›
Como a F5 ajuda
Disponibilidade e recuperação do serviço
Alta disponibilidade para serviços financeiros críticos
Arquiteturas ativo-ativo com direcionamento inteligente de tráfego e failover automatizado em ambientes híbridos e multinuvem mantêm os pagamentos, os sistemas bancários centrais e os canais digitais disponíveis durante interrupções.
Balanceamento global de carga de servidores
Garanta que os serviços financeiros permaneçam acessíveis durante indisponibilidades regionais
Gestão inteligente de tráfego
Otimize a distribuição do tráfego para manter a disponibilidade de aplicações críticas de serviços financeiros
Redes híbridas multicloud
Conecte aplicações e serviços com segurança entre várias nuvens, ambientes locais e locais de borda
Proteção e prevenção contra ameaças
Impeça ameaças sem comprometer a disponibilidade do serviço
Ataques volumétricos, vulnerabilidades em aplicações e uso abusivo de APIs ameaçam a resiliência operacional. Proteja a infraestrutura de serviços financeiros e previna ameaças com controles de segurança em camadas e preparação para a criptografia pós-quântica.
Proteção contra DDoS
Proteja-se contra ataques volumétricos antes que eles afetem a disponibilidade dos serviços financeiros
WAF
Proteja aplicações e APIs de serviços financeiros contra as 10 principais vulnerabilidades da OWASP e ataques que exploram falhas na camada 7
Segurança de API
Centralize o gerenciamento de tráfego criptografado com criptografia resistente a ataques quânticos em toda a infraestrutura de serviços financeiros
Orquestração de SSL / TLS
Centralize o gerenciamento do tráfego criptografado com criptografia resistente a ataques quânticos em toda a infraestrutura de serviços financeiros
Defesa contra bots
Impeça ataques automatizados direcionados a aplicativos bancários, portais de login e serviços voltados ao cliente
Guardrails de IA
Aplique proteção em tempo de execução a modelos e agentes de IA contra as 10 principais vulnerabilidades de LLMs listadas pela OWASP
Testes de resiliência
Valide a resiliência de aplicações, modelos de IA e cenários de failover.
As regulamentações exigem que as instituições financeiras testem continuamente a infraestrutura e os processos críticos para demonstrar resiliência e capacidade de recuperação. A F5 permite a varredura contínua, testes adversariais de IA e a validação automatizada de failover em ambientes híbridos e multinuvem.
Varredura de aplicações web
Verifique continuamente se há vulnerabilidades em aplicações e APIs de serviços financeiros
Red teaming de IA
Simule e teste ataques adversariais, incluindo injeção de prompts e manipulação de modelos
Automação
Automatize o failover e teste a validação da resiliência em ambientes multicloud híbridos
Monitoramento sintético
Monitore o tempo de resposta por região em tempo real, identificando interrupções e problemas de disponibilidade antes que afetem os clientes
Monitoramento e resposta a incidentes
Detecte, responda e recupere-se mais rapidamente em ambientes multinuvem híbridos
O monitoramento isolado e os processos manuais atrasam a detecção de incidentes, gerando riscos regulatórios. A visibilidade unificada, a remediação orientada por IA e o registro abrangente de logs reduzem o tempo médio de recuperação e ajudam a cumprir as obrigações de notificação de incidentes.
Gerenciamento e automação unificados
Gerencie políticas em ambientes híbridos e multinuvem a partir de um único plano de controle.
F5 Insight for ADSP
Telemetria e observabilidade em tempo real em aplicações e infraestrutura de serviços financeiros.
AI remediate
Converta automaticamente as descobertas de testes adversariais da equipe de red team em mecanismos de proteção validados para a IA em tempo de execução.
Integrações com o ecossistema
A F5 trabalha com muitas das principais empresas de tecnologia do mundo para facilitar o gerenciamento, reforçar a segurança e garantir a resiliência operacional da infraestrutura crítica de serviços financeiros.
Recursos
DESTAQUE
Apostando na resiliência na era da IA
Os bancos estão repensando a resiliência, modernizando plataformas e se preparando para oferecer serviços baseados em IA e disponíveis 24 horas por dia.
eBooks e webinars
Apostando na resiliência: construindo um banco resiliente e inteligente na era da IA ›
Guia para líderes de TI: 10 passos para desenvolver a resiliência ›
Whitepaper: Resiliência cibernética na empresa com ambiente multicloud híbrido ›
IA agêntica no setor bancário: escalando sistemas de IA com segurança nos serviços financeiros ›
Blogs e artigos
Resiliência global: protegendo a infraestrutura crítica durante interrupções nos serviços de nuvem ›
Os requisitos de resiliência estão redefinindo a estratégia de tecnologia ›
Entenda o regulamento DORA da UE para serviços financeiros ›
Mantendo a configuração de referência de conformidade do F5 BIG-IP ›
Fortaleça sua resiliência contra as ameaças do futuro com a preparação para a PQC ›
O imperativo pós-quântico para instituições financeiras ›
Histórias de clientes
TOM Bank expande suas operações em ambientes híbridos e multinuvem com soberania de dados ›
O Affin Bank cresce com alta disponibilidade consistente ›
Bank Mega aumenta a resiliência e o desempenho de seu superapp ›
Crawford & Company acelera a migração para a nuvem com a F5 ›
Perguntas frequentes
A F5 Application Delivery and Security Platform (ADSP) ajuda a mitigar o risco de concentração em provedores de serviços de nuvem (CSPs) ao executar os mesmos controles de entrega e segurança em todos os provedores, o que torna viável executar uma aplicação em mais de uma nuvem. Isso viabiliza arquiteturas ativo-ativo e failover entre provedores de nuvem, ajudando as organizações a atender a dois requisitos essenciais de resiliência operacional do DORA para serviços de TIC que dão suporte a funções críticas ou importantes: planos de saída testados e avaliações de risco de concentração. Como os controles acompanham a aplicação, adicionar ou deixar um provedor não exige reconstruir a camada de entrega e segurança.
A soberania operacional é a capacidade de uma organização de gerenciar, operar e governar seus sistemas e serviços digitais de forma independente. Essa estrutura garante que uma empresa possa migrar cargas de trabalho, mudar de provedor de nuvem e manter a continuidade dos negócios inteiramente em seus próprios termos, sem ficar presa a fornecedores externos. A soberania de dados determina o local físico onde os dados são armazenados, quem pode acessá-los e as jurisdições legais e normas regionais de conformidade específicas que os regem. É importante ressaltar que manter os dados armazenados localmente não concede automaticamente à organização o controle operacional total sobre sua infraestrutura digital. A F5 considera a portabilidade digital um fator essencial para alcançar a soberania operacional, que, por sua vez, fortalece a resiliência operacional.
Quatro pilares definem serviços de IA resilientes, como fluxos de trabalho bancários baseados em agentes: disponibilidade, segurança, testes e observabilidade. Para garantir a disponibilidade, o balanceamento global de carga de servidores da F5 redireciona o tráfego se um cluster ou uma região falhar. Para garantir a segurança, o F5 AI Guardrails verifica prompts e respostas em busca de injeções e dados sensíveis. Os testes de resiliência contam com o F5 AI Red Team para testes adversariais e com o F5 AI Remediate para implementar mecanismos de proteção em tempo de execução. Por fim, a observabilidade é obtida por meio do F5 Insight for ADSP, que consolida a telemetria do BIG-IP para detectar anomalias no sistema com antecedência.
A arquitetura da F5 limita a movimentação lateral e contém o raio de impacto de uma violação de segurança ao combinar a segmentação de rede na camada de infraestrutura com controles de políticas de confiança zero na camada de aplicação. Essa defesa em duas camadas isola os ativos comprometidos e restringe os caminhos não autorizados para o tráfego de dados. Nas camadas 3 e 4, os firewalls de rede da F5 aplicam políticas de segurança de rede com inspeção de estado nos segmentos de rede em linha, enquanto os domínios de roteamento isolam as tabelas de roteamento para estabelecer uma separação rigorosa entre ambientes multilocatários. Na camada 7, as soluções F5 WAAP aplicam políticas de segurança de aplicações e APIs sensíveis ao contexto para autorizar ou negar explicitamente as comunicações entre aplicações e com clientes, com base na verificação contínua.
A portabilidade das políticas de aplicação e segurança permite a soberania operacional ao possibilitar que uma organização mova livremente cargas de trabalho entre ambientes sem precisar reescrever políticas ou reconstruir arquiteturas seguras. Essa desvinculação evita a dependência de um único provedor de nuvem e mantém uma postura de conformidade consistente em infraestruturas híbridas. Em vez de restringir os controles ao ecossistema nativo de um único provedor de nuvem, o F5 ADSP padroniza as políticas de tráfego, WAF, proteção de APIs e acesso na camada de aplicação, para que as mesmas configurações e políticas sejam aplicadas em ambientes locais, em nuvens públicas e em ambientes isolados da rede (air-gapped). Observação: embora as configurações de segurança e entrega sejam totalmente portáveis, o estado das aplicações e as estruturas de dados subjacentes ainda precisam ser contemplados em um plano de migração mais amplo.
O F5 ADSP monitora continuamente a integridade e a acessibilidade das aplicações. Se uma região de nuvem, zona de disponibilidade ou provedor sofrer uma interrupção, o DNS deixa automaticamente de direcionar os usuários ao site afetado e redireciona o tráfego para instâncias de backup íntegras ou nuvens alternativas. Esse failover automatizado no nível do DNS se combina com o direcionamento global de tráfego para que os usuários finais tenham uma recuperação sem intervenção manual durante interrupções graves da infraestrutura. Ao mesmo tempo, as configurações de alta disponibilidade permitem a replicação contínua dos dados de sessões ativas e das definições de configuração em toda a plataforma, garantindo que o site em espera possa assumir o tráfego imediatamente, sem perder as conexões estabelecidas. Para manter essa capacidade ao longo do tempo, a F5 recomenda desenvolver estratégias de resiliência antifrágil que ampliem o escopo da recuperação, indo além de simplesmente retornar ao estado anterior para aprender rapidamente e se fortalecer, transformando as inevitáveis interrupções em ambientes multinuvem em um impulsionador da evolução arquitetural, em vez de um ônus operacional.
O F5 ADSP mitiga os riscos de TIC de terceiros e contribui para a conformidade com o Artigo 8 do DORA ao atuar como uma camada de abstração defensiva entre os sistemas centrais de uma instituição financeira e as redes externas. Em vez de depender de listas estáticas de fornecedores, a F5 atende aos requisitos do DORA por meio de três eixos operacionais bem definidos:
• Descoberta contínua de interdependências (Artigo 8): a F5 utiliza aprendizado de máquina avançado e análise de tráfego em tempo real para descobrir e mapear automaticamente todos os endpoints de API ativos. Isso incorpora dinamicamente APIs sombra e zumbis a um inventário automatizado, contribuindo para o cumprimento da exigência de documentar todos os ativos de TIC e as interconexões externas.
• Controle de vulnerabilidades e validação de esquemas: a plataforma transforma a segurança de reativa em proativa ao usar testes automatizados integrados (via Heyhack/Wib) para identificar falhas em APIs antes que elas entrem em produção. Ela aprende as especificações OpenAPI a partir do tráfego em tempo real para aplicar um modelo de segurança positivo, bloqueando instantaneamente violações de esquema e tentativas de vazamento de dados de terceiros.
• Isolamento inline imediato: Para limitar o impacto de um terceiro comprometido sem alterar as topologias de rede, a F5 combina a descoberta passiva com a aplicação imediata de controles inline na camada 7. Comportamentos suspeitos de entidades externas são bloqueados ou têm sua taxa de requisições limitada no perímetro antes que possam explorar a infraestrutura central de backend.
Ao aproveitar modelos flexíveis de implantação (SaaS, NGINX autogerenciado e edições locais isoladas da rede), a F5 oferece visibilidade, descoberta e proteção que transcendem os limites dos ambientes híbridos e multinuvem.