F5 Distributed Cloud Console
Ein SaaS-basiertes Dashboard für Betrieb und Observability, mit dem Sie Ihre globale Infrastruktur verwalten, frühzeitig Warnmeldungen erhalten und umsetzbare Erkenntnisse gewinnen können.
Ein weltweit zugängliches Portal zur Verwaltung verteilter Anwendungen und Infrastrukturen
Umfassende Observability
Gewinnen Sie Einblicke in den Zustand und die Analyse Ihrer Anwendungen sowie durchgängige Transparenz über Ihr Netzwerk und eine mehrschichtige Sicherheitsüberwachung über mehrere Clouds und Edge-Standorte hinweg.
Fortschrittliche Sicherheit für moderne Anwendungen
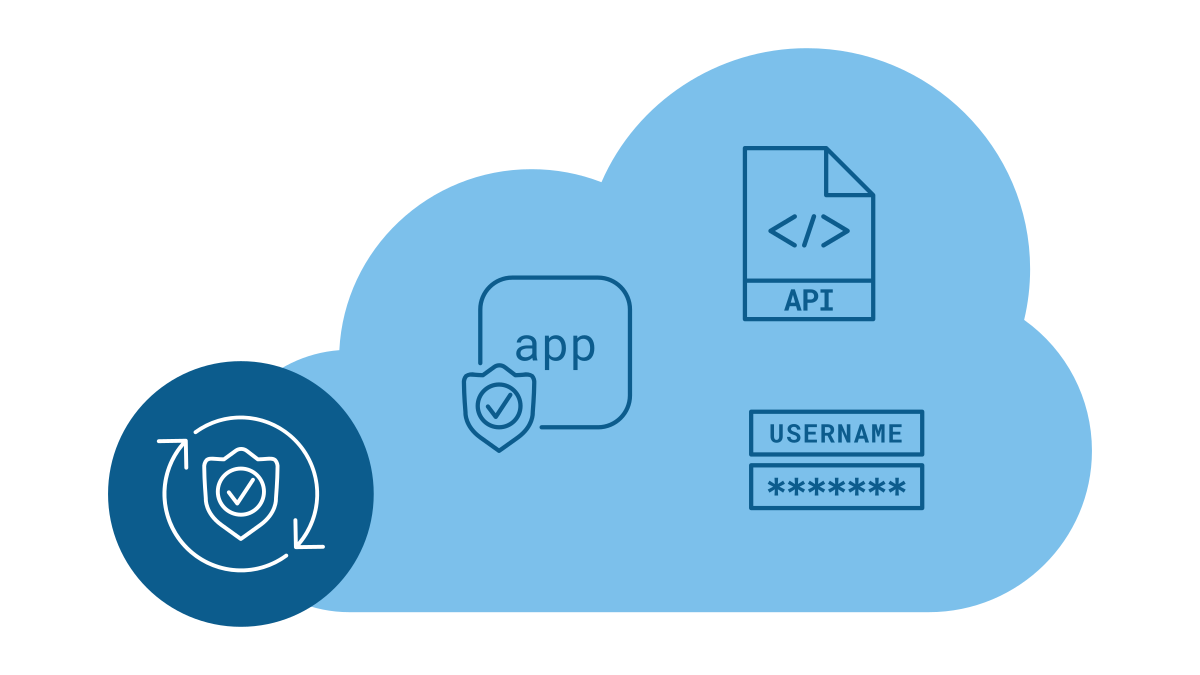
Sorgen Sie mit mehrschichtigen Sicherheitsrichtlinien und -kontrollen für einheitliche Sicherheit in allen Umgebungen und schützen Sie Anwendungen, APIs, kritische Schlüssel, Zertifikate und Passwörter.
Verfügbarkeit sicherstellen
Durchgängige Überwachung von Netzwerken und Anwendungen in allen Umgebungen mit Anomalieerkennung, um frühzeitig Warnmeldungen auszugeben und die Einhaltung von Vorgaben sowie KPIs zu messen.
Verbessern Sie die Koordination und Produktivität Ihres Teams
Mehrere Teams können funktions- und projektübergreifend über eine gemeinsame Konsole zusammenarbeiten. Das beschleunigt Bereitstellungen, reduziert gegenseitige Schuldzuweisungen und schafft eine umfassende, zentrale Informationsquelle.
Produktübersicht
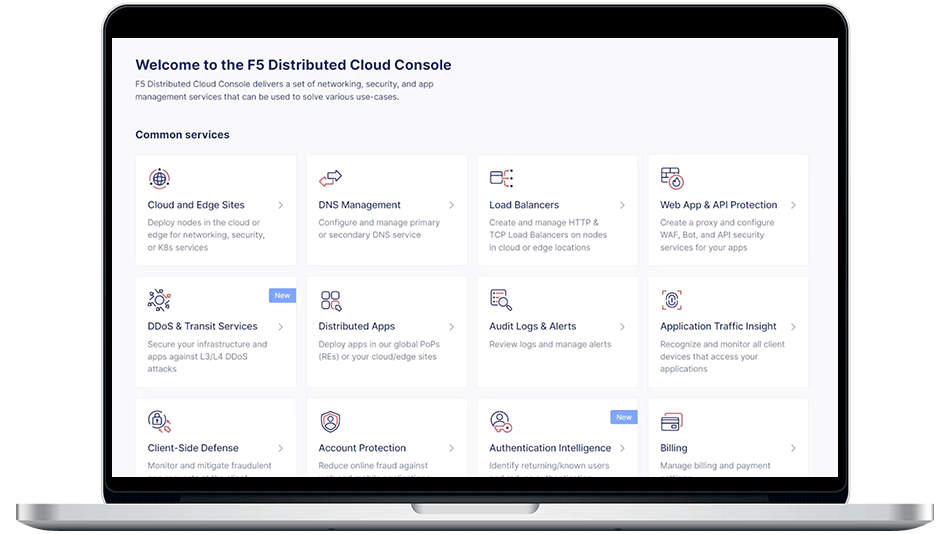
Eine konsolidierte Netzwerkansicht zur Verwaltung von Infrastruktur, Diensten und Apps
Die Distributed Cloud Console bietet ein SaaS-basiertes Portal für Betrieb und Observability, über das sich Infrastruktur und Anwendungen in Multi-Cloud- und Edge-Umgebungen verwalten lassen. Eine zentrale Ansicht ermöglicht dabei die Überwachung von Anwendungen und Services über die gesamte verteilte Infrastruktur hinweg. NetOps-Teams können über den System-Namespace komplette globale Systeme verwalten und unternehmensweite Netzwerk- und Sicherheitsrichtlinien durchsetzen. SecOps-Teams können Richtlinien in gemeinsam genutzten oder System-Namespaces definieren, die dann automatisch für jedes Projekt und jede Anwendung in der Umgebung durchgesetzt werden. Support-Tickets lassen sich direkt in der Distributed Cloud Console eröffnen, um die Zusammenarbeit globaler Support-Teams zu ermöglichen.
Public Cloud
Verwalten und schützen Sie Anwendungs-Workloads, die in AWS, Azure und GCP gehostet werden.
On-Premises
Anwendungen in Rechenzentren und an Edge-Standorten verwalten und schützen.
Globale F5-PoPs
Verwalten und schützen Sie Anwendungs-Workloads an den Points of Presence (PoPs) im globalen F5-Netzwerk.
Kernkompetenzen
Die Distributed Cloud Console ist die zentrale Konsole für die Konfiguration und Überwachung aller Plattformdienste. Sie bietet ein anpassbares Dashboard, das eine durchgängige Übersicht über Anwendungen sowie Berichte zu Sicherheitsdiensten, Netzwerkleistung und Systemzustand bereitstellt.
Plattformunterstützung und Integrationen
Breite Unterstützung für Plattformen und Cloud-Anbieter
Umfassende Unterstützung für Plattformen und Cloud-Anbieter
Distributed Cloud Services können für Anwendungen bereitgestellt werden, die auf einer beliebigen Plattform in einer beliebigen Public oder Private Cloud ausgeführt werden. Vernetzen und schützen Sie Anwendungen, die in VMs, Containern, auf Bare Metal oder serverlos ausgeführt werden.



Integrationen für Service Discovery und Service Mesh
Integrationen für Service Discovery und Service Mesh
Unterstützt mehrere Service-Discovery-Protokolle gleichzeitig: Consul, Kubernetes und DNS funktionieren ohne zusätzliche Konfiguration. Die Service Meshes Istio und Linkerd lassen sich in ein Ingress-/Egress-Gateway von Distributed Cloud Services integrieren.
Automatisierung, Alarmierung und SIEM-Integration
Automatisierung, Alarmierung und SIEM-Integration
Der native Terraform-Provider von F5, das CLI-Tool vesctl und öffentliche APIs erfüllen die Automatisierungsanforderungen von Anwendungsteams. Die Unterstützung von Tools wie Opsgenie oder Slack für Warnmeldungen sowie Splunk oder Datadog für SIEM erleichtert DevOps- und SecOps-Teams die Arbeit.
Ressourcen
Empfohlen
Der Mehrwert verteilter Cloud-Dienste
Ermöglicht Unternehmen, die Einführung vollständig integrierter Netzwerk-, Sicherheits- und Anwendungsdienste zur Unterstützung verteilter Cloud-Umgebungen zu beschleunigen.
Analystenbericht lesen