Schutz an vorderster Front vor neuartigen KI-Bedrohungen
Frontier-KI verkürzt das Zeitfenster für Patches von Wochen auf Minuten. Schützen Sie sich vor Bedrohungen mit Software, die mithilfe der neuesten Frontier-KI-Modelle kontinuierlich gehärtet wird, und setzen Sie zugleich auf Lösungen, die den Schutz direkt im Datenpfad durchsetzen, bevor Bedrohungen Ihre Apps, APIs und KI-Modelle erreichen.
Die Bedrohungslandschaft im Bereich der KI an vorderster Front
Zero-Day-Angriffe, für die keine Signatur vorliegt
Modernste KI ermöglicht bislang unbekannte Angriffe, die herkömmliche Abwehrmechanismen umgehen, da diese auf Signaturen bekannter Schwachstellen angewiesen sind.
Ein Patch-Zeitfenster, das in Minuten bemessen wird
Bedrohungsakteure können Schwachstellen inzwischen innerhalb weniger Stunden nach ihrer Entdeckung ausnutzen. Sicherheitsteams sind jedoch an längere Patch-Zyklen gewöhnt, wodurch kritische Schutzlücken entstehen.
Patch-basierte Exploits
Jede Patch-Veröffentlichung legt Schwachstellen offen, die Angreifer schnell durch Reverse Engineering analysieren können. Dadurch werden ungepatchte Systeme zu leichten Zielen, noch bevor Unternehmen die Updates einspielen können.
Wir setzen modernste KI auf beiden Seiten der Bedrohungslage ein, um unseren Code abzusichern und Ihre Anwendungen zu schützen.
Sicherheitslösungen, die sich an neue Bedrohungen anpassen
Um neuartigen KI-Bedrohungen entgegenzuwirken, benötigen Unternehmen umfassende Lösungen, die Laufzeitschutz, virtuelles Patching und KI-gestützte Bedrohungsabwehr bieten, um Angriffe zu blockieren und sich an neue Risiken anzupassen.
Mehr erfahrenKontinuierliche Code-Härtung
F5 nutzt modernste KI-Modelle, um unseren Code auf der gesamten F5 Application Delivery and Security Platform kontinuierlich zu härten und Schwachstellen systematisch mit Maschinengeschwindigkeit zu finden und zu beheben.
Mehr erfahrenKritische Software-Releases
F5 veröffentlicht alle sechs Wochen wichtige Software-Releases mit Fehlerbehebungen, die aus unserer fünfstufigen, modellunabhängigen KI-Scanning-Harness-Infrastruktur sowie von internen Teams und externen Forschenden stammen.
Mehr erfahrenUnser Ansatz: eine modellunabhängige Scan-Infrastruktur
F5 nutzt eine fünfstufige KI-Scanning-Harness-Schleife und modernste Frontier-KI-Modelle, um potenzielle Schwachstellen früher zu erkennen und Verbesserungen schneller zu validieren. So werden die Produkte gehärtet, auf die Kunden beim Schutz ihrer kritischsten Anwendungen vertrauen.
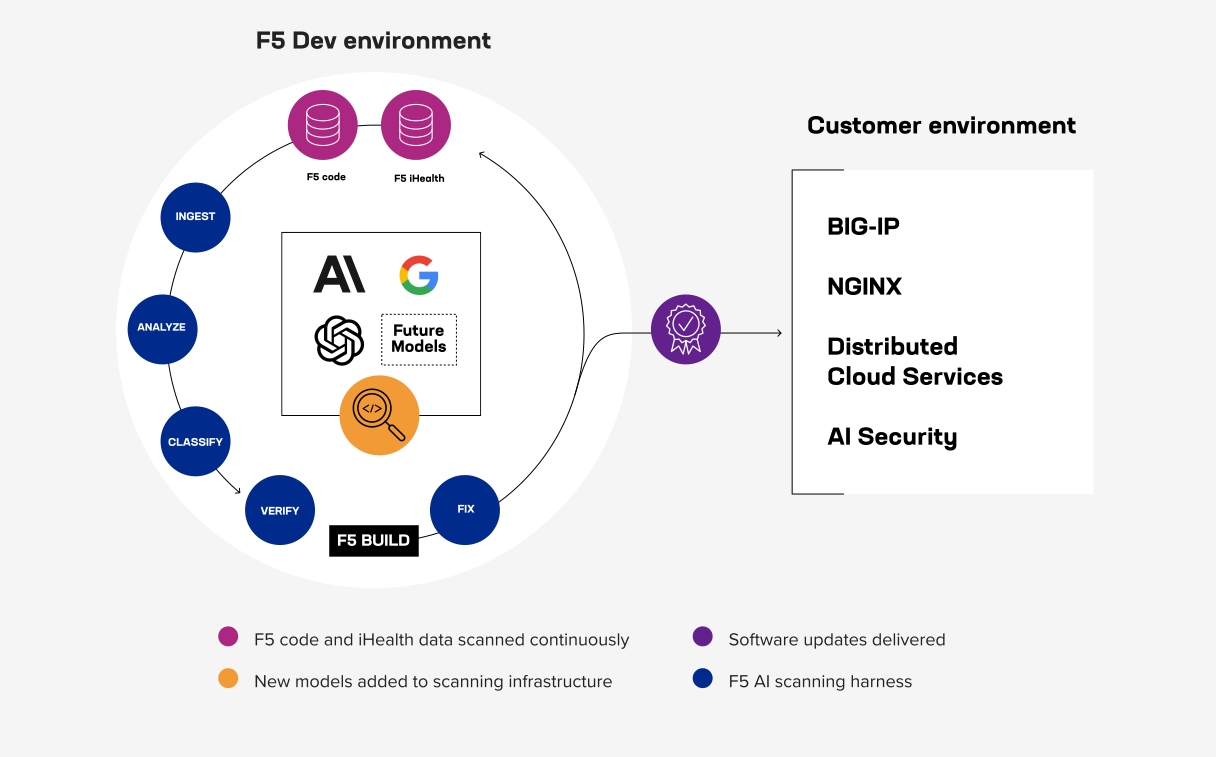
Mithilfe modernster Frontier-KI-Modelle betreibt F5 ein kontinuierliches Scan-System, das Schwachstellen findet, validiert und behebt und so die Produkte absichert, auf die sich Kunden verlassen. Der Ansatz ist bewusst modellunabhängig konzipiert, sodass der Schutz nie an einen einzelnen Anbieter gebunden ist.
Schützen Sie den Datenpfad
F5 verlagert den Schutz auf die Laufzeitebene und blockiert Bedrohungen sofort, bevor sie Ihre Anwendungen oder APIs erreichen können. Mit Lösungen wie einer KI-gestützten WAF, virtuellem Patching und Bedrohungsabwehr in Echtzeit stoppt F5 Zero-Day-Angriffe, KI-gesteuerte Exploit-Ketten und unbefugte Zugriffe, während legitimer Datenverkehr ungestört weiterläuft.
Produkte
F5 Distributed Cloud WAF
Diese KI-gestützte WAF verbesserte die grundlegende Bedrohungserkennung auf eine Genauigkeit von 98 % und reduzierte gleichzeitig die Falsch-Positiv-Rate auf 1 %.
F5 Distributed Cloud Web App Scanning
Die automatisierte Erkennung von Schwachstellen und das virtuelle Patching decken Schwachstellen mit zugewiesenen CVE-Scores und Schweregraden für BIG-IP Advanced WAF auf und aktualisieren Richtlinien automatisch.
F5 Distributed Cloud Bot Defense
Erkennt und identifiziert KI-Agenten, Menschen und Bots und weist ihnen einen Vertrauenswert zu, der ihre Aktionen steuert. Dieser Wert legt fest, was sie tun dürfen, wo sie agieren können und wie schnell sie handeln dürfen, und blockiert so automatisierten Missbrauch.
F5 Distributed Cloud API Security
Erkennt kontinuierlich APIs, einschließlich Schatten-APIs und nicht verwalteter Endpunkte, überwacht sie auf Missbrauch und die Offenlegung sensibler Daten und kontrolliert und schützt Endpunkte inline, um Bedrohungen abzuwehren, bevor sie Ihre Dienste erreichen.
F5 AI Guardrails
Überprüft Prompts und Antworten auf der Inferenzebene in Echtzeit und blockiert Prompt-Injection, Datenlecks und unsichere Ausgaben.
F5 AI Red Team
Prüft Ihre Modelle und KI-Anwendungen kontinuierlich auf ausnutzbare Schwachstellen und deckt sie aus der Perspektive eines Angreifers auf, bevor dieser es tut.
Lösungen
Web application and API protection
Konvergenter WAF- und API-Schutz, Bot-Abwehr und DDoS-Mitigation setzen in jeder Umgebung einheitliche Richtlinien durch und schließen so die Sicherheitslücken, die durch eine unübersichtliche Vielzahl von Tools entstehen.
KI-Sicherheit
Durchgängiger Schutz für KI-Modelle, -Anwendungen und -Agenten – vom Red Teaming während der Entwicklung bis hin zu Laufzeit-Schutzmechanismen im Produktivbetrieb und über hybride Multicloud-Umgebungen hinweg.
KI-Sicherheit durch branchenweite Zusammenarbeit voranbringen
F5 arbeitet mit führenden Organisationen aus den Bereichen KI, Sicherheit und Open Source zusammen, um die Cyberresilienz zu stärken und die gemeinsame Abwehr im Zeitalter der Frontier-KI voranzutreiben.
Neuigkeiten und Ressourcen
Werden Sie noch heute aktiv
Security Summit: Sicherheit für die Welt nach Mythos
Frontier-KI hat den Lebenszyklus von Schwachstellen grundlegend verändert. Modelle können Schwachstellen inzwischen in Maschinengeschwindigkeit aufspüren, und Exploits tauchen immer häufiger auf, bevor Ihre Sicherheitsteams sie beheben können. Erfahren Sie gemeinsam mit F5 und führenden Branchenvertretern, wie Sie Anwendungen, APIs und Modelle in der Post-Mythos-Welt optimal schützen.
Seien Sie dabei
Häufig gestellte Fragen
Frontier-KI bezeichnet die fortschrittlichsten KI-Modelle, die zu einem bestimmten Zeitpunkt verfügbar sind. In der Cybersicherheit kommt sie auf beiden Seiten der Bedrohungslage zum Einsatz. Viele heute allgemein verfügbare Modelle sind bereits sehr leistungsfähig in den Bereichen Reverse Engineering, Penetrationstests für Webanwendungen, Red Teaming und Schwachstellenforschung. Dadurch verkürzt sich die Zeitspanne zwischen der Entdeckung und der Ausnutzung einer Schwachstelle, was das Zeitfenster für Patches drastisch reduziert und herkömmliche Patch-Zyklen unzureichend macht. Modelle wie Mythos und GPT-5.5-Cyber bieten längere Kontextfenster, lockern Schutzmechanismen, die die Sicherheitsforschung einschränken können, und können externe Tools effektiv einsetzen, um Angreifern dabei zu helfen, komplexe Exploits über eine gesamte Codebasis hinweg zu verketten. F5 weist darauf hin, dass KI kein Allheilmittel ist. Eine WAF oder WAAP bildet eine wichtige zusätzliche Schutzebene, während Ihr Team Ihre Anwendungen patcht.
F5 setzt auf beiden Seiten der Bedrohungslage modernste KI ein. Das Unternehmen schützt seinen eigenen Code mithilfe der neuesten hochentwickelten KI-Modelle, um Schwachstellen schnell zu erkennen und zu beheben. Gleichzeitig bietet es in seinem gesamten Portfolio KI-gestützte Laufzeitsicherheit, die Bedrohungen in Echtzeit erkennt und blockiert – selbst wenn noch kein Patch verfügbar ist. So wird die kontinuierliche Härtung des Codes mit dem Schutz des Datenpfads kombiniert.
F5 verlagert den Schutz auf die Laufzeitebene im Datenpfad und blockiert Bedrohungen, bevor sie Ihre Anwendungen oder APIs erreichen. Mit einer KI-gestützten WAF, virtuellem Patching und Bedrohungsabwehr in Echtzeit stoppt F5 Zero-Day-Angriffe, KI-gesteuerte Exploit-Ketten und unbefugte Zugriffe. Dies dient als wichtige kompensierende Kontrollebene, während Ihr Team Ihre Anwendungen patcht.
Wir härten den Code von F5 mit derselben Klasse hochmoderner KI-Modelle, die auch Angreifer einsetzen. Dazu durchlaufen wir kontinuierlich einen fünfstufigen Prozess, der Schwachstellen erfasst, analysiert, klassifiziert, verifiziert und direkt im Quellcode behebt, bevor dieser ausgeliefert wird. Der Prozess ist bewusst modellunabhängig konzipiert, sodass unsere Sicherheit weder an das Modell eines einzelnen Anbieters noch an dessen Veröffentlichungszyklen gebunden ist. Zudem werden Erkenntnisse validiert, um Fehlmeldungen herauszufiltern, statt unbesehen darauf zu reagieren. Unsere Position in Ihrem Datenpfad ist für uns ein Grund, höhere Maßstäbe anzulegen – nicht niedrigere.
F5 schützt KI auf der Inferenzebene – dort, wo das Modell ausgeführt wird und herkömmliche Kontrollen keine Transparenz bieten. F5 AI Guardrails setzen in Echtzeit Richtlinien für Prompts und Antworten durch, um Datenlecks und Missbrauch zu verhindern. Gleichzeitig prüft F5 AI Red Team Ihre Modelle kontinuierlich auf ausnutzbare Schwachstellen und wandelt die gewonnenen Erkenntnisse in validierte Guardrails für die Laufzeit um. Derselbe Schutz im Datenpfad, der Ihre Anwendungen absichert, erstreckt sich auch auf Ihre APIs und agentenbasierten Workloads – mit einheitlichen Richtlinien in Hybrid- und Multicloud-Umgebungen.