
F5 im SecureIQLab 2026 Cloud WAAP v5.0 CyberRisk Validation Comparative Report als „Leader“ eingestuft
Veröffentlicht am 3. August 2026
Kontakte
- Dan SorensenF5(650) 228-4842d.sorensen@f5.com
- Holly LancasterWe. Communications(415) 547-7054hlancaster@wecommunications.com
Unabhängige Tests stufen F5 Distributed Cloud Web App and API Protection im Bericht in die Spitzengruppe ein – sowohl hinsichtlich der Sicherheitswirksamkeit als auch der betrieblichen Effizienz.
SEATTLE – F5 (NASDAQ: FFIV), der weltweit führende Anbieter für die Bereitstellung und Absicherung sämtlicher Apps und APIs, gab bekannt, dass F5 Distributed Cloud Web App and API Protection (WAAP), ein Bestandteil der F5 Application Delivery and Security Platform (ADSP), im „2026 Cloud WAAP v5.0 CyberRisk Validation Comparative Report“ von SecureIQLab in die Kategorie „Leader“ eingestuft wurde. F5 gehörte zu den wenigen bewerteten Anbietern, die sowohl die Zertifizierung „Secure-by-Design“ als auch „Secure-by-Default“ erhielten.
Unternehmen, die Produkte für die Anwendungssicherheit erwerben, stehen seit Langem vor einem Zielkonflikt. Einige Lösungen wehren ausgeklügelte Angriffe ab, erfordern jedoch eine kontinuierliche Feinabstimmung und spezialisiertes Personal für den Betrieb. Andere lassen sich einfach implementieren, weisen aber Sicherheitslücken auf, die erst nach einem erfolgreichen Angriff zutage treten. Sicherheitsteams müssen sich letztlich entscheiden, welches Problem sie lieber in Kauf nehmen.
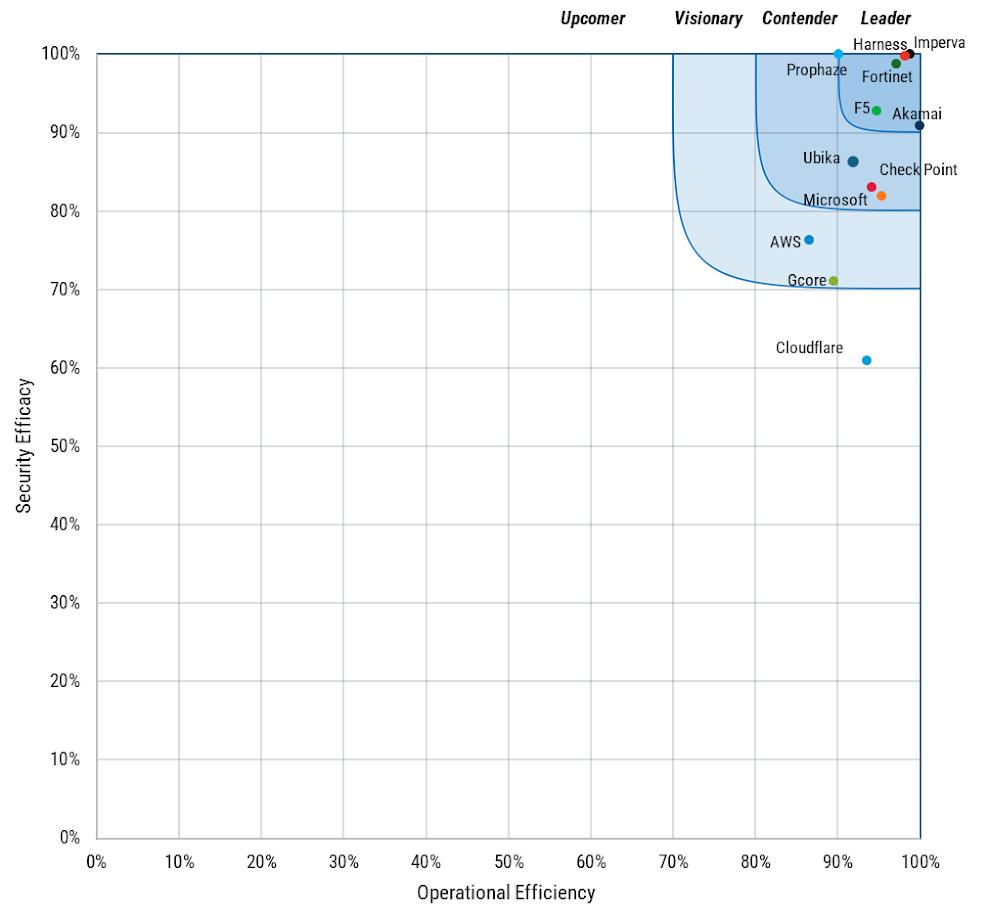
Die SecureIQLab-Evaluierung untersuchte beide Seiten des Zielkonflikts zwischen Effizienz und Wirksamkeit. F5 wurde im CyberRisk Ripple der Kategorie „Leader“ zugeordnet – der höchsten Einstufung des Berichts, die Lösungen vorbehalten ist, die bei Schutz und Betrieb Spitzenwerte erzielen. F5 erreichte eine Sicherheitswirksamkeit von 92,7 % und eine betriebliche Effizienz von 94,7 % und übertraf damit die gemessenen Gruppendurchschnittswerte von 86,8 % beziehungsweise 93,8 %.
„KI der nächsten Generation hat herkömmliche Sicherheitsansätze untragbar gemacht, da sie die Zeitspanne zwischen der Offenlegung einer Schwachstelle und einem funktionsfähigen Exploit verkürzt oder sogar umkehrt“, so John Maddison, Chief Marketing Officer bei F5. „Unternehmen müssen immer mehr Anwendungen, mehr APIs und nun auch mehr KI schützen – und eine Sicherheitslösung, die nur funktioniert, wenn dafür ein Team qualifizierter Fachkräfte bereitsteht, ist nicht skalierbar.“
Unternehmen benötigen heute eine WAAP-Lösung mit Tools für virtuelles Patching, beispielsweise Web-Application-Firewall-Funktionen (WAF), die der Anwendung vorgeschaltet sind und Angriffsversuche vom ersten Tag an blockieren – ohne neue Signaturen und ohne ständige Feinabstimmung. Gleichzeitig können es sich moderne Unternehmen nicht leisten, sich bei der Beurteilung der Wirksamkeit von Lösungen allein auf die Aussagen eines einzelnen Anbieters zu verlassen. Unabhängige Tests helfen Sicherheitsverantwortlichen dabei, zu überprüfen, welche Tools die beworbenen Schutzfunktionen tatsächlich in ausreichendem Maße bieten.
Schutz, der auch unter Testbedingungen standhält
SecureIQLab unterzog jede Lösung mehr als 1.600 Angriffsszenarien, darunter OWASP-Angriffe auf Webanwendungen, API-Angriffe, Bot-Angriffe und KI-gestützte Bot-Angriffe, DoS- und DDoS-Angriffe auf Layer 7, Tests der Sicherheitsresilienz sowie eine WAAP-Schwachstellenbewertung. Währenddessen wurde durchgehend legitimer Datenverkehr erzeugt, um die Vermeidung falsch positiver Ergebnisse zu messen. Die Tests entsprachen den AMTSO-Vorgaben (Testing Protocol Standard v1.3), wurden unter der AMTSO-Test-ID AMTSO-LS1-TP169 durchgeführt und auf SOCx®, der KI-gestützten Cloud Security Validation Platform von SecureIQLab, ausgeführt, um eine einheitliche Durchführung bei allen Anbietern sicherzustellen.
Reibungslose Abläufe
Der Wert von 94,7 % für die betriebliche Effizienz von F5 spiegelt eine Architektur wider, die darauf ausgelegt ist, den Arbeitsaufwand zu reduzieren, statt zusätzlichen Aufwand zu verursachen. F5 Distributed Cloud WAAP vereint WAF, API-Sicherheit, Bot-Abwehr sowie DDoS-Schutz auf den Ebenen 3–4 und 7 in einer Single-Pass-Prüfarchitektur. Dadurch wird der Datenverkehr nur einmal entschlüsselt und ausgewertet, anstatt zur Prüfung und Durchsetzung von Richtlinien mehrere lose integrierte Produkte zu durchlaufen. Plattformteams können Richtlinien bereitstellen und skalieren, ohne zusätzliche Latenz oder zusätzlichen Konfigurationsaufwand zu verursachen. Dieselbe praxiserprobte WAF-Engine kommt in F5 Distributed Cloud Services, F5 BIG-IP Advanced WAF und F5 NGINX-Lösungen zum Einsatz.
Integrierte Sicherheit statt nachträglicher Ergänzung
Die Zertifizierungen „Secure-by-Design“ und „Secure-by-Default“ werden an Lösungen vergeben, die die Angriffsfläche der von ihnen geschützten Umgebungen nicht vergrößern und ohne zusätzliche Konfiguration einen wirksamen Schutz bieten. Für beide Zertifizierungen sind in jeder Kategorie mehr als 85 % sowie ein perfektes Ergebnis von 100 % bei der WAAP-Schwachstellenbewertung erforderlich. F5 war eine von fünf Lösungen, die diese Anforderungen erfüllten.
Auch im Bereich Compliance erzielte F5 ein über dem Gruppendurchschnitt liegendes Ergebnis. In dieser Kategorie wird bewertet, wie wirksam eine Lösung regulatorische Anforderungen sowie Anforderungen an Datenschutz, Audits und Governance unterstützt, die sich aus Frameworks wie NIST SP 800-53, dem NIST AI Risk Management Framework, ISO/IEC 27001, ISO/IEC 42001, PCI DSS, DSGVO, HIPAA und SOC 2 ergeben. Darüber hinaus erreichte F5 100 % bei der für v5.0 relevanten Teilmenge der OWASP LLM Top 10, die zwei Risikokategorien umfasst: Prompt Injection (LLM01:2025) und Improper Output Handling (LLM05:2025). Die Tests umfassten außerdem 35 unbedenkliche Testfälle zur Messung falsch positiver Ergebnisse.
„Der Markt für Cloud-WAAP-Lösungen ist deutlich gereift. Die durchschnittliche Sicherheitsbewertung der Gruppe stieg gegenüber der vorherigen Ausgabe dieses Tests um rund 12,3 %, und erstmals haben wir die Sicherheit von KI-Anwendungen als eigene Kategorie bewertet, da sich die Angriffsfläche in diesem Bereich vergrößert“, sagte David Ellis, VP of Research bei SecureIQLab. „Die in der Leader-Kategorie eingestuften Lösungen boten Schutz vor Angriffen auf Webanwendungen und APIs sowie vor komplexen Bedrohungen und Angriffen auf KI-gestützte Anwendungen.“
Begleitmaterialien
- Ressource: SecureIQLab Cloud WAAP v5.0 CyberRisk Validation – Vergleichsbericht
- Blog: Die unabhängigen Tests von SecureIQLab mit Lösungen mehrerer Anbieter stufen F5 bei Sicherheit und betrieblicher Effizienz als führend ein
- Lösungsseite: F5 Schutz für Webanwendungen und APIs
Über die SecureIQLab-Evaluierung
SecureIQLab hat die im „Cloud WAAP v5.0 CyberRisk Validation Comparative Report“ genannten Produkte an den im Abschnitt zur Berichtsmethodik aufgeführten Terminen getestet. SecureIQLab spricht für keines der getesteten Produkte eine Empfehlung oder Zertifizierung aus und übernimmt weder Gewähr noch Garantie für dessen Leistung oder Sicherheit. Die Testergebnisse spiegeln ausschließlich die Leistung unter den in diesem Abschnitt beschriebenen spezifischen Methoden und Szenarien wider. Die in dieser Mitteilung genannten Ergebnisse gelten für die im Bericht aufgeführten spezifischen Produktversionen, Bereitstellungskonfigurationen und Testszenarien. Daraus lassen sich keine Rückschlüsse auf die Leistung bei anderen Versionen, Konfigurationen oder Szenarien ziehen. Ergebnisse aus der Vergangenheit lassen keine Prognose zukünftiger Ergebnisse zu.
Über F5
F5, Inc. (NASDAQ: FFIV) ist der weltweit führende Anbieter für die Bereitstellung und Absicherung sämtlicher Anwendungen. Gestützt auf drei Jahrzehnte Erfahrung hat F5 die branchenweit führende Plattform entwickelt – die F5 Application Delivery and Security Platform (ADSP) –, um jede Anwendung und jede API überall bereitzustellen und abzusichern: lokal, in der Cloud, am Edge sowie in hybriden Multicloud-Umgebungen. F5 setzt auf Innovation und die Zusammenarbeit mit den weltweit größten und fortschrittlichsten Unternehmen, um schnelle, verfügbare und sichere digitale Erlebnisse zu ermöglichen. Gemeinsam unterstützen wir uns gegenseitig dabei, erfolgreich zu sein und eine bessere digitale Welt zu schaffen.
Weitere Informationen finden Sie unter f5.com
Entdecken Sie die Bedrohungsforschung von F5 Labs unter f5.com/labs
Folgen Sie uns, um mehr über F5, unsere Partner und Technologien zu erfahren: Blog | LinkedIn | X | YouTube | Instagram | Facebook
F5, BIG-IP, Advanced WAF und NGINX sind Marken, Dienstleistungsmarken oder Handelsnamen von F5, Inc. oder ihren verbundenen Unternehmen in den USA und anderen Ländern. Alle anderen hierin genannten Produkt- und Unternehmensnamen können Marken ihrer jeweiligen Eigentümer sein. Die hierin beschriebene Validierung begründet weder eine Partnerschaft, ein Joint Venture oder ein Vertretungsverhältnis noch eine Empfehlung zwischen den Parteien.