Datensicherheitsstandard der Zahlungskartenbranche (PCI DSS)
F5 Distributed Cloud Services sind als Level-1-Dienstanbieter PCI-DSS-konform
Der Payment Card Industry Data Security Standard (PCI DSS) fördert und verbessert die Sicherheit von Zahlungskartenkontodaten und unterstützt die weltweite Verbreitung einheitlicher Datensicherheitsmaßnahmen. PCI DSS definiert grundlegende technische und betriebliche Anforderungen zum Schutz von Kontodaten. Obwohl der Standard speziell auf Umgebungen mit Zahlungskartenkontodaten ausgerichtet ist, kann PCI DSS auch zum Schutz vor Bedrohungen und zur Absicherung anderer Elemente des Zahlungsökosystems eingesetzt werden.
PCI DSS richtet sich an alle Organisationen, die Karteninhaberdaten (Cardholder Data, CHD) und/oder sensible Authentifizierungsdaten (Sensitive Authentication Data, SAD) speichern, verarbeiten oder übertragen oder die Sicherheit der Karteninhaberdatenumgebung (Cardholder Data Environment, CDE) beeinflussen könnten. Dazu gehören alle Organisationen, die an der Verarbeitung von Zahlungskartenkonten beteiligt sind – darunter Händler, Zahlungsabwickler, Acquirer, Kartenherausgeber und andere Dienstleister.
Die Einhaltung des PCI DSS stellt außerdem sicher, dass Unternehmen bei der Verarbeitung, Speicherung und Übertragung von Kreditkartendaten die bewährten Branchenpraktiken befolgen. Dadurch stärkt die PCI-DSS-Konformität das Vertrauen von Kunden und Stakeholdern.
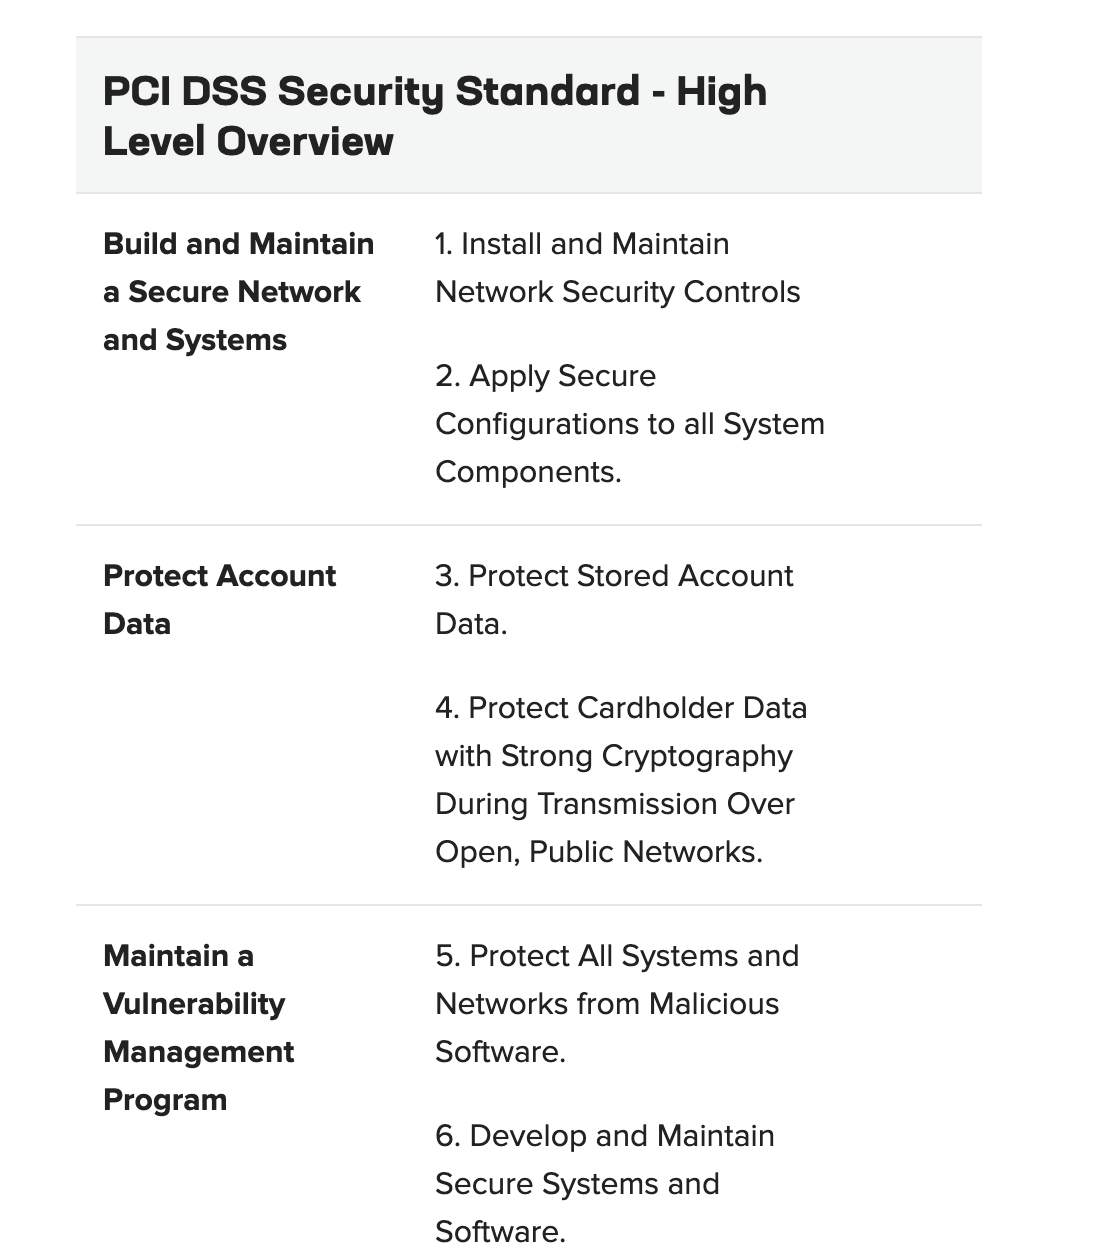
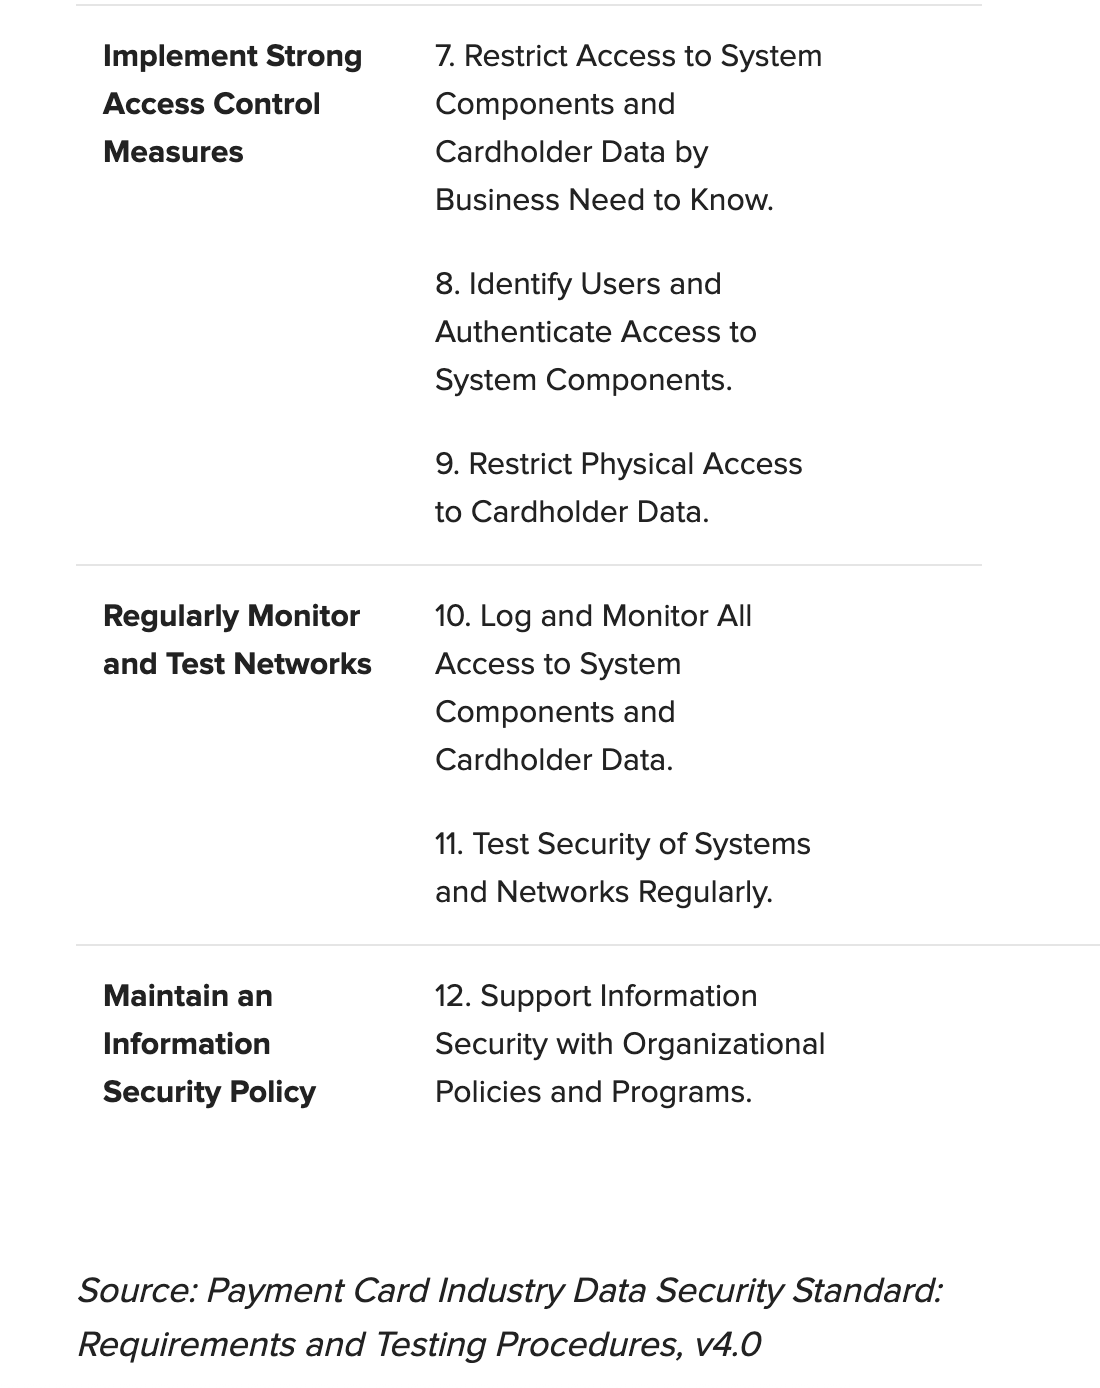
PCI DSS umfasst eine Reihe von Mindestanforderungen zum Schutz von Kontodaten, die durch zusätzliche Kontrollen und Verfahren ergänzt werden können, um Risiken weiter zu minimieren. Die nachstehende Tabelle gibt einen allgemeinen Überblick über die PCI-DSS-Anforderungen. F5 ist als Level-1-Dienstanbieter eingestuft. Obwohl F5 keine Karteninhaberdaten (CHD) oder sensiblen Authentifizierungsdaten (SAD) verarbeitet, speichert oder überträgt, könnte das Unternehmen die Sicherheit der Karteninhaberdatenumgebung (CDE) unserer Kunden beeinflussen.
Betroffene Produkte: F5 Distributed Cloud, Bot Defense und Silverline
FAQ
Bei vielen Diensten fungiert F5 als „Auftragsverarbeiter“ (nicht als Verantwortlicher) der personenbezogenen Daten, die zur Erbringung eines Dienstes erforderlich sind. Einzelheiten zu den von F5 verarbeiteten personenbezogenen Daten finden Sie in den Datenschutzerklärungen der jeweiligen Dienste. Links zu allen dienstspezifischen Datenschutzerklärungen finden Sie in der Einleitung des Datenschutzhinweises von F5 unter https://www.f5.com/company/policies/privacy-notice.
F5 und seine Dienste räumen dem Schutz personenbezogener Daten höchste Priorität ein und erfüllen strengste Datenschutzstandards. Die technischen und organisatorischen Maßnahmen zum Schutz der von F5 erhobenen personenbezogenen Daten sind in den jeweiligen Dienstleistungsverträgen (beispielsweise in den dienstspezifischen Bedingungen, die für Dienste im Rahmen unserer End User Services Agreement gelten) sowie im SOC 2 Typ II-Bericht von F5 aufgeführt. F5 Global Support ist nach ISO 27001 zertifiziert, und F5 Distributed Cloud Services sind nach ISO 27001 mit Erweiterungen gemäß ISO 27017 und ISO 27018 zertifiziert. Darüber hinaus ist F5 als Level-1-Dienstanbieter für F5 Distributed Cloud Services PCI-DSS-konform. Für bestimmte F5-Dienste und F5-Hardware gelten zusätzliche Sicherheitszertifizierungen. Ausführlichere Informationen zu den Datensicherheitspraktiken finden Sie unter https://www.f5.com/company/policies/privacy-notice.