ADC01 Unsichere DNS-Praktiken
Das Domain Name System (DNS) ist ein zentraler Bestandteil der Internetinfrastruktur. Es übersetzt Domainnamen in IP-Adressen, damit Benutzeranfragen an die entsprechenden Server weitergeleitet werden können. Unzureichende DNS-Verfahren können jedoch die Leistung, Verfügbarkeit und Skalierbarkeit von Anwendungen beeinträchtigen.
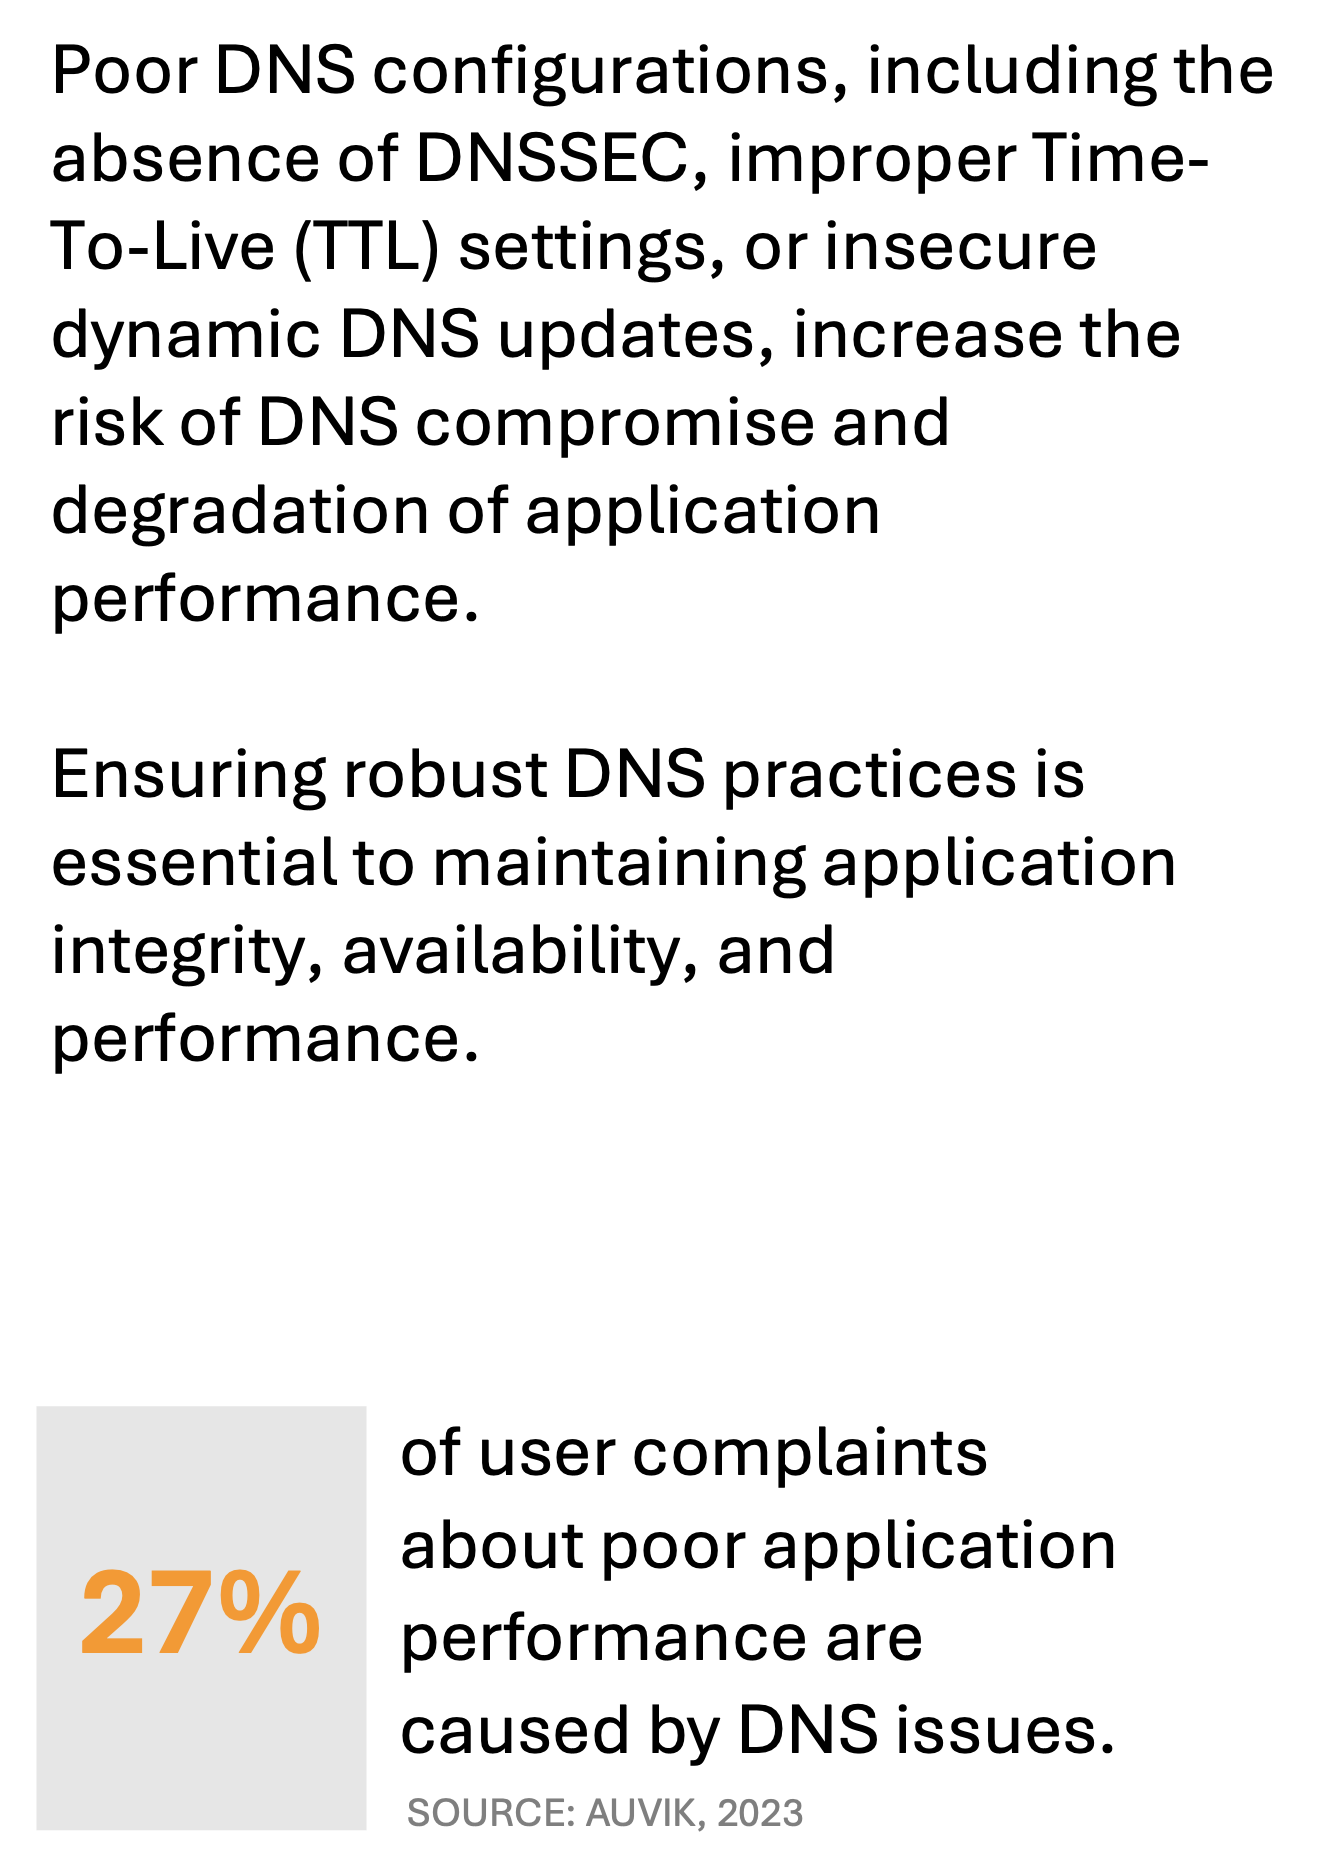
Ein Bericht aus dem Jahr 2023 ergab, dass DNS-bedingte Netzwerkverlangsamungen für 27 % der Nutzerbeschwerden über eine schlechte Anwendungsleistung verantwortlich waren (Auvik). DNS-Engpässe erhöhen die Latenz und führen dadurch zu langsamen Reaktionszeiten für Nutzer in verschiedenen Regionen.
Unzureichende DNS-Sicherheit, ungeeignete Time-to-Live-Einstellungen (TTL) und unsichere dynamische DNS-Aktualisierungen können Schwachstellen verursachen, die nicht nur die Zuverlässigkeit von Anwendungen, sondern auch deren betriebliche Effizienz beeinträchtigen.
Im Jahr 2023 waren 90 % der Unternehmen von DNS-Angriffen betroffen, wobei jeder Angriff durchschnittlich 1,1 Millionen US-Dollar kostete. Zu diesen Angriffen zählen DNS-Hijacking, Tunneling und DDoS-Angriffe, die allesamt Schwachstellen in DNS-Konfigurationen ausnutzen und zu erheblichen Ausfallzeiten und finanziellen Verlusten führen können. Im Durchschnitt ist jedes Unternehmen jährlich von 7,5 DNS-Angriffen betroffen, was verdeutlicht, wie weit verbreitet diese Bedrohungen branchenübergreifend sind (EfficientIP).
Folgen unzureichender DNS-Praktiken
Auswirkungen auf die Leistung
Unzureichende DNS-Konfigurationen können die Anwendungsleistung erheblich beeinträchtigen, da sie die Antwortzeiten bei Abfragen verlängern und die Auflösung von Domainnamen verzögern. Sind die TTL-Werte zu niedrig eingestellt, müssen DNS-Abfragen häufiger aufgelöst werden. Dadurch steigt die Belastung der DNS-Server und die Reaktionszeit der Anwendung verlängert sich.
Darüber hinaus können falsch konfigurierte DNS-Server oder fehlende DNS-Sicherheitsfunktionen wie DNS Security Extensions (DNSSEC) zu Verzögerungen führen, da unbefugte Nutzer den Datenverkehr übernehmen oder auf langsamere beziehungsweise schädliche Server umleiten können. Diese Schwachstellen können längere Ladezeiten, eine beeinträchtigte Nutzererfahrung und eine höhere Latenz bei Anwendungen zur Folge haben, insbesondere zu Spitzenlastzeiten.
Auswirkungen auf die Verfügbarkeit
DNS-Ausfälle oder -Störungen aufgrund unzureichender Sicherheitsmaßnahmen können zu erheblichen Verfügbarkeitsproblemen führen. Ohne DNSSEC ist der DNS-Datenverkehr anfällig für Cache-Poisoning-Angriffe, bei denen Angreifer gefälschte DNS-Einträge in den Cache des Servers einschleusen und Benutzer auf schädliche Websites umleiten. Solche Angriffe beeinträchtigen die Verfügbarkeit der Anwendung, da sie legitime Benutzer daran hindern, den vorgesehenen Anwendungsserver zu erreichen.
Unzureichende TTL-Einstellungen können Verfügbarkeitsprobleme zusätzlich verschärfen, da sie DNS-Server überlasten und dadurch anfälliger für Distributed-Denial-of-Service-Angriffe (DDoS) machen. Sind die DNS-Server nicht verfügbar, können Benutzer nicht auf die Anwendung zugreifen. Dies kann zu Ausfallzeiten führen und sich negativ auf den Ruf des Unternehmens auswirken.
Auswirkungen auf die Skalierbarkeit
Unzureichende DNS-Praktiken beeinträchtigen auch die Skalierbarkeit, da sie die Fähigkeit der Infrastruktur einschränken, eine steigende Nachfrage zu bewältigen. Unsichere dynamische DNS-Aktualisierungen können beispielsweise zu unbefugten Änderungen an DNS-Einträgen führen und dadurch das Routing und die Skalierbarkeit der Anwendung beeinträchtigen. Mit dem Wachstum der Anwendung ist die Skalierung ihrer DNS-Kapazitäten unerlässlich, um Leistung und Verfügbarkeit in verschiedenen Regionen aufrechtzuerhalten. Ineffektive DNS-Praktiken führen zu Engpässen, die eine effiziente Skalierung der Infrastruktur verhindern, da ein erhöhtes Datenverkehrsaufkommen unterdimensionierte oder falsch konfigurierte DNS-Server überlasten kann. In einer global verteilten Anwendungsumgebung kann diese mangelnde Skalierbarkeit die Expansion behindern und die Fähigkeit des Unternehmens einschränken, neue Nutzer zu erreichen.
Auswirkungen auf die betriebliche Effizienz
Betriebliche Ineffizienz ist eine weitere Folge unzureichender DNS-Praktiken. Häufige DNS-Abfragen aufgrund niedriger TTL-Werte erhöhen die Auslastung der DNS-Server und führen zu höheren Betriebskosten und einem größeren Ressourcenverbrauch. Unsichere DNS-Konfigurationen erfordern zudem mehr Ressourcen für die Fehlerbehebung und Sicherheitsüberwachung, wodurch die Aufmerksamkeit von anderen wichtigen betrieblichen Aufgaben abgelenkt wird. Treten DNS-Probleme auf, müssen IT-Teams Zeit für die Diagnose und die Eindämmung der Auswirkungen von DNS-Schwachstellen aufwenden, was die Gesamtproduktivität beeinträchtigt. Darüber hinaus können häufige DNS-bezogene Vorfälle die IT-Ressourcen belasten und den betrieblichen Aufwand erhöhen, was sich letztlich negativ auf das Geschäftsergebnis des Unternehmens auswirkt.
Bewährte Methoden zur Behebung schwacher DNS-Praktiken
Um die Leistung, Verfügbarkeit, Skalierbarkeit und betriebliche Effizienz des DNS zu verbessern, sollten Unternehmen Best Practices wie DNSSEC, optimierte TTL-Einstellungen und sichere dynamische DNS-Updates einführen. Diese Maßnahmen tragen zur Stärkung der DNS-Infrastruktur bei und schaffen eine robustere und sicherere Grundlage für die Anwendungsbereitstellung.
DNSSEC-Implementierung
DNSSEC ist ein Sicherheitsprotokoll, das DNS-Einträge mit kryptografischen Signaturen versieht und so überprüft, ob die Informationen aus einer legitimen Quelle stammen und nicht manipuliert wurden. Die Implementierung von DNSSEC schützt vor Cache-Poisoning-Angriffen und stellt sicher, dass Benutzer zu den richtigen Servern weitergeleitet werden, wodurch sowohl die Verfügbarkeit als auch die Sicherheit verbessert werden. Durch die Überprüfung von DNS-Antworten stärkt DNSSEC das Vertrauen in die DNS-Infrastruktur und verringert das Risiko DNS-bezogener Sicherheitsverletzungen.
Optimierte TTL-Einstellungen
Die Konfiguration geeigneter TTL-Einstellungen sorgt für ein ausgewogenes Verhältnis zwischen Leistung und Verfügbarkeit, indem festgelegt wird, wie lange DNS-Einträge von Resolver-Servern zwischengespeichert werden. Kurze TTLs können DNS-Server durch häufige Abfragen überlasten, während übermäßig lange TTLs dazu führen können, dass Benutzer veraltete DNS-Informationen erhalten. Ein optimaler TTL-Wert, der auf den Nutzungsmustern der Anwendung basiert, reduziert die Serverlast und verbessert die Antwortzeiten. Durch die regelmäßige Überprüfung und Anpassung der TTL-Einstellungen können Unternehmen die DNS-Leistung optimieren und so die Benutzererfahrung insgesamt verbessern.
Sichere dynamische DNS-Aktualisierungen
Die Absicherung dynamischer DNS-Aktualisierungen ist für Anwendungen, deren IP-Adressen sich häufig ändern, von entscheidender Bedeutung, beispielsweise bei der Nutzung cloudbasierter oder containerisierter Infrastrukturen. Durch die Implementierung sicherer Aktualisierungsmechanismen können Unternehmen Änderungen an DNS-Einträgen kontrollieren und authentifizieren und so unbefugte Änderungen verhindern. Sichere Aktualisierungen sind besonders wichtig für skalierbare Umgebungen, in denen sich DNS-Konfigurationen dynamisch ändern. Dadurch wird sichergestellt, dass DNS-Einträge die aktuelle Infrastruktur korrekt widerspiegeln, was eine nahtlose Skalierbarkeit ermöglicht und das Risiko unbefugter Änderungen verringert.
Fazit
Unzureichende DNS-Praktiken können die Leistung, Verfügbarkeit, Skalierbarkeit und betriebliche Effizienz von Anwendungen erheblich beeinträchtigen. Durch die Implementierung von DNSSEC, die Optimierung der TTL-Einstellungen und die Absicherung dynamischer DNS-Aktualisierungen können Unternehmen diese Risiken mindern und eine zuverlässigere DNS-Infrastruktur schaffen. Die Verbesserung der DNS-Praktiken ist für die Unterstützung moderner digitaler Anwendungen unerlässlich und stellt sicher, dass sie auch bei einer wachsenden Nutzerbasis zugänglich, leistungsfähig und skalierbar bleiben.
Da Unternehmen weiterhin weltweit expandieren, werden robuste DNS-Verfahren für die Aufrechterhaltung der Integrität ihrer Systeme zur Anwendungsbereitstellung zunehmend entscheidend.