ADC08 Mangelnde Sicherheit und Einhaltung gesetzlicher Vorschriften
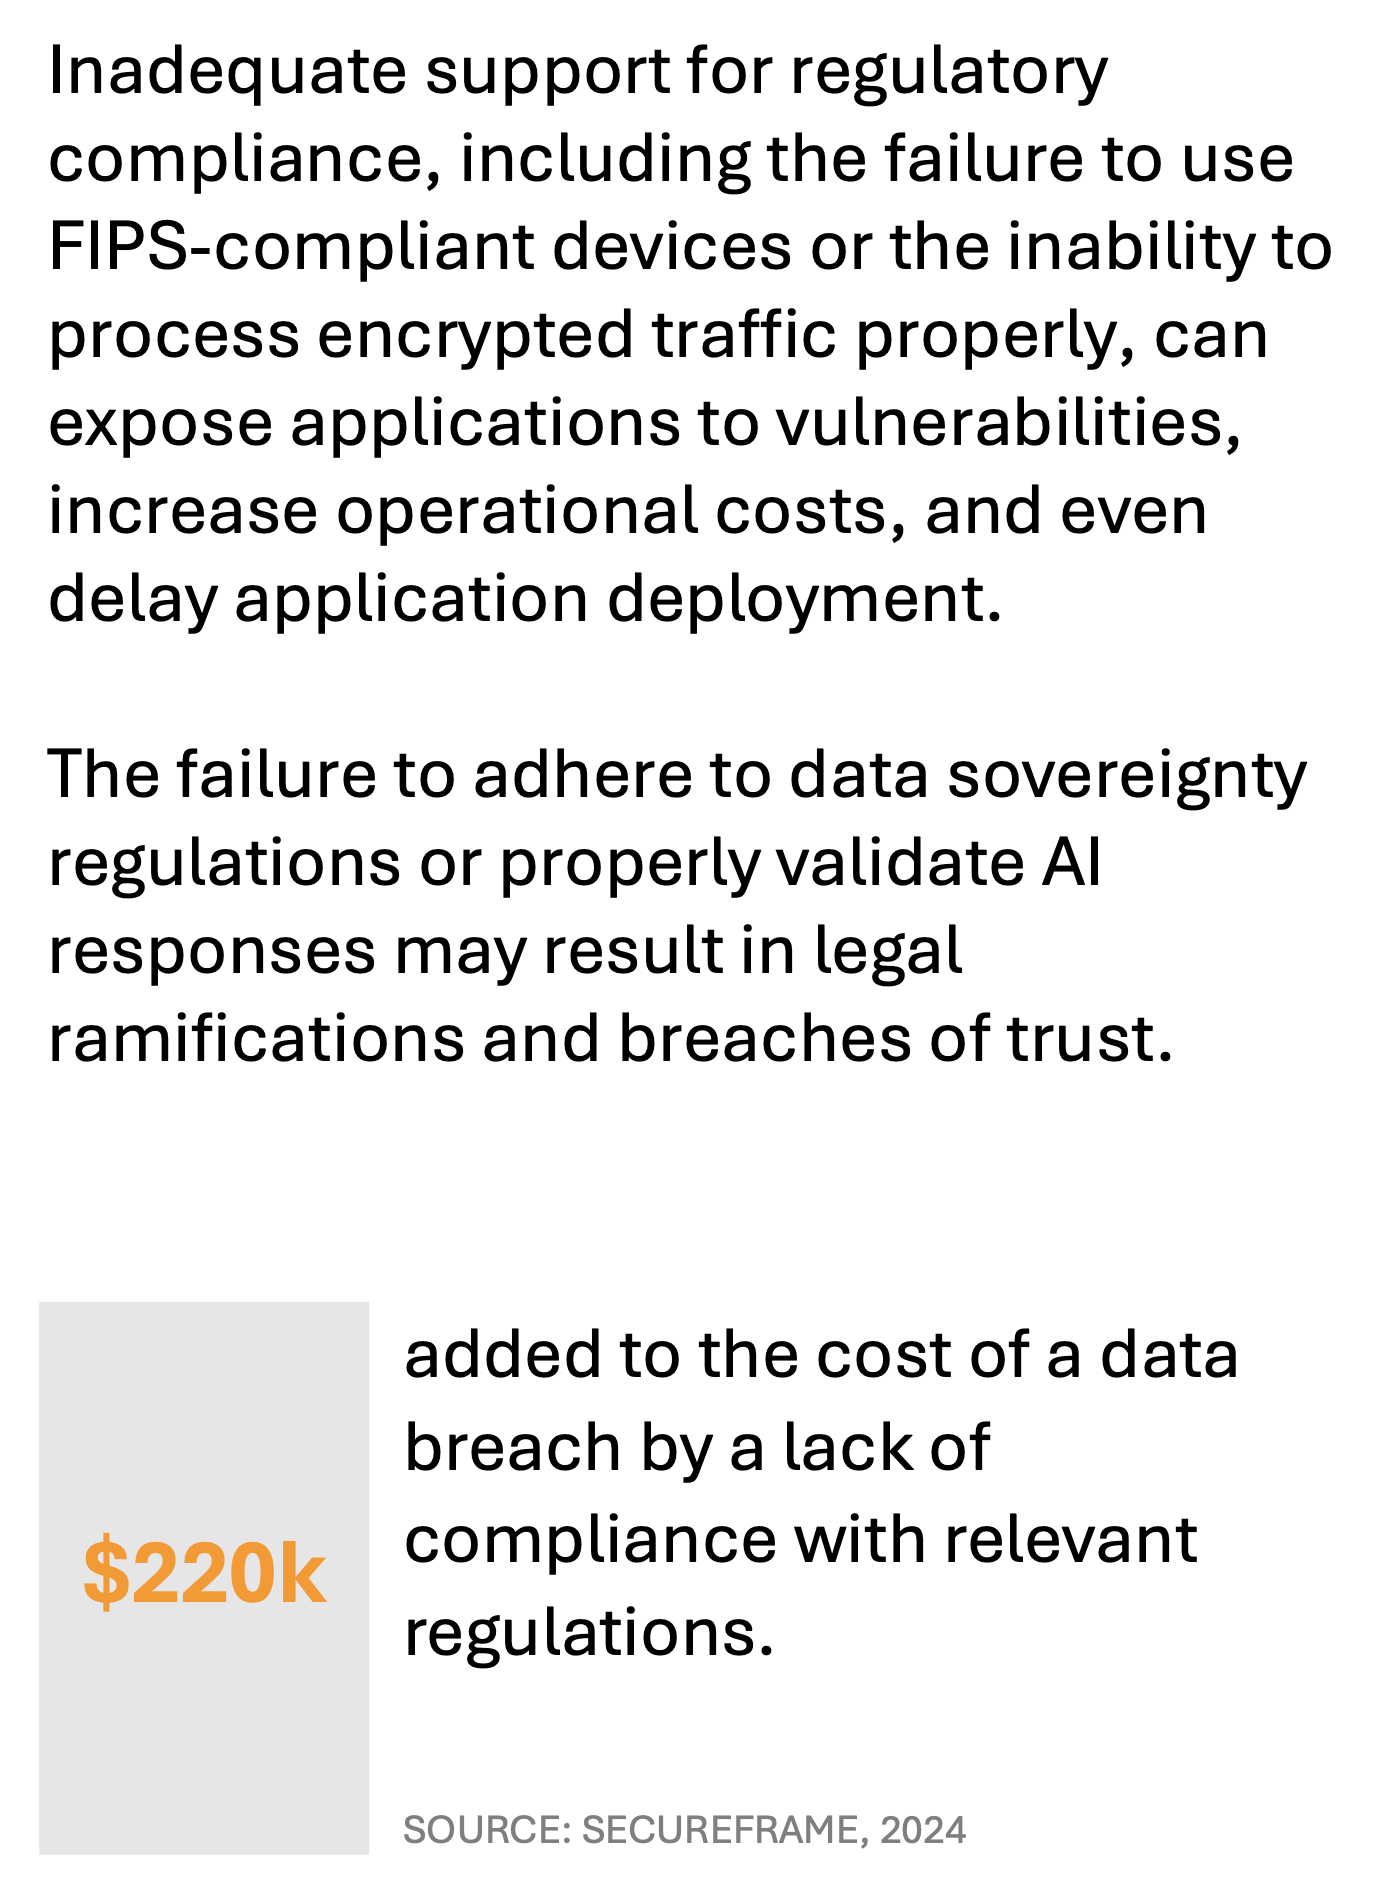
Da Regierungen weltweit strengere Gesetze zu Datensouveränität, Sicherheit und Datenschutz durchsetzen, ist die Einhaltung gesetzlicher Vorschriften für Organisationen, die mit sensiblen Daten arbeiten, unerlässlich geworden. Werden diese Vorschriften nicht eingehalten, sind Anwendungen nicht nur Sicherheitsrisiken ausgesetzt, sondern es entstehen auch Leistungsengpässe und Einschränkungen bei der Skalierbarkeit. Besonders ausgeprägt sind diese Herausforderungen bei KI-gestützten Anwendungen, die häufig große Mengen personenbezogener und sensibler Daten verarbeiten.
Folgen mangelnder Sicherheit und der Nichteinhaltung gesetzlicher Vorschriften
Auswirkungen auf die Leistung
Compliance-Anforderungen, insbesondere solche im Zusammenhang mit der Datenlokalisierung, können zu Leistungsengpässen führen, da sie den Datenzugriff und die Übertragungsgeschwindigkeit einschränken. Bei Anwendungen, die nicht für die Einhaltung regionaler Vorschriften optimiert sind, treten häufig Latenzprobleme auf, da Datenanfragen innerhalb bestimmter geografischer Grenzen verarbeitet werden müssen. In einer aktuellen Umfrage berichteten 36 % der Unternehmen von Leistungsproblemen aufgrund von Compliance-Anforderungen, wobei Gesetze zur Datenlokalisierung zu Verzögerungen bei der Datenweiterleitung und Zugriffsverwaltung beitragen.
Darüber hinaus können compliancebezogene Sicherheitsmaßnahmen wie Verschlüsselung zu zusätzlichen Latenzen führen, wenn sie nicht ordnungsgemäß verwaltet werden. Ineffiziente Verschlüsselungsprozesse verursachen beispielsweise zusätzlichen Rechenaufwand und verlangsamen dadurch die Datenübertragung und -verarbeitung. Dies ist besonders problematisch für KI-Anwendungen, die auf Echtzeitanalysen angewiesen sind, da sich Verzögerungen unmittelbar auf die Benutzererfahrung auswirken.
Auswirkungen auf die Verfügbarkeit
Die Verfügbarkeit wird durch die unzureichende Einhaltung von Sicherheitsvorschriften erheblich beeinträchtigt, da Sicherheitsverletzungen oder unbefugte Zugriffe zu Ausfallzeiten und Systemausfällen führen können. Wenn Anwendungen nicht ausreichend verschlüsselt oder durch robuste Sicherheitsprotokolle geschützt sind, werden sie anfällig für Cyberangriffe. Diese Angriffe führen häufig dazu, dass Systeme für Reparaturen und Untersuchungen außer Betrieb genommen werden müssen, was Dienstunterbrechungen zur Folge hat. Darüber hinaus kann die Nichteinhaltung von Gesetzen zur Datensouveränität erzwungene Beschränkungen des Datenzugriffs oder Anpassungen der Infrastruktur erforderlich machen, um regionale Vorschriften zu erfüllen.
So schreibt beispielsweise die Datenschutz-Grundverordnung (DSGVO) in Europa vor, dass Daten innerhalb der EU gespeichert werden müssen. Wenn Anwendungen nicht im Hinblick auf die Einhaltung solcher Vorschriften konzipiert sind, können ungeplante Wartungsarbeiten und Neukonfigurationen erforderlich werden, was die Verfügbarkeit verringert und die Zuverlässigkeit beeinträchtigt. Durch Compliance-Anforderungen bedingte Unterbrechungen können zu einer geringeren Verfügbarkeit führen, insbesondere für Nutzer in Regionen mit strengen Anforderungen an den Umgang mit Daten.
Auswirkungen auf die Skalierbarkeit
Anforderungen an die Datensouveränität, die vorgeben, wo und wie Daten gespeichert und verarbeitet werden dürfen, wirken sich unmittelbar auf die Skalierbarkeit aus, da sie die Möglichkeit einschränken, die Infrastruktur über mehrere Regionen hinweg zu erweitern. Müssen Daten innerhalb eines bestimmten Rechtsraums verbleiben, müssen Unternehmen möglicherweise zusätzliche Ressourcen in diesem Gebiet bereitstellen, um die Vorschriften einzuhalten. Dies erhöht die betriebliche Komplexität und die Kosten, da Ressourcen häufig in mehreren Regionen dupliziert werden müssen, um die Compliance zu gewährleisten. KI-Anwendungen, die auf große Datensätze angewiesen sind, unterliegen aufgrund dieser Einschränkungen zusätzlichen Skalierbarkeitsbeschränkungen.
Wenn beispielsweise Daten aus verschiedenen Regionen getrennt werden müssen, ist die Implementierung zentralisierter Datenverarbeitungsmodelle, die für das effektive Training von KI-Modellen entscheidend sind, nur schwer möglich. Diese erzwungene Datensegmentierung führt zu Datensilos, beeinträchtigt die Skalierbarkeit und erschwert es, wachsende Datenmengen und eine globale Expansion zu unterstützen.
Auswirkungen auf die betriebliche Effizienz
Die Nichteinhaltung von Sicherheits- und regulatorischen Anforderungen beeinträchtigt die betriebliche Effizienz, da sie den Verwaltungsaufwand und den Ressourcenbedarf erhöht. Wenn Anwendungen die Compliance-Standards nicht erfüllen, müssen IT-Teams häufig zusätzliche Zeit für manuelle Audits, Neukonfigurationen und die Sicherheitsüberwachung aufwenden. Diese Aufgaben erhöhen nicht nur die Betriebskosten, sondern binden auch Ressourcen, die für andere wichtige Funktionen benötigt werden.
Darüber hinaus drohen Unternehmen, die Compliance-Standards nicht erfüllen, Geldbußen, rechtliche Sanktionen und Reputationsschäden, was sich zusätzlich negativ auf ihr Geschäftsergebnis auswirkt. Durch den Einsatz automatisierter Compliance-Tools und robuster Sicherheitspraktiken lassen sich manuelle Eingriffe reduzieren, die Ressourcenzuweisung optimieren und Abläufe effizienter gestalten. So können sich IT-Teams auf strategische Aufgaben konzentrieren, anstatt fortlaufend Anpassungen an regulatorische Vorgaben vorzunehmen.
Bewährte Verfahren zur Minderung von Sicherheits- und Compliance-Risiken
Um diese Herausforderungen zu bewältigen, sollten Unternehmen der Verschlüsselung Priorität einräumen, FIPS-konforme Geräte einsetzen und automatisierte Compliance-Prüfungen implementieren. Diese Maßnahmen verbessern die Anwendungsbereitstellung, indem sie die Datensicherheit gewährleisten, die Verfügbarkeit erhöhen und die Skalierbarkeit über verschiedene Regionen hinweg unterstützen.
Verschlüsselung und FIPS-konforme Geräte
Verschlüsselung ist für den Schutz sensibler Daten während der Übertragung und im Ruhezustand von entscheidender Bedeutung. Durch den Einsatz starker Verschlüsselungsprotokolle verhindern Unternehmen den unbefugten Zugriff auf sensible Informationen und gewährleisten so sowohl den Schutz der Privatsphäre der Nutzer als auch die Einhaltung der Datenschutzgesetze.
Geräte, die dem Federal Information Processing Standard (FIPS) entsprechen erhöhen die Sicherheit zusätzlich, da sie die US-Bundesstandards für Verschlüsselung erfüllen. Dadurch eignen sie sich für Anwendungen, die regulierte Daten verarbeiten, etwa Gesundheits- und Behördendaten. Die FIPS-Konformität stellt sicher, dass Anwendungen strenge Sicherheitsanforderungen einhalten. Dies minimiert das Risiko von Sicherheitsverletzungen und compliancebedingten Abschaltungen und verbessert sowohl die Verfügbarkeit als auch die Zuverlässigkeit.
Automatisierte Compliance-Prüfungen
Automatisierte Compliance-Prüfungen optimieren die Einhaltung von Anforderungen an die Datensouveränität und gesetzlicher Vorgaben, indem sie den Speicherort von Daten und die Zugriffskontrollen kontinuierlich überprüfen. Tools können Richtlinien automatisiert durchsetzen, sodass Unternehmen die Compliance in Echtzeit überwachen und potenzielle Verstöße schnell erkennen können. Automatisierte Compliance-Prüfungen verringern den Bedarf an manuellen Audits, setzen Ressourcen frei und gewährleisten die konsequente Einhaltung der Compliance-Standards.
Darüber hinaus liefern automatisierte Überwachungslösungen Echtzeitwarnungen bei potenziellen Sicherheitsbedrohungen, sodass IT-Teams schnell reagieren und die betriebliche Effizienz aufrechterhalten können.
Fazit
Mangelnde Sicherheit und die Nichteinhaltung regulatorischer Vorgaben bergen erhebliche Risiken für die Leistung, Verfügbarkeit und Skalierbarkeit von Anwendungen sowie für die betriebliche Effizienz. Durch die Implementierung starker Verschlüsselung, den Einsatz FIPS-konformer Geräte und die Einführung automatisierter Compliance-Tools können Unternehmen diesen Risiken begegnen und eine sichere, skalierbare und regelkonforme Anwendungsbereitstellung gewährleisten.
Die Priorisierung von Sicherheit und regulatorischer Compliance schützt nicht nur sensible Daten, sondern erhöht auch die Resilienz von Anwendungen. So können Unternehmen in einer zunehmend regulierten digitalen Landschaft zuverlässige Dienste bereitstellen. Investitionen in diese Strategien sind unerlässlich, um eine hohe Leistung, Verfügbarkeit und Skalierbarkeit aufrechtzuerhalten und zugleich das Vertrauen der Nutzer sowie die Einhaltung gesetzlicher Vorgaben in hybriden Multicloud-Umgebungen sicherzustellen.