Die drei wichtigsten Trends bei der Anwendungsmodernisierung im öffentlichen Sektor
Agilität und Sicherheit in Einklang bringen
EINFÜHRUNG
Die meisten Organisationen, darunter auch Einrichtungen des öffentlichen Sektors, stellen fest, dass ihr Anwendungsportfolio im Laufe der Zeit zunehmend durch veraltete Legacy-Anwendungen belastet wird. Knappe Budgets, wachsende Bedenken hinsichtlich der Cybersicherheit und die Herausforderung, Legacy-Anwendungen und -Infrastrukturen zu warten, überfordern die herkömmlichen IT-Ressourcen der Behörden.
Viele Behörden stehen heute zunehmend unter Druck, ihre Kosten niedrig zu halten und eine wachsende Zahl von Nutzern zu bedienen, während sie gleichzeitig enorme Datenmengen verwalten und schützen müssen. Die gute Nachricht: Behörden auf Bundes-, Zentral-, Provinz-, Landes- oder kommunaler Ebene setzen zunehmend auf moderne Anwendungen, um die geschäftlichen Anforderungen an Innovation, Agilität und Effizienz umfassend zu erfüllen. Dieser Artikel beleuchtet die drei wichtigsten Trends bei der IT-Modernisierung im öffentlichen Sektor, die wir derzeit beobachten.
TOP-TREND NR. 1
Migration von Legacy-Anwendungen
WAS IST DIE HERAUSFORDERUNG?
Viele Behörden verfügen über herkömmliche Netzwerkarchitekturen, die statisch, anfällig für menschliche Fehler und viel zu komplex sind.
WARUM IST DAS WICHTIG?
Die Verwaltung von Altsystemen verursacht erhebliche Betriebskosten und erhöht die Gesamtbetriebskosten, da wertvolle Zeit und Ressourcen für die Wartung ineffizienter und unsicherer Altanwendungen aufgewendet werden. Insbesondere Anwendungsentwicklungsteams werden durch veraltete Architekturen, ineffiziente manuelle Prozesse sowie Prüfungen und Verfahren ausgebremst, die sich nur unzureichend in den Lebenszyklus der Anwendungsentwicklung integrieren lassen.
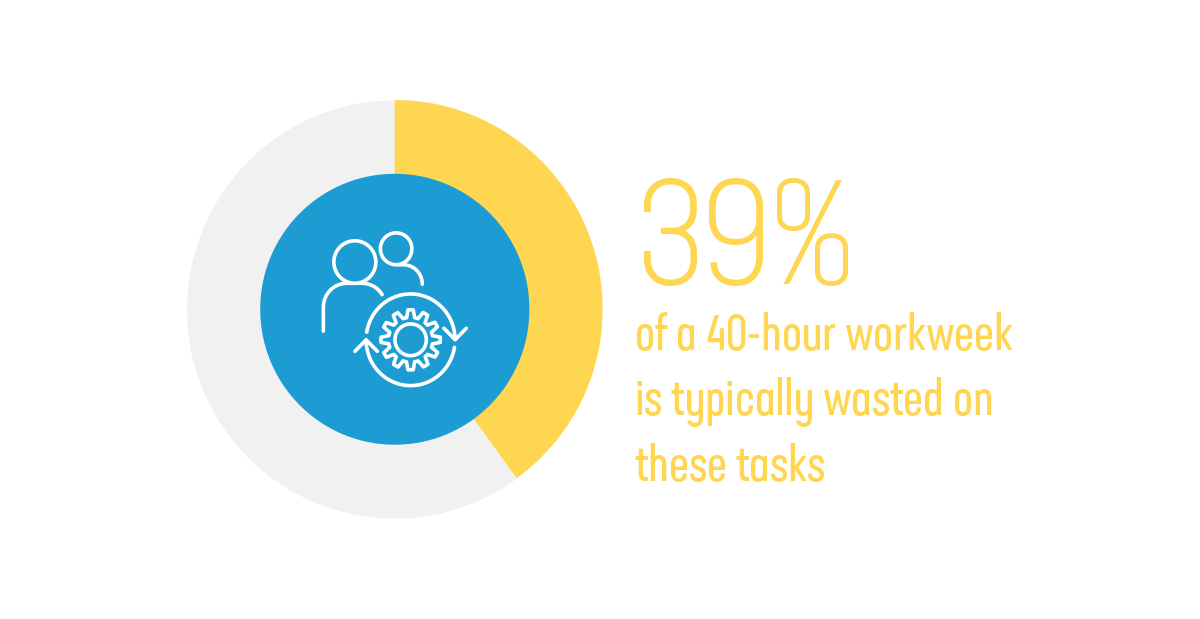
Die Migration von Legacy-Anwendungen ist nur die halbe Miete. Eine aktuelle Umfrage ergab, dass Entwickler in DevOps-Umgebungen 15 Stunden pro Woche mit Aufgaben wie dem Debuggen von Pipelines und dem Warten auf den Abschluss von Tests und Builds verbringen.1 Es ist entscheidend, die richtigen modernen Lösungen für die Anwendungsentwicklung zu finden, die Prozesse optimieren, beispielsweise indem sie wiederkehrende DevOps-Aufgaben automatisieren. Für diese Aufgaben werden in einer typischen 40-Stunden-Woche 39 % der Arbeitszeit verschwendet.
TOP-TREND NR. 2
Integration neuer Funktionen, etwa moderner digitaler Erlebnisse
WAS IST DIE HERAUSFORDERUNG?
Veraltete und komplexe Netzwerkarchitekturen sowie Prozesse für die Entwicklung und Bereitstellung von Anwendungen im öffentlichen Sektor erschweren es Behörden, Bürgern und Beschäftigten im öffentlichen Dienst die digitalen Erlebnisse zu bieten, die sie von Apps für Endverbraucher gewohnt sind.
WARUM IST DAS WICHTIG?
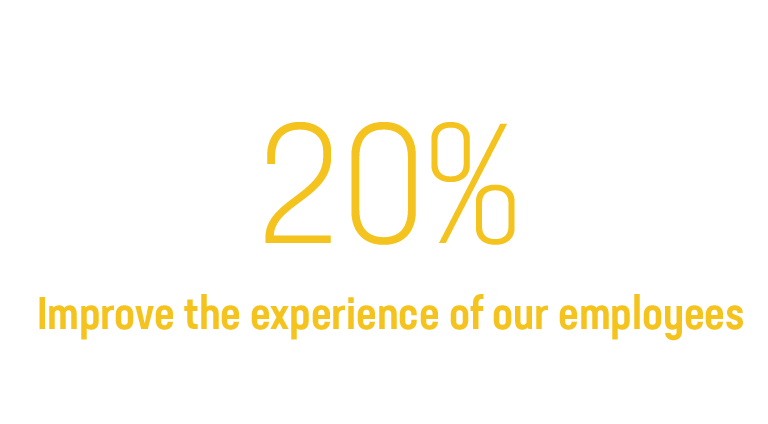
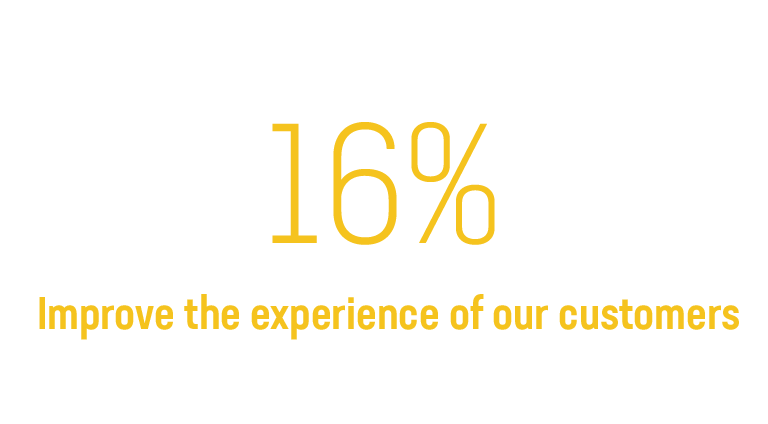
BCG hat kürzlich 24.500 Menschen in 36 Ländern zu ihrer Nutzung digitaler Kanäle für Behördendienstleistungen befragt. 76 % der Befragten gaben an, dass Behördendienstleistungen mit den Angeboten der besten privatwirtschaftlichen Unternehmen vergleichbar oder besser sein sollten.2 Wenn Behörden mit den wachsenden Erwartungen der Bürgerinnen und Bürger sowie der Beschäftigten im öffentlichen Dienst an positive digitale Erlebnisse nicht Schritt halten, können sie die Effektivität ihrer IT möglicherweise nicht aufrechterhalten. Digitale Erlebnisse konsequent kundenorientiert zu gestalten, ist keine leichte Aufgabe. Anwendungsentwicklungsteams benötigen die richtigen Fachkräfte, eine kompetente Führung und geeignete Lösungen, um ihren Auftrag zu erfüllen.
TOP-TREND NR. 3
Schutz vor sich ständig weiterentwickelnden Cyberangriffen
WORIN BESTEHT DIE HERAUSFORDERUNG?
Behörden und andere Einrichtungen des öffentlichen Sektors sind bevorzugte Ziele von Hackern, Cyberkriminellen und anderen Staaten mit böswilligen Absichten. Darüber hinaus schafft die enorme Online-Präsenz des Staates eine große Angriffsfläche.
WARUM IST DAS WICHTIG?
Sicherheitslücken, die mit der Weiterentwicklung von Anwendungsentwicklungs- und Modernisierungsprozessen einhergehen, können erfolgreiche Angriffe auf Behörden und deren Missbrauch ermöglichen. Dies kann zum Verlust personenbezogener Daten von Bürgern und Beschäftigten, von Staats- und Militärgeheimnissen sowie von Geldern führen. Neben der Umsetzung staatlicher Sicherheitsrichtlinien wie NIST und DISA in den USA oder der NIS-2-Richtlinie in Europa erwägen viele Behörden die Einführung von DevSecOps- und Zero-Trust-Ansätzen.