Kaufratgeber für den Schutz von Webanwendungen und APIs (WAAP)
Durchgängiger Schutz für Apps und APIs – überall
EINFÜHRUNG
Dezentrale Anwendungsarchitekturen auf Basis von APIs und KI treiben eine neue Generation digitaler Innovationen voran. Diese dynamischen, verteilten Umgebungen vergrößern jedoch auch die Angriffsfläche und schaffen zusätzliche Möglichkeiten für Kompromittierungen, Ausfallzeiten und den Missbrauch von Geschäftslogik. Erfahren Sie, wie effektive Sicherheitslösungen traditionelle, moderne und KI-Anwendungen vor kritischen Risiken schützen – vom Code über die Testphase bis zur Laufzeit, in Rechenzentren, Clouds und am Edge.
Wie kam es zum Schutz von Webanwendungen und APIs (WAAP)?
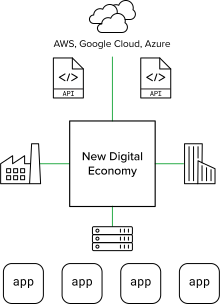
Der Markt für Webanwendungssicherheit hat sich weiterentwickelt, um mit der neuen digitalen Wirtschaft Schritt zu halten. Die Web Application Firewall (WAF) hat sich zwar als wirksames Werkzeug zur Absicherung von Anwendungsschwachstellen erwiesen, doch die zunehmende Verbreitung von APIs und Drittanbieter-Ökosystemen sowie immer ausgefeiltere Angriffsmethoden haben dazu geführt, dass WAF, API-Sicherheit, Bot-Management und DDoS-Abwehr in WAAP-Lösungen zusammengeführt werden. Diese schützen Anwendungen und API-Endpunkte vor vielfältigen Risiken wie Zero-Day-Exploits, Angriffen auf die Geschäftslogik und automatisierten Bedrohungen, die zu Kontoübernahmen (Account Takeover, ATO) führen können.
Der intensive Wettbewerb in der digitalen Welt hat Unternehmen dazu veranlasst, auf moderne Softwareentwicklung zu setzen, um sich einen Marktvorsprung zu verschaffen. Das Ergebnis sind kurze Release-Zyklen zur Einführung neuer Funktionen und eine Kombination aus Integrationen, Frontend-Benutzeroberflächen und Backend-APIs. Ein Warenkorb oder ein Treueprogramm stellt an sich zwar keine Schwachstelle und keinen Fehler dar, doch die Endpunkte, die den Handel und die Interaktion mit Kunden ermöglichen, sind ein bevorzugtes Angriffsziel. Daher müssen sämtliche Benutzerinteraktionen und die gesamte Geschäftslogik sowohl vor Softwareschwachstellen als auch vor konzeptbedingten Schwachstellen geschützt werden, die einen Missbrauch von Funktionen wie „Anmelden“, „Konto erstellen“ und „In den Warenkorb“ durch Bots und böswillige Automatisierung ermöglichen können.
APIs sind wie herkömmliche Webanwendungen zahlreichen Risiken ausgesetzt, darunter unzureichende Authentifizierungs- und Autorisierungskontrollen, Fehlkonfigurationen und Server-Side Request Forgery (SSRF). Selbst Unternehmen mit bewährten Praktiken zur API-Sicherheit können weiterhin gefährdet sein. Integrationen von Drittanbietern und KI-Ökosysteme, die sich über Hybrid- und Multicloud-Umgebungen erstrecken, vergrößern die Angriffsfläche erheblich. Nicht autorisierte API-Endpunkte, häufig als Schatten- und Zombie-APIs bezeichnet, machen eine kontinuierliche Erkennung und automatisierte Schutzmaßnahmen erforderlich – idealerweise bereits im Code, während der Tests und zur Laufzeit.
Kunden haben heute mehr Auswahl als je zuvor und wenig Toleranz für schlechte Erfahrungen. Jeder Sicherheitsvorfall und jede Hürde bei Transaktionen – darunter Leistungseinbußen und übermäßig häufige Authentifizierungsabfragen – können zu Umsatzeinbußen führen und sogar dazu, dass sich Kunden von der Marke abwenden.
Die neue digitale Wirtschaft erfordert daher eine neue Ära der Anwendungssicherheit, um Innovationen sicher voranzutreiben, Risiken effektiv zu managen und die betriebliche Komplexität zu reduzieren.
„Der Status quo reicht einfach nicht mehr aus: Mit über 40.000 offengelegten Schwachstellen (CVEs) im Jahr 2024 und einer steigenden Zahl KI-gestützter Angriffe stehen Anwendungen und APIs unter Beschuss.“
Warum wird WAAP so dringend benötigt?
Die breite Einführung der Cloud und der anschließende Aufstieg generativer KI haben zu einer Vielzahl von Architekturen und gegenseitigen Abhängigkeiten zwischen Anwendungskomponenten geführt. Herkömmliche dreischichtige Web-Stacks werden angepasst oder sogar durch moderne Anwendungen ersetzt, die dezentrale, auf Microservices basierende Architekturen nutzen, um die Kommunikation zwischen APIs zu ermöglichen. Die Verwaltung mehrerer Sicherheits-Stacks und cloudnativer Toolkits über verschiedene Umgebungen hinweg hat zu einer nicht mehr beherrschbaren Komplexität geführt und stellt die für die Reaktion auf Sicherheitsvorfälle zuständigen Teams vor erhebliche Herausforderungen. Denn es ist praktisch unmöglich, Bedrohungen manuell abzuwehren, die mithilfe von KI in kürzester Zeit für Angriffe nutzbar gemacht werden. Gleichzeitig verkürzen leicht zugängliche mobile Apps und die Einbindung von Drittanbietern über APIs die Markteinführungszeit und sind entscheidend, um Wettbewerbsvorteile in einem Markt zu sichern, der von kontinuierlicher digitaler Innovation geprägt ist.
Die Dezentralisierung von Architekturen, agile Softwareentwicklung und komplexe Softwarelieferketten haben die Angriffsfläche vergrößert und unbekannte Risiken geschaffen. Daher sind eine erneute Fokussierung auf Shift-Left-Prinzipien wie Bedrohungsmodellierung, Code-Scans und Penetrationstests sowie koordinierte Anstrengungen erforderlich, um eine einheitliche Sicherheitslage über alle Umgebungen hinweg aufrechtzuerhalten. Neben der Abwehr von Angriffen, die Schwachstellen ausnutzen, und der Behebung von Fehlkonfigurationen muss die Informationssicherheit darauf hinarbeiten, Anwendungen und APIs über den gesamten Softwareentwicklungslebenszyklus (SDLC) hinweg zu schützen und kritische Geschäftslogik gegen Missbrauch abzusichern.
Die Verbreitung von APIs und der Wildwuchs bei Tools haben ein solches Ausmaß erreicht, dass wir an einem Wendepunkt stehen. Sicherheitsteams müssen künftig auf Telemetrie setzen, um handlungsrelevante Erkenntnisse zu gewinnen, und künstliche Intelligenz einsetzen, um Sicherheitsmaßnahmen automatisch anzupassen und so Risiken angemessen zu minimieren.
Das übergeordnete Ziel ist es, Anwendungssicherheit fest zu verankern – durch kontinuierliche Schutzmaßnahmen, die Risiken konsequent reduzieren: vom Code über die Testphase bis zur Laufzeit, in Rechenzentren, Clouds und am Edge.

Kunden- und Umsatzwachstum
Unternehmen, die durchgehend sichere digitale Erlebnisse bieten, gewinnen mehr Kunden und steigern ihren Umsatz.

Wettbewerbsvorteil
Cybersicherheitsvorfälle und Hürden im Kundenerlebnis sind die größten Risiken für digitalen Erfolg und Wettbewerbsvorteile.

Erweiterte Angriffsfläche
Die zunehmende Ausweitung von IT-Architekturen und ihre wechselseitigen Abhängigkeiten haben die Angriffsfläche für versierte Angreifer drastisch vergrößert.
Was zeichnet eine gute WAAP-Lösung aus?
Da es sehr komplex ist, Webanwendungen und APIs vor unablässigen Angriffen durch Exploits und Missbrauch zu schützen, erfreuen sich cloudbasierte WAAP-Plattformen, die als Service bereitgestellt werden, zunehmender Beliebtheit. Diese Plattformen werden von unterschiedlichsten Anbietern angeboten, darunter etablierte CDN-Anbieter, Pioniere im Bereich der Anwendungsbereitstellung und spezialisierte Sicherheitsanbieter, die durch Übernahmen in angrenzende Märkte expandiert haben.
„Nach 20 Jahren bewährter Verfahren für die Sicherheit von Webanwendungen verändern neue Risiken die Ausgangslage grundlegend.“
– OWASP Top 10
Wirksamkeit und Benutzerfreundlichkeit werden häufig als entscheidende Kaufkriterien für WAAP genannt, sind jedoch subjektiv und lassen sich bei der Anbieterauswahl nur schwer überprüfen.
Ein praxisnäherer Ansatz besteht darin, die Nutzenversprechen von WAAP zu definieren und in Grundanforderungen, Kriterien für die engere Auswahl und Alleinstellungsmerkmale zu unterteilen, damit Unternehmen eine möglichst fundierte Entscheidung treffen können.
Grundvoraussetzungen
Einfacher Einstieg und wartungsarme Überwachung
Umfassende Sicherheitsanalysen
Mehr als nur Signaturen, Regeln und Bedrohungsinformationen
API-Erkennung und Schema-Durchsetzung
Skalierbarer Schutz vor Bots und automatisierten Angriffen
Funktionen für die engere Auswahl
Positives Sicherheitsmodell mit automatisiertem Lernen
Verhaltensanalyse und Anomalieerkennung
Behebung von Fehlalarmen
Integration in Sicherheitsökosysteme und DevOps-Tools
Gegenmaßnahmen gegen Umgehungsversuche
Alleinstellungsmerkmale
Umfassende Transparenz und einheitliche Richtliniendurchsetzung für Apps und APIs – überall
Maximale Erkennungsrate (Wirksamkeit)
Automatisierter Betrieb
API-Sicherheit über den gesamten Lebenszyklus
Transparenter Schutz, der die Nutzererfahrung reibungsloser macht
Was zeichnet die beste WAAP-Lösung aus?
Eine erstklassige WAAP-Lösung hilft Unternehmen, ihre Sicherheitslage im Tempo ihrer Geschäftsentwicklung zu verbessern, Kompromittierungen ohne Reibungsverluste oder übermäßig viele Fehlalarme einzudämmen und die betriebliche Komplexität zu reduzieren. So lassen sich sichere digitale Erlebnisse in großem Maßstab bereitstellen – überall dort, wo Anwendungen und APIs benötigt werden.
Kontinuierlicher Schutz und konsistente Sicherheit
- Umfassende Observability in Hybrid- und Multicloud-Umgebungen
- Konsistente Durchsetzung von Richtlinien und Behebung von Verstößen
- Frühzeitige Erkennung von Risiken im Code und während der Tests
Verbessern Sie Ihre Sicherheitslage im Tempo Ihres Unternehmens
- Integration in CI/CD-Pipelines
- Dynamische API-Erkennung und Durchsetzung von Schemavorgaben
- Automatisierter Schutz und adaptive Sicherheit
Sicherheitsverletzungen mit minimalen Beeinträchtigungen und Fehlalarmen eindämmen
- Echtzeit-Abwehr und rückblickende Analyse
- Präzise Erkennung ohne strenge Sicherheitsabfragen
- Widerstandsfähigkeit bei Anpassungen der Angriffswerkzeuge, Eskalations- und Umgehungsversuchen
Operative Komplexität reduzieren
- Risiken durch „Schatten-IT“ und unsichere Drittanbieter-Integrationen minimieren
- Vereinfachen Sie die Sicherheit über Rechenzentren, Clouds und den Edge hinweg
- Beseitigen Sie architektonische Einschränkungen, um Sicherheit bei Bedarf dort bereitzustellen, wo sie benötigt wird.
„API-Wildwuchs ist erschreckend weit verbreitet: Unternehmen nutzen heute durchschnittlich mehr als 20.000 APIs.“
– Datos Insights – Leitfaden zur Bewertung von API-Sicherheitslösungen
Die beste WAAP-Lösung bietet effektive und einfach zu verwaltende Sicherheit auf einer verteilten Plattform.
Effektive Sicherheit
Kontinuierliche Erkennung und Abwehr
Retrospektive Analyse
Geringe Reibung
Wenige Fehlalarme
Verteilte Plattform
Umfassende Transparenz über alle Clouds und Architekturen hinweg
Integrierte Sicherheit für alle Apps und APIs
Einheitliches Sicherheitsniveau und konsistente Reaktion auf Sicherheitsvorfälle
Nahtlose Behebung neu auftretender Bedrohungen
Einfach zu bedienen
Self-Service-Bereitstellung
Selbstoptimierende Sicherheit
Umfassende Dashboards und kontextbezogene Einblicke
KI-gestützter Betrieb
Die Vorteile von F5 WAAP
F5 WAAP passt sich der Weiterentwicklung von Anwendungen und Angreifern an, um sichere Kundenerlebnisse in der neuen digitalen Wirtschaft zu gewährleisten.

Echtzeit-Abwehr
Robuste Sicherheitsmaßnahmen, Bedrohungsinformationen und Anomalieerkennung schützen alle Apps und APIs vor Exploits, Bots und Missbrauch, um Kompromittierungen, Kontoübernahmen (ATO) und Betrug in Echtzeit zu verhindern.

Retrospektive Analyse
Die Verknüpfung von Erkenntnissen aus mehreren Vektoren sowie die ML-basierte Auswertung von Sicherheitsereignissen, fehlgeschlagenen Anmeldeversuchen, Richtlinienauslösern und Verhaltensanalysen ermöglichen kontinuierliches selbstständiges Lernen.
Automatisierter Schutz
Dynamische Erkennung und die Erstellung einer Richtlinienbasis ermöglichen die automatische Abwehr, Feinabstimmung und Behebung von Fehlalarmen über den gesamten Entwicklungs- und Bereitstellungszyklus hinweg und darüber hinaus.

Adaptive Sicherheit
Autonome Sicherheitsmaßnahmen, die auf neue Angriffsmethoden reagieren, täuschen Angreifer und überführen sie, ohne auf Abwehrmaßnahmen angewiesen zu sein, die das Kundenerlebnis beeinträchtigen.

Verteilte Plattform
Eine einheitliche Anwendungsinfrastruktur stellt Sicherheitsfunktionen bedarfsgerecht dort bereit, wo sie benötigt werden – für durchgängigen Schutz von der Anwendung bis zur Edge.

Ökosystemintegration
API-gesteuerte Bereitstellung und Wartung mit nahtloser Integration in übergreifende Entwicklungsframeworks, CI/CD-Pipelines und Event-Management-Systeme.
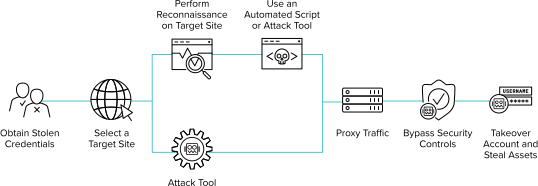
Beispiel für einen Credential-Stuffing-Angriff
Zustand
Missbrauch
Absicht
Entstehung
Umgehung
Identifizierung
Anomalieerkennung
Verhaltensanalyse
Stufe 1 ML
Stufe 2 ML
Präzise Erkennung und automatische Abwehr
Leitfaden zu Credential Stuffing