Infografik: Die 3 wichtigsten Best Practices für API-Sicherheit
EINLEITUNG
Für Unternehmen, die in der neuen digitalen Wirtschaft erfolgreich sein wollen, reicht es schlichtweg nicht aus, am Status quo festzuhalten. Herkömmliche Sicherheitskontrollen sind statisch und unflexibel. Sie wurden zu Zeiten der Client-Server-Kommunikation mit vorhersehbaren Benutzerpfaden und Datenflüssen entwickelt – lange bevor APIs allgegenwärtig und zum Grundpfeiler heutiger digitaler Erlebnisse wurden.
Die Bemühungen, die Sicherheit durch die Einführung von Zero Trust, dem Prinzip der geringsten Rechte sowie Authentifizierungs- und Autorisierungsprinzipien zu modernisieren, haben zwar Früchte getragen, doch die Spielregeln haben sich geändert. Die Akteure im Anwendungsgeschehen, die durch Transaktionen über Ihre digitalen Angebote zu Ihrem Erfolg beitragen, sind keine Benutzer mehr im herkömmlichen Sinne. Zunehmend handelt es sich bei diesen „Benutzern“ um Aufrufe von Geschäftslogik über APIs, die ebenso von Partnern oder Ökosystemintegrationen wie von Kunden oder Interessenten stammen können. Die Bedeutung von APIs macht sie zugleich zu einem wesentlich attraktiveren Ziel für Angreifer.
Unternehmen, die überleben wollen, müssen ihre APIs absichern und unbeabsichtigte sowie unvorhergesehene Risiken in einer verteilten und sich ständig verändernden digitalen Infrastruktur minimieren, die sich über Rechenzentren, Private und Public Clouds sowie Edge-Umgebungen erstreckt. Unternehmen, die erfolgreich sein wollen, sollten ihre strategischen Anstrengungen auf einige wenige Schlüsselbereiche konzentrieren, um eine berechenbare, skalierbare und selbstschützende API-Sicherheitsplattform zu schaffen, die digitale Kontaktpunkte in Hybrid- und Multi-Cloud-Umgebungen schützt.
Traditionelle versus moderne Sicherheit
Traditionelle Sicherheitskontrollen sind weit verbreitet und werden von Unternehmen weltweit eingesetzt, um Geschäftsgeheimnisse und Kundendaten zu schützen. Unternehmen nutzen die Überprüfung des Datenverkehrs, um den Datenschutz zu gewährleisten und Datendiebstahl zu verhindern, indem sie den Zugriff auf vertrauliche Informationen beschränken. Sicherheitskontrollen wie die Ratenbegrenzung in API-Gateways tragen dazu bei, Denial-of-Service-Angriffe (DoS) abzuwehren. Kontrollen gegen Web Scraping in Web Application Firewalls (WAFs) verhindern zudem, dass vertrauliche Informationen wie Preisangaben kompromittiert werden. Darüber hinaus setzen Unternehmen häufig eine Kombination aus Sicherheitstools wie statischer Codeanalyse und dynamischen Anwendungssicherheitstests ein, um viele gängige Risiken zu bewältigen, darunter die in den OWASP Top 10 aufgeführten Risiken.
Doch in der heutigen digitalen Welt reichen herkömmliche Sicherheitsmaßnahmen nicht mehr aus. Deshalb setzen so viele Unternehmen bei ihren verteilten Anwendungen auf moderne Sicherheitskontrollen wie Authentifizierung (AuthN), Autorisierung (AuthZ) und dynamische Überprüfung des Datenverkehrs.
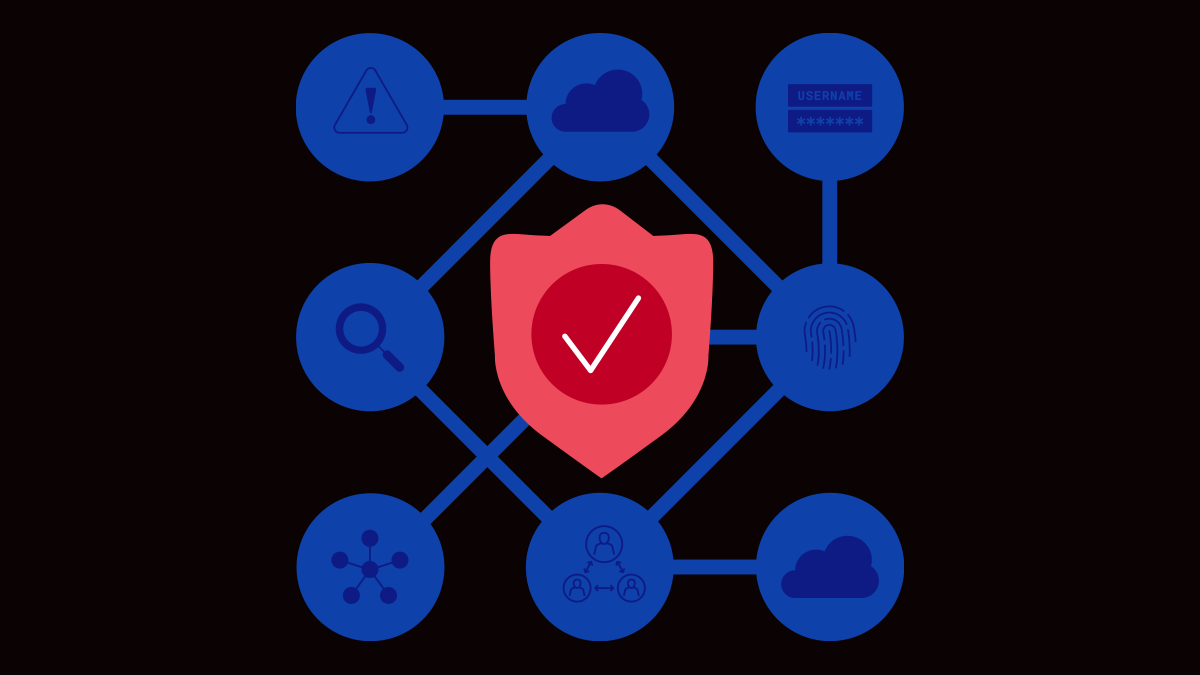
Unternehmen setzen Multi-Faktor-Authentifizierung, Public-Key-Zertifikate, biometrische Verfahren und andere Methoden ein, um die Identität von Personen und Geräten zu bestätigen und sicherzustellen, dass nur legitime Benutzer und vertrauenswürdige Systeme auf ihre Daten zugreifen können. Bei der Autorisierung geht es darum, authentifizierten Benutzern die entsprechenden Berechtigungen zu erteilen. So können sie auf alle Dateien und Daten zugreifen, die sie für ihre Arbeit benötigen, während gleichzeitig verhindert wird, dass sie Informationen einsehen, für die sie nicht zugriffsberechtigt sind. Mithilfe der Datenverkehrsprüfung können Unternehmen Risiken minimieren, indem sie den Anwendungsdatenverkehr über ihre Sicherheitsprüfketten hinweg untersuchen, ungewöhnliche Aktivitäten und potenzielle Bedrohungen erkennen und alle für die Abrechnung oder die Reaktion auf Sicherheitsvorfälle erforderlichen Erkenntnisse bereitstellen.
Obwohl diese Kontrollen weit verbreitet sind und von Sicherheits- und Risikoteams gut verstanden werden, stellt ihre Implementierung über eine Vielzahl digitaler Berührungspunkte hinweg – vom Kern des Rechenzentrums bis zum Netzwerkrand beim Kunden – eine entscheidende Herausforderung dar.
Die Entwicklung hin zu adaptiver Sicherheit
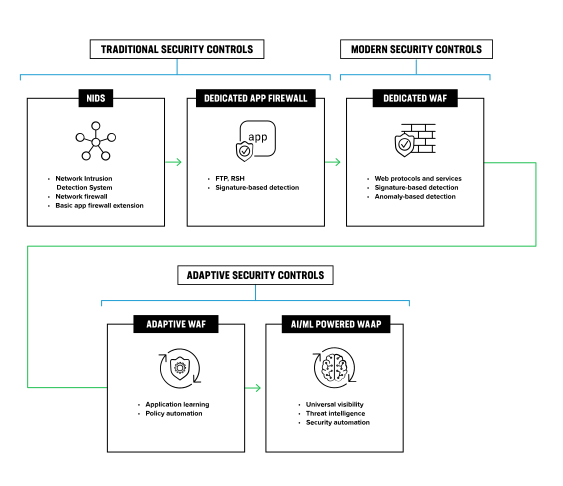
Im Sicherheitsbereich rücken Identität und Verifizierung zunehmend in den Mittelpunkt. Unternehmen setzen auf Methoden wie Zero Trust und das Prinzip der geringsten Rechte, um ihre Sicherheitsmaßnahmen zu verschärfen. Dabei wird standardmäßig weder Benutzern noch Geräten vertraut und ihr Zugriff auf das absolute Minimum der benötigten Informationen beschränkt – häufig auf Grundlage vordefinierter Anwendungsszenarien. Darüber hinaus nutzen Unternehmen Methoden wie Verhaltensanalysen, um verdächtige Aktivitäten zu erkennen, die auf potenzielle Bedrohungen durch böswillige Benutzer hindeuten könnten. Risikobasierte Kontrollen dienen zudem dazu, den Authentifizierungsprozess bei zunehmender wahrgenommener Bedrohung entsprechend zu verschärfen.
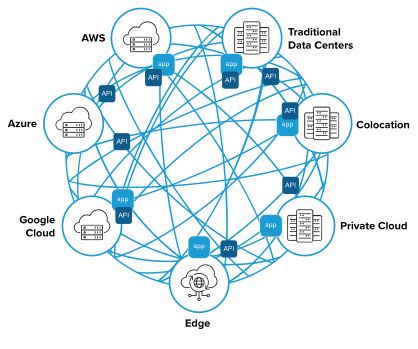
Unternehmen betreiben heute jedoch komplexe, miteinander vernetzte Architekturen, was es ihnen erschwert, Sicherheitsrichtlinien wie AuthN und AuthZ konsistent durchzusetzen. Die IT ist durch die Vielzahl an Tools und die Herausforderung, heterogene Umgebungen zu verwalten, überlastet. Zudem handelt es sich bei „Benutzern“ eher um APIs, Dienste oder Maschinen als um Menschen. Die zunehmende Komplexität und Vernetzung der Architektur erfordert einen Paradigmenwechsel im Risikomanagement. Gefragt ist plattformübergreifende Transparenz in Verbindung mit künstlicher Intelligenz (KI) und maschinellem Lernen (ML), damit Unternehmen Datenerkenntnisse in großem Maßstab korrelieren und neu auftretende Bedrohungen schnell beheben können – Funktionen, die heute in Web-App-and-API-Protection-as-a-Service-Plattformen (WAAPaaS) verfügbar sind.
„Der wichtigste Grund für die Wahl von Security-as-a-Service ist die Geschwindigkeit“1
Adaptive identitätsbasierte Sicherheit
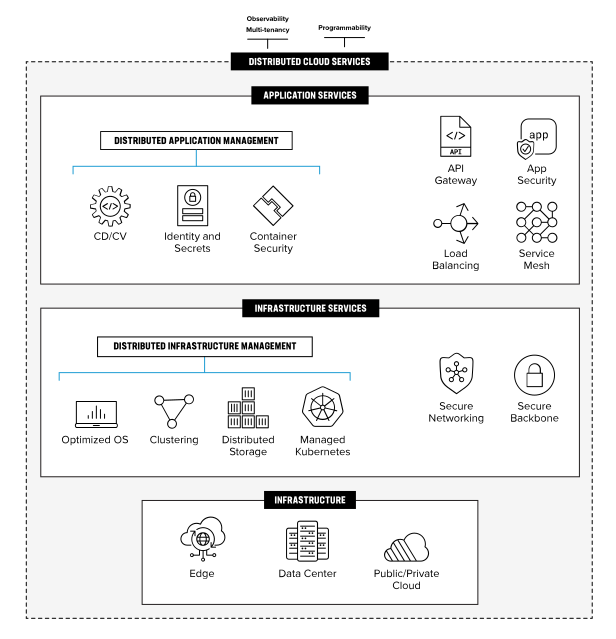
Ein Kernsatz plattformübergreifender Anwendungsdienste in Verbindung mit einem positiven Betriebsmodell ist für jede Sicherheitsplattform von entscheidender Bedeutung, insbesondere beim Schutz von APIs. Zu diesen zentralen Anwendungsdiensten können Zero Trust und risikobasiertes Management sowie Mikrosegmentierung gehören, die Dienste und den Zugriff darauf innerhalb des Rechenzentrums oder der Cloud-Umgebung isoliert. Native mehrschichtige Sicherheit (Defense-in-Depth), ein weiteres Kernprinzip, stellt auf der gesamten Plattform mehrere Ebenen von Sicherheitskontrollen bereit, um Widerstandsfähigkeit zu gewährleisten, falls eine Sicherheitskontrolle einen entschlossenen Angreifer nicht abwehren kann.
Eine strikte Namespace-Isolierung trennt Ressourcen voneinander und erhöht so die Sicherheit. Gleichzeitig sorgt das Secrets-Management für die konsequente Durchsetzung von Sicherheitsrichtlinien bei der in modernen Architekturen immer häufiger eingesetzten Machine-to-Machine-Kommunikation.
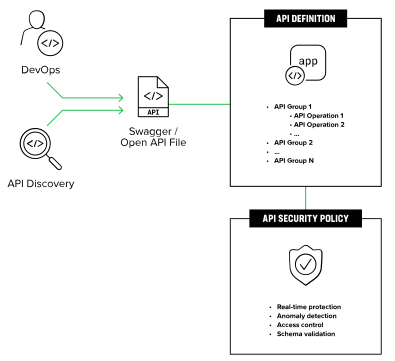
Ein positives Sicherheitsbetriebsmodell ermöglicht es Unternehmen, Sicherheit in CI/CD-Pipelines zu integrieren, neue API-Endpunkte dynamisch zu erkennen, API-Schemata und Zugriffskontrollen durchzusetzen sowie kritische Geschäftslogik mithilfe KI-/ML-basierter Anomalieerkennung automatisch zu schützen. Dadurch lassen sich Richtlinien über den gesamten Anwendungslebenszyklus hinweg einheitlich durchsetzen, Risiken und unbeabsichtigte Fehlkonfigurationen in stark dezentralisierten und vernetzten Architekturen reduzieren und böswillige Benutzer abwehren.
Eine Plattform, die skalierbar ist und diese Dienste unabhängig davon, wo sich die zugrunde liegende Infrastruktur und die APIs befinden, konsistent bereitstellen sowie Abläufe wie die Analyse falsch positiver Meldungen und die Risikobewertung bzw. -priorisierung automatisieren kann, ermöglicht es Sicherheitsteams, sich auf das strategische Risikomanagement zu konzentrieren, anstatt sich mit den täglichen operativen Herausforderungen der Pflege von Sicherheitsrichtlinien über verschiedene Umgebungen hinweg und der Bewältigung einer Flut von Sicherheitswarnungen zu befassen, die möglicherweise keinen Handlungsbedarf erkennen lassen oder keine Reaktion auf einen Sicherheitsvorfall erfordern.
„Identitätsmanagement-Technologien – einschließlich der Nutzung von Authentifizierung und Autorisierung für die API-Sicherheit – gelten nach wie vor als die wertvollsten Ansätze zur Absicherung von Anwendungen.“1
Die 3 wichtigsten Best Practices für API-Sicherheit
Damit Unternehmen in der neuen digitalen Wirtschaft erfolgreich sein können, sollten ihre Sicherheits- und Risikoteams ihre strategischen Anstrengungen auf drei Bereiche konzentrieren, um eine berechenbare, skalierbare und selbstschützende API-Sicherheitsplattform zu schaffen:
1. Identitätsbasierte Sicherheit
Entwickeln Sie sich weiter hin zu adaptiver identitätsbasierter Sicherheit.
2. Plattformübergreifende Dienste
Stellen Sie plattformübergreifende Anwendungsdienste bereit, um Konsistenz, Beobachtbarkeit und verwertbare Erkenntnisse zu gewährleisten.
3. Automatisierter Schutz
Nutzen Sie KI/ML für kontinuierlichen automatisierten Schutz.