Workloads zu VMware Cloud on AWS migrieren
Übersicht
Die Vorteile der Verlagerung von Workloads aus Ihrem lokalen Rechenzentrum zu einem Public-Cloud-Anbieter wie Amazon Web Services (AWS) sind allgemein bekannt. Dazu zählen geringere Investitionsausgaben (CapEx), eine generelle Verlagerung hin zu besser planbaren Betriebsausgaben (OpEx), schnellere Innovationen und Anwendungsbereitstellungen sowie eine deutlich verbesserte Skalierbarkeit. Nutzer von VMware Cloud-Produkten können VMware Cloud on AWS verwenden, um ihre VMware-Umgebungen auf AWS zu erweitern, zu migrieren und zu schützen und so eine nahtlose Hybrid-Cloud-Umgebung zu schaffen. VMware Cloud on AWS bietet eine breite Palette an Funktionen für Unternehmen, einfache und einheitliche Betriebsabläufe sowie flexible Nutzungsmodelle – und das alles innerhalb der vertrauten VMware-Umgebung.
Bei der Migration von Workloads zu VMware Cloud on AWS könnten IT-Verantwortliche, die BIG-IP-Bereitstellungen in ihren lokalen Rechenzentren betreuen – einschließlich Workloads, die Teil eines VMware SDDC (softwaredefinierten Rechenzentrums) an diesen lokalen Standorten sind –, befürchten, die wertvollen Anwendungsdienste zu verlieren, auf die sie sich bei F5 verlassen, oder all die bereits in die Erstellung und Pflege von Anwendungen, Diensten und Konfigurationen auf einer Vielzahl physischer und virtueller Geräte investierten Arbeitsstunden aufgeben zu müssen.
Solche Bedenken sind völlig unbegründet.
Unser Ansatz
F5 und VMware teilen die gemeinsame Vision, dass Benutzer von jedem Gerät und überall auf der Welt auf ihre Anwendungen zugreifen können sollten, ohne Abstriche bei Sicherheit und Leistung machen zu müssen. Wir setzen uns für digitale Arbeitsumgebungen ein, die eine gleichbleibende Leistung bieten – unabhängig davon, woher die Workloads auf den verschiedenen Plattformen öffentlicher, privater und hybrider Cloud-Rechenzentren stammen. Darüber hinaus stellen wir alle erforderlichen Tools bereit, damit Sie Ihre Workloads einfach und sicher von einer Plattform auf eine andere migrieren können.
Unabhängig davon, ob sich Ihr VMware SDDC lokal oder in VMware Cloud on AWS befindet, verwenden Sie weiterhin vCenter, um Ihre Anwendungen bereitzustellen und zu verwalten. Sowohl lokal als auch in VMware Cloud on AWS nutzen Sie weiterhin dieselben BIG-IP Lösungen und können BIG-IQ Centralized Management als zentrale Steuerungsinstanz einsetzen sowie von einheitlichen Richtlinien und Verfahren über mehrere Clouds hinweg profitieren.
Gemeinsam unterstützen die Lösungen von F5 und VMware eine Reihe von Migrationsoptionen (siehe „Empfehlungen“ weiter unten) und tragen dazu bei, dass alle Ihre kritischen Konfigurationen zusammen mit Ihren Anwendungen und Daten sicher migriert werden.
Architekturübersicht
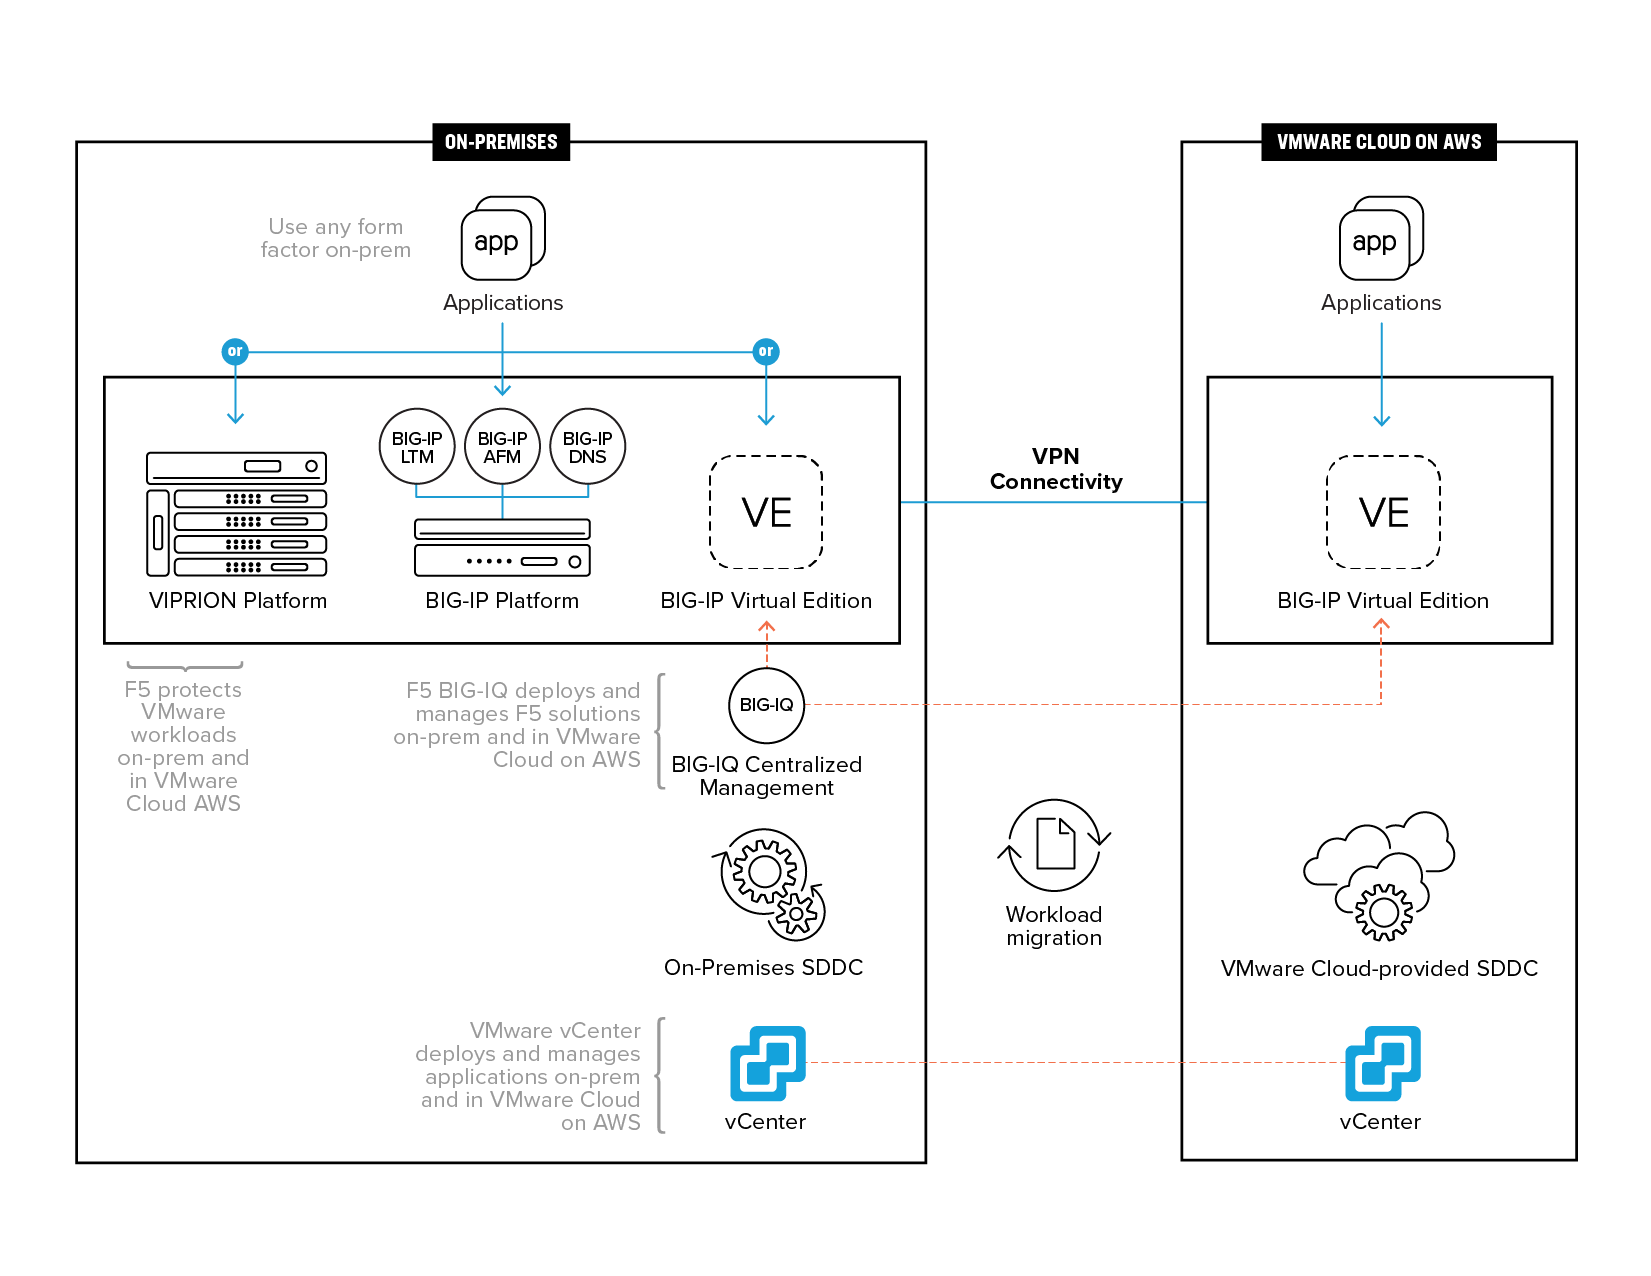
Aus Sicht des IT-Managers gibt es kaum oder gar keinen Unterschied zwischen der Verwaltung Ihrer VMware-SDDC-Workloads in der lokalen Umgebung und in VMware Cloud on AWS. Wie Abbildung 1 zeigt:
- F5 schützt Ihre VMware-Workloads in beiden Umgebungen.
- BIG-IQ Centralized Management stellt Workloads in beiden Umgebungen bereit und verwaltet sie.
- VMware vCenter stellt Ihre Anwendungen in beiden Umgebungen bereit und verwaltet sie.
Darüber hinaus kann BIG-IP verwendet werden, um ein VPN zwischen Ihren lokalen Lösungen und Ihrer neuen VMware Cloud on AWS-Bereitstellung einzurichten und so Anwendungen und Workloads sicher über SSL zu migrieren.
Um die Herausforderungen der Workload-Migration zu bewältigen, sind fortschrittliche und programmierbare Application-Delivery-Services erforderlich, die sich über private Rechenzentren und Cloud-Anbieter erstrecken, geschäftliche Flexibilität bieten und eine erfolgreiche Migration ermöglichen. BIG-IP stellt eine einheitliche Plattform bereit, mit der Benutzer Anwendungsdienste und zugehörige Richtlinien sowohl für bestehende Anwendungen als auch für neue cloudnative Anwendungen in all ihren Anwendungsumgebungen konsistent bereitstellen und verwalten können.
Nach der Migration stellen virtuelle BIG-IP-Editionen (VEs) ein breites Spektrum intelligenter Anwendungs- und Netzwerkdienste bereit – von Beschleunigung, Optimierung und intelligentem Traffic-Management (sowohl lokal als auch global) bis hin zu DNS, erweitertem Anwendungszugriff und Netzwerksicherheit. Diese Dienste lassen sich vollständig in den Anwendungs-Stack integrieren und automatisch konfigurieren. In vielen Fällen sind diese Dienste wahrscheinlich bereits in Ihrem Rechenzentrum implementiert und bleiben nach der Migration zu VMware Cloud on AWS unverändert.
Empfehlungen
Details zur Hybridmigration – der Migration virtueller Maschinen zwischen einem lokalen Rechenzentrum und einem VMware Cloud on AWS SDDC – sind bei VMware verfügbar. Anwendungsfälle für die Hybridmigration erfordern eine Reihe von Voraussetzungen und Konfigurationen, um die Kompatibilität der virtuellen Maschinen sowie eine für die Migration geeignete Netzwerkbandbreite und Latenz sicherzustellen. Zu den Anwendungsfällen für die Hybridmigration gehören:
- Migration mit VMware vMotion von einem lokalen Rechenzentrum zu einem VMware Cloud SDDC: In diesem Szenario wird ein Paar lokaler BIG-IP-Systeme mit einem Paar BIG-IP-Systeme in der Cloud gekoppelt, sodass vMotion während der gesamten Migration aktiv bleibt (und Ihre Anwendungen weiterhin genutzt werden können). Bei der Migration Ihrer einzelnen Anwendungen können die zugehörigen BIG-IP-Konfigurationen ebenfalls mit BIG-IQ Centralized Management migriert werden (wie oben in Abbildung 1 dargestellt).
- Migration mit vMotion vom Cloud-SDDC zu einem lokalen Rechenzentrum (mit einigen Einschränkungen): Dies ähnelt der vorherigen Option, allerdings werden Anwendungen und BIG-IP-Konfigurationen in die entgegengesetzte Richtung verschoben (von der Cloud in die lokale Umgebung).
- Kaltmigration von einem lokalen Rechenzentrum zu einem Cloud-SDDC und von einem Cloud-SDDC zu einem lokalen Rechenzentrum: Anders als bei den vorherigen Szenarien, bei denen Ihre Anwendungen während der schrittweisen Migration weiter genutzt werden können, müssen sie bei einer Kaltmigration für die Dauer der Migration offline genommen werden. Dies vereinfacht jedoch das Verfahren, da alle Ihre BIG-IP-Konfigurationen als eine zusammenhängende Einheit verschoben werden und nur sehr wenig oder gar keine Neukonfiguration erforderlich ist.
- Verwendung von VMware HCX, Massenmigration, Migration mit vMotion und Kaltmigration von einem lokalen Rechenzentrum zu einem Cloud-SDDC und zurück: Wie bei allen vorherigen Szenarien stellt BIG-IQ Centralized Management bei entsprechender Konfiguration beider Seiten (lokal und in der Cloud) sicher, dass Ihre BIG-IP-Richtlinien zwischen der lokalen Umgebung und der Cloud hin- und herübertragen werden können, damit sie mit Ihren Anwendungen und Daten konsistent bleiben.
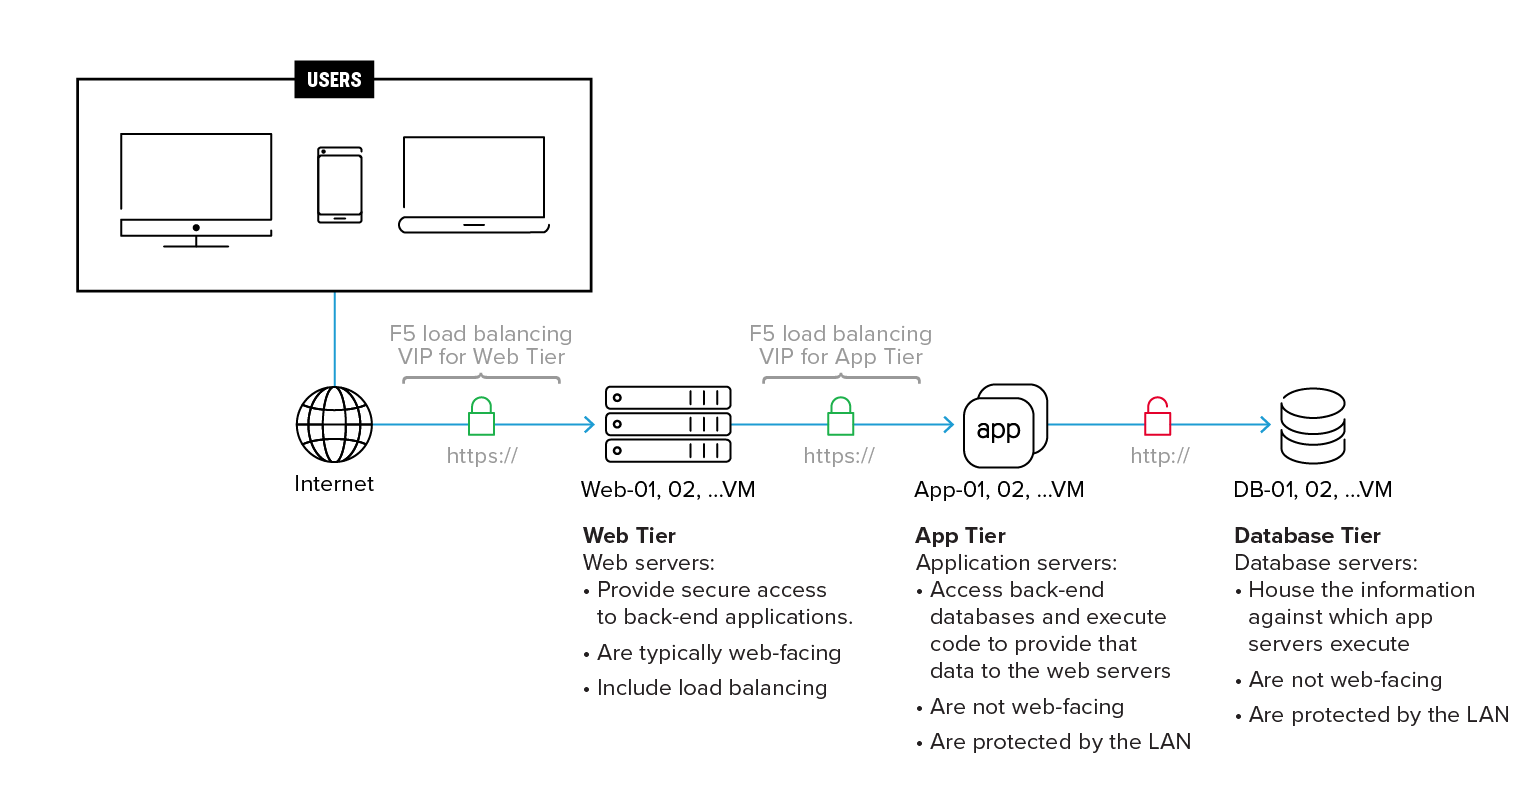
Bei größeren Systemen wird in der Regel empfohlen, die Anwendungsserver auf mehrere virtuelle Maschinen zu verteilen. Dabei kann es sich um eine dreistufige Konfiguration handeln, wie in Abbildung 2 dargestellt, oder um eine andere Anwendungsarchitektur, beispielsweise eine containerisierte Microservices-Architektur. Einer der Vorteile von VMware Cloud on AWS ist die hybride Mobilität, also die Möglichkeit, Workloads ohne Ausfallzeiten zwischen der lokalen Umgebung und der Cloud zu verschieben. Allerdings kommt es nicht selten vor, dass die Leistung während dieser Migrationen vorübergehend beeinträchtigt wird.
Überlegungen
Skalierbarkeit und Verfügbarkeit
Die Verlagerung Ihrer Plattform für die Anwendungsbereitstellung zu einem Cloud-Service wie VMware Cloud on AWS kann sich unmittelbar positiv auf die Skalierbarkeit auswirken. Während die Skalierbarkeit einer lokalen Lösung durch die bereits bereitgestellten physischen Ressourcen begrenzt ist oder von der Bereitstellung neuer Ressourcen abhängt, lassen sich die virtuellen Ressourcen eines VMware Cloud SDDC on AWS schnell skalieren, um den sich ständig ändernden Anforderungen virtueller Maschinen gerecht zu werden.
BIG-IP Local Traffic Manager (LTM) und BIG-IP Application Policy Manager (APM) eignen sich ideal für solche Umgebungen. Sie können Tausende von Sitzungen (je nach Plattform) verarbeiten und bleiben dabei hochgradig skalierbar, sodass alle Ihre Benutzer jederzeit und überall auf ihre Anwendungen zugreifen können. BIG-IP senkt außerdem die mit dem Rechenzentrum verbundenen Kosten, da weniger kontinuierliche Upgrades („Löschen und erneutes Bereitstellen“) erforderlich sind und der Aufwand für standardmäßige Wartungsarbeiten reduziert wird. Diese Vorteile von BIG-IP sowie die Möglichkeit, gleichzeitig eine hohe Verfügbarkeit über mehrere Sitzungen verschiedener Produkte hinweg bereitzustellen, gelten für Ihre integrierte Bereitstellung von BIG-IP und VMware SDDC – unabhängig davon, ob sie lokal oder in VMware Cloud on AWS erfolgt.
Verwaltbarkeit
Die einfache und einheitliche Verwaltung ist einer der Hauptgründe, warum sich Benutzer für die gemeinsame Bereitstellung von F5 BIG-IP-Systemen und VMware SDDC entscheiden. Ob lokal oder in VMware Cloud on AWS: F5 BIG-IQ Centralized Management kann Ihre F5-Lösungen bereitstellen und verwalten, während VMware vCenter Ihre Anwendungen im SDDC bereitstellen und verwalten kann. Nach der Migration zu VMware Cloud on AWS stehen Ihnen dieselben Tools, Prozesse, Verfahren, Einstellungen und Konfigurationen zur Verfügung, die Sie ursprünglich für Ihre lokale Bereitstellung eingerichtet hatten.
Sicherheit
Ob lokal oder in VMware Cloud on AWS – Ihre Anwendungen müssen sicher sein. Der Schutz vor komplexen, kombinierten L3–7-Sicherheitsbedrohungen, bei denen verschiedene Arten volumetrischer DDoS-Angriffe mit Angriffen auf Anwendungsebene (OWASP Top Ten, Cross-Site-Scripting, SQL-Injection usw.) verbunden werden, war noch nie so wichtig. Angesichts solcher Bedrohungen benötigen IT-Verantwortliche einheitliche Zugriffs- und Anwendungssicherheitsrichtlinien für ihre Sicherheitstools, damit sie nicht unbeabsichtigt die Angriffsfläche vergrößern und Schwachstellen im Zusammenhang mit der Bereitstellung und Aufhebung von Zugriffsrechten offenlegen. BIG-IP Lösungen ermöglichen es Ihrem Unternehmen, einheitliche und bewährte Sicherheitsrichtlinien sowie Zugriffsrechte in Ihrem privaten Rechenzentrum und in der Cloud zu replizieren und durchzusetzen.
Während der Migration übernimmt BIG-IP die äußerst wichtige Aufgabe, ein VPN zwischen Ihren lokalen Lösungen und Ihrer neuen VMware Cloud on AWS-Bereitstellung einzurichten. So können Sie sicher sein, dass alle Daten bei der Übertragung von Ihrem Rechenzentrum zu den AWS-Servern vollständig per SSL verschlüsselt sind.
Zusammenfassung
Wenn Unternehmen die Migration geschäftskritischer Anwendungen in die Cloud planen, lassen sich die bewährten Vorteile der Anwendungsbereitstellung mit der BIG-IP Plattform problemlos auf Anwendungs-Workloads in der Cloud übertragen. Dadurch werden viele der Herausforderungen und Bedenken ausgeräumt, die Benutzer hinsichtlich der Einführung einer Public Cloud haben könnten, darunter die Gewährleistung einer einheitlichen Sicherheit über alle Anwendungsinfrastrukturen hinweg.
Eine integrierte Migrationslösung von F5 und VMware Cloud on AWS nutzt die Anwendungsdienste von F5 BIG-IP und die Funktionen von BIG-IQ Centralized Management, um die Verfügbarkeit, Leistung und Sicherheit geschäftskritischer Anwendungen für Ihr VMware-SDDC zu gewährleisten – unabhängig vom Standort. Dank flexibler Lizenzmodelle, die auf den führenden Cloud-Marktplätzen verfügbar sind, können Unternehmen die Bereitstellung dieser Dienste in der Public Cloud planen, vorbereiten und durchführen. Gemeinsam ermöglichen F5 und VMware Unternehmen und Organisationen, Workloads zuverlässig in Single- und Multi-Cloud-Umgebungen zu verlagern und dabei Transparenz, Sicherheit und Kontrolle zu wahren.
Mehr erfahren
- F5 und VMware (https://www.f5.com/partners/technology-alliances/vmware)
- VMware Cloud auf AWS
- VMware: Virtuelle Maschinen migrieren
- K15003222: Übersicht über die Unterstützung von BIG-IP VE und BIG-IQ VE für VMware vMotion
- K44134742: Überlegungen beim Klonen einer Instanz der virtuellen BIG-IP-Edition
- K13570: Das Verschieben von BIG-IP Virtual Edition auf einen neuen VMware-Host erfordert möglicherweise eine Genehmigung für die Übertragung von Lizenzen
Wenden Sie sich für den Einstieg an einen unserer Experten: https://www.f5.com/products/get-f5 (https://www.f5.com/products/get-f5)