Strukturierung von SSL Orchestrator und der Next-Generation Firewall von Palo Alto Networks in verschiedenen Netzwerktopologien
Die Herausforderungen der SSL/TLS-Transparenz
Daten, die zwischen Clients (Computern, Tablets, Smartphones usw.) und Servern übertragen werden, sind überwiegend mit Secure Sockets Layer (SSL) oder dem moderneren und sichereren Transport Layer Security (TLS) verschlüsselt. (Weitere Informationen finden Sie in der Zusammenfassung des TLS-Telemetrieberichts 2019 von F5 Labs.) Aufgrund der heute allgegenwärtigen Verschlüsselung bleiben Bedrohungen verborgen und können von Sicherheitsprüfungen nicht erkannt werden, sofern der Datenverkehr nicht entschlüsselt wird.
Die Entschlüsselung und Verschlüsselung von Daten durch verschiedene Sicherheitsgeräte wie die Next-Generation Firewall (NGFW) von Palo Alto Networks kann den Verarbeitungsaufwand und die Latenz potenziell erhöhen. Neben den Herausforderungen bei der SSL/TLS-Transparenz und der fragmentierten Sicherheitsarchitektur fällt es Unternehmen schwer, eine umfassende und langfristig tragfähige Sicherheitsstrategie zu entwickeln.
Diese Systemreferenzarchitektur beschreibt die verschiedenen Möglichkeiten, F5® SSL Orchestrator® und die Next-Generation Firewall (NGFW) von Palo Alto Networks in unterschiedlichen Netzwerktopologien zu strukturieren und dabei zugleich die Herausforderungen in Bezug auf Transparenz, Datenschutz und die Einhaltung gesetzlicher Vorschriften zu bewältigen.
SSL Orchestrator: Verschaffen Sie sich Einblick in verschlüsselte Bedrohungen
F5 SSL Orchestrator befindet sich zwischen der IT-Infrastruktur und dem Internet und schafft eine Entschlüsselungszone, die Sie zur Überprüfung nutzen können. Innerhalb der Entschlüsselungszone können Sicherheitsgeräte wie die NGFW von Palo Alto Networks auf die Daten zugreifen, um verborgene Bedrohungen wie Malware zu erkennen und abzuwehren.
Die fortschrittliche SSL/TLS-Entschlüsselungstechnologie von F5, die Unterstützung starker Verschlüsselungsverfahren und flexible Architekturen helfen Ihnen, die Ressourcennutzung zu optimieren, Latenzen zu beseitigen und die Ausfallsicherheit Ihrer Infrastruktur für Sicherheitsprüfungen zu erhöhen. Da die gesamte Kommunikation über SSL Orchestrator geleitet wird, dient dieser zugleich als strategischer Kontrollpunkt, an dem Richtlinien zur Beherrschung betrieblicher Risiken (Leistung, Verfügbarkeit und Sicherheit) durchgesetzt werden.
SSL Orchestrator ermöglicht die leistungsstarke Entschlüsselung sowohl des eingehenden SSL/TLS-Datenverkehrs (von Internetnutzern zu Webanwendungen) als auch des ausgehenden SSL/TLS-Datenverkehrs (von Unternehmensnutzern ins Internet). Wie in Abbildung 1 dargestellt, wird der ausgehende Datenverkehr entschlüsselt und zur Überprüfung und Erkennung an die NGFW von Palo Alto Networks weitergeleitet.
Architekturkomponenten von SSL Orchestrator
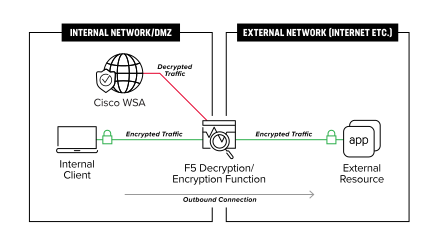
Unterschiedliche Umgebungen erfordern unterschiedliche Architekturen. SSL Orchestrator ist in verschiedenen Formfaktoren und Größen erhältlich, um vielfältige Architekturanforderungen zu erfüllen.
Dynamische Dienstverkettung
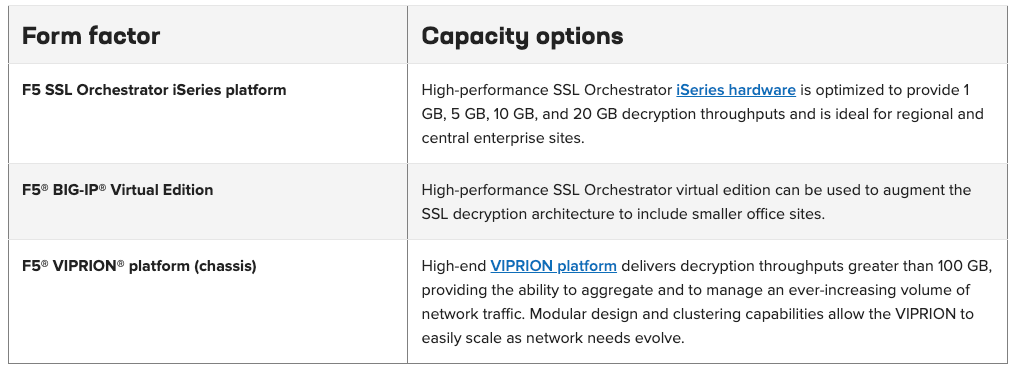
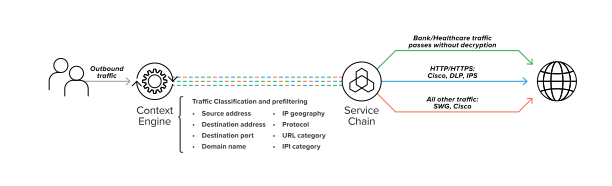
Ein typischer Sicherheits-Stack besteht häufig aus mehreren Systemen, beispielsweise einer NGFW, Systemen zur Erkennung oder Abwehr von Eindringversuchen (IDS/IPS), Lösungen zur Verhinderung von Datenverlusten und Tools zur Malware-Analyse. Alle diese Systeme benötigen für die Überprüfung Zugriff auf entschlüsselte Daten. SSL Orchestrator lässt sich problemlos in bestehende Sicherheitsarchitekturen integrieren und zentralisiert die SSL/TLS-Entschlüsselung für mehrere Prüfgeräte im Sicherheits-Stack. Dieses Konzept, bei dem Daten einmal entschlüsselt und anschließend an mehrere Prüfgeräte weitergeleitet werden, reduziert Latenz-, Komplexitäts- und Risikoprobleme, die entstehen können, wenn jedes einzelne Sicherheitsgerät die Entschlüsselung selbst durchführt. Mithilfe der Kontext-Engine können Sie außerdem mehrere Service-Ketten für unterschiedliche Datenverkehrsflüsse erstellen.
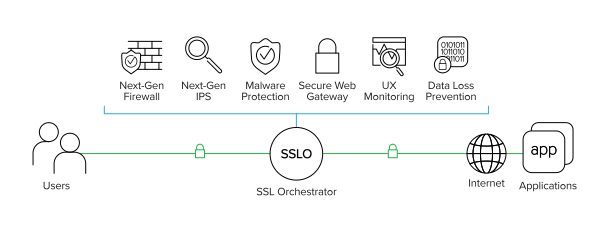
“Dienste in SSL Orchestrator Ein Dienst im SSL Orchestrator-System ist als Pool identischer Sicherheitsgeräte definiert. Ein Cisco WSA-Dienst umfasst beispielsweise ein oder mehrere WSA-Geräte. Standardmäßig verteilt SSL Orchestrator den Datenverkehr per Lastenausgleich auf alle Geräte eines Dienstes. Systemüberwachung SSL Orchestrator bietet verschiedene Systemmonitore, um den Zustand der Sicherheitsgeräte in einem Dienst zu überprüfen, und reagiert unverzüglich auf Geräteausfälle. Fällt beispielsweise ein Gerät in einem Cisco WSA-Dienst aus, verlagert SSL Orchestrator die Last automatisch auf die aktiven WSA-Geräte. Sollten alle Geräte des Dienstes ausfallen, umgeht SSL Orchestrator den Dienst, um die Netzwerkkontinuität aufrechtzuerhalten und die Verfügbarkeit zu maximieren.”
Kontext-Engine zur Klassifizierung des Datenverkehrs
Die Kontext-Engine von SSL Orchestrator ermöglicht eine intelligente Verkehrssteuerung auf Grundlage von Richtlinienentscheidungen, die anhand von Klassifizierungskriterien, URL-Kategorien, IP-Reputation und Datenflussinformationen getroffen werden. Darüber hinaus können Sie mit der Kontext-Engine die Entschlüsselung für Anwendungen und Websites etwa aus den Bereichen Finanzwesen, Behörden und Gesundheitswesen sowie für ähnliche Angebote aus rechtlichen oder datenschutzrechtlichen Gründen umgehen.
Hochverfügbarkeit
SSL Orchestrator unterstützt eine Aktiv-Standby-HA-Architektur: Ein System verarbeitet aktiv den Datenverkehr, während das andere im Standby-Modus verbleibt, bis es benötigt wird. Ziel ist es, Ausfallzeiten zu minimieren und einzelne Fehlerquellen zu beseitigen. Konfigurations- und Benutzerverbindungsinformationen werden automatisch zwischen den Systemen synchronisiert.
“Bypass-Schutz SSL Orchestrator kann mit einem Bypass-Switch integriert werden, um einen Fail-to-Wire-Schutz zu gewährleisten. Fällt die Stromversorgung des SSL Orchestrator-Systems aus, wird der Datenverkehr unter Umgehung des Systems weitergeleitet, ohne die Netzwerkleistung zu beeinträchtigen.”
Bereitstellungstopologien
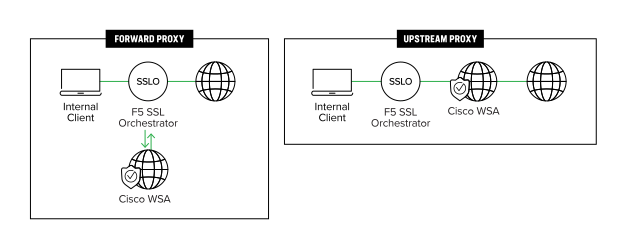
SSL Orchestrator wird entweder im L2- oder L3-Modus inline bereitgestellt und kann als expliziter Forward-Proxy, transparenter Forward-Proxy oder Reverse-Proxy konfiguriert werden. Bei der Integration mit einer Palo Alto Networks NGFW kann SSL Orchestrator über Inline-L2, Inline-L3 oder den reinen Empfangsmodus TAP angebunden werden, um den entschlüsselten Datenverkehr wie in Abbildung 4 dargestellt weiterzuleiten.
“Benutzerauthentifizierung Wenn sowohl SSL Orchestrator als auch Cisco WSA als transparente Forward-Proxys konfiguriert sind, kann die Benutzerauthentifizierung auf Cisco WSA über ein Captive Portal via SSL Orchestrator erfolgen. Wenn Cisco WSA als expliziter Forward-Proxy konfiguriert ist, sollte die Benutzerauthentifizierung durch SSL Orchestrator erfolgen. Gleiches gilt, wenn Cisco WSA als Upstream-Proxy für SSL Orchestrator eingesetzt wird.”
Referenzarchitekturdiagramm
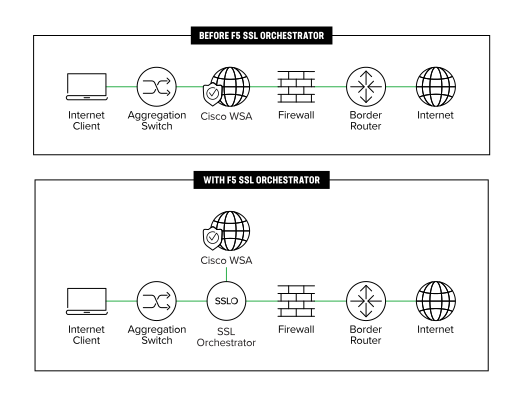
Abbildung 5 zeigt, wie SSL Orchestrator in eine Unternehmensarchitektur integriert wird, um die Entschlüsselung des ein- und ausgehenden Datenverkehrs über die gesamte Inspektionsinfrastruktur hinweg zu zentralisieren.
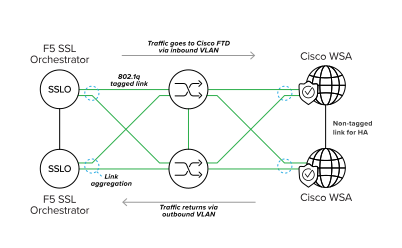
Wie in Abbildung 6 unten dargestellt, unterstützt SSL Orchestrator die Link-Aggregation mithilfe des VLAN-Tagging-Protokolls IEEE 802.1Q, um durch redundante Verbindungen die Fehlertoleranz zu erhöhen.
Zusammenfassung
SSL und sein Nachfolger TLS werden zunehmend eingesetzt, um die IP-Kommunikation im Internet abzusichern. Das kann sowohl gut als auch schlecht sein. Gut, weil die gesamte Kommunikation vor neugierigen Blicken geschützt wird. Potenziell schlecht, weil Angreifer Schadsoftware im verschlüsselten Datenverkehr verbergen können. Wird verschlüsselter Datenverkehr einfach durchgeleitet, können Sicherheitssysteme ihn nicht überprüfen. Dadurch wird die gesamte Defense-in-Depth-Strategie, bei der mehrere Sicherheitsfunktionen übereinandergeschichtet werden, ausgehebelt.
In Kombination mit einem fortschrittlichen Bedrohungsschutzsystem wie der NGFW von Palo Alto Networks kann SSL Orchestrator diese SSL/TLS-Herausforderungen lösen, indem die Entschlüsselung innerhalb der Unternehmensgrenzen zentralisiert wird. Der entschlüsselte Datenverkehr kann zur Überprüfung durch den gesamten Sicherheits-Stack geleitet werden, um Zero-Day-Exploits zu erkennen und zu blockieren. Dadurch können Sie mit dieser Lösung Ihre bestehenden Investitionen in Sicherheitsdienste für den Schutz vor Malware und in Next-Generation-Firewalls optimal nutzen.
Über F5
F5 (NASDAQ: FFIV) gibt den weltweit größten Unternehmen, Dienstleistern, Behörden und Verbrauchermarken die Freiheit, jede Anwendung überall sicher und zuverlässig bereitzustellen. F5 bietet Cloud- und Sicherheitsdienste für Anwendungen, mit denen Unternehmen die Infrastruktur ihrer Wahl nutzen können, ohne Abstriche bei Geschwindigkeit und Kontrolle machen zu müssen. Weitere Informationen finden Sie unter f5.com. Sie können uns auch unter @f5networks auf Twitter folgen oder uns auf LinkedIn und Facebook besuchen, um mehr über F5, seine Partner und Technologien zu erfahren.