Die dritte Welle des Internets
Die rasante Digitalisierung und die Ausweitung des Nutzerkreises auf Geräte und Maschinen läuten eine neue Ära des Internets ein, die eine Weiterentwicklung des Edge-Ökosystems erforderlich macht.
Von Geng Lin, CTO von F5
Die COVID-19-Pandemie, die die Welt erschüttert hat, hat zu größerer Volatilität geführt, doch angesichts von Krisen und Chancen reagiert die Welt nicht unerwartet. Wir haben erlebt, dass COVID das Tempo der Digitalisierung exponentiell beschleunigt hat. Satya Nadella, CEO von Microsoft, stellte bekanntermaßen fest, dass sich eine digitale Transformation, die sonst mehrere Jahre gedauert hätte, innerhalb weniger Monate vollzogen hat.
Die Welt wird heute unbestreitbar immer digitaler. Eine der Folgen der Digitalisierung ist ein wachsendes Datenvolumen. IDC prognostiziert in seinem Bericht „Data Age 2025“, dass die weltweite Datenmenge bis 2025 auf 175 ZB anwachsen wird.1 Diese Daten werden im Kernbereich (herkömmliche Rechenzentren und Cloud-Rechenzentren), am Netzwerkrand sowie auf Edge-Endgeräten wie PCs, Smartphones und IoT-Geräten gespeichert. Darüber hinaus werden 30 % dieser Daten in Echtzeit verarbeitet.
Dies ist zum Teil auf technologische Fortschritte zurückzuführen. Die Datenübertragungsgeschwindigkeiten mit 5G sind bis zu 100-mal höher als bei früheren Mobilfunkgenerationen, und die Latenz sinkt in der Regel von 20 ms auf 1 ms.2 Diese neuen Möglichkeiten werden die Geschwindigkeit der Datenerzeugung und die Fähigkeit zur Verarbeitung in Echtzeit erhöhen.
Ein Großteil dieser Echtzeitdaten wird von stationären Geräten erzeugt und genutzt: Glühbirnen, Überwachungskameras und Haushaltsgeräte. Ein Drittel der Eigenheimbesitzer hat während der Pandemie Geräte häufiger genutzt, darunter fast die Hälfte (46 %) der Besitzer intelligenter Türschlösser.3 Ein erheblicher Anteil entfällt jedoch auf mobile Geräte: Wearables im Gesundheitswesen, vernetzte Fahrzeuge sowie Sensoren zur Verfolgung und Überwachung von Lieferketten. Stand November 2020 stammten4 allein in den USA 45 % des Internetverkehrs von Mobiltelefonen.
“Jede Sekunde werden 127 neue IoT-Geräte mit dem Internet verbunden.”
Dieses explosionsartige Wachstum der Zahl an Geräten hat die Definition eines Benutzers grundlegend verändert: Maschinen, Skripte und Software übernehmen heute Aufgaben, die früher ausschließlich Menschen vorbehalten waren. Dieser Wachstumstrend dürfte sich fortsetzen.
Gleichzeitig nimmt die Zahl der Menschen, die diese Technologie nutzen, weiter zu. Im Jahr 2019 gab es 4,9 Milliarden Internetnutzer. Bis Ende 2022 dürfte diese Zahl auf 6 Milliarden steigen. Und Experten prognostizieren, dass bis 2030 90 Prozent der voraussichtlichen Weltbevölkerung – 8,5 Milliarden Menschen ab sechs Jahren – digital aktiv sein werden.5 Viele dieser Nutzer sind mittlerweile in fast allen Lebensbereichen auf digitale Dienste angewiesen. So nahm beispielsweise die Nutzung der Telemedizin während der Pandemie um erstaunliche 6000 % zu.6 Die Belastungen und Anforderungen einer dezentralen, digital aktiven Gesellschaft in Verbindung mit dem explosionsartigen Anstieg der Zahl der Geräte markieren den Beginn einer dritten Ära des Internets.
Die Weiterentwicklung des Edge wird durch die dritte Welle des Internets vorangetrieben
Wir sind überzeugt, dass der Aufstieg und die Weiterentwicklung des Edge Computing unweigerlich mit der dritten Welle des Internets einhergehen werden. Wie wir wissen, führte die Transformation durch das Internet die Welt in das PC- und Internetzeitalter. Cloud Computing und die Verbreitung von Smartphones läuteten das Zeitalter des mobilen Internets ein. Nun treten wir in eine dritte Ära ein: das Internet der beweglichen Dinge.
Die Herausforderungen, die in dieser Ära entstehen, treiben den Wandel des Edge-Ökosystems voran – vom statischen und geschlossenen Edge 1.0 hin zum offenen und autonomen Edge 2.0. Dieser Prozess gleicht der Evolution von Einzellern zu komplexen Organismen.
Das Edge-Ökosystem hat sich weiterentwickelt
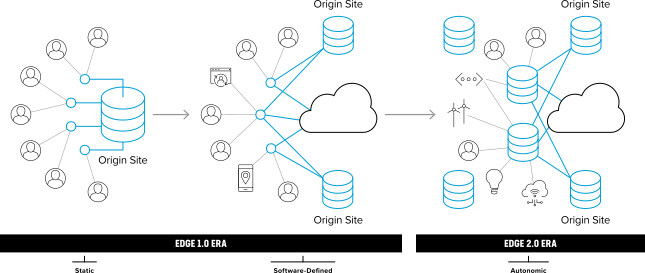
In der Anfangsphase der Cloud-Bewegung dominierten beispielsweise einige wenige große Public Clouds und Content Delivery Networks (CDNs) die Bereitstellung von Internetanwendungen und die Verteilung digitaler Dienste. Diese Anbieter fungierten als zentrale Kontrollpunkte des Ökosystems für Internetanwendungen – ähnlich wie die zwölf Hirnnerven im menschlichen Körper. Mit der zunehmenden Verbreitung von Cloud-Anwendungsfällen und dem Wachstum des Cloud-Ökosystems müssen digitale Dienste in der Lage sein, auf Grundlage lokaler Informationen am „Rand“ des Internets Entscheidungen in Echtzeit zu treffen – vergleichbar mit der Funktionsweise des autonomen Nervensystems im menschlichen Körper.
Diese Entwicklung führt den Edge-Bereich in eine neue autonome Ära. Das ist nicht überraschend. Jede Entwicklungswelle des Internets brachte Herausforderungen mit sich, die zum Teil durch Edge Computing bewältigt wurden.
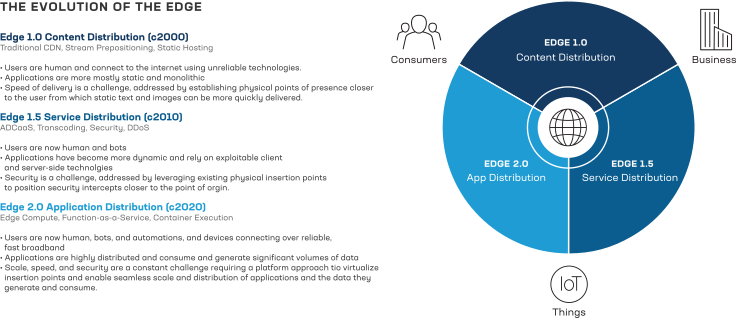
Erste Welle: Edge 1.0
Tim Berners-Lee, der Erfinder des World Wide Web, sah die Herausforderung voraus, die durch die Übertragung großer Mengen an Webinhalten über langsame Verbindungen und die damit verbundenen Engpässe für Internetnutzer entstehen würde. Er bezeichnete dieses Problem als „World Wide Wait“. Das damals vorherrschende Paradigma konzentrierte sich zu Recht darauf, relativ statische Webinhalte oder Webanwendungen verteilt und damit näher an den Nutzern bereitzustellen, um den Anforderungen an Geschwindigkeit und Redundanz gerecht zu werden. Daraus ergaben sich zentrale Architekturprinzipien wie physische Points of Presence (PoPs) in der Nähe der Endnutzer, Content-Caching, Standortprognosen, die Vermeidung von Engpässen, verteilte Routing-Algorithmen und weitere.
Zweite Welle: Edge 1.5
Das Aufkommen von Web 2.0 in Verbindung mit der Entstehung öffentlicher Clouds und SaaS-Lösungen führte neue Architekturprinzipien ein. Anwendungen wurden zur wichtigsten Form von Inhalten im Internet. Daher konnte die verteilte Edge nicht in ihrer ursprünglichen Form fortbestehen: Sie musste sich gemeinsam mit den von ihr bereitgestellten Anwendungsarchitekturen weiterentwickeln und zugleich dem zunehmenden Druck standhalten, eine wachsende digitale Wirtschaft abzusichern. Da ein so großer Teil der Weltwirtschaft inzwischen stark von handelsorientierten Anwendungen abhängig ist, wurden Sicherheitsdienste schnell zu einem festen Zusatzangebot von CDN-Anbietern. Deren bereits bestehende globale Präsenz befand sich näher an den Nutzern als die Cloud und herkömmliche Rechenzentren, sodass Bedrohungen früher abgewehrt werden konnten. Diese Dienste wurden auf der für die Verteilung von Inhalten eingerichteten Infrastruktur aufgebaut und stellen daher geschlossene, proprietäre Umgebungen dar.
Dritte Welle: Edge 2.0
Heute sind Anwendungen nicht mehr die „passiven“ Routing-Ziele des Bereitstellungsnetzwerks, sondern aktive Teilnehmer. Bei Kubernetes-basierten verteilten Anwendungen kann beispielsweise die in einem Container gekapselte Anwendungslogik dynamisch an jeden geeigneten Rechenstandort mit einem unterstützenden Kubernetes-Stack verschoben werden. Dies steht in direktem Gegensatz zu den Architekturprinzipien, auf denen frühe Edge-Lösungen basierten. Diese stammen nämlich aus einer Zeit, in der Inhalte (oder Anwendungen) statische Einheiten waren, die bestimmten physischen Standorten zugeordnet waren. Solche Edge-Lösungen gehen davon aus, dass allein das Content Delivery Network als „intelligente Plattform“ fungiert, um Benutzer mit Anwendungen zu verbinden, während die Anwendungen (und Benutzer) passive „Endpunkte“ der „intelligenten Plattform“ bleiben. Dieser Ansatz ist aus architektonischer Sicht nicht mehr die beste Möglichkeit, Benutzer mit Inhalten oder Anwendungen zu verbinden.
Auch die Nutzer haben sich weiterentwickelt. Nicht nur sind ihre digitale Kompetenz und ihr Interesse an digitaler Interaktion Lichtjahre weiter als zu der Zeit, als 1998 das erste CDN an den Start ging, auch die Technologie hat einen Wandel in der Definition dessen erzwungen, was ein Nutzer ist. Heute kann ein „Nutzer“ durchaus eine Maschine, ein Skript oder ein automatisierter Dienst sein, der im Auftrag eines Menschen handelt. Es kann sich um einen Sensor handeln, der kritische Daten in einer Produktionsanlage oder auf einem landwirtschaftlichen Feld erfasst. Einerseits haben diese „Nutzer“ weiterhin dieselben Ansprüche an Geschwindigkeit, Sicherheit und Datenschutz wie ihre menschlichen Pendants. Andererseits wirken diese neuen „Nutzer“ – etwa intelligente IoT-Endpunkte mit integrierten Anwendungs-Stacks – häufig an der dynamischen Verarbeitung von Anwendungslogik und Datenanalysen mit, um sichere und optimale digitale Nutzererlebnisse zu ermöglichen.
Die Entstehung von Edge 2.0
Die zentralen Herausforderungen für Anwendungen, zu deren Bewältigung Edge Computing entstand – zunächst Geschwindigkeit und später Sicherheit –, bestehen auch heute noch. Geändert haben sich jedoch die Definitionen von Anwendung (von einer statischen Instanz an einem festen Standort hin zu „verschiebbaren“ Containereinheiten), Benutzer (von einem menschlichen Benutzer hin zu einem intelligenten „Ding“) und Standort (von einer IP-Adresse hin zu einer logischen Kennung) sowie die Anwendungsfälle, die Edge Computing unterstützen soll (von der Bereitstellung von Inhalten hin zur dynamischen Verteilung von Anwendungen und zur Entscheidungsfindung in Echtzeit am Edge).
Die digitale Transformation und das IoT stellen neue Anforderungen an digitale Erlebnisse, die eine Anwendungsverteilung sowie Echtzeitinformationen und Entscheidungsfindung am Edge erforderlich machen. Daher entwickelt sich Edge Computing zu einem wichtigen Wegbereiter der digitalen Transformation in der Industrie. Laut dem Bericht „State of Application Strategy 2021“ haben7 76 % der Unternehmen Edge-Bereitstellungen implementiert oder planen diese aktiv. Die wichtigsten Beweggründe sind dabei die Verbesserung der Anwendungsleistung sowie die Erfassung von Daten bzw. die Ermöglichung von Analysen.
Darüber hinaus wurde eine enorme Anzahl von „Dingen“ in die jüngste Phase der digitalen Transformation einbezogen. Der Annual Internet Report von Cisco8 prognostiziert, dass es „bis 2023 auf der Erde mehr als dreimal so viele vernetzte Geräte wie Menschen geben wird. Etwa die Hälfte der weltweiten Verbindungen wird aus Maschine-zu-Maschine-Verbindungen bestehen, und im M2M-Bereich werden verbraucherorientierte ‚Dinge‘ in Smart Homes und Fahrzeugen dominieren.“ Aufgrund der bisherigen Trennung von IT und OT (Betriebstechnologie) stellt die Einbindung von „Dingen“ die Netzwerkarchitektur im Cloud-Modell weiterhin vor Herausforderungen, obwohl Cloud Computing eine erhebliche Steigerung der Rechenleistung ermöglicht hat. In der mobilen IoT-Umgebung des Edge-2.0-Zeitalters werden IT und OT zusammengeführt und über leistungsfähigere Funktionen für intelligente Sensorik und Automatisierung verfügen. Mit anderen Worten: Zusätzlich zur zentralisierten Datenverarbeitung durch Cloud Computing wird der Netzwerkrand eine Fülle von Geräten und Daten zusammenführen und enorme Rechenleistung in unmittelbarer Nähe der Endgeräte bereitstellen, wodurch ein großer geschäftlicher Mehrwert erschlossen wird.
Damit Unternehmen die Vorteile von Edge 2.0 nutzen und davon profitieren können, benötigen sie unter anderem eine Plattform für die Anwendungsverteilung, die auf eine ganzheitliche Verteilung von Anwendungen ausgerichtet ist und auf anderen technologischen Gestaltungsprinzipien basiert.
Eine Plattform zur Anwendungsverteilung für Edge 2.0 muss auf den folgenden zentralen Designprinzipien basieren:
Einheitliche Steuerungsebene
- Bei einer Edge-2.0-Plattform zur Anwendungsverteilung kann der „Edge“ jede physische oder logische Umgebung umfassen – von Benutzerendgeräten bis hin zu öffentlichen Clouds. Eine einheitliche Steuerungsebene für Anwendungen gewährleistet die übergreifende Definition von Sicherheitsrichtlinien, Richtlinien zum Datenspeicherort und der Verwaltung von Benutzeridentitäten in verschiedenen Umgebungen und setzt deren Umsetzung durch die Integration mit Automatisierungs- und Orchestrierungstools durch.
Anwendungsorientiert
- Eine Edge-2.0-Plattform zur Anwendungsverteilung lässt sich vollständig in Tools für das Application Lifecycle Management integrieren. Richtlinien für Anwendungssicherheit und Datenspeicherorte sowie Identitätsmanagement und Ressourcenorchestrierung werden über die einheitliche Steuerungsebene „deklariert“ und in jeder Umgebung durchgesetzt, in der die Plattform ausgeführt wird. Der Edge wird zu einer „deklarierten Eigenschaft“ der Zielanwendung (sodass jede Anwendung über ihren eigenen „personalisierten“ Edge verfügt) und von der Plattform ohne erforderliche manuelle Bereitstellung „ausgeführt“. Entwickler können sich ganz auf die Anwendungslogik, die Interaktionen zwischen Anwendungen (APIs) und die Geschäftsabläufe konzentrieren, ohne sich um die Verwaltung der Infrastruktur oder der Standorte kümmern zu müssen.
In die Plattform integrierte verteilte Sicherheit
- Auf einer Edge-2.0-Plattform zur Anwendungsverteilung werden Sicherheitsrichtlinien für Anwendungen über die einheitliche Steuerungsebene zentral definiert. Sie werden zur Durchsetzung in jeder Umgebung verteilt, in der die Anwendung ausgeführt wird. Direkt in die Plattform integrierte Sicherheitsfunktionen (beispielsweise Verschlüsselung und erstklassige Bot-Erkennung) sorgen dafür, dass diese Sicherheitsfunktionen standardmäßig gemeinsam mit der Anwendung bereitgestellt werden.
Verteilte Datenverarbeitung und eingebettete Analysen
- Eine Edge-2.0-Plattform zur Anwendungsverteilung wird zu einer globalen Infrastruktur für Anwendungslogik sowie für Datenverarbeitung und Analysen. Jeder digitale Dienst benötigt sowohl Daten als auch Anwendungslogik. Der Ort, an dem Daten gespeichert, verarbeitet und transformiert werden, muss jedoch nicht mit dem Ort übereinstimmen, an dem sich die Anwendungslogik befindet. Der Speicherort der Daten sollte unabhängig davon durch eine Reihe von Richtlinien auf Plattformebene festgelegt werden, die von Faktoren wie der Datenanziehungskraft, Vorschriften (PCI, DSGVO und andere) sowie dem relativen Preis-Leistungs-Verhältnis der Verarbeitung bestimmt werden. Ähnlich wie Sicherheitsrichtlinien sollten Richtlinien zum Datenspeicherort von den Benutzern über die einheitliche Steuerungsebene „deklariert“ und von der Plattform in jeder Umgebung durchgesetzt werden. Eine Edge-2.0-Plattform spielt auch bei anderen Datenverwaltungsrichtlinien eine Rolle, etwa bei der Datenherkunft – wobei Details zu den Daten als eingebettete Attribute gespeichert werden. Darüber hinaus verfügt sie über integrierte Betriebsfunktionen für Beobachtbarkeit, Telemetrie-Streaming, ML-Tools und ETL-Dienste.
Softwaredefinierter elastischer Edge
- Bei einer Edge-2.0-Plattform für die Anwendungsverteilung wird der „Edge“ nicht mehr durch physische PoPs an bestimmten Standorten definiert. Stattdessen wird er von der Edge-2.0-Steuerungsebene dynamisch über Ressourcen definiert, die überall dort vorhanden sind, wo der Kunde sie benötigt: in Public Clouds, Hypervisoren, Rechenzentren oder Private Clouds oder sogar auf physischen Maschinen an „entfernten“, unternehmensspezifischen Standorten. Auch die Funktionen des Verbindungsnetzwerks werden softwaredefiniert als Overlay auf einer privaten oder öffentlichen WAN-Infrastruktur bereitgestellt, ohne dass für die Einrichtung und Konfiguration ein enormer Aufwand erforderlich ist. Die Plattform reagiert auf die „Absichtserklärung“ der Zielanwendung, indem sie auf deren Anforderung einen maßgeschneiderten, softwaredefinierten elastischen Edge bereitstellt. Der „Edge“ – und alles, was er im Rahmen dieser Erklärung für die Anwendung einrichtet – wird zu einer einfachen, benutzerfreundlichen Eigenschaft der Anwendung.
Hardwareoptimiertes Computing
- Die Fortschritte bei Prozessor- und Chipsatztechnologien – insbesondere bei GPUs, DPUs, TPUs und FPGAs, deren Leistungsfähigkeit und Kapazität stetig zunehmen – ermöglichen es spezialisierten Rechensystemen, die Ressourcennutzung für bestimmte Workload-Typen erheblich zu optimieren. Eine Edge-2.0-Plattform zur Anwendungsverteilung interagiert mit Systemen, die über diese spezielle Hardware verfügen, um gezielt bestimmte Anwendungs-Workloads bereitzustellen und auszuführen, die davon profitieren. So kann sie beispielsweise GPU-Ressourcen für rechenintensive KI-/ML-Workloads ermitteln und konfigurieren oder eine DPU für spezielle Sicherheits- und Netzwerkdienste lokalisieren und integrieren, die eine Anwendung benötigt. Das Hardwarebewusstsein einer Edge-2.0-Plattform zur Anwendungsverteilung bietet interessante Vorteile für die Entwicklung intelligenter, anwendungsspezifischer „Industriesysteme“ und eröffnet damit nahezu unbegrenzte Möglichkeiten für attraktive IoT-Lösungen, bei denen eine lokale Echtzeitverarbeitung erforderlich ist. Beispielsweise kann eine Ladestation für Elektrofahrzeuge als Datenaggregationspunkt für die großen Datenmengen dienen, die von den Fahrzeugsensoren erzeugt werden. Ebenso kann sich ein autonomes Fahrzeug mit Android OS wie ein mobiles Rechenzentrum verhalten, das kontinuierlich hardwaregestützte Selbstdiagnosen durchführt.
Mit innovativer Anwendungsbereitstellung durch die dritte Welle des Internets navigieren
Die durch die Edge-2.0-Anwendungsplattform ermöglichte verteilte Echtzeitintelligenz wird in der digitalen Welt von morgen eine zentrale Rolle spielen. Für die meisten Unternehmen bedeutet dies, ihre Modelle für die Anwendungsbereitstellung neu zu konzipieren. Die heutige Bereitstellung von Anwendungen und Diensten basiert auf einem zentralisierten Modell, bei dem die Anwendungslogik an einem zentralen Ort angesiedelt ist. Sie wird in öffentlichen Clouds oder privaten Rechenzentren gehostet. Im Edge-2.0-Zeitalter werden Infrastruktur, Daten und Anwendungsarchitektur stärker verteilt sein und Peer-to-Peer-Ansätze nutzen. Wir gehen jedoch davon aus, dass dieser Übergang keine Revolution, sondern eine Weiterentwicklung – genauer gesagt eine Ergänzung – der heutigen Technologien zur Anwendungsbereitstellung sein wird.
Mit seiner langjährigen Erfahrung in den Bereichen Multi-Cloud-Anwendungssicherheit und Anwendungsbereitstellungstechnologie hat F5 stets die Anforderungen von Anwendungen erfüllt – dem zentralen Kapital eines Unternehmens im digitalen Zeitalter. Im Zeitalter von Edge 2.0 wandelt sich die Edge von einem geschlossenen zu einem offenen Modell. Durch die kürzlich erfolgte Übernahme von Volterra ist F5 bestens aufgestellt, um die Entwicklung dieses neuen Paradigmas für die Anwendungsverteilung mit Edge 2.0 anzuführen.
Heute treiben Unternehmen in allen Branchen ihre digitale Transformation voran. Wir wissen, dass die Bereitstellung am Edge zunehmend Teil der Anwendungsstrategie unserer Kunden wird, und freuen uns darauf, gemeinsam mit ihnen diese neue Welle des Internets zu meistern.
Ressourcen
2 https://www.gsma.com/wp-content/uploads/2019/04/The-5G-Guide_GSMA_2019_04_29_compressed.pdf
4 Statista, „Anteil des Datenverkehrs von Mobilgeräten“
5 Cybersecurity Ventures „Wie viele Internetnutzer wird es 2022 und 2030 weltweit geben?“
6 Definitive HC, „COVID-19 führt zu einem Wachstum der Telemedizinnutzung um 6000 Prozent“