Machen Sie Ihre Infrastruktur zukunftssicher: Erreichen Sie Quantenresistenz mit BIG-IP LTM
Bereiten Sie Ihre kritische Infrastruktur auf das Zeitalter des Quantencomputings vor, indem Sie Post-Quanten-Kryptografie (PQC) implementieren, um sie vor der zunehmenden Bedrohung durch „Harvest Now, Decrypt Later“ (HDNL) zu schützen.
Die Bedrohung heutiger Verschlüsselungsverfahren durch Quantencomputer
Seit Jahrzehnten setzen Unternehmen auf Public-Key-Kryptografie, um die digitale Kommunikation abzusichern und sensible Daten zu schützen. Der Aufstieg des Quantencomputings droht jedoch, diese etablierten Verschlüsselungsverfahren obsolet zu machen. Böswillige Akteure führen bereits sogenannte „Harvest Now, Decrypt Later“-Angriffe (HNDL) durch, bei denen sie heute verschlüsselte Daten abfangen und speichern, um sie zu entschlüsseln, sobald ein ausreichend leistungsfähiger Quantencomputer verfügbar ist – ein Ereignis, das als „Q-Day“ bezeichnet wird.
Dies stellt ein erhebliches Risiko für Organisationen dar, insbesondere in den Bereichen Finanzwesen, Gesundheitswesen, öffentliche Verwaltung und Verteidigung, in denen Daten über Jahre oder sogar Jahrzehnte hinweg sicher bleiben müssen. Der Umstieg auf eine neue Generation quantenresistenter Kryptografie ist keine ferne Zukunftsfrage, da der voraussichtliche Zeitraum bis zum Q-Day jedes Jahr kürzer wird. Daher ist die Vorbereitung auf das Post-Quanten-Zeitalter dringend erforderlich, um langfristig schützenswerte Daten zu sichern, regulatorische Vorgaben einzuhalten und die Integrität kritischer digitaler Infrastrukturen zu gewährleisten.
Für NetOps- und Platform-Ops-Teams besteht die Herausforderung darin, diese Sicherheitsprotokolle der nächsten Generation zu implementieren, ohne die Anwendungsleistung oder -verfügbarkeit zu beeinträchtigen.
Böswillige Akteure fangen bereits heute verschlüsselte Daten ab und planen, sie künftig mithilfe von Quantencomputern zu entschlüsseln. Dadurch sind langfristig schützenswerte Daten aus dem Finanz- und Gesundheitswesen sowie von Behörden schon jetzt gefährdet.
Gestalten Sie mit BIG-IP LTM eine quantensichere Zukunft
F5 BIG-IP LTM bietet einen strategischen Kontrollpunkt, um den Weg zur Quantenresilienz einzuschlagen. Als kryptoagiler Proxy ermöglicht BIG-IP LTM Unternehmen die nahtlose Implementierung von Post-Quanten-Kryptografie (PQC) und schützt Anwendungen und Daten, ohne dass sofortige, komplexe Änderungen an Backend-Anwendungsservern erforderlich sind. Mit diesem Ansatz können Sie eine Brücke von der heutigen klassischen Kryptografie zu einer quantenresistenten Zukunft schlagen.
Ab BIG-IP v17.5 können Sie clientseitige PQC implementieren. Mit v17.5.1 lässt sich PQC sowohl auf Client- als auch auf Serverseite vollständig aktivieren. Dies wird durch einen hybriden Schlüsselaustauschmechanismus erreicht, der ein klassisches Verschlüsselungsverfahren mit einem neuen, quantenresistenten Algorithmus wie ML-KEM (Kyber) kombiniert, einem Finalisten im PQC-Standardisierungsverfahren des NIST. Dieser hybride Ansatz gewährleistet Schutz vor klassischen wie auch vor Quantenangriffen und bietet während des kryptografischen Übergangs eine zuverlässige Absicherung.
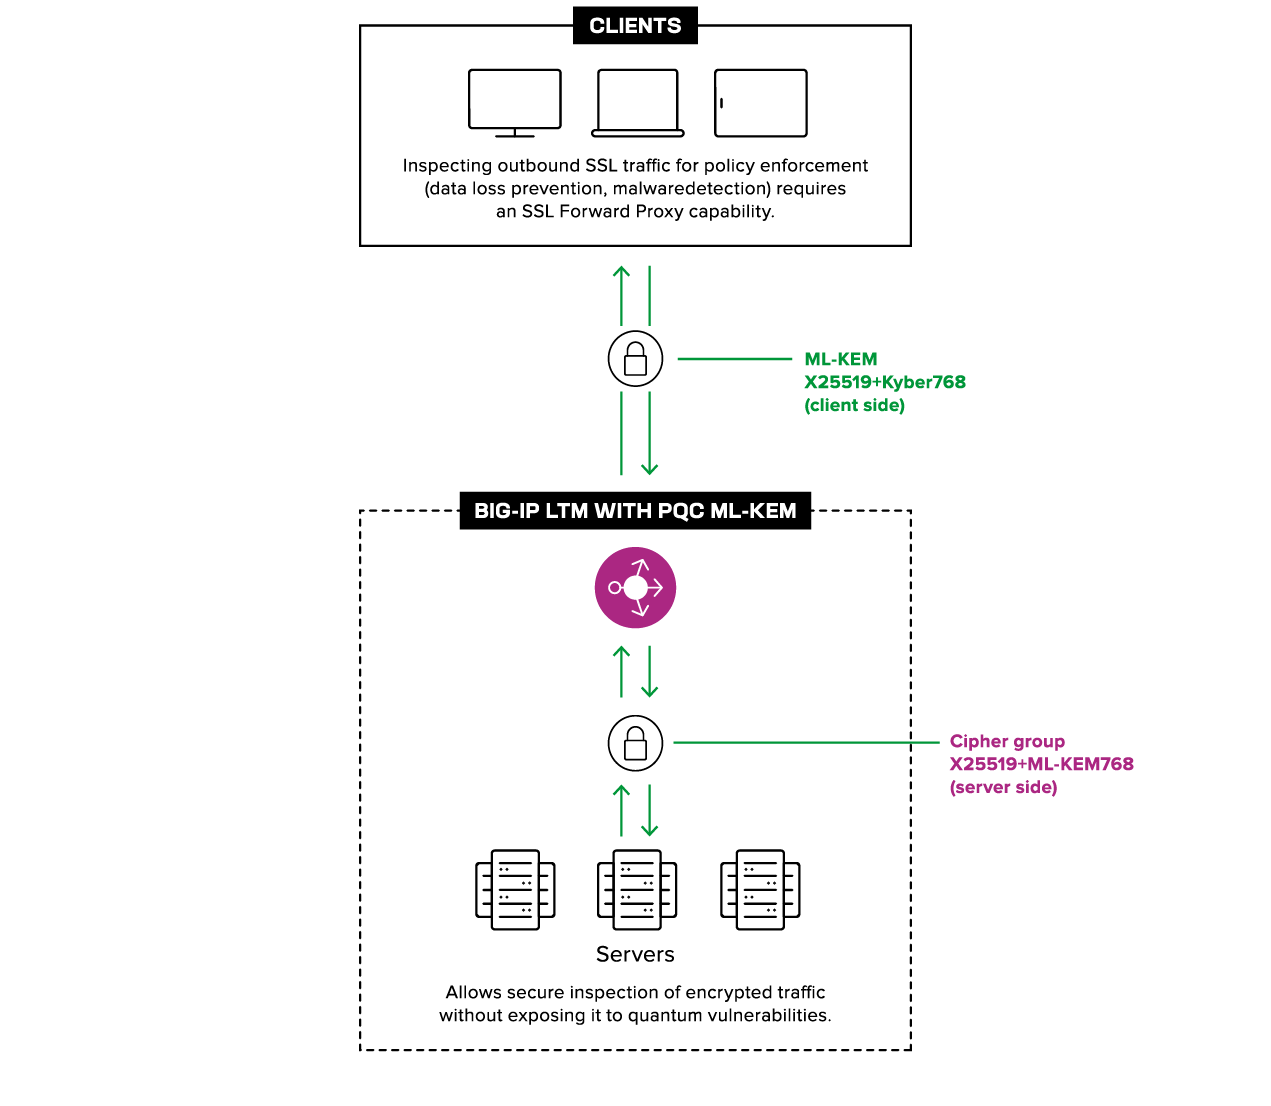
Die Rolle von BIG-IP LTM als PQC-Vermittler ist für eine schrittweise Einführung von entscheidender Bedeutung. Das System kann am Netzwerkrand Datenverkehr entschlüsseln, der mit einem hybriden, quantenresistenten Verschlüsselungsverfahren geschützt ist, und ihn anschließend mit einem klassischen, von den internen Servern unterstützten Verfahren erneut verschlüsseln. Dadurch wird Ihre externe Sicherheitsstrategie von Ihrer internen Infrastruktur entkoppelt, sodass Sie die Sicherheit des externen Datenverkehrs sofort erhöhen und gleichzeitig interne Upgrades in Ihrem eigenen Tempo planen können.
BIG-IP LTM fungiert als kryptoagiler Proxy und ermöglicht Ihnen die Bereitstellung einer hybriden quantenresistenten Verschlüsselung, ohne dass sofortige Änderungen an Ihren Backend-Anwendungsservern erforderlich sind.
Ein anwendungsorientierter Ansatz für die Vorbereitung auf das Quantenzeitalter
Die Bedrohung durch Quantencomputing erfordert eine proaktive und strategische Reaktion. Abzuwarten, bis sich die Bedrohung vollständig manifestiert, ist keine Option. F5 BIG-IP LTM versetzt Infrastrukturteams in die Lage, sich der Herausforderung durch Quantencomputing direkt zu stellen, indem Post-Quanten-Kryptografie in die bestehende Architektur für die Anwendungsbereitstellung integriert wird.
Durch die Nutzung der Krypto-Agilität von BIG-IP LTM und seiner strategischen Position im Datenpfad können Sie Ihr Unternehmen vor HDNL-Angriffen schützen, sich auf neue Compliance-Standards vorbereiten und die langfristige Sicherheit Ihrer wertvollsten Daten gewährleisten – und dabei gleichzeitig die von Ihren Benutzern erwartete Leistung und Zuverlässigkeit aufrechterhalten.
Wichtigste Vorteile
Langfristig sensible Daten schützen
Neutralisieren Sie „Jetzt sammeln, später entschlüsseln“-Bedrohungen, um Daten zu schützen, die langfristig vertraulich bleiben müssen – besonders wichtig für den Finanz- und Gesundheitssektor sowie für Behörden.
Zukunftssichere Compliance gewährleisten
Erfüllen Sie neue Vorgaben für quantenresistente Kryptografie und schaffen Sie eine kryptoagile Architektur, die sich an sich weiterentwickelnde Standards anpasst.
Leistung und Verfügbarkeit aufrechterhalten
Implementieren Sie quantenresistente Verschlüsselungsverfahren der nächsten Generation, ohne die Leistung und Zuverlässigkeit Ihrer Anwendungsbereitstellungsdienste zu beeinträchtigen.
Überbrücken Sie die Kluft zwischen den Kryptografie-Generationen
Dient als PQC-Vermittler und ermöglicht quantenresistente Verschlüsselung für externen Datenverkehr, während für interne Anwendungsserver die klassische Verschlüsselung beibehalten wird.
Wichtige Funktionen
Unterstützung für hybriden Schlüsselaustausch
Kombiniert einen klassischen Algorithmus (wie X25519) mit einem quantenresistenten, von NIST ausgewählten Algorithmus (ML-KEM/Kyber), um während der Übergangsphase einen robusten, zweistufigen Schutz zu gewährleisten.
Client- und serverseitige PQC
Unterstützt clientseitige PQC ab BIG-IP v17.5 und bietet ab BIG-IP v17.5.1 vollständige Proxy-Unterstützung auf Client- und Serverseite.
Kryptoagile Architektur
Nutzen Sie die flexible Architektur von BIG-IP LTM, um neue PQC-Algorithmen nach ihrer Standardisierung schnell einzuführen und betriebliche Beeinträchtigungen zu minimieren.
Hardwarebeschleunigte Leistung
Nutzen Sie fortschrittliche Hardware-Offloading-Funktionen, um die Leistungseinbußen durch rechenintensive PQC-Algorithmen zu minimieren.