Sicherheitsautomatisierung für DevOps mit F5 WAF for BIG-IP
Anwendungen stehen im Mittelpunkt der digitalen Strategie moderner Unternehmen. Untersuchungen von F5 Labs zufolge verwalten Großunternehmen durchschnittlich 983 Anwendungen, die sich häufig über mehrere Clouds und Rechenzentren erstrecken. Moderne Anwendungen basieren in der Regel auf verteilten Architekturen und werden mithilfe agiler Entwicklungsmethoden bis hinunter auf Komponentenebene erstellt. Dieses Framework für Continuous Integration und Continuous Delivery (CI/CD) ermöglicht es DevOps-Teams, den Softwarelebenszyklus schnell und effizient zu verwalten. Da eine kurze Markteinführungszeit als zentraler KPI (Key Performance Indicator) gilt, setzt DevOps auf moderne Workflows und Automatisierung. Die Sicherheit bleibt im CI/CD-Sicherheitsworkflow jedoch häufig unberücksichtigt.
Das Fehlen von Kontrollen für die Anwendungssicherheit im DevOps-Workflow führt dazu, dass diese nicht zusammen mit dem Anwendungscode getestet werden. Infolgedessen werden Sicherheitsmängel in Anwendungen möglicherweise erst bei den Betriebstests gegen Ende des Entwicklungszyklus entdeckt, wenn ihre Behebung deutlich kostspieliger ist. Dies kann erhebliche Verzögerungen bei der Markteinführung, höhere Behebungskosten oder unzureichende Sicherheitskontrollen zur Folge haben.
Die frühzeitige Einbindung von Sicherheitstests in den CI/CD-Prozess ist die effizienteste Lösung, um die Lücke zwischen den Anwendungs- und Sicherheitsteams zu schließen. Die Herausforderung besteht darin, dies skalierbar und effizient umzusetzen. Dafür sind sowohl kulturelle als auch technologische Veränderungen erforderlich, durch die operative Sicherheitstests als Bestandteil der Anwendungsentwicklungsphasen verankert werden.
F5 WAF for BIG-IP ermöglicht es, operative Anwendungssicherheitstests zu integrieren und zwar bereits frühzeitig in der Entwicklungspipeline. Dadurch können sowohl funktionale Spezifikationen als auch Sicherheitsrichtlinien frühzeitig in der Pipeline umfassend getestet werden. Das DevOps-Team kann nun Sicherheitsmängel an der Sicherheitsrichtlinie oder der Anwendung selbst erkennen, während sich die Anwendung noch in der Entwicklung befindet. Wenn das Team Fehler findet, kann es diese effizienter und zu deutlich geringeren Kosten beheben.
Hauptmerkmale
- Deklarative API-basierte Bereitstellung und Konfiguration ermöglichen die Integration in DevOps-Tools und -Workflows
- Ermöglicht SecOps, Sicherheit mithilfe leicht lesbarer JSON-Dateien für DevOps als „Code“ zu verwalten und bereitzustellen
- Die Einbindung von OpenAPI-Dateien unterstützt die automatisierte Konfiguration der API-Sicherheit.
- Die Integration mit Webhooks (z. B. Slack, Teams) ermöglicht eine bessere Zusammenarbeit im DevOps-Bereich und erweiterte Automatisierungsmöglichkeiten.
- Möglichkeit, grundlegende Sicherheitsrichtlinien anwendungsübergreifend zu nutzen und über modulare Richtlinien benutzerdefinierte Kontrollen für einzelne Anwendungen festzulegen
- Möglichkeit, Richtlinienobjekte durch Verweise auf gemeinsam genutzte Dateien richtlinienübergreifend zu verwenden
Wichtigste Vorteile
- Hilft dabei, Apps schneller, kostengünstiger und mit höherer Sicherheitseffizienz auf den Markt zu bringen
- Verlagert Sicherheitstests in der Anwendungsentwicklungspipeline nach „links“, um eine kosteneffizientere Behebung zu ermöglichen
- Überbrückt die operative Lücke zwischen SecOps und DevOps
Security as Code
Die Integration der Anwendungssicherheit in die Entwicklungspipeline wird durch den Einsatz deklarativer APIs erleichtert. Diese API-Befehle können als Teil der automatisierten Entwicklungspipeline verwendet werden, um F5 WAF for BIG-IP bereitzustellen und zu konfigurieren. Die Automatisierung kann mithilfe der Tools umgesetzt werden, die DevOps-Teams bereits verwenden, beispielsweise GitLab, Jenkins und Bitbucket.
WAF-Sicherheitsrichtlinien können mithilfe derselben Automatisierungsprozesse auch auf bestehende WAF-Instanzen angewendet werden. Sicherheitsrichtlinien können als einfache JSON-Datei (JavaScript Object Notation) definiert werden. Die Datei kann einen Verweis auf den Namen und den Speicherort der WAF-Richtlinie enthalten, üblicherweise in einem Repository wie GitHub.
Mithilfe dieses Frameworks kann das SecOps-Team Sicherheitsrichtlinien erstellen, veröffentlichen und pflegen, die von den Entwicklungsteams problemlos genutzt werden können. Die Richtlinien können je nach Anwendung variieren. Beispielsweise kann das SecOps-Team eine Basisrichtlinie für Anwendungen bereitstellen, die Schutz vor den OWASP Top 10 bietet. Diese definieren die kritischsten Sicherheitsrisiken für Webanwendungen. Für Anwendungen, die zusätzliche Kontrollen erfordern, können weitere Richtlinien veröffentlicht werden. Dazu können Anwendungen gehören, die sensible Daten verarbeiten oder Finanztransaktionen durchführen. Das Entwicklungsteam nutzt diese Richtlinien genauso wie andere Bestandteile des Anwendungscodes.
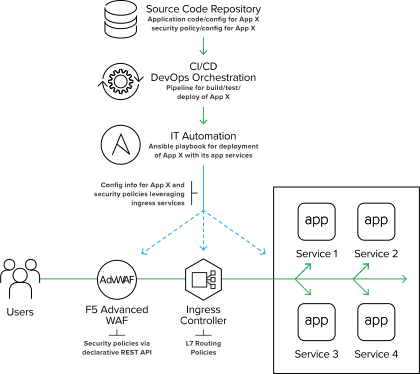
Änderungen am Sicherheits-„Code“ werden durch die Automatisierungstools der CI/CD-Pipeline automatisch integriert, angewendet, getestet und erstellt. Dieser Ansatz verlagert Sicherheitskontrollen in der CI/CD-Pipeline weiter nach links (also in eine frühere Phase), sodass Sicherheit während des gesamten Prozesses als gemeinsame Verantwortung wahrgenommen werden kann. Wie bei allen anderen Teilen der Anwendung gewährleistet dies eine einheitliche Implementierung der Sicherheitsmaßnahmen in allen Phasen des Entwicklungslebenszyklus: Entwicklung, Test, Qualitätssicherung und Produktion.
Funktionsübergreifende DevSecOps-Teams können zusätzliche ChatOps-Integrationsmöglichkeiten (z. B. Slack) nutzen, um ihre Effizienz zu steigern und sicherzustellen, dass alle stets auf dem gleichen Stand sind. ChatOps kann jedoch über reine Nachrichten und Warnmeldungen hinausgehen. Durch die Integration in die Pipeline-Tools kann ChatOps in Echtzeit über den DevOps-Fortschritt informieren und sogar Pipeline-Aktionen anstoßen, beispielsweise Aktualisierungen der Richtlinie von F5 WAF for BIG-IP.
Fazit
Erfahren Sie mehr über F5 WAF for BIG-IP: