Red Hat OpenShift AI mit F5 einfach schützen und verwalten
Die Installation, der Schutz und die Absicherung von Red Hat OpenShift AI-Modellen und -Agenten mit F5 sind dank zertifizierter OpenShift-Operatoren für F5 AI Guardrails und F5 AI Red Team ganz einfach.
Die Einführung von KI im großen Maßstab erfordert Governance
Bei KI ist Governance längst nicht mehr nur eine Compliance-Übung. Sie ist zu einem entscheidenden Prozesselement geworden, das eine beschleunigte und sichere Skalierung von KI ermöglicht. Die meisten Unternehmen gehen jedoch davon aus, dass die Bewältigung zentraler Herausforderungen wie KI-Sicherheit und -Governance mehr als ein Jahr dauern wird.1 Nur 30 % der Unternehmen sind der Ansicht, dass sie sehr gut darauf vorbereitet sind, die für eine sichere Einführung von KI erforderlichen Risiken und Governance-Anforderungen zu bewältigen.2
Sicherheit und Governance für Red Hat OpenShift AI einfach einführen, bereitstellen und verwalten
F5 und Red Hat erleichtern die Bereitstellung, Verwaltung, Absicherung und den Schutz Ihrer OpenShift-AI-Modelle, -Agenten und -Ausgaben mit F5 AI Guardrails und F5 AI Red Team unter Verwendung von Red Hat OpenShift Operators.
F5 AI Guardrails
Bewältigen Sie Datensicherheit, gegnerische Bedrohungen und die Einhaltung gesetzlicher Vorschriften mit umfassender Laufzeitsicherheit für bereitgestellte KI-Modelle und -Agenten. Wandeln Sie Schwachstellen in dynamischen Schutz um und sorgen Sie für eine flexible Risikoabdeckung, wenn neue Modelle eingeführt werden oder sich geschäftliche Anforderungen ändern. AI Guardrails ermöglichen Ihnen Folgendes:
- Angriffe auf KI-Systeme abwehren
Schützen Sie KI-Systeme vor sich ständig weiterentwickelnden Bedrohungen wie Prompt-Injection und Jailbreaks. Wählen Sie aus vordefinierten Schutzmechanismen oder erstellen Sie maßgeschneiderte Richtlinien für bestimmte Anwendungsfälle. - KI-Daten schützen
Erkennen und verhindern Sie Datenlecks, Compliance-Verstöße und Richtlinienverletzungen zur Laufzeit. - Verantwortungsvolle KI-Nutzung steuern
Gewährleisten Sie die Einhaltung gesetzlicher Vorschriften, verhindern Sie schädliche Ausgaben und setzen Sie Beschränkungen für die Berechtigungen von Modellen und Agenten durch. - KI-Observability vereinfachen
Sorgen Sie für kontinuierliche Transparenz und Nachverfolgbarkeit bei allen KI-Interaktionen.
F5 AI Red Team
Das proaktivste Red Teaming profitiert stets von menschlichen Sicherheitsexperten, doch das rasante Entwicklungstempo der KI macht zusätzliche Schlagkraft erforderlich. AI Red Team bietet Unternehmen Zugriff auf eine kontinuierlich aktualisierte Datenbank mit Angriffsprompts, um Systeme auf Schwachstellen zu testen und gewonnene Erkenntnisse in wirksame Schutzmaßnahmen umzusetzen. Mit AI Red Team können Sie:
- Schwachstellen aufdecken
Decken Sie Schwachstellen in KI-Systemen auf, bevor Angreifer sie ausnutzen – durch kontinuierliche, realitätsnahe Angriffstests und klare Sicherheitsbewertungen, die gezielte Gegenmaßnahmen ermöglichen. - Resilienz und Leistung validieren
Ermitteln Sie die Leistungsgrenzen von KI unter realen Belastungsbedingungen, um Ausfallzeiten zu vermeiden und Modelle stabil, sicher und skalierbar zu halten. - KI-Sicherheitsbereitschaft beschleunigen
Automatisiertes Red-Teaming liefert schneller Ergebnisse, entlastet Sicherheitsexperten von wiederkehrenden Aufgaben und ermöglicht sichere und regelkonforme Systeme.
Beschleunigung durch OpenShift Operators
Red Hat OpenShift Operators automatisieren die Erstellung, Konfiguration und Verwaltung von Instanzen Kubernetes-nativer Anwendungen – von der Verwaltung der Komponenten, aus denen die Plattform besteht, bis hin zu Anwendungen, die als Managed Service bereitgestellt werden.
Red Hat und F5 vereinfachen den Schutz von KI durch den Zugriff auf eine Bibliothek von Operatoren, die für den Einsatz mit Red Hat OpenShift verifiziert wurden und für ein einfaches Lifecycle-Management paketiert sind. AI Guardrails und AI Red Team sind derzeit in lokalen Red Hat OpenShift-Umgebungen verfügbar.
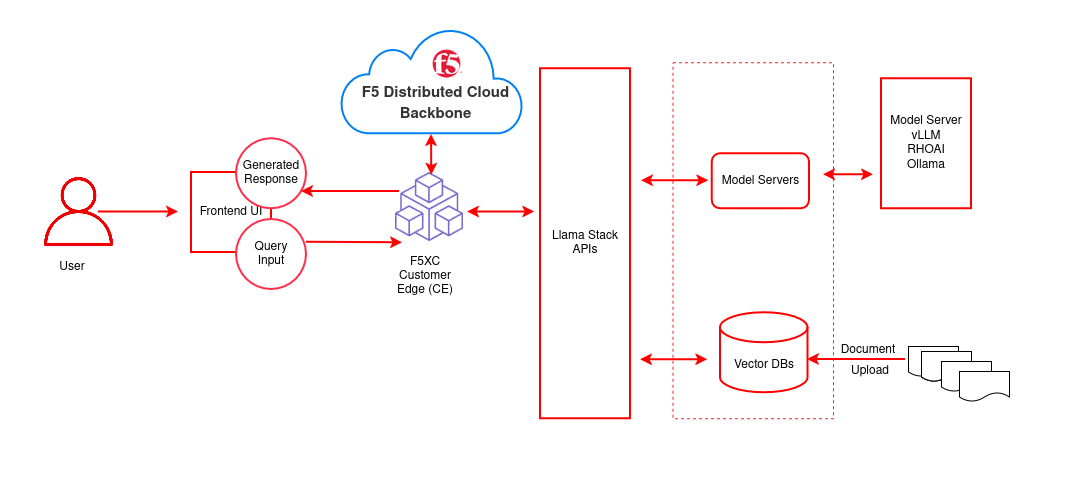
Beschleunigen Sie die Einführung von KI mit F5 und Red Hat – sicher
Gemeinsam unterstützen F5 und Red Hat Sie dabei, KI-gestützte Anwendungen sicher in OpenShift zu betreiben – mit Ein-Klick-Bereitstellung und umfassendem Lebenszyklusmanagement. Mit den für AI Guardrails und AI Red Team zertifizierten OpenShift Operators ist es einfacher denn je, KI einzusetzen und Ihr Unternehmen zu transformieren.
Weitere Informationen zur Partnerschaft zwischen F5 und Red Hat finden Sie unter f5.com/redhat
Quellen:
- Deloitte, Der Stand der KI in Unternehmen: Das ungenutzte Potenzial, Jan. 2026
- Ebenda.
Wichtigste Vorteile
KI-Sicherheit mühelos verwalten
Stellen Sie F5-Lösungen für KI-Sicherheit in der OpenShift-Umgebung mit nur einem Klick bereit und überwachen, aktualisieren und verwalten Sie sie ebenso einfach.
Abwehr böswilliger Bedrohungen
Schützen Sie sich mit KI-gestützten Abwehrmechanismen vor hochkomplexen Prompt-Injection-, Jailbreak- und DDoS-Angriffen.
Compliance vereinfachen
Nutzen Sie sofort einsatzbereite Kontrollen für Regelwerke wie den EU AI Act und gewährleisten Sie zugleich eine detaillierte Nachvollziehbarkeit der Gründe, aus denen Prompts blockiert oder zugelassen werden.
KI-Daten schützen
Erstellen und implementieren Sie unternehmensweite Standards dafür, wie KI-Modelle, Benutzer und Agenten mit sensiblen Daten interagieren.
Schwachstellen vor der Bereitstellung aufdecken
Kontinuierliche, automatisierte Angriffstests erkennen Risiken vor dem Produktivbetrieb und verkürzen so das Zeitfenster für mögliche Angriffe.
Risiken und Governance quantifizieren und kommunizieren
Jede Bewertung wird anhand des Comprehensive AI Security Index (CASI) und des Agentic Resistance Score (ARS) mit einem Risikowert versehen. Dies ermöglicht eine objektive Beurteilung, die Nachverfolgung der Governance und die Berichterstattung an die Geschäftsleitung.