F5 AI Guardrails für den Equinix Distributed AI Hub
Sichere, kontrollierte und richtlinienkonforme verteilte KI in Hybrid- und Multi-Cloud-Umgebungen.
KI-Agenten vergrößern die Angriffsfläche
Wenn Unternehmen Agenten mit mehreren Modellen, Clouds und Datenquellen verbinden, wächst die Angriffsfläche über die Grenzen herkömmlicher Anwendungen hinaus. Organisationen, die mehrere Agenten mit mehreren Modellen, Clouds und Datenquellen verbinden, sehen sich mit neuen Sicherheitslücken, rasant steigenden Kosten, komplexen Governance-Anforderungen sowie Compliance-Verpflichtungen gemäß der DSGVO und dem EU AI Act konfrontiert. Herkömmliche Sicherheitstools wurden nicht für KI-nativen Datenverkehr entwickelt und übersehen häufig KI-spezifische Risiken wie Prompt-Injection, Datenlecks und schädliche Ausgaben.
Einheitliche Sicherheitsrichtlinien im gesamten KI-Ökosystem
F5® AI Guardrails, das im Equinix Distributed AI Hub bereitgestellt wird, ermöglicht die Durchsetzung von Richtlinien sowie Transparenz und Governance für verteilte KI-Workflows in Hybrid- und Multi-Cloud-Umgebungen.
Der Equinix Distributed AI Hub, der weltweit an mehr als 280 Equinix-Rechenzentrumsstandorten verfügbar ist, bietet ein global verteiltes Framework, das Daten, Rechenressourcen, Cloud-Plattformen und Partner im KI-Ökosystem an Interconnection-Punkten mit hoher Bandbreite und geringer Latenz miteinander verbindet. Durch die Nutzung des Distributed AI Hub können Unternehmen KI-Inferenz, Datenzugriff und Richtliniendurchsetzung in der Nähe von Datenquellen, Benutzern und Cloud-Diensten ansiedeln. Dadurch lassen sich Latenzen reduzieren, die Datensouveränität wahren und unnötige Datenübertragungen minimieren. AI Guardrails ergänzt richtlinienbasierten Schutz, zentrale Transparenz und eine auditfähige Governance und macht das Netzwerk so zu einer richtliniengesteuerten KI-Steuerungsebene, auf der jede Interaktion durch einheitliche Guardrails über Clouds, Modelle und Agenten hinweg geregelt wird.
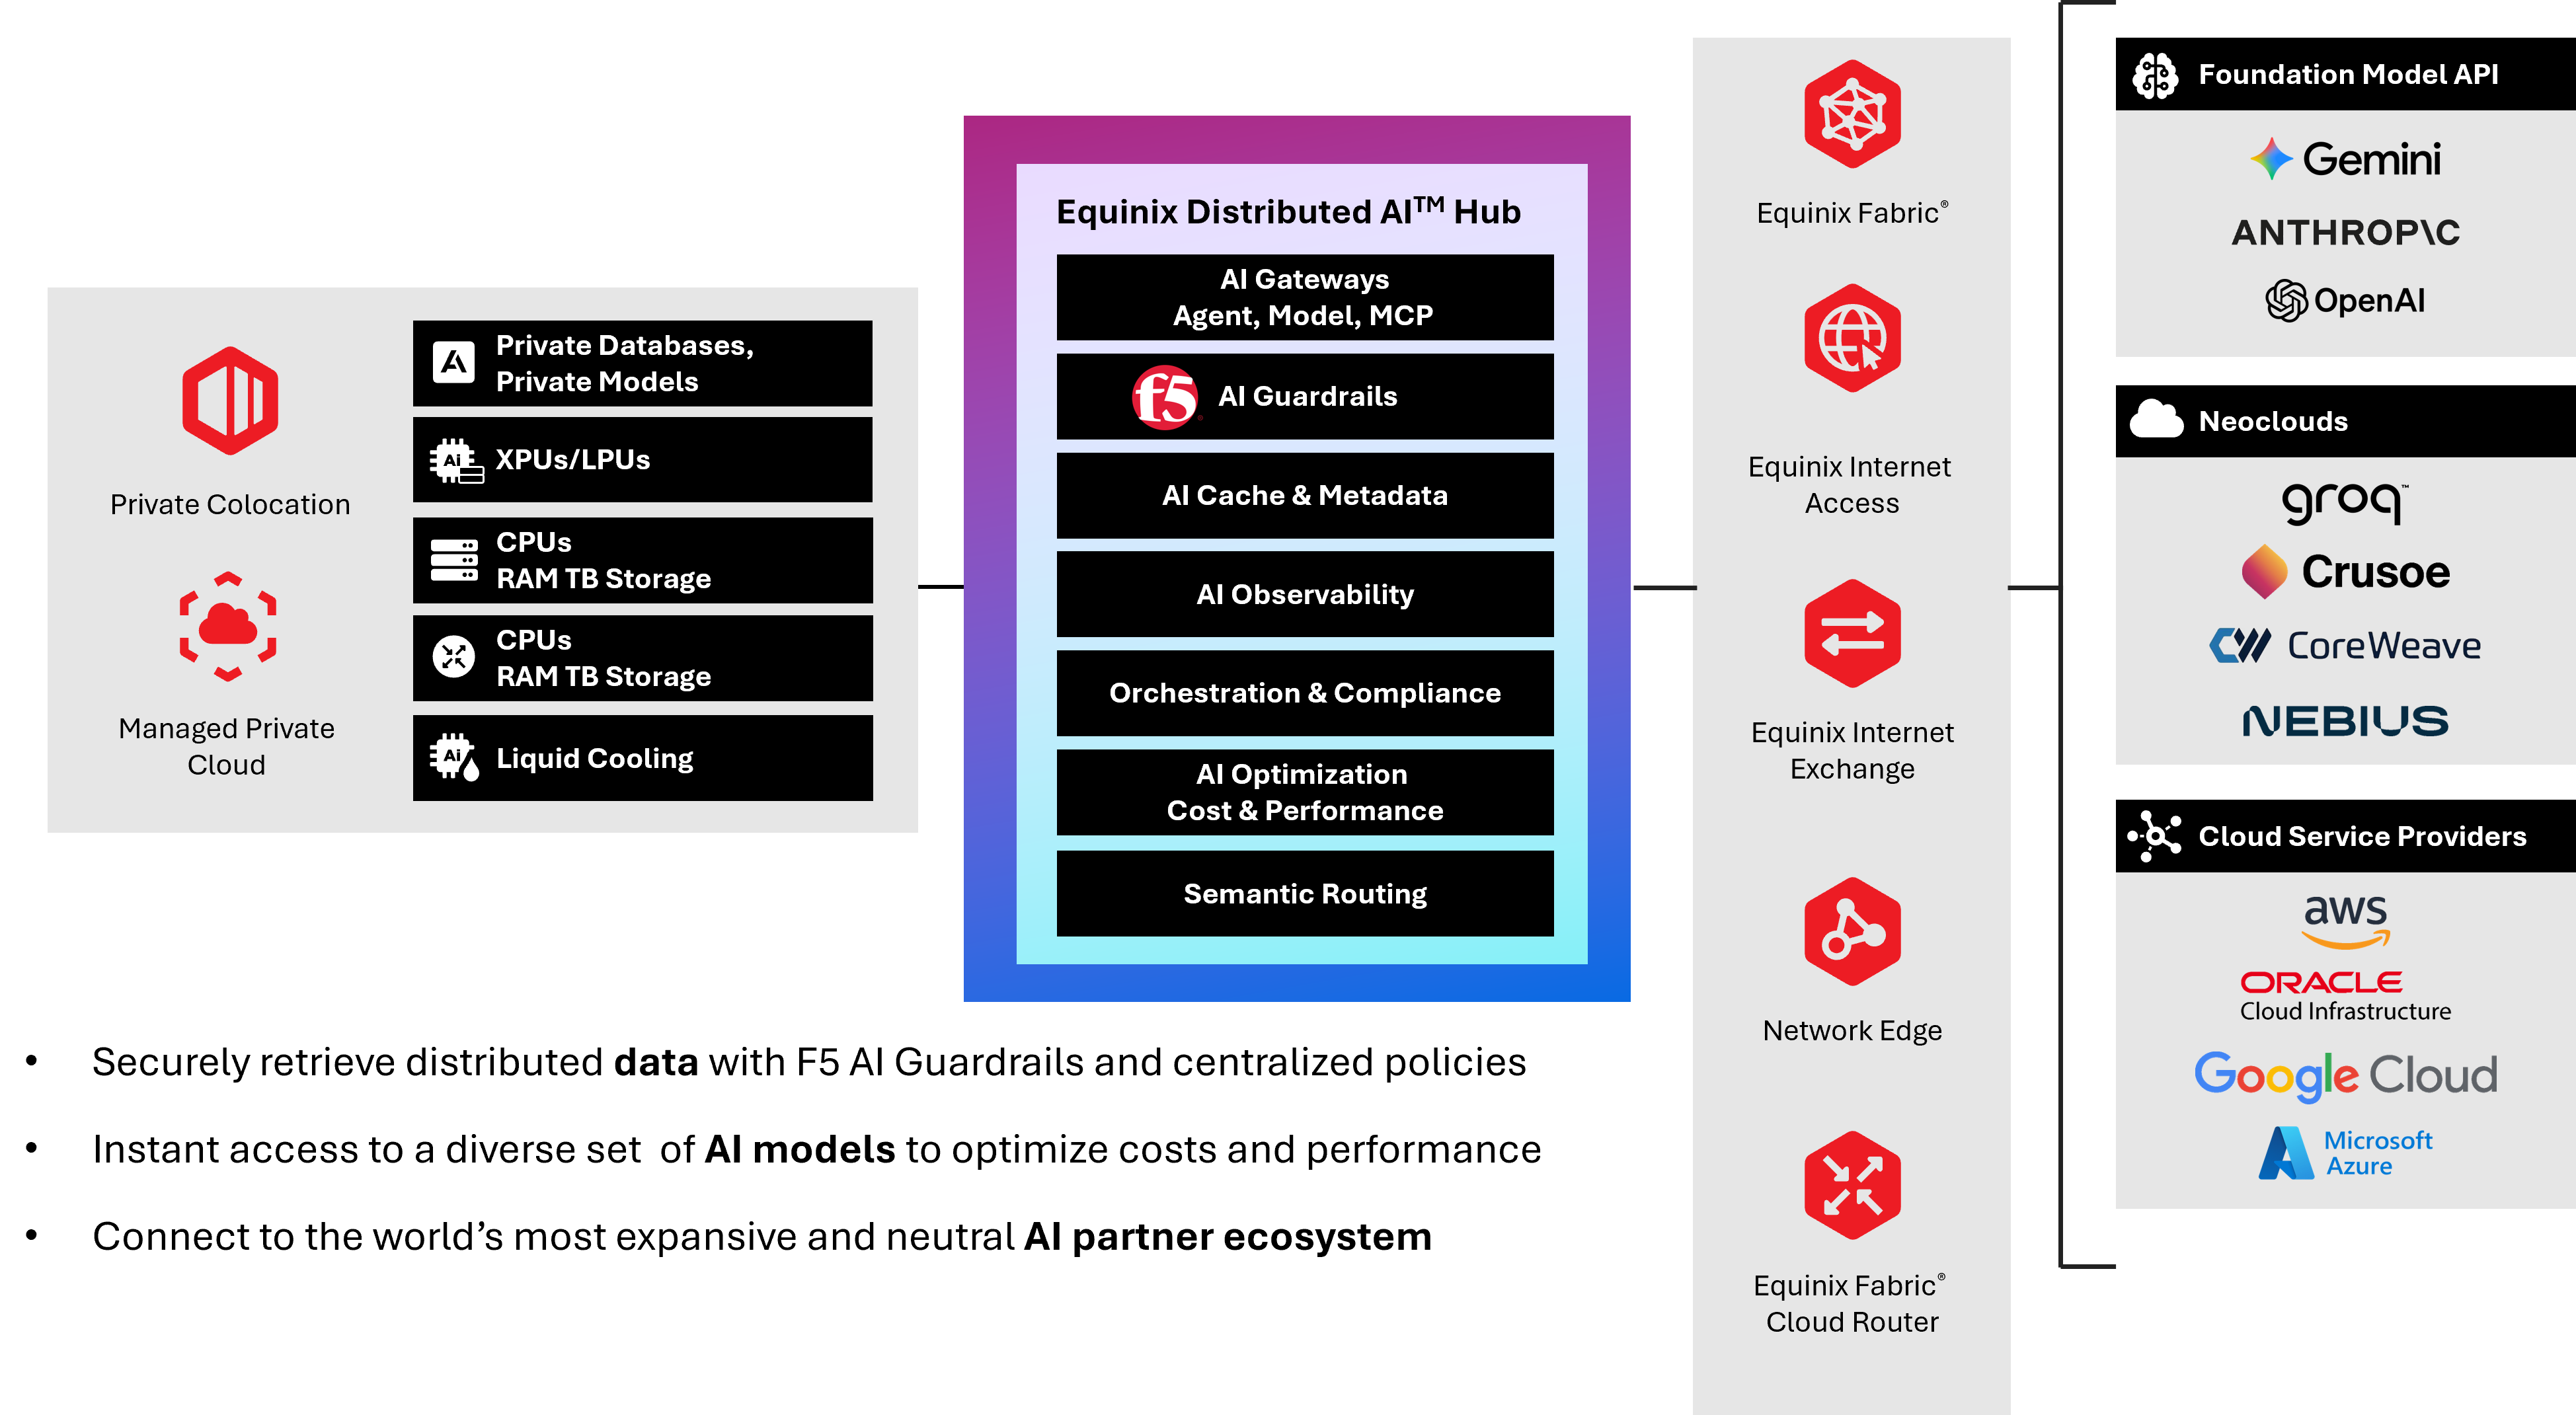
Wie F5 und Equinix Unternehmen unterstützen
Verhindern Sie, dass sensible Daten an LLMs weitergegeben werden
Erkennen und blockieren Sie die Offenlegung sensibler Daten, bevor diese sichere Umgebungen verlassen. Richtlinienbasierte Kontrollen setzen Zugriffsberechtigungen durch und erstellen revisionssichere Protokolle, um die Einhaltung der DSGVO und des EU-KI-Gesetzes zu unterstützen.
Governance für verteilte KI zentralisieren
Sorgen Sie für einheitliche Richtlinien und Kontrollen über Clouds, Modelle, Agenten und Umgebungen hinweg und erhalten Sie zentralen Einblick in jede KI-Interaktion.
Schutz vor Fehlverhalten von Modellen und schädlichen Ausgaben
Reduzieren Sie Reputations- und regulatorische Risiken, indem Sie schädliche, voreingenommene oder nicht regelkonforme KI-Ausgaben mithilfe von Inhaltsmoderationskontrollen und nachvollziehbaren Durchsetzungsmaßnahmen blockieren.
Datenschutz und Datensouveränität unterstützen
Stimmen Sie durch flexible Bereitstellung in Cloud-, Hybrid- und On-Premises-Umgebungen den Ausführungsort der KI und den Speicherort der Daten aufeinander ab, um Souveränitätsanforderungen ohne Leistungseinbußen zu erfüllen.
Schatten-KI unter Kontrolle bringen
Verbessern Sie die Transparenz bei der nicht genehmigten Nutzung von KI, um die Offenlegung von Daten zu reduzieren, unkontrollierte Ausgaben einzudämmen und einheitliche Richtlinien an verteilten Zugriffspunkten durchzusetzen.
Warum AI Guardrails im Equinix Distributed AI Hub?
Mit einzigartigen On-Premises-Guardrail-Funktionen im Distributed-AI-Hub-Ökosystem ermöglicht F5 Unternehmen, Anforderungen an die Datensouveränität problemlos zu erfüllen. Bereitstellungsoptionen für Colocation-, Hybrid- und On-Premises-Umgebungen bieten Unternehmen die nötige Flexibilität, um ihre KI-Anwendungen skalierbar zu betreiben und den KI-Datenverkehr innerhalb der privaten Infrastruktur zu halten.
AI Guardrails wurde speziell dafür entwickelt, die Absicht einer KI während der Interaktion zu verstehen, statt lediglich den Netzwerkverkehr zu untersuchen. Dadurch können Richtlinien auf Grundlage der Vorgänge innerhalb einer KI-Interaktion durchgesetzt, Prompt-Injection-Angriffe und Datenlecks auf semantischer Ebene erkannt sowie nachvollziehbare, auditfähige Entscheidungen zur Richtliniendurchsetzung getroffen werden.
Eine adaptive Policy-Engine gewährleistet eine durchgängige Governance, wenn Unternehmen neue Modelle hinzufügen oder zwischen Anbietern wechseln. Dadurch müssen Richtlinien bei Änderungen an Modellen und Anbietern seltener neu definiert werden. Vorkonfigurierte Compliance-Leitplanken für die DSGVO, HIPAA und den EU AI Act verschaffen Sicherheits- und Compliance-Teams vom ersten Tag an eine belastbare Ausgangsposition.
Weitere Informationen finden Sie unter f5.com/ai-guardrails oder besuchen Sie f5.com/equinix, um unsere Partnerschaft in Aktion zu erleben.
Wichtigste Vorteile
KI-Interaktionen in verteilten Umgebungen absichern
Erkennen und blockieren Sie Prompt-Injection, die Offenlegung sensibler Daten und Richtlinienverstöße während KI-Interaktionen, um Risiken zu reduzieren, bevor Daten kontrollierte Umgebungen verlassen.
Flexible Bereitstellung im Einklang mit der Datensouveränität
Die Bereitstellung kann in Equinix-Colocation-, Hybrid- oder On-Premises-Umgebungen erfolgen, sodass KI-Datenverkehr, Daten und Richtliniendurchsetzung innerhalb einer kontrollierten Infrastruktur verbleiben. Dabei werden auch private und physisch isolierte Umgebungen unterstützt.
Zentrale Governance und Auditierbarkeit
Setzen Sie Richtlinien durch und erstellen Sie cloud- und umgebungsübergreifend nachvollziehbare Aufzeichnungen zu KI-Interaktionen, Modellantworten und Durchsetzungsmaßnahmen.
Einheitliche Durchsetzung von Richtlinien über Modelle und Anbieter hinweg
Wenden Sie dieselben Richtlinienkontrollen auf mehrere Modelle, Endpunkte und Cloud-Umgebungen an, ohne separate Richtlinien-Frameworks zu benötigen.
Kostenkontrolle und Transparenz bei der KI-Nutzung
Setzen Sie Modellnutzung, Anfragevolumen und Richtliniendurchsetzung in Beziehung, um Ineffizienzen zu erkennen, unnötige Ausgaben zu reduzieren und nicht genehmigte KI-Nutzung aufzudecken.
Wichtige Funktionen
KI-native Richtlinien-Engine
Versteht bei Interaktionen die Absicht und den Kontext der KI – nicht nur den Netzwerkverkehr.
Ergebnisanalyse und Rückverfolgbarkeit
Prüfungsfertige Nachweispakete mit nachvollziehbarer Begründung für jede Durchsetzungsentscheidung.
Lokale und hybride Bereitstellung
Skalierbar für große KI-Fabriken und Umgebungen mit Datensouveränität – sowohl in Colocation-Rechenzentren als auch in der Cloud.
Private Interconnection mit dem Equinix-Ökosystem
Direkte Anbindung an mehr als 10.000 Ökosystempartner, darunter Cloud-Anbieter, Datenplattformen und KI-Dienste.
Zentrale Transparenz und Kontrolle
Einheitliche Dashboards für Modelle, Agenten, Benutzer und Cloud-Umgebungen.