Networking for Kubernetes
Standardisieren Sie Ihr Kubernetes-Netzwerk, unterstützen Sie KI-Inferenz-Workloads und skalieren Sie sicher ohne zusätzlichen Betriebsaufwand.
Anwendungen, APIs und KI-Workloads auf Kubernetes bereitstellen, absichern und skalieren
Kubernetes löst zentrale betriebliche Herausforderungen, steuert jedoch nicht das Verhalten des Datenverkehrs. Wenn Unternehmen mehrere Cluster, Mandanten und Teams verwalten, kann dies zu einer fragmentierten Tool-Landschaft, uneinheitlicher Sicherheit, eingeschränkter Ende-zu-Ende-Transparenz und schwerer zu betreibenden Systemen führen. Die F5 Application Delivery and Security Platform (ADSP) erweitert moderne Kubernetes-Umgebungen um unternehmenstaugliche Lösungen für Vernetzung, Sicherheit und Observability und unterstützt KI-Inferenz-Workloads.
Standardisieren Sie die Bereitstellung von Kubernetes-Anwendungen
Setzen Sie umgebungsübergreifend auf eine bewährte Plattform auf Enterprise-Niveau, der Plattform- und DevOps-Teams vertrauen.
ADC-Investitionen auf Kubernetes ausweiten
Verbinden Sie traditionelle ADC-Umgebungen mit Kubernetes, um bestehende Investitionen zu schützen und gleichzeitig eine moderne Anwendungsbereitstellung zu ermöglichen.
KI-Bereitschaft sicherstellen
Unterstützen Sie KI-Workloads mit KI-optimierter Anwendungsbereitstellung auf Kubernetes, der führenden Plattform für KI-Anwendungen.
Governance im großen Maßstab
Wenden Sie einheitliche Richtlinien für Traffic-Management und Sicherheit an, um durchgängige Transparenz über Cluster, Mandanten, Teams und Umgebungen hinweg zu schaffen.
Referenzarchitektur
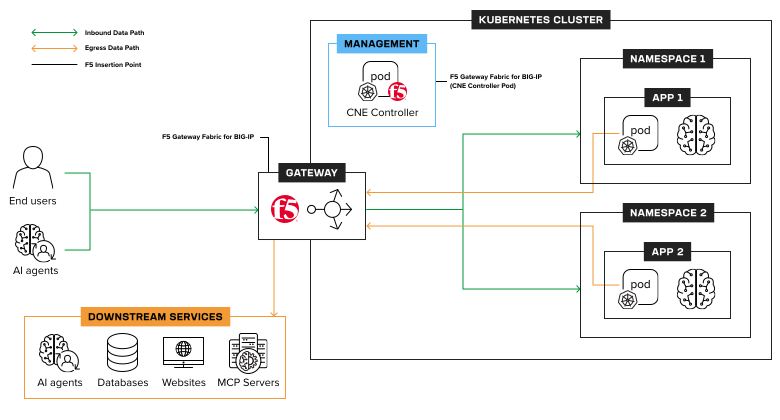
Die folgenden Referenzarchitekturdiagramme sollen Ihnen helfen, die Anwendungsbereitstellung in Kubernetes zu verstehen.
Netzwerke in Kubernetes
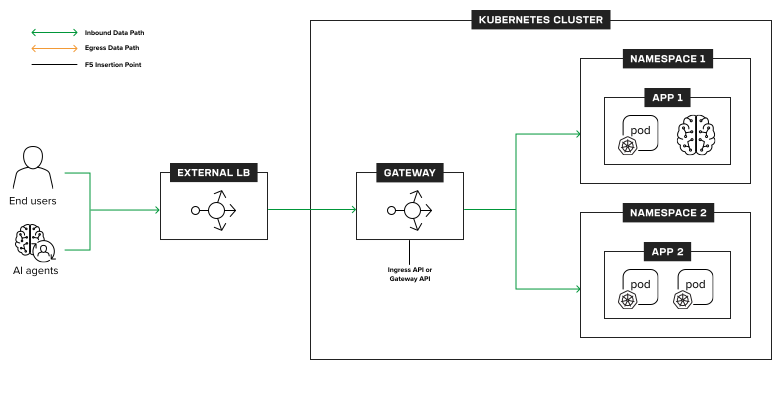
Produktionsreifes Networking for Kubernetes
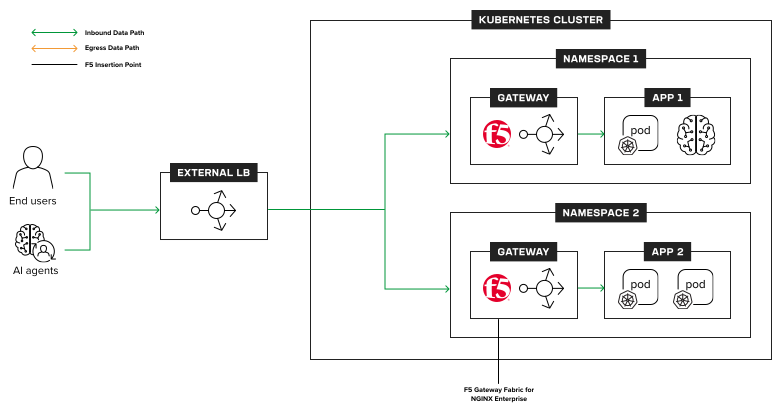
Networking for Kubernetes auf Enterprise-Niveau
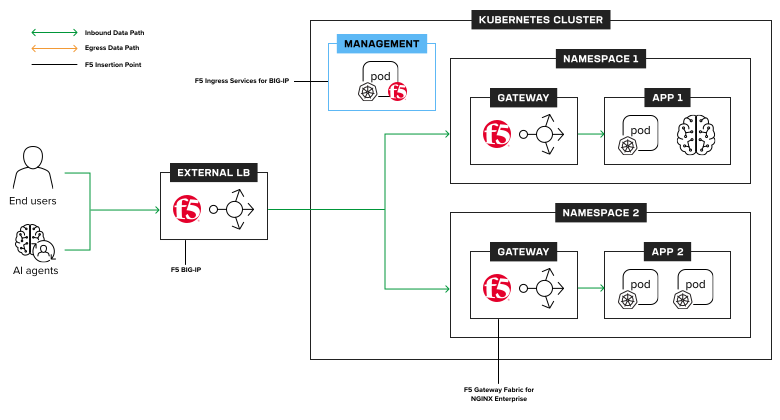
Strategisches Networking for Kubernetes
Anwendungsfälle für Kubernetes-Netzwerke entdecken
Ingress für Kubernetes
F5 NGINX Ingress Controller
Bewährte, vertrauenswürdige und produktionsreife Ingress-Lösung.
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Steuerung des ein- und ausgehenden Datenverkehrs für Kubernetes-Cluster.
F5 NGINXaaS for Azure
Unterstützt eine konsistente Anwendungsbereitstellung in auf Azure gehosteten Kubernetes-Umgebungen.
F5 BIG-IP Container Ingress Services
Erweitern Sie Kubernetes um die Traffic-Management- und Sicherheitsfunktionen von BIG-IP.
F5 WAF for NGINX
Setzen Sie die Sicherheit von Anwendungen und APIs in verteilten Architekturen und hybriden Umgebungen durch und skalieren Sie sie.
F5 NGINXaaS für Google Cloud
Unterstützt die konsistente Anwendungsbereitstellung in Kubernetes-Umgebungen auf Google Cloud.
Gateway API
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbasiertes Routing.
F5 WAF for NGINX
Schützen Sie moderne Apps und APIs auf F5 NGINX mit einer Kubernetes-fähigen WAF
Lastverteilung in der KI-Fabrik
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Steuerung des eingehenden und ausgehenden Datenverkehrs für Kubernetes-Cluster.
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbasiertes Routing.
Multi-Cluster und Mandantenfähigkeit
F5 BIG-IP Container Ingress Services
Erweitern Sie Kubernetes um das Traffic-Management und die Sicherheitsfunktionen von BIG-IP.
F5 BIG-IP Next for Kubernetes
Skalierbare, mandantenfähige Ingress- und Egress-Steuerung für Kubernetes-Cluster.
F5 NGINXaaS for Azure
Unterstützt eine konsistente Anwendungsbereitstellung über in Azure gehostete Kubernetes-Umgebungen hinweg.
F5 NGINX Ingress Controller
Bewährte, vertrauenswürdige und produktionsreife Ingress-Lösung
F5 NGINX Gateway Fabric
Für den Produktionseinsatz geeignete Gateway API mit Unterstützung für modellbasiertes Routing.
F5 NGINXaaS für Google Cloud
Unterstützt eine konsistente Anwendungsbereitstellung in Kubernetes-Umgebungen auf Google Cloud.
Observability für Kubernetes
F5 NGINX Gateway Fabric
Produktionsreife Gateway API mit Unterstützung für modellbasiertes Routing.
F5 NGINX Ingress Controller
Sorgen Sie mit SaaS WAF für einheitlichen Schutz über verteilte Anwendungen und Umgebungen hinweg.
F5 BIG-IP eBPF Observability
Erweitert BIG-IP Cloud-Native Edition um Echtzeiteinblicke in den Kubernetes-Datenverkehr auf Kernel-Ebene – ohne Sidecars oder Instrumentierung auf Anwendungsebene.
F5 BIG-IP Container Ingress Services
Erweitern Sie Kubernetes um die Funktionen von BIG-IP für Traffic-Management und Sicherheit.
Ressourcen
Artikel und E-Books
Aktuelle Nachrichten
Videos
Häufig gestellte Fragen
Kubernetes ist eine Open-Source-Plattform für die Container-Orchestrierung und -Planung, die die Bereitstellung, Skalierung, Vernetzung und das Lebenszyklusmanagement containerisierter Anwendungen automatisiert. Sie bietet Abstraktionen wie Pods, Services und Ingress, um Anwendungen von der zugrunde liegenden Infrastruktur zu entkoppeln und so die Portabilität zwischen On-Premises-, Cloud- und Edge-Umgebungen zu ermöglichen. Aufgrund seiner Skalierbarkeit, Ausfallsicherheit und der Unterstützung durch sein Ökosystem wird Kubernetes häufig für den Betrieb von Microservices, APIs und zunehmend auch KI-/ML-Workloads eingesetzt. Das Kubernetes-Projekt ist bei der Cloud Native Computing Foundation (CNCF) angesiedelt, einer Tochterorganisation der gemeinnützigen Linux Foundation. Darüber hinaus sind zahlreiche Kubernetes-Distributionen verschiedener Software- und SaaS-Anbieter verfügbar.
Ein kosteneffizienter Kubernetes-Betrieb beginnt damit, den Betriebsaufwand unter Kontrolle zu halten. Im operativen Fokus sollte vor allem die Standardisierung von Netzwerken, Traffic-Management und Sicherheit stehen, statt für jeden Cluster oder jede Cloud zusätzliche Einzellösungen einzuführen. Unternehmen senken ihre Betriebskosten, indem sie eine einheitliche Ingress- und Gateway-API-Architektur wiederverwenden, Bereitstellungen auf Basis von Vorlagen standardisieren und die Ressourcenauslastung durch intelligentes Load Balancing und Observability verbessern. Die Performance bleibt durch den Einsatz produktionsreifer Netzwerklösungen erhalten, die hohen Durchsatz, geringe Latenz und Automatisierung über Kubernetes-native APIs und GitOps-Workflows unterstützen.
F5 optimiert die Kubernetes-Vernetzung für KI/ML durch intelligentes Traffic-Management, das über einfaches Round-Robin-Load-Balancing hinausgeht. F5 unterstützt modellbasiertes Routing, die Verarbeitung von L3–L7-Datenverkehr mit hohem Durchsatz sowie die deterministische Performance, die für GPU-gestützte Inferenz- und Trainings-Workloads erforderlich ist.
Wenn Unternehmen Kubernetes immer umfassender einsetzen, kann es leicht zu einem unkontrollierten Wildwuchs von Clustern und Kubernetes-Cloud-Diensten kommen. Dies führt in der Regel zu einer Fragmentierung in den Bereichen Netzwerk, Sicherheit und Observability. Unterschiedliche Ingress-Controller, Cloud-Load-Balancer und Richtlinienmodelle führen zu Konfigurationsabweichungen, einer uneinheitlichen Durchsetzung von Sicherheitsrichtlinien und eingeschränkter Ende-zu-Ende-Transparenz. Die betriebliche Komplexität steigt, da Teams mehrere Steuerungsebenen und Toolchains verwalten müssen. Ohne eine durchdachte Konnektivitätsschicht führt die Skalierung von Kubernetes über Cluster und Clouds hinweg zu höheren Kosten, einer langsameren Fehlerbehebung und geringerer Zuverlässigkeit.
Am einfachsten lässt sich Kubernetes am Edge mit einer schlanken, einheitlichen Kubernetes-Distribution in Kombination mit einer zentralen Netzwerk- und Sicherheitssteuerung betreiben. Edge-Umgebungen erfordern eine vorhersehbare Leistung, schlanke Komponenten, minimalen Betriebsaufwand und Unterstützung für zeitweise unterbrochene Verbindungen. Durch die Standardisierung von Ingress, Traffic-Routing und Sicherheitsrichtlinien über Kerninfrastruktur, Cloud und Edge hinweg können Teams Kubernetes in großem Maßstab bereitstellen und dabei Transparenz, Isolation und Automatisierung gewährleisten, ohne auf Cloud-spezifische Dienste angewiesen zu sein.