
Automatisierung von F5-Anwendungsdiensten: Ein praxisorientierter Leitfaden
Einleitung
Die Automatisierung der Bereitstellung und des Konfigurationsmanagements von Geräten für die Anwendungsbereitstellung und -sicherheit ist inzwischen nahezu unverzichtbar. Im IDG-FutureScape-Bericht von 2017 zählten Automatisierung und Multi-Cloud-Management zu den wichtigsten Initiativen, die Unternehmen bis 2021 beeinflussen werden. Automatisierung ermöglicht Skalierbarkeit, Zuverlässigkeit und Integration bei der Bereitstellung der grundlegenden Sicherheits-, Optimierungs- und Verfügbarkeitsdienste, die Anwendungen benötigen. Zugleich bindet sie deren Bereitstellung in orchestrierte Build-, Test- und Deployment-Workflows ein, die sich zum vorherrschenden Modell für die Anwendungsbereitstellung entwickeln.
Selbst die einfache Automatisierung grundlegender Aufgaben wie das Hinzufügen neuer virtueller Server oder Pool-Mitglieder kann es dem Betrieb ermöglichen, Anwendungsverantwortlichen oder anderen automatisierten Systemen Self-Service-Funktionen bereitzustellen – und Zeit für produktivere Aufgaben freizusetzen, etwa für die Entwicklung der nächsten Generation von Automatisierungswerkzeugen.
Die Notwendigkeit der Automatisierung gewinnt noch stärker an Bedeutung, wenn ein Unternehmen beginnt, mehrere Cloud-Plattformen für die Bereitstellung von IT-Services einzusetzen. Wenn Sie versuchen, Services an mehreren Standorten mit unterschiedlichen Plattformmerkmalen bereitzustellen, kann die Automatisierung dazu beitragen, den erhöhten Betriebsaufwand zu reduzieren und Fehler zu vermeiden, die durch mangelnde Vertrautheit mit neuen Plattformen entstehen.
Doch wie und was sollte automatisiert werden? Angesichts unterschiedlicher Betriebsmodelle, Schnittstellen und Sprachen kann Automatisierungssoftware auf der Ebene einzelner Geräte oder als komplexeres, systemübergreifendes Tool eingesetzt werden. Alle Infrastructure-as-a-Service(IaaS)-Cloud-Plattformen bieten eigene native Tools für die Bereitstellung virtueller Infrastrukturen und Dienste. Darüber hinaus bietet F5 eine Reihe von Schnittstellen und Orchestrierungsoptionen. Diese Vielfalt an Tools und Optionen ermöglicht es Ihnen zwar, die Automatisierung optimal auf Ihr Unternehmen abzustimmen, doch die Wahl des richtigen Tools kann eine große Herausforderung darstellen – und das Risiko zunehmender Komplexität und einer unkontrollierten Vermehrung von Tools ist real.
In diesem Dokument geben wir Ihnen einen Überblick über die Möglichkeiten zur Automatisierung der Bereitstellung, Verwaltung und Konfiguration von F5 BIG-IP-Appliances (sowohl physisch als auch virtuell) und zeigen Ihnen, wie Sie den für Ihr Unternehmen passenden Ansatz auswählen.
Automatisierung: Einige wichtige Überlegungen
Das Spektrum der Automatisierung
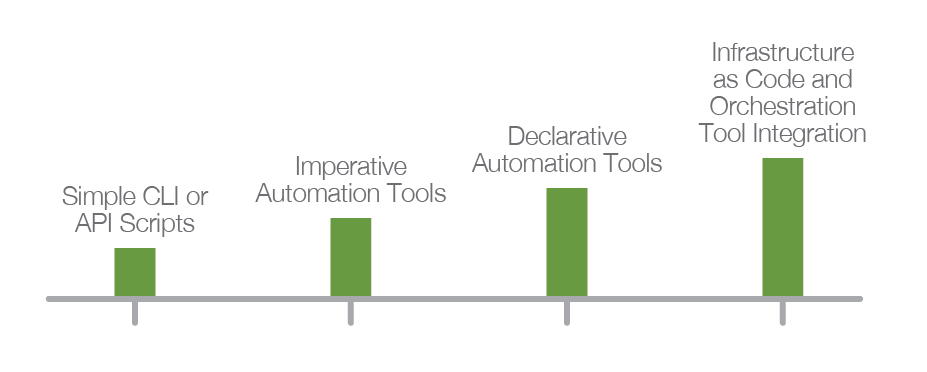
Automatisierung umfasst ein breites Spektrum an Aktivitäten. An einem Ende des Spektrums steht die Entwicklung einfacher Skripte in Bash, TMSH, Python oder anderen Sprachen, die lokal ausgeführt werden können, um manuelle Konfigurationsaufgaben zu beschleunigen. Am anderen Ende des Spektrums steht ein vollständiges „Infrastructure-as-Code“-System, das Quellcodeverwaltung, Workflow-Orchestratoren und (gegebenenfalls) mehrere Automatisierungstools kombiniert. So entsteht ein System, in dem die Konfiguration der Infrastruktur durch Textdateien in einem Repository definiert und geändert wird. Zwischen diesen beiden Extremen gibt es verschiedene Möglichkeiten, die Sie bei der Bereitstellung und Konfiguration einer BIG-IP-Plattform unterstützen.
Veränderlich vs. unveränderlich
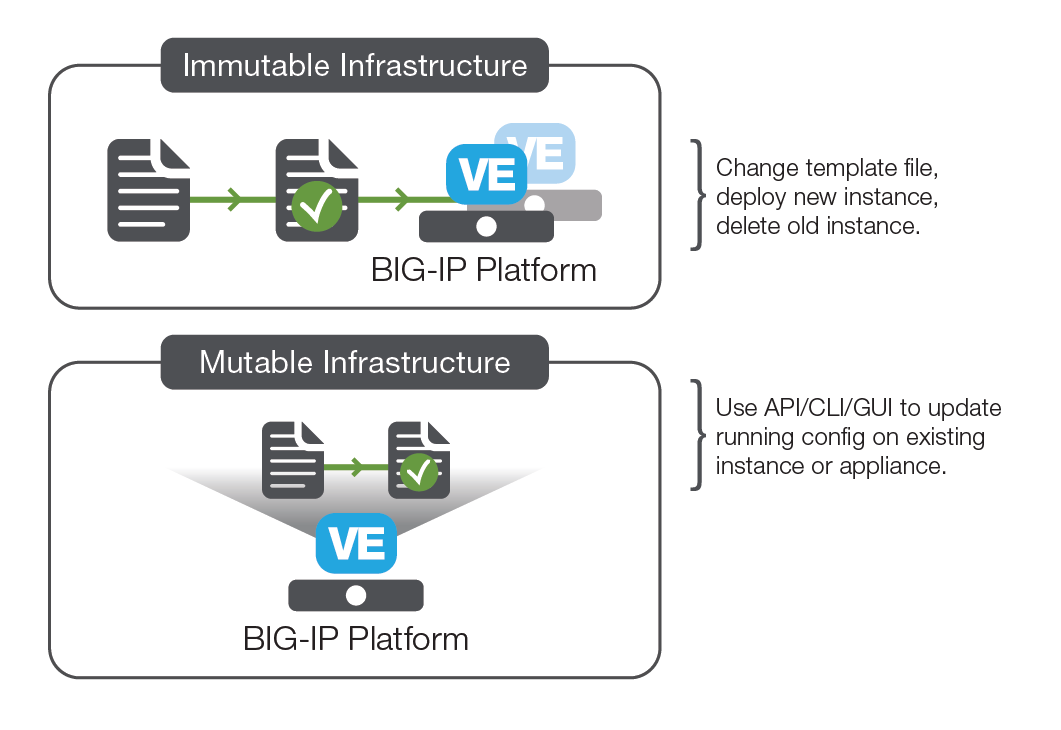
Die meisten aktuellen BIG-IP-Bereitstellungen können als veränderlich betrachtet werden. Das bedeutet, dass davon auszugehen ist, dass sich ihre Konfiguration im Laufe der Zeit ändert. Der Grund dafür ist, dass die BIG-IP-Plattform meist als mandantenfähiges Gerät bereitgestellt wird, das Dienste für mehrere Anwendungen bereitstellt. Wenn neue Anwendungen bereitgestellt werden oder vorhandene Anwendungen skaliert werden beziehungsweise zusätzliche Dienste benötigen, wird die Konfiguration von BIG-IP entsprechend aktualisiert. Diese Bereitstellungsmethode ermöglicht es Infrastrukturteams, eine zentralisierte Infrastruktur zu verwalten, die Anwendungen über eine gemeinsame Plattform mit Diensten versorgt.
Manchmal werden BIG-IP-Plattformen jedoch als Teil eines eigenständigen Anwendungs-Stacks bereitgestellt, wobei die Dienste einer bestimmten BIG-IP-Instanz an eine bestimmte Anwendung oder einen bestimmten Dienst gebunden sind. In diesem Fall könnten wir die BIG-IP-Konfiguration als unveränderlich betrachten. Das heißt, die Konfiguration wird beim Systemstart oder als Teil des Software-Images installiert und während des Lebenszyklus der BIG-IP-Instanz nicht geändert. Konfigurationsänderungen werden vorgenommen, indem das Software-Image oder der Inhalt des Start-Agent-Skripts geändert und anschließend erneut bereitgestellt wird. Dieses Modell wird häufig als „Nuke and Pave“ bezeichnet. Obwohl es insgesamt weniger verbreitet ist, machen die Verfügbarkeit neuer BIG-IP-Lizenzmodelle zur Unterstützung anwendungsspezifischer Instanzen, verbesserte Lizenzierungstools und Tools wie F5 cloud libs (eine Sammlung von Node.js-Skripten und -Bibliotheken, die Sie beim Onboarding einer BIG-IP-Instanz in einer Cloud unterstützen) dieses Bereitstellungsmodell zu einer praktikablen Option für Organisationen, die für eine Anwendung einen eng gekoppelten, isolierten Stack aus Code und Infrastruktur benötigen.
Deklarativ vs. imperativ
Es gibt zwei konzeptionelle Modelle dafür, wie Automatisierungsschnittstellen für Nutzer bereitgestellt werden. Die gängigsten Automatisierungsschemata der „ersten Welle“ folgen tendenziell einem imperativen Modell. Bei imperativen Automatisierungsmodellen müssen die Nutzer in der Regel sowohl wissen, was sie erreichen möchten, als auch, welche konkreten Schritte (üblicherweise API-Aufrufe) dafür erforderlich sind. Dadurch wird den Nutzern häufig die Last auferlegt, die Konfigurationsdetails komplexer Dienste zu verstehen und den zusätzlichen Aufwand sowie die Komplexität der Integration dieser Dienste in Automatisierungswerkzeuge zu bewältigen. Das ist so, als würde man ein Sandwich bestellen, indem man jeden einzelnen für die Zubereitung erforderlichen Arbeitsschritt vorgibt, anstatt einfach nach einem Sandwich zu fragen und darauf zu vertrauen, dass die Person, die es zubereitet, weiß, welche Schritte in welcher Reihenfolge auszuführen sind.
Im Gegensatz dazu ermöglicht eine deklarative Schnittstelle den Nutzern (Menschen oder Maschinen), Dienste zu erstellen, indem sie einfach angeben, was sie benötigen. Detaillierte Kenntnisse aller erforderlichen Schritte sind nicht notwendig, da das Automatisierungsziel über vorkonfigurierte Workflows oder Dienstvorlagen verfügt, mit denen die Konfiguration auf Grundlage der gewünschten Ergebnisse erstellt wird. Eine deklarative Schnittstelle erfordert zwar eine etwas komplexere Ersteinrichtung, doch dieser Aufwand wird durch die einfache Bedienung ausgeglichen, sobald geeignete Dienstvorlagen erstellt wurden. Daher ist sie im Allgemeinen der bevorzugte Ansatz für den Aufbau von Automatisierungssystemen.
Direkt oder über ein Verwaltungstool
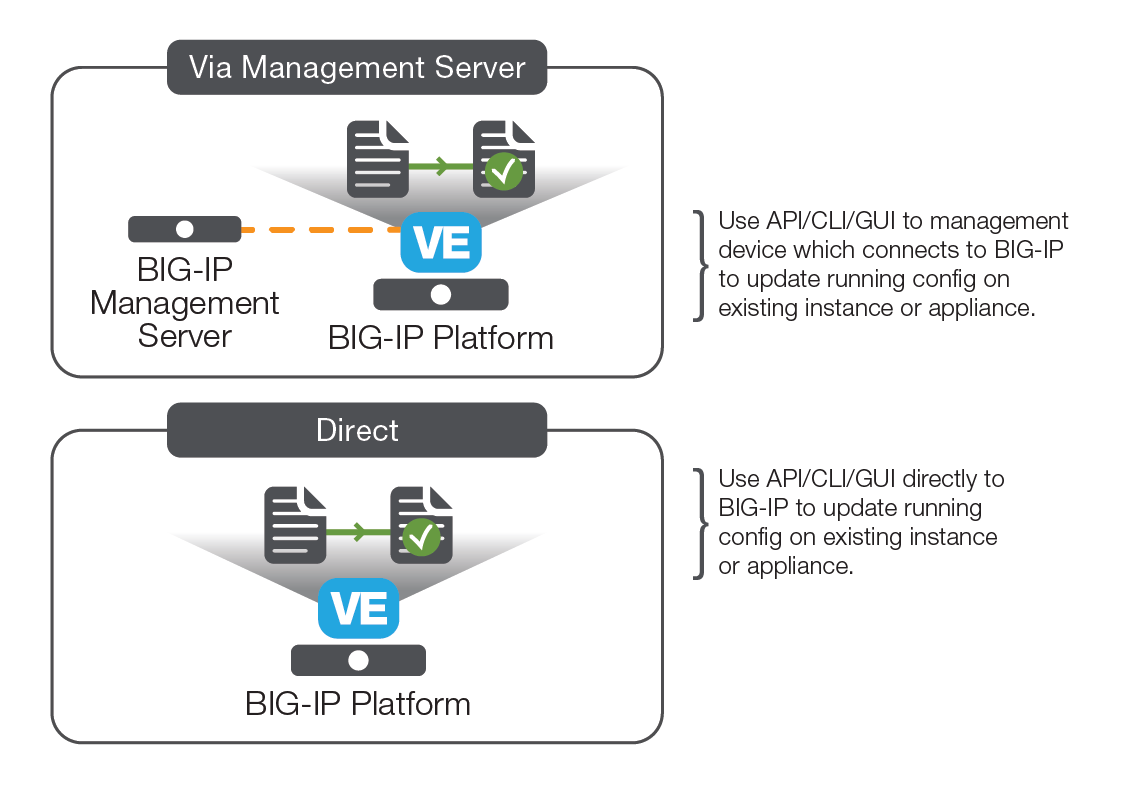
Eine weitere Entscheidung, die Sie treffen müssen, ist, ob API-Aufrufe zur Automatisierung von Drittanbieter-Tools direkt an das zu ändernde Gerät oder über ein zusätzliches Verwaltungstool erfolgen sollen. Verwaltungstools können Abläufe abstrahieren und vereinfachen und im Vergleich zu einer direkten Verbindung mit der verwalteten Einheit zusätzliche Kontroll- und Protokollierungsfunktionen bieten. Allerdings müssen Sie dieses Tool entsprechend betreuen, um sicherzustellen, dass Ihre Verwaltungsebenen hochverfügbar sind, wenn schnelle Änderungen von entscheidender Bedeutung sind.
API, Startup-Agent oder CLI?
BIG-IP-Geräte werden meist über die REST-API automatisiert, die den Großteil der BIG-IP-Funktionalität über ein dokumentiertes Schema bereitstellt. Die von F5 bereitgestellten Module für Automatisierungstools wie Ansible nutzen die REST-API intensiv. Neben einer imperativen Schnittstelle für einzelne Einstellungen können REST-API-Aufrufe verwendet werden, um F5-iApp-Vorlagen zu starten, wobei die Werte zur Konfiguration des iApp-Dienstes im API-Aufruf als JSON-Nutzlast übergeben werden. Durch die zusätzliche iControl LX-Funktion können außerdem benutzerdefinierte API-Endpunkte erstellt werden, die mit einem einzigen API-Aufruf einen mehrstufigen Vorgang ausführen können.
Eine weitere gängige Möglichkeit zur Automatisierung der BIG-IP-Konfiguration ist der Einsatz von Start-Agenten. Diese werden beim Systemstart ausgeführt und können externe Informationen abrufen, um die BIG-IP-Plattform zu konfigurieren. Start-Agenten werden häufig für die Erstkonfiguration und Inbetriebnahme von Geräten verwendet und können zusätzliche Skripte und Konfigurationsdateien von Drittanbieter-Websites wie GitHub oder aus Ihrem eigenen Repository abrufen. Start-Agenten können auch zur vollständigen Konfiguration einer BIG-IP-Plattform eingesetzt werden, insbesondere wenn Sie sich für eine feste, anwendungsspezifische Konfiguration entschieden haben.
Die gängigste Startkonfiguration ist cloud-init, das in allen BIG-IP VE-Images (außer in Microsoft Azure) aktiviert ist, sich jedoch am besten für AWS- und OpenStack-Bereitstellungen eignet. Zusätzlich zu cloud-init stellt F5 eine Reihe von Cloud-Startbibliotheken bereit, die bei der Konfiguration von BIG-IP während des Startvorgangs helfen.
Wenn Sie Start-Agenten verwenden, um eine Plattform nach dem Bootvorgang zu konfigurieren, achten Sie bei der Nutzung externer Quellen besonders auf die Fehlerbehandlung. Dies gilt insbesondere, wenn eine Instanz im Rahmen eines Skalierungsereignisses gestartet werden könnte. Wie verhält sich das System, wenn die externen Ressourcen nicht verfügbar sind? Werden zusätzliche „Zombie“-Geräte erstellt, um mit der Nachfrage Schritt zu halten?
In einigen Fällen können Automatisierungssysteme wie Benutzer agieren und CLI-Befehle ausführen. Dies kann zwar gelegentlich Probleme lösen, wenn API-Aufrufe nicht alle erforderlichen Funktionen abdecken, doch aufgrund des hohen Supportaufwands und der Fehleranfälligkeit der Lösung sollte diese Methode grundsätzlich nur als letztes Mittel eingesetzt werden.
Vorlagen und Playbooks
Vorlagen und Playbooks ermöglichen automatisierte Bereitstellungen und den Aufbau von Infrastrukturen mit einem gewissen Grad an Standardisierung. Ein angemessener Standardisierungsgrad macht Ihre Infrastruktur robuster und besser wartbar. Gut konzipierte Vorlagen bieten eine deklarative Schnittstelle, bei der die anfordernde Instanz (Benutzer oder Maschine) lediglich die benötigten Eigenschaften kennen muss, nicht jedoch die Implementierungsdetails. Wenn Bereitstellungen ausschließlich über Vorlagen erfolgen und Fehler nur durch Korrekturen an den Vorlagen behoben werden, kann dies zu einer höheren Servicequalität führen, da Probleme in der Regel einmalig behoben und die Services anschließend anhand der neuen Vorlage erneut bereitgestellt werden.
Plattformintegrationen
Tools zur Plattformintegration binden die Konfiguration von BIG-IP-Diensten in Computing-Plattformen wie Private Clouds oder Container-Management-Systeme ein. Die Mechanismen unterscheiden sich je nach Plattform und Implementierung, lassen sich jedoch im Allgemeinen drei Modellen zuordnen:
Einbinden von F5-Diensten in ein bestehendes Plattformkonstrukt
Bei diesem Modell werden F5-Dienste mithilfe eines bestehenden Plattformkonstrukts eingebunden, beispielsweise indem F5 als OpenShift Container Platform Router eingesetzt oder F5 mit dem OpenStack Load Balancing as a Service (LBaaS) System verwendet wird. Der Einsatz dieser Mechanismen erfordert nur geringfügige Änderungen an den Betriebsabläufen, da die Dienste über eine plattformeigene Schnittstelle konfiguriert werden und der bereitgestellte Treiber sowie weitere Software die Konfigurationsanweisungen der Plattform nahtlos in eine F5-Konfiguration umsetzen. Beachten Sie jedoch, dass nur die über die plattformeigene Schnittstelle verfügbaren Funktionen problemlos bereitgestellt werden können.
Abonnieren von Plattformereignissen
Eine weitere gängige Integrationsmethode besteht darin, dass ein Softwaremodul (wie der Container Connector für Kubernetes und Mesos) Ereignisse innerhalb einer Plattform abonniert und anschließend auf Grundlage dieser Ereignisse eine Konfiguration ändert. Sie können festlegen, welche Ereignisse und Dienste bereitgestellt werden sollen, indem Sie die zu bedienenden Anwendungen mit Tags oder Labels versehen und die Connector-Software so konfigurieren, dass sie Ereignisse mit den erforderlichen Tags überwacht.
Integration mit Plattformverwaltungstools
Viele Private-Cloud-Plattformen verfügen über Managementsysteme, die für die Automatisierung konzipiert sind. VMware bietet beispielsweise mehrere Management- und Integrationstools, darunter vRealize Orchestrator (vRO), für den ein Drittanbieter-Plug-in zur Konfiguration von BIG-IP verfügbar ist. Ein weiteres Beispiel ist das Plug-in für das Vorlagensystem OpenStack HEAT.
Diensterkennung
Die Diensterkennung ist zwar keine vollständige Automatisierungslösung, bietet jedoch eine einfache und leistungsstarke Möglichkeit, BIG-IP-Konfigurationen an Änderungen in der Umgebung anzupassen. Dazu fragt sie das Cloud-System regelmäßig über eine API ab, um eine Liste der Ressourcen abzurufen, und passt die BIG-IP-Konfiguration entsprechend an. Dies ist besonders in Umgebungen nützlich, in denen Ressourcen in Autoscaling-Gruppen konfiguriert sind, da der Load Balancer beim Skalieren der Backend-Computing-Ressourcen über die neuen Ressourcen informiert sein muss. Komponenten für die Diensterkennung sind in den F5-Cloud-Autoscaling-Lösungen für AWS und Azure enthalten.
Gängige Automatisierungstools: Ein Ressourcenleitfaden
Auch wenn wir nicht jedes erdenkliche Automatisierungs- oder Orchestrierungstool behandeln können, finden Sie nachfolgend eine Liste der Tools, Anwendungsfälle und Funktionen, die bei F5-Kunden am häufigsten zum Einsatz kommen.
-------------------------
Sprachintegrationen
Sprache
Status
Beispiele und Quelle
Python
F5-Beitrag
https://github.com/F5Networks/f5-common-python
Go
Von Nutzern beigetragen
https://github.com/f5devcentral/go-bigip
PowerShell
Von F5 unterstützt
https://devcentral.f5.com/wiki/icontrol.powershell.ashx
Tools für Konfigurationsmanagement und Infrastrukturautomatisierung
Tool
Status
Beispiele und Quelle
Ansible
Von F5 beigesteuert
https://github.com/F5Networks/f5-ansible
Terraform
Von F5 beigesteuert
https://github.com/f5devcentral/terraform-provider-bigip
Puppet
F5-Beitrag
https://github.com/f5devcentral/f5-puppet
Chef
Von Nutzern beigetragen
https://github.com/target/f5-bigip-cookbook
SaltStack
Drittanbieter
https://docs.saltstack.com/en/latest/ref/runners/all/salt.runners.f5.html
Infrastrukturvorlagensysteme
Plattform
Status
Beispiele und Quelle
AWS
F5 unterstützt2
https://github.com/F5Networks/f5-aws-cloudformation
Azure
F5 unterstützt1
https://github.com/F5Networks/f5-azure-arm-templates
F5 unterstützt1
https://github.com/F5Networks/f5-google-gdm-templates
OpenStack
Von F5 unterstützt1
https://github.com/F5Networks/f5-openstack-hot
----------------------------
Start-Agenten & Cloud-Skripte
Cloud-Bibliotheken
https://github.com/F5Networks/f5-cloud-libs
---------------------------
Plattformintegrationen
Container-Management-Plattformen
Plattform
Status
Beispiele und Quelle
Kubernetes
Von F5 unterstützt1
https://github.com/F5Networks/k8s-bigip-ctlr
Marathon
F5 unterstützt1
https://github.com/F5Networks/marathon-bigip-ctlr
CloudFoundry
Von F5 unterstützt1
https://github.com/F5Networks/cf-bigip-ctlr
Private-Cloud-Plattformen
Plattform
Status
Beispiele und Quelle
OpenStack (LBaaS)
F5 unterstützt¹
https://github.com/F5Networks/f5-openstack-lbaasv2-driver
OpenStack (Heat)
Von F5 unterstützt1
https://github.com/F5Networks/f5-openstack-hot
VMWare (vRO)
Drittanbieter
https://bluemedora.com/products/f5/big-ip-for-vrealize-operations/
-------------------
Ein Hinweis zu Orchestrierungs- und Workflow-Tools
Die oben genannten Tools und Integrationen bieten automatisierte Möglichkeiten zur Bereitstellung und Konfiguration der BIG-IP Plattform, um Dienste für die Verfügbarkeit, Sicherheit und Skalierung von Anwendungen bereitzustellen. So unverzichtbar diese Dienste auch sind, bilden sie doch nur einen Teil der Bereitstellung einer Full-Stack-Anwendung. Die koordinierte und getestete Erstellung eines vollständigen Anwendungs-Stacks mit Servern, Daten, kompiliertem Anwendungscode und Infrastruktur erfordert mehr als ein einfaches Automatisierungstool.
Sie benötigen ein übergeordnetes Orchestrierungstool mit entsprechenden Workflows und Integrationen in verschiedene Automatisierungssysteme. Diese Tools werden meist im Rahmen von Continuous Integration/Continuous Delivery (CI/CD) eingesetzt, wobei Automatisierung für praktisch alle Implementierungen erforderlich ist. Es gibt zwar eine Reihe von Orchestrierungstools, doch Jenkins ist wohl das am weitesten verbreitete. Zudem stehen Beispiel-Workflows zur Verfügung, die zeigen, wie Sie Jenkins, F5 und Ansible verwenden können, um die Infrastructure-as-Code-Funktionen von F5 in einen CI/CD-Workflow zu integrieren. Im Allgemeinen greift das Orchestrierungstool jedoch auf eines der Tools zur Konfigurationsautomatisierung zurück, um die für die Bereitstellung von Diensten erforderlichen Änderungen tatsächlich vorzunehmen.
Lizenzierung
BIG-IP-Plattformen benötigen eine Lizenz, um zu funktionieren. Daher ist es sinnvoll, die Lizenzierung in den kritischen Pfad der Automatisierung einzubeziehen. In hochdynamischen Umgebungen, in denen virtuelle BIG-IP-Geräte möglicherweise schnell hoch- oder herunterskaliert oder zu Test- und Entwicklungszwecken erstellt werden müssen, sollten die Lizenzierungsmodelle sorgfältig geprüft werden.
In der Public Cloud besteht eine Möglichkeit darin, nutzungsabhängig abgerechnete Versionen von BIG-IP zu verwenden, die über Cloud-Marktplätze erhältlich sind. Instanzen mit nutzungsabhängiger Abrechnung lizenzieren sich selbst, und die Kosten werden vom Cloud-Anbieter entweder nach tatsächlicher Nutzung oder auf Basis einer zeitlichen Verpflichtung abgerechnet.
Eine weitere Möglichkeit besteht darin, Pools wiederverwendbarer Lizenzen zu nutzen, die im Rahmen eines Abonnements (oder unbefristet) zusammen mit dem F5 BIG-IQ License Manager erworben werden. Damit können Sie Lizenzen aus einem Pool zuweisen und widerrufen.
Sie können die Lizenzierungsschritte mithilfe von Start-Agents und API-Aufrufen automatisieren. Hierfür ist ein ausgehender Internetzugriff auf den F5-Lizenzserver erforderlich (auch bei nutzungsbasierten Lizenzen auf Cloud-Plattformen).
Was sollte wann verwendet werden?
Je nach Organisation kann die Auswahl der richtigen Automatisierungs- und Orchestrierungstools sehr einfach oder eine schwierige Aufgabe sein. Einfach ist es, wenn Sie bereits ein Tool oder eine Methodik für andere Komponenten eingeführt haben und BIG-IP nur noch in das System integrieren müssen. Auch ohne die Integration in ein bestimmtes Tool lässt sich BIG-IP dank der umfangreichen iControl REST API in Kombination mit den Funktionen von iControl LX und cloud-init relativ unkompliziert in ein vorhandenes Automatisierungstool integrieren (insbesondere in Verbindung mit iApp-Vorlagen, mit denen sich selbst komplexe Konfigurationen mit einem einzigen API-Aufruf erstellen lassen).
Wenn Sie jedoch bei null anfangen, kann die Sache komplizierter sein. Wie bei der Auswahl jeder anderen Lösung sollten Sie zunächst Ihre Anforderungen genau verstehen. Dieses Dokument kann Ihnen zwar keine fertige Anforderungsliste liefern, bietet Ihnen aber eine Reihe von Fragen und Empfehlungen, die Sie bei Ihrer Bewertung unterstützen.
- Automatisierungsmodell: Ein deklaratives Modell erleichtert Ihren Orchestrierungsnutzern die Interaktion erheblich. Die Nutzer müssen lediglich wissen, was sie erreichen möchten, und nicht alle dafür erforderlichen Verfahrensschritte kennen.
- Potenzielle Plattformen und Umgebungen: Es scheint inzwischen unvermeidlich, dass Container und verschiedene Cloud-Plattformen eine zentrale Rolle in der Anwendungsinfrastruktur spielen werden – planen Sie entsprechend.
- Kenntnisse: Verfügen Sie bereits über Kenntnisse in einigen der zugrunde liegenden Technologien? Bedenken Sie, dass diese Kenntnisse möglicherweise außerhalb Ihrer Abteilung, aber dennoch im Unternehmen vorhanden sind. Wenn ja, kann es sinnvoll sein, ein Tool auszuwählen, das eine Programmiersprache verwendet, die in Ihrem Unternehmen bereits eingesetzt wird.
- Supportfähigkeit: Erstellen Sie nur Systeme, die Sie auch unterstützen können. Das mag selbstverständlich erscheinen, doch ein entscheidender Erfolgsfaktor besteht darin, einen Komplexitätsgrad zu wählen, den Sie innerhalb Ihres Unternehmens bewältigen können – damit Sie die Vorteile der Automatisierung maximieren, ohne übermäßigen betrieblichen Aufwand zu verursachen.
F5-Lösungspakete für Private Clouds
F5 Private-Cloud-Lösungspakete bieten eine einfache Möglichkeit, die Technologien und Services zu erwerben, die für die Bereitstellung von F5 Anwendungsservices in verschiedenen Private-Cloud-Umgebungen erforderlich sind. Die Pakete bündeln Software, Hardware und professionelle Dienstleistungen zu einer schlüsselfertigen, validierten Lösung für verschiedene Private-Cloud-Plattformen. Mit Private-Cloud-Lösungspaketen erhalten Sie eine Referenzimplementierung, die sich auf anderen Plattformen replizieren lässt, um über mehrere Umgebungen hinweg einheitlichere und konsistentere Services für die Anwendungsbereitstellung und -sicherheit zu schaffen.
Fazit
Ein höherer Automatisierungsgrad in der IT ist unvermeidlich. Ein strategischer Ansatz bei der Bereitstellung zentraler Dienste für die Anwendungsbereitstellung und -sicherheit gewährleistet, dass die von Ihrem Unternehmen bereitgestellten Anwendungen sicher und verfügbar bleiben. Automatisierung kann außerdem dazu beitragen, Ihren Betriebsaufwand zu reduzieren, insbesondere bei der Arbeit mit mehreren Plattformen und Public Clouds.
Die Wahl des richtigen Automatisierungssystems kann eine Herausforderung darstellen und sollte idealerweise gemeinschaftlich und ganzheitlich erfolgen. Dabei sollten sowohl die Ihnen zur Verfügung stehenden Kompetenzen als auch die Wartbarkeit des Systems berücksichtigt werden. Für welche Lösung Sie sich auch entscheiden: Sie können sich darauf verlassen, dass die BIG-IP Plattform und die Expertise von F5 Ihnen dabei helfen, die unternehmenstauglichen Dienste bereitzustellen, auf die Ihre Anwendungen angewiesen sind – unabhängig davon, wo sie bereitgestellt werden.
VERÖFFENTLICHT AM 09. FEBRUAR 2018