
Konfigurieren Sie ganz einfach den sicheren Zugriff auf all Ihre Anwendungen über Azure Active Directory
F5 BIG-IP APM und Microsoft Azure AD arbeiten nahtlos zusammen, um den Zugriff auf all Ihre Anwendungen zu föderieren – selbst auf klassische und benutzerdefinierte Apps.
Obwohl sich der Trend zur Verlagerung von Workloads in die Cloud und zur Entwicklung neuer cloudnativer Anwendungen fortsetzt, wird die Mehrheit der geschäftskritischen Anwendungen eines Unternehmens auf absehbare Zeit wahrscheinlich weiterhin lokal betrieben werden. Nur 27 % der Befragten im F5 State of Application Services Report 2020 gaben an, dass sich bis Ende 2020 mehr als die Hälfte ihrer Anwendungen in der Cloud befinden würde.
Die Bereitstellung und Verwaltung einer Kombination aus Cloud- und On-Premises-Anwendungen ist keine neue Herausforderung. Ein Aspekt hat jedoch angesichts der stark gestiegenen Zahl mobiler und im Homeoffice tätiger Mitarbeiter erheblich an Dringlichkeit gewonnen: die Umsetzung einer Zero-Trust-Sicherheitsarchitektur. F5 und Microsoft bieten eine integrierte Best-of-Breed-Lösung zur Einführung von Zero Trust für sämtliche Anwendungen eines Unternehmens – darunter sowohl „klassische“ On-Premises-Anwendungen als auch in der Cloud bereitgestellte Unternehmensanwendungen. Darüber hinaus stellt F5 Administratoren Tools zur Verfügung, die die Zugriffsverwaltung und Konfiguration dieser Anwendungen erheblich vereinfachen.
Die Einführung eines Zero-Trust-Sicherheitsmodells hat für das gesamte Unternehmen Priorität und erfordert aufgrund ihres Umfangs umfassende Lösungen mit minimalem Verwaltungsaufwand. F5 und Microsoft haben bei der Bereitstellung einer solchen Lösung eng zusammengearbeitet. Sie gewährleistet die Sicherheit und Effizienz von Unternehmensanwendungen, die in der Cloud oder als Software as a Service (SaaS) bereitgestellt werden, und ermöglicht zugleich lokalen Anwendungen die Nutzung der Funktionen und Möglichkeiten von Microsoft Azure Active Directory (Azure AD) über F5 BIG-IP Access Policy Manager (APM). BIG-IP APM umfasst außerdem Access Guided Configuration (AGC), eine Funktion, mit der sich die Komplexität der Konfiguration des Anwendungszugriffs um 75 % reduzieren lässt. Dies wirkt sich erheblich auf die Arbeitslast von NetOps und SecOps aus und ist umso bedeutsamer, da Aufgaben automatisiert werden, die häufig ebenso mühsam wie wichtig sind. Dadurch sinkt das Risiko menschlicher Fehler, wenn höchste Genauigkeit gefragt ist.
“Die Funktionen von F5 BIG-IP APM für die Access Guided Configuration reduzieren die Komplexität der Konfiguration des Anwendungszugriffs nachweislich um 75 %.”
Ein typisches Unternehmen verfügt möglicherweise über Dutzende, Hunderte oder manchmal sogar Tausende „klassischer“ oder individuell entwickelter Anwendungen, von denen viele entstanden sind, bevor die Public Cloud eine zentrale Rolle spielte, und die noch immer täglich genutzt werden. Das Spektrum reicht von bewährten Anwendungen etablierter Anbieter wie Oracle und SAP bis hin zu hochgradig maßgeschneiderten Anwendungen, die geschäftskritische Funktionen eines Unternehmens in Bereichen wie Vertrieb, Bestandsverwaltung oder Logistik sicherstellen. Es ist unerlässlich, dass Benutzer von jedem Standort aus schnell und einfach auf diese Anwendungen zugreifen können und dass keine Anwendung weniger genutzt wird, weil der externe Zugriff zu umständlich ist.
Integration von BIG-IP APM und Azure AD
In der Cloud stellt Azure AD einen vertrauenswürdigen Identitätsdienst für Unternehmen bereit, der zudem Single Sign-On (SSO) und Multi-Faktor-Authentifizierung (MFA) bietet und so dazu beiträgt, Benutzer vor 99,9 % aller Cyberangriffe zu schützen. Azure AD unterstützt mehr als 2.800 vorintegrierte SaaS-Anwendungen, darunter Office 365, Google Apps und Salesforce. Für viele Unternehmen ist Azure AD bereits eine vertrauenswürdige Identitätsquelle, über die sie ihre Mitarbeiter, Partner und Kunden anbinden.
BIG-IP APM sichert, vereinfacht und schützt den Benutzerzugriff auf Anwendungen, Daten und Programmierschnittstellen (APIs) und bietet zugleich das skalierbarste Zugriffs-Gateway auf dem Markt. BIG-IP APM wird bereits in der Mehrheit der Fortune-500-Unternehmen eingesetzt und ist dort neben anderen Lösungen wie F5 BIG-IP Local Traffic Manager (F5 BIG-IP LTM) und F5 Advanced Web Application Firewall (WAF) eine zentrale Komponente.
BIG-IP APM dient als Zugriffs-Gateway für die klassischen und benutzerdefinierten Anwendungen eines Unternehmens. Die Integration von F5 und Azure AD schließt die Identitätslücke zwischen Public-Cloud- und SaaS-Anwendungen, die moderne Authentifizierungsverfahren wie Security Assertion Markup Language (SAML), OpenID Connect (OIDC) und Open Authentication (OAuth) unterstützen, und On-Premises- sowie Private-Cloud-Anwendungen, die klassische Authentifizierungsverfahren wie Kerberos, Header-basierte Authentifizierung und RADIUS unterstützen.
BIG-IP APM und Azure AD arbeiten nahtlos zusammen, um Benutzeridentitäten zu föderieren und die Authentifizierung und Autorisierung von Benutzern für Unternehmensanwendungen unabhängig von deren Hosting-Umgebung zu vereinfachen. Unternehmen können Richtlinien für den bedingten Zugriff von Azure AD anwenden und die Azure Identity Protection-Engine nutzen, um Risiken bei der Benutzeranmeldung zu erkennen sowie den Zugriff zu verwalten und zu überwachen. Dadurch erhalten Benutzer SSO, MFA und eine kennwortlose Authentifizierung für klassische Anwendungen.
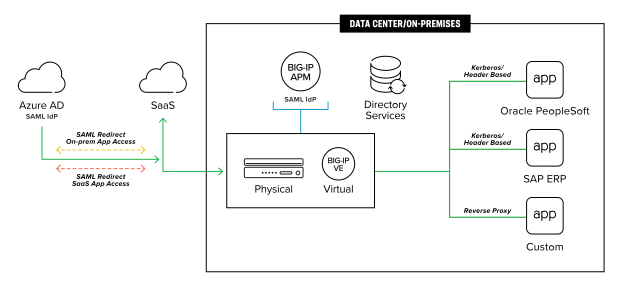
Für Organisationen, die mit diesen Technologien bestens vertraut sind, stehen Richtlinien und Anleitungen für die Einrichtung und Bereitstellung, die je nach Nutzung klassischer Anwendungen durch die jeweilige Organisation variieren können, bei Microsoft und F5 zur Verfügung.
Access Guided Configuration macht die Anwendungssicherheit einfacher denn je
Gemeinsam vereinfachen BIG-IP APM und Azure AD den Anwendungszugriff und sorgen durch dessen Zentralisierung für eine bessere Benutzererfahrung. Mit der kombinierten Lösung können sich Benutzer einmal anmelden und von einem zentralen Ort aus auf alle Anwendungen zugreifen, für die sie autorisiert sind – unabhängig davon, wo diese gehostet werden. Die Verbesserung der Benutzererfahrung ist jedoch nur einer der Aspekte, durch die sich diese Partnerschaft auszeichnet. Auch für Unternehmen ergeben sich zahlreiche weitere Vorteile: Einrichtung und Bereitstellung lassen sich erheblich vereinfachen, der Verwaltungsaufwand wird reduziert und die Administration insgesamt verbessert.
Traditionell griffen Administratoren auf veröffentlichte Konfigurationsleitfäden und Tutorials zurück, die sie sorgfältig durch die Integration von BIG-IP APM und Azure AD führten. Heute zentralisiert die Access Guided Configuration (AGC) von BIG-IP APM mit einer einzigen Oberfläche zur Richtliniensteuerung für alle Anwendungen die Authentifizierung, vereinfacht die Bereitstellung und Verwaltung des Anwendungszugriffs und erleichtert die Administration.
“Mit einer zentralen Oberfläche zur Richtliniensteuerung für alle Anwendungen bündelt die Access Guided Configuration von BIG-IP APM die Authentifizierung, vereinfacht die Bereitstellung und Verwaltung des Anwendungszugriffs und erleichtert die Administration.”
AGC führt den Administrator Schritt für Schritt durch die Einrichtung und Bereitstellung von BIG-IP APM. Diese geführte Einrichtung ist deutlich schneller als der herkömmliche Ansatz und reduziert den Arbeitsaufwand für Administratoren sowie die Bereitstellungskosten erheblich.
AGC bietet Azure-AD-Administratoren außerdem die Möglichkeit, klassische, geschäftskritische Anwendungen wie SAP ERP und Oracle PeopleSoft schnell einzubinden und zu verwalten. Da jede dieser klassischen Anwendungen eine eigene Zugriffskonfiguration erfordert, mussten Administratoren den Zugriff auf ihre SAP-Anwendungen, ihre Oracle-Anwendungen und jede andere klassische oder benutzerdefinierte Anwendung bislang separat konfigurieren – häufig sogar mit individuellen Konfigurationen für jede neue Version. Der gesamte Prozess ist zeitaufwendig, mühsam und anfällig für menschliche Fehler. Mit anderen Worten: Er eignet sich ideal für die Automatisierung.
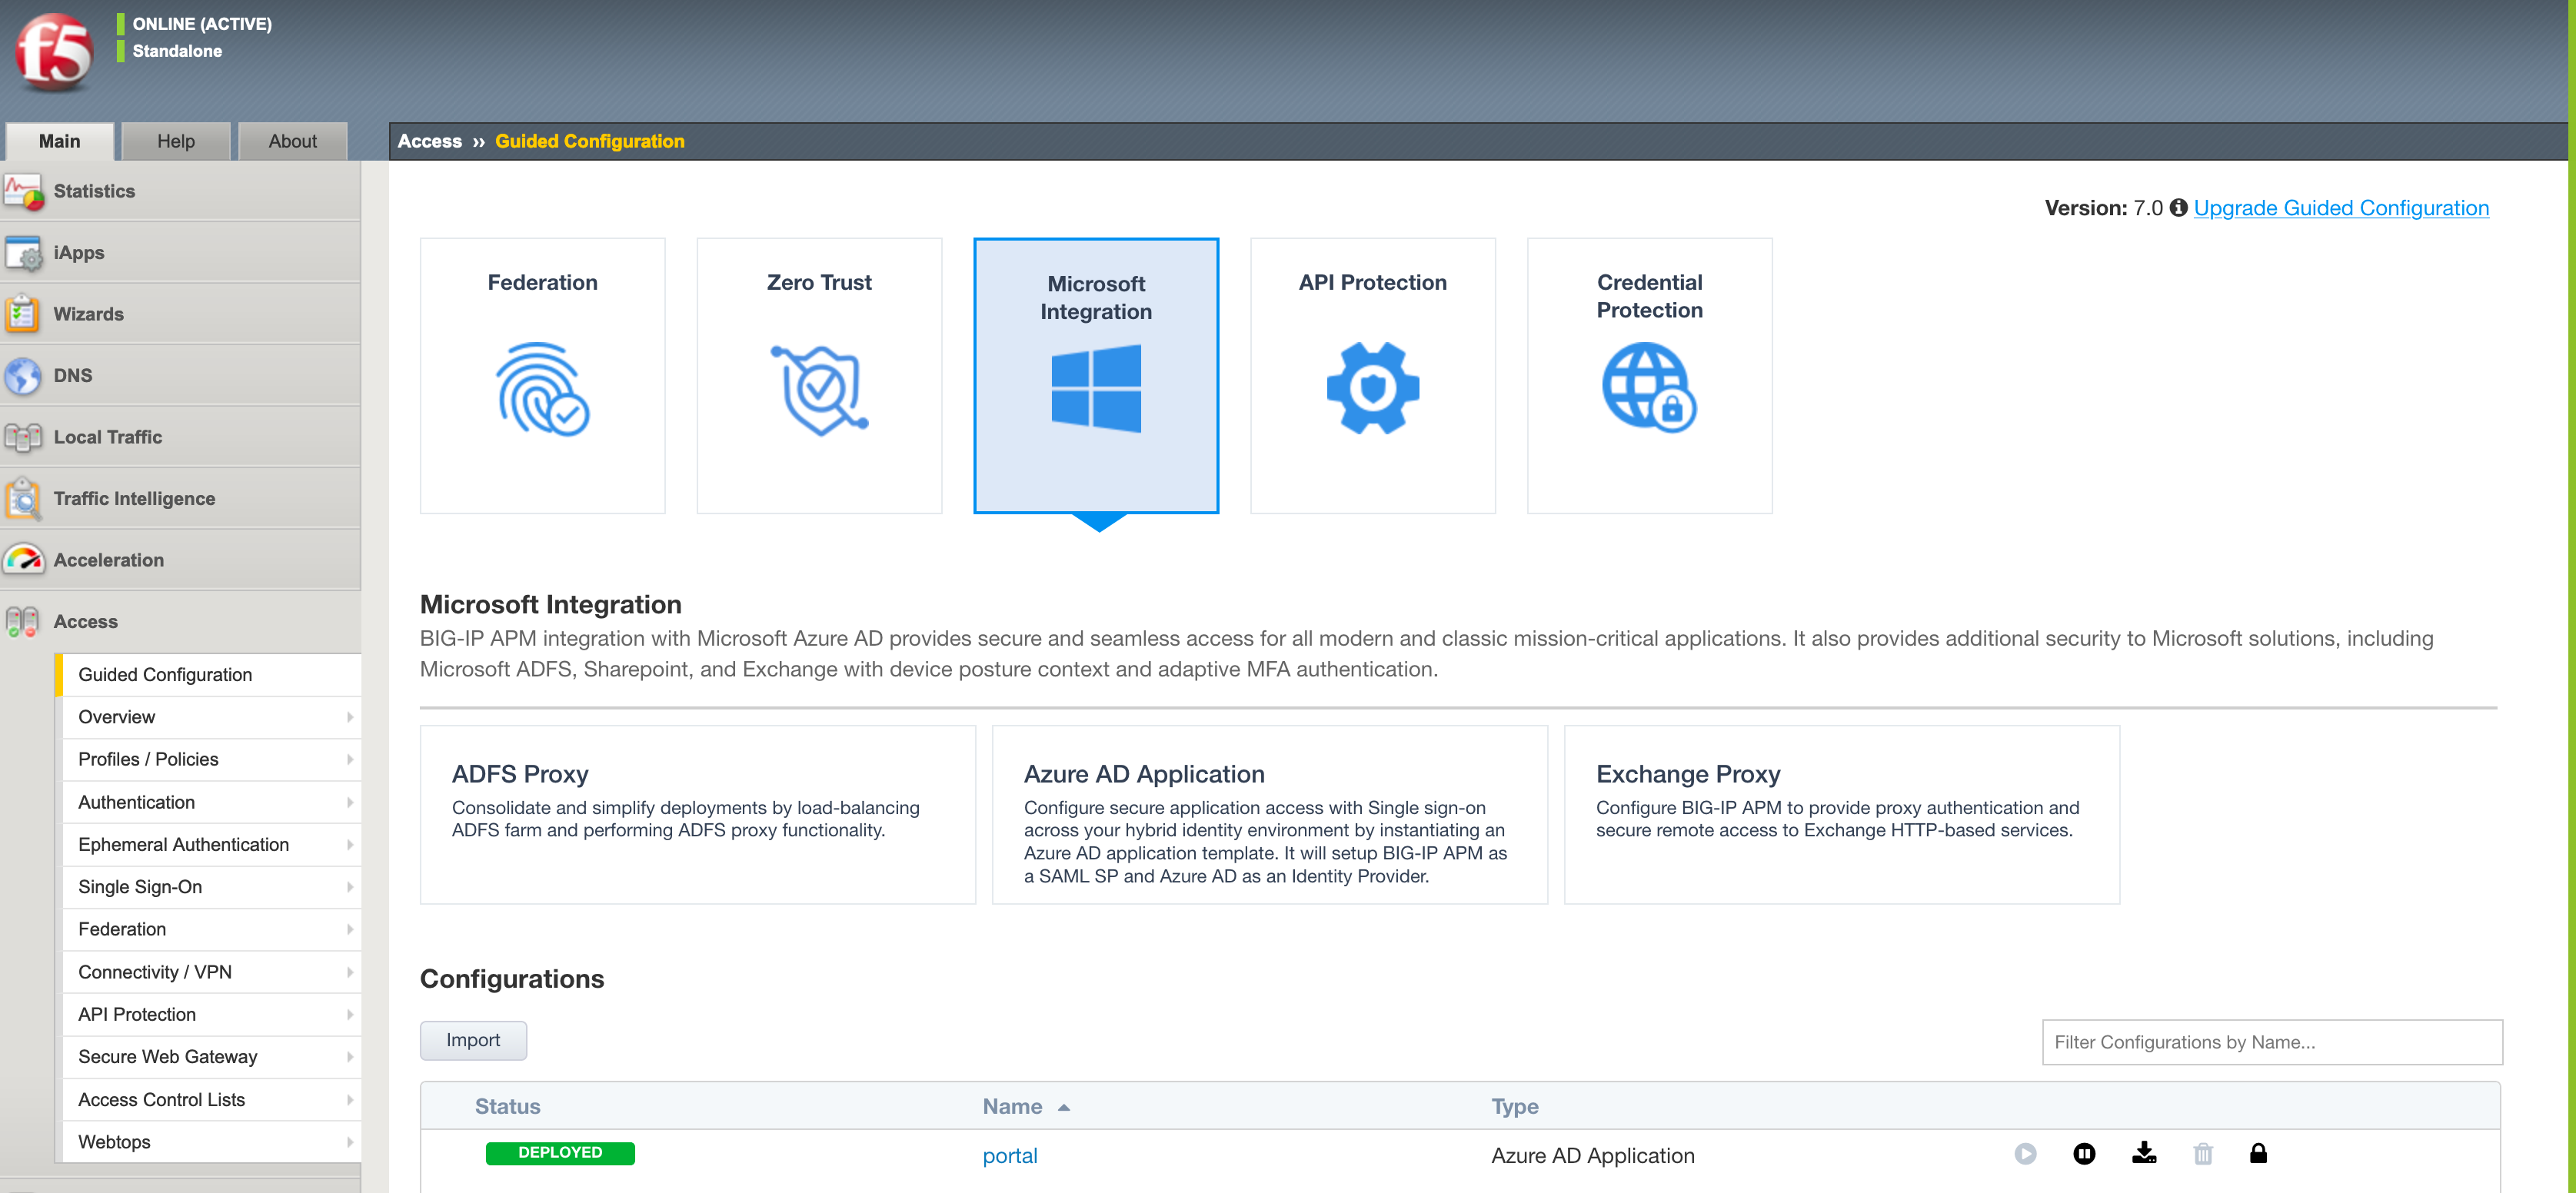
Mit AGC kann der Administrator grundlegende Informationen über eine übersichtliche, einfach zu navigierende Abfolge von Eingabefeldern bereitstellen. Diese Funktion in AGC reduziert die Konfigurationskomplexität im Vergleich zu einer generischen geführten Konfiguration für BIG-IP APM und Azure AD um 75 %. Sobald der geführte Prozess abgeschlossen ist und der Administrator auf die Schaltfläche „Bereitstellen“ geklickt hat, steht die Anwendung den entsprechenden Benutzern zur Verfügung. Mit nur einem Klick umgeht der Administrator zahlreiche Schritte, die zuvor bei der Bereitstellung von BIG-IP APM und Azure AD erforderlich waren, um die Zugriffslücke für Oracle PeopleSoft und SAP ERP zu schließen.
“Mit nur einem Klick kann der Administrator zahlreiche Schritte umgehen, die zuvor bei der Bereitstellung von BIG-IP APM und Azure AD erforderlich waren, um die Zugriffslücke zu schließen.”
Die integrierte Lösung ermöglicht eine föderierte Benutzeridentität für alle genehmigten klassischen und benutzerdefinierten Anwendungen, Public-Cloud-Apps und SaaS-Apps. Dadurch werden die Benutzerfreundlichkeit und die Sicherheit der Anmeldedaten mittels SSO verbessert und die Anwendungssicherheit durch MFA erhöht. Dies gilt insbesondere für klassische und benutzerdefinierte Anwendungen, die zuvor weder SSO noch MFA unterstützen konnten oder sollten.
Die Zentralisierung der Benutzerauthentifizierung für Anwendungen reduziert die Angriffsfläche eines Unternehmens, verbessert die Benutzerfreundlichkeit und senkt die Verwaltungskosten erheblich. Die Integration von BIG-IP APM mit Microsoft Azure AD ermöglicht eine solche Zentralisierung und verbessert damit sowohl die Benutzer- als auch die Administratorerfahrung erheblich.
Benutzer profitieren von einer optimierten Benutzererfahrung mit einer einmaligen Anmeldung, die unabhängig vom Standort oder der verwendeten Authentifizierungsmethode einen nahtlosen und sicheren Zugriff auf alle Anwendungen ermöglicht. Gleichzeitig können Administratoren den Verwaltungsaufwand und die Kosten reduzieren, indem sie die Einrichtung klassischer und benutzerdefinierter Anwendungen, die moderne Authentifizierung weder nativ noch über Erweiterungen unterstützen, erheblich vereinfachen.
Fazit
Da heutige Anwendungen sowohl lokal als auch in privaten und öffentlichen Clouds betrieben werden, benötigen Unternehmen eine Lösung, die den Zugriff auf all ihre Anwendungen – cloudnative, SaaS-, klassische und benutzerdefinierte Anwendungen – absichert, vereinfacht und zentralisiert. Zudem müssen sie den Zugriff auf Anwendungen ermöglichen, die aktuelle SSO-Protokolle und MFA nicht unterstützen, und gleichzeitig einen Zero-Trust-Anwendungszugriff sowie eine reibungslose Benutzererfahrung bieten. Durch den gemeinsamen Einsatz von BIG-IP APM und Azure AD können Unternehmen einen nahtlosen, vertrauenswürdigen Zugriff auf all ihre Anwendungen gewährleisten und so die Erfahrung für Benutzer und Administratoren erheblich verbessern.
Weitere Informationen finden Sie auf der Webseite „F5 auf Microsoft Azure“.
VERÖFFENTLICHT AM 12. OKTOBER 2020