
F5 iApps: Anwendungsbereitstellung über das Netzwerk hinaus
Einleitung
Unternehmen benötigen heute ein höheres Maß an Anwendungstransparenz und -management innerhalb des Netzwerks. Rechenzentren sind für die Bereitstellung von Anwendungen und Diensten ausgelegt, werden jedoch nach wie vor als große Netzwerke verwaltet – und einzelne Netzwerkkomponenten werden als isolierte Einzelgeräte behandelt. Ein herkömmlicher Router wird beispielsweise so verwaltet, als würde er lediglich IP-Datenverkehr unabhängig von allem anderen weiterleiten. Anwendungen sind jedoch vollständig darauf angewiesen, dass dieser Router erwartungsgemäß funktioniert. Unternehmens- und Rechenzentrumsnetzwerke werden derzeit von den meisten Unternehmen als eine Reihe einzelner Objekte betrachtet, die von verschiedenen Gruppen verwaltet werden. Es fehlt jedoch eine übergreifende Sicht darauf, wie diese Komponenten miteinander und mit der übrigen Infrastruktur zusammenhängen oder wie sie gemeinsam funktionieren, um den Benutzern Anwendungen bereitzustellen.
Die Verwaltung der gesamten Infrastruktur als einzelne Komponenten erschwert die Arbeit der IT, da zu viele bewegliche Teile in verschiedenen Gruppen koordiniert werden müssen, um die Bereitstellung von Anwendungen für Benutzer und andere Dienste im Rechenzentrum angemessen zu verwalten und zu steuern. Daher verfügen IT-Abteilungen häufig über komplexe Tabellen, in denen detailliert aufgeführt ist, welche Komponenten auf Netzwerkebene welche Aufgaben erfüllen – jedoch ohne Informationen darüber, wie diese Komponenten mit den Anwendungen verknüpft sind. Diese unübersichtliche und isolierte Betrachtung der Infrastruktur stellt das Rechenzentrumsmanagement, die Fehlerbehebung und agile Modelle wie die Self-Service-Bereitstellung vor Herausforderungen, da nicht ersichtlich ist, wie die Infrastrukturkomponenten zusammenwirken, um eine Anwendung bereitzustellen.
Verlagerung des Fokus auf Anwendungen
Obwohl diese überholte Sicht auf das Rechenzentrum das Management in vielen Unternehmen noch immer prägt, entwickeln sich Anwendungen weiter und rücken zunehmend in den Mittelpunkt. Dieser Wandel hat die IT-Abteilungen von Unternehmen dazu veranlasst, einen anwendungszentrierten Managementansatz zu verfolgen, anstatt von Geräten und Objekten auszugehen und einzelne Komponenten zur Bereitstellung der Anwendung zusammenzufügen. Maßgeblich vorangetrieben wird dieser Wandel durch das Bestreben, Cloud-Computing und Software as a Service (SaaS) einzuführen. Dabei wird die Anwendung zur wichtigsten Komponente, während die Infrastruktur zunehmend zur standardisierten Massenware wird.
Die Verwaltung von Anwendungen ist heute jedoch wesentlich komplexer als noch vor fünf Jahren. Im Backend können Anwendungen mittlerweile überall angesiedelt sein, sowohl innerhalb als auch außerhalb des unternehmenseigenen Rechenzentrums. Administratoren können Anwendungen bei verschiedenen Cloud-Anbietern bereitstellen, sie als SaaS-Anwendungen betreiben und sogar geografisch auf Rechenzentren auf unterschiedlichen Kontinenten verteilen. Durch die Virtualisierung lösen sich Rechenzentren zudem vom Eins-zu-eins-Modell zwischen Server und Anwendung: Die Ressourcen werden knapper, während die Zahl der Dienste weiter wächst. Auch die Anwendungen selbst entwickeln sich hin zu einem wesentlich datenintensiveren Modell und setzen auf die Kommunikation zwischen Anwendungen über APIs, wodurch die Anforderungen an System- und Netzwerkressourcen steigen. Doch trotz dieser rasanten Konsumerisierung der Unternehmens-IT, bei der die Anwendung im Mittelpunkt steht, hat sich die zugrunde liegende Infrastruktur nicht entsprechend angepasst. Bei der Verwaltung der Anwendungsbereitstellung geht es nicht nur um Netzwerkkomponenten, sondern auch um den Kontext und darum, zu verstehen, wie Benutzer in Echtzeit mit Anwendungen interagieren.
iApps: Das Zeitalter der Anwendung
F5 iApps ist eine leistungsstarke neue Funktionssammlung im BIG-IP-System, die eine bessere Architektur der Anwendungsbereitstellung im Rechenzentrum ermöglicht. iApps basiert auf einem ganzheitlichen, anwendungszentrierten Ansatz für die Verwaltung und Bereitstellung von Anwendungen innerhalb und außerhalb des Rechenzentrums sowie darüber hinaus. Die iApps-Technologie stellt innerhalb des BIG-IP-Systems ein Framework bereit, das eine kontextbezogene Ansicht und erweiterte Statistiken zu den Anwendungsdiensten bietet, die den Geschäftsbetrieb unterstützen. Damit können die für Anwendungen, Sicherheit, Netzwerke, Systeme und Betrieb zuständigen Mitarbeiter die Dienste zur Anwendungsbereitstellung vereinheitlichen, vereinfachen und effektiver steuern.
iApps abstrahiert die zahlreichen einzelnen Komponenten, die für die Bereitstellung einer Anwendung erforderlich sind, und fasst diese Ressourcen in Vorlagen zusammen, die bestimmten Anwendungen zugeordnet sind. Dadurch müssen Administratoren einzelne Komponenten im Netzwerk nicht mehr separat verwalten.
Die meisten IT-Abteilungen in Unternehmen übertragen die Verantwortung für die Verwaltung verschiedener Bereiche des Netzwerks an unterschiedliche Teams: IP-Adressen, Routing und DNS werden vom Netzwerkteam verwaltet; physische und virtuelle Server, Betriebssystem-Builds und Virenschutz liegen in der Verantwortung des Serverteams; API-Interaktionen, Anwendungsstandards und Zugriffsrechte werden von den Anwendungs- und Sicherheitsteams verwaltet. Daher gibt es innerhalb der IT in der Regel kein einzelnes Team, das die Frage beantworten kann: „Welche Komponenten sind erforderlich, um E-Mail-Dienste in Ihrem Unternehmen bereitzustellen, und wie sind die einzelnen Komponenten konfiguriert?“ Es gibt schlicht zu viele unkoordinierte Einzelkomponenten.
iApps ändert dies, indem alles aus einer anwendungszentrierten Perspektive verwaltet wird. Knoten, Anwendungsmonitore und Pools – mit iApps können diese Komponenten für die Anwendungsbereitstellung gebündelt und als Teil eines Anwendungsworkflows verwaltet werden. So können Anwendungs- und Netzwerkadministratoren durch die Automatisierung wichtiger Verwaltungsaufgaben ganz einfach die Infrastrukturkomponenten definieren, die für eine erfolgreiche Bereitstellung von Anwendungen erforderlich sind.
Neben der Konfiguration und Verwaltung von Anwendungsbereitstellungsdiensten kann iApps auch Automatisierungsaufgaben definieren, beispielsweise die Bereitstellung zusätzlicher Ressourcen für die Anwendungsbereitstellung. iApps nutzt zahlreiche verschiedene Komponenten des BIG-IP-Systems, um sämtliche Aspekte der Anwendungsbereitstellung zu verwalten – von der Anwendung von Lastverteilungsregeln für die AAA-Sicherheitsinfrastruktur über die iRules-Engine von F5 bis hin zur Bereitstellung von Diagnose- und Transparenzdaten zu Anwendungen in iHealth, dem Supportportal von F5 für Kunden.
Mit iApps werden alle Komponenten der Anwendungsbereitstellungsdienste gebündelt und als Erweiterungen der Anwendung behandelt. Eine neue SharePoint-Anwendung benötigt beispielsweise spezielle Systemmonitore, die den Status des Web-Frontends sowie der Such- und Datenbankkomponenten von SharePoint überprüfen. Herkömmlicherweise müssten diese Komponenten einzeln zugewiesen und verwaltet werden, was die Fehleranfälligkeit erhöht und die Bereitstellungszeit drastisch verlängert. Mit einer iApp für SharePoint werden all diese Bestandteile zu Komponenten der Anwendung selbst und können zentral bereitgestellt und verwaltet werden.
Einheitliche iApps-Komponenten
Im Hintergrund besteht iApps aus mehreren eigenständigen Komponenten, die jeweils für die Verwaltung eines Teils der Infrastruktur zur Anwendungsbereitstellung zuständig sind. Zusammen bilden diese Komponenten einen Bestandteil des einheitlichen BIG-IP Application Delivery Controller (ADC).
iApps-Anwendungsdienste
iApps bündelt Anwendungskomponenten für die Bereitstellung, indem es iApps Application Services erstellt, die während der Bereitstellung auf jeden Teil der Anwendung angewendet werden können. Beispielsweise könnte ein iApps Application Service für SharePoint zunächst mit einer Richtlinie von BIG-IP Local Traffic Manager (LTM) und einer Reihe SSL-bezogener iRules verknüpft werden. Später könnten Administratoren eine Zugriffsrichtlinie von BIG-IP Access Policy Manager (APM) mit demselben iApps Application Service für SharePoint verknüpfen, indem sie ein einziges iApps-Kontrollkästchen aktivieren, und ihn anschließend erneut im gesamten Netzwerk verteilen. iApps Application Services senken die Betriebskosten, indem sie Einblick in die gesamte Infrastruktur für die Anwendungsbereitstellung bieten und Anwendungs- und Netzwerkabhängigkeiten in einem einheitlichen System zusammenführen.
Ähnlich wie die objektorientierte Programmierung die Art und Weise verändert hat, wie Anwendungen geschrieben werden, verändern iApps Application Services das Paradigma dafür, wie typische Dienste zur Anwendungsbereitstellung „vor“ der Anwendung platziert werden. iApps Application Services können zu jedem Zeitpunkt während der Bereitstellung auf jeden Teil der Anwendungsbereitstellungskette angewendet werden. Dadurch kann das Unternehmen kontextabhängig festlegen, welche Teile der Anwendung zu welchem Zeitpunkt von welchen Dienstkomponenten betroffen sind. iApps-Richtlinien sind nicht auf die Erstellung von Konfigurationen für den Lastenausgleich beschränkt. Als Bestandteil der gesamten einheitlichen ADC-Plattform von BIG-IP können iApps-Richtlinien auch Konfigurationseinstellungen für erweiterte Module und Funktionen des BIG-IP-Systems enthalten, beispielsweise die Zuweisung einer Benutzerzugriffsrichtlinie zur Anwendung mithilfe von BIG-IP APM.
iApps-Vorlagen
Der Zugriff auf Vorlagen ist einer der überzeugendsten Vorteile von iApps. Obwohl Anwendungsvorlagen bereits seit Version 10 in BIG-IP LTM verfügbar sind, konnten sie nur in der ersten Bereitstellungsphase neuer Anwendungen verwendet werden. Darüber hinaus war es nicht möglich, mit ihnen später die laufende Konfiguration zu ändern.
iApps-Vorlagen sind flexibel und einfach für die Bereitstellung und Verwaltung von Anwendungsdiensten einsetzbar. Sie dienen als zentrale Schnittstelle zum Erstellen, Verwalten und Überwachen von Anwendungen über alle BIG-IP-Systemmodule hinweg. Wenn ein Administrator mithilfe einer vorhandenen Vorlage eine neue iApps-Konfiguration erstellt, wird die daraus resultierende Konfiguration auf allen BIG-IP-Geräten in einem Device Service Cluster verwendet und stellt die erforderlichen Informationen für F5 Analytics bereit.
Über die Konfiguration und Verwaltung von BIG-IP Systemen hinaus ermöglichen iApps Templates auch mehreren Gruppen innerhalb der IT, alle für die Bereitstellung und Verwaltung einer Anwendung erforderlichen Einstellungen zu definieren. Ein funktionsübergreifendes Architektenteam kann die Anwendungsparameter und die Bereitstellungsverfahren in einem iApps Template definieren – vom Netzwerkteam, das IP-Adressinformationen bereitstellt, über das Anwendungsteam, das eine Caching- und Komprimierungsrichtlinie konfiguriert, bis hin zum Sicherheitsteam, das Zugriffsrichtlinien für Benutzer und Regionen festlegt. Anschließend kann das Team die Vorlage an den IT-Betrieb übergeben, damit sie auf BIG-IP Geräten in Test- oder Produktionsumgebungen bereitgestellt wird. Einmal eingerichtet, können iApps Templates von der jeweils zuständigen Gruppe angepasst und im gesamten Unternehmen wiederverwendet werden, wenn sich die geschäftlichen und IT-Anforderungen weiterentwickeln.
Ein weiterer wesentlicher Vorteil von iApps besteht darin, dass für die Bereitstellung einer neuen Anwendung auf dem ADC und in der gesamten Infrastruktur kein „Fachexperte“ mehr erforderlich ist. Anwendungsverantwortliche müssen sich nicht länger mit der Bereitstellung einzelner BIG-IP LTM-Geräte für die Verfügbarkeit oder BIG-IP ASM-Geräte für die Sicherheit befassen. Mit iApps fügen sie diese Dienste einfach als Teil der iApps-Anwendungskonfiguration hinzu, woraufhin die BIG-IP-Plattform den passenden Dienst und alle damit verbundenen Komponenten bereitstellt. Anwendungsverantwortliche verbringen üblicherweise viel Zeit damit, Anwendungen für die Bereitstellung über BIG-IP-System-Appliances zu konfigurieren. Mit iApps-Vorlagen kann diese Vorarbeit im gesamten Unternehmen wiederverwendet werden. Anpassbare iApps-Vorlagen helfen Unternehmen, Betriebskosten zu sparen, indem sie Anwendungsrichtlinien einmal optimieren und testen und diese Arbeit anschließend wiederverwenden, indem sie die Konfigurationen exportieren und für weitere BIG-IP-Geräte und andere IT-Organisationen freigeben.
iApps-Ökosystem
iApps-Konfigurationsrichtlinien sind so konzipiert, dass sie zwischen BIG-IP-Systemen und Benutzern übertragbar sind. iApps-Vorlagen können für einzelne Anwendungen exportiert und im gesamten Anwendungsnetzwerk wiederverwendet werden. Darüber hinaus können sie über das iApps Ecosystem auf DevCentral, der Community-Website von F5, exportiert und geteilt werden. Dort können Administratoren und Entwickler von BIG-IP-Systemen eigene iApps-Vorlagen für andere Anwendungen erstellen, bearbeiten und teilen oder vorhandene iApps-Vorlagen anpassen.
F5 veröffentlicht regelmäßig offizielle iApps-Vorlagen für neue Anwendungen über das iApps Ecosystem auf DevCentral. Dabei werden sowohl die Entwicklungsarbeiten für neue Anwendungen von F5-Partnern wie Microsoft, IBM und Oracle als auch Anwendungsvorlagen für bestimmte Branchen wie Finanzwesen, öffentlicher Sektor und Gesundheitswesen genutzt.
F5 Analytics
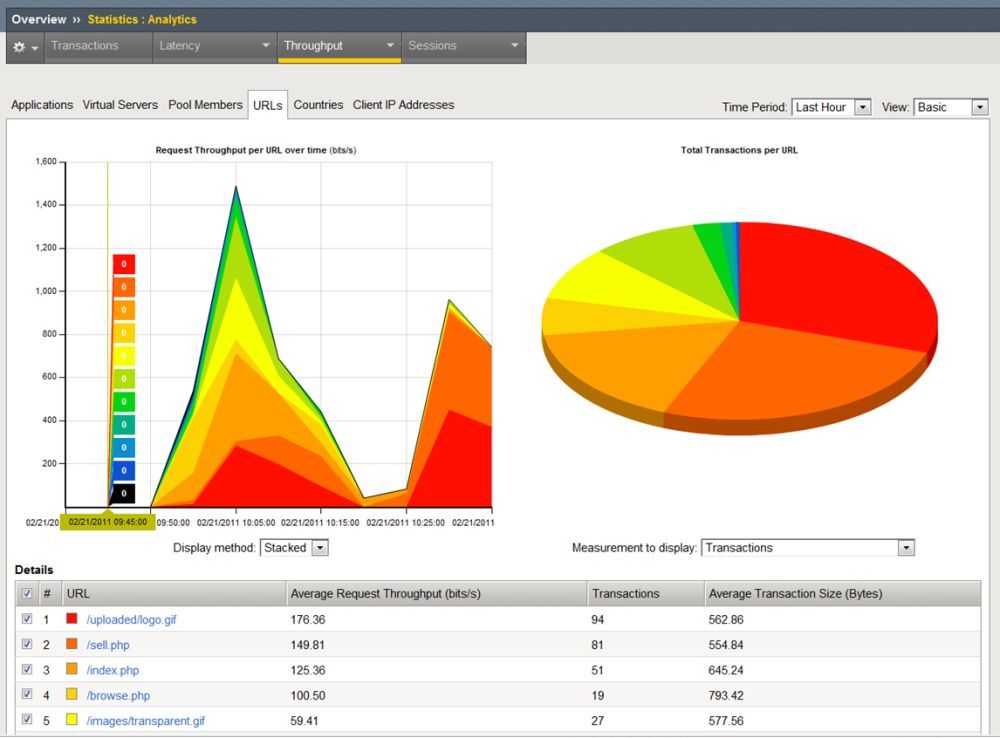
Der Großteil einer iApps-Richtlinie ist auf die Konfiguration der für die Bereitstellung von Anwendungen erforderlichen Komponenten zur Datenverkehrsverwaltung ausgerichtet. Die BIG-IP Plattform umfasst jedoch auch Tools zur Überwachung von Anwendungen und stellt Echtzeitstatistiken zur Anwendungsleistung bereit. Darüber hinaus liefert sie Diagnose- und Fehlerbehebungsinformationen wie Anwendungsantwortzeit, Netzwerklatenz und Verbindungsstatistiken für die gesamte Anwendung sowie für virtuelle Server, Pools und Knoten.
Im Gegensatz zu herkömmlichen Überwachungstools erfasst F5 Analytics Leistungsdaten auf Anwendungsebene und ordnet die Informationen der Anwendung selbst statt einzelnen Infrastrukturkomponenten zu. Anwendungsverantwortliche können die Leistung von der Anwendung über die Anwendungsserver bis hinunter zum Netzwerk überwachen. So können Unternehmen anhand der Anwendungsreaktion, der Netzwerkbedingungen und des Benutzerkontexts genau und in Echtzeit überwachen, wie leistungsfähig die Anwendung ist.
F5 Analytics nutzt Statistik- und Protokolldaten aus dem BIG-IP-System. Diese Daten werden als JSON-Objekt formatiert und anschließend zur Nutzung durch Datenabnehmer wie F5 BIG-IQ oder Anwendungen wie Splunk exportiert.
Mit F5 Analytics können Sie verschiedene Kategorien von Daten für den Export konfigurieren. Für Datenabnehmer wie Splunk können Sie den Netzwerkendpunkt konfigurieren, an den die Daten gesendet werden.
Gerätedienst-Cluster
Hardwaregeräte in Rechenzentren werden in der Regel in redundanten Paaren betrieben, entweder im Aktiv/Standby-Modus (ein System übernimmt 100 Prozent der Aufgaben, während ein anderes System wartet, bis das erste System ausfällt, und dann dessen Aufgaben übernimmt) oder im Aktiv/Aktiv-Modus (beide Systeme verteilen die Arbeitslast auf die Geräte). Beide Redundanzkonfigurationen gelten als Best Practice für jede geschäftskritische Hardwarebereitstellung, weisen jedoch einen wesentlichen Konstruktionsfehler auf: Diese redundante Architektur setzt den Ausfall des gesamten Geräts voraus.
Ein besserer Ansatz besteht darin, eine fehlertolerante Architektur darauf auszurichten, welche Aufgaben das Gerät zu einem bestimmten Zeitpunkt während der Anwendungsbereitstellung ausführt, anstatt darauf, ob das gesamte Gerät online oder ausgefallen ist. BIG-IP-Geräte ermöglichen eine skalierbare, fehlertolerante Architektur auf Anwendungsebene und bieten Failover-Schutz für Anwendungskonfigurationen auf mehreren Geräten. BIG-IP-Geräteservicecluster können in zwei verschiedenen Konfigurationsmodi betrieben werden: „Sync-Only“ und „Sync-Failover“.
Nur Synchronisierung
Der Sync-Only-Modus für BIG-IP-Geräteservicecluster ermöglicht es mehreren BIG-IP-Hardware- und -Software-Appliances, anwendungsspezifische Bereitstellungskonfigurationen und Vorlagen dynamisch zwischen Geräten auszutauschen. Dadurch müssen Administratoren nicht bei jeder Änderung die vollständigen Gerätekonfigurationen manuell aktualisieren. Da die BIG-IP-Anwendungsrichtlinien von den Hardwarekonfigurationen getrennt sind, können Administratoren Anwendungs- und Netzwerkinformationen zwischen Geräten synchronisieren, anstatt eine vollständige BIG-IP-Konfigurationsdatei zu duplizieren. So kann die IT unterschiedliche BIG-IP-Geräte mit verschiedenen Konfigurationen betreiben und dennoch individuelle Anwendungskonfigurationen und Richtlinien zwischen diesen Geräten synchronisieren. Beispielsweise können Richtlinien des BIG-IP Application Security Manager (ASM) zwischen BIG-IP-Geräten synchronisiert werden, ohne andere Anwendungsrichtlinien auf den jeweiligen Geräten zu beeinträchtigen oder das Sicherheitsteam dazu zu zwingen, einzelne BIG-IP-ASM-Richtlinien manuell auf jedem Gerät zu installieren.
Synchronisierung und Failover
Neben der Synchronisierung zwischen Geräten ermöglichen Anwendungskonfigurationen auch die Ausfallsicherung von aktivem, laufendem Anwendungsdatenverkehr zwischen Geräten und übertragen damit das Active/Active-Konzept auf die Anwendungsebene. Der Sync-Failover-Modus von BIG-IP-Geräte-Service-Clustern erweitert das 1:1-Prinzip von Active/Active auf N:1, sodass je nach Ressourcenbeschränkungen und Verfügbarkeit beliebig viele aktive Geräte die Anwendungslast gemeinsam übernehmen können. Dies ähnelt stark dem Striping-Konzept von RAID 5, bei dem die Anzahl der Festplatten entsprechend dem Bedarf und den Redundanzanforderungen festgelegt werden kann.
Wenn mehr Ressourcen für die Anwendungsbereitstellung benötigt werden, können Administratoren einem Device Service Cluster aktive BIG-IP-Geräte hinzufügen. Der Cluster übernimmt einen Teil der gesamten Last der Anwendungsbereitstellung, ohne dass ein zweites dediziertes Standby-Gerät hinzugefügt werden muss, nur für den Fall, dass das neue Gerät ausfällt. Bei BIG-IP Device Service Clustern trägt jedes neue Gerät in der Gruppe zu einem gewissen Maß zur Redundanz bei, da es zusätzliche Anwendungslast übernehmen kann, falls eines der Geräte ausfällt. Je mehr BIG-IP-Geräte Teil eines Device Service Clusters werden, desto effizienter kann die Anwendungslast auf alle verfügbaren Geräte verteilt werden.
Strategischer Kontrollpunkt
Zwei zentrale Grundprinzipien von iApps sind Transparenz und Kontrolle. iApps bietet beides in einem bislang unerreichten Maß über die gesamte Infrastruktur hinweg. Der Umfang dieser Transparenz und Kontrolle hängt jedoch davon ab, dass iApps an einem strategischen Punkt positioniert ist, an dem die gesamte Logik für die Anwendungsbereitstellung mithilfe einer koordinierten Vermittlungsschicht zwischen Benutzern, Anwendungen und Daten dynamisch auf den gesamten bidirektionalen Anwendungsdatenverkehr angewendet werden kann. Diese Schicht stellt eine einheitliche Schnittstelle und eine Reihe von Diensten bereit, die unabhängig vom jeweiligen Standort für alle Anwendungen und Daten genutzt werden können. Durch ein intelligentes Verständnis des Kontexts – wer von wo aus auf was zugreift und warum – ermittelt diese Schicht die optimale Verbindung zwischen Benutzern, Anwendungen und Daten. Darüber hinaus nutzt sie ein umfassendes Kontextverständnis, um die zugrunde liegenden Anwendungs- und Datenelemente über den aktuellen Ressourcenbedarf zu informieren und die Infrastruktur anzuweisen, sich in Echtzeit anzupassen, damit ein optimaler Zugriff auf Anwendungen und Daten gewährleistet ist.
Dieser strategische Fluss von Anwendungsinformationen wird Teil einer iApps-Konfiguration. Die Erstkonfiguration mit einer iApps-Vorlage basiert darauf, wie die Anwendung in einer idealen Architektur bereitgestellt werden sollte. Über den gesamten Bereitstellungslebenszyklus hinweg wird die Anwendung mithilfe von iApps-Vorlagen und BIG-IP-Geräteserviceclustern verwaltet, die Aufschluss darüber geben, was wo bereitgestellt wird. F5 Analytics liefert die Antwort auf die Frage nach dem Warum und übermittelt diese Informationen zur Analyse an die IT-Abteilung. iApps befindet sich an strategischen Kontrollpunkten – den einzigen Stellen, die eine derart detaillierte und umfassende Verwaltung der Anwendungsbereitstellung ermöglichen.
Fazit
Da Unternehmen zunehmend auf modularere Cloud- und SaaS-Modelle umgestiegen sind, ist die Verwaltung von Anwendungen wichtiger geworden als der Aufbau von Infrastruktur. Viele der Vorteile, die der Wechsel zu einem agileren Modell mit sich bringt, stehen nicht mit der Verwaltung der Infrastruktur in Zusammenhang. Dennoch ist es häufig schwierig, Anwendungsbereitstellungen, Leistung und Verfügbarkeit in Cloud- und SaaS-Umgebungen zu verwalten, da die Anwendung weiterhin an die Infrastruktur gebunden ist. iApps verknüpft die Steuerung, Transparenz und Verwaltung von Anwendungen mit der Infrastruktur, die erforderlich ist, um diese Anwendungen und Dienste über das Rechenzentrum hinaus bereitzustellen.
iApps unterstützt die Architektur, die ein Netzwerk von einer statischen Ressource aus isolierten Komponenten in einen einheitlichen, flexiblen und ausfallsicheren Ressourcenpool umwandelt, der direkt einer Anwendung oder einem Dienst zugeordnet ist. Diese Transformation ermöglicht eine schnelle Bereitstellung, Integration und Verwaltung des Netzwerks sowie Transparenz auf Anwendungsebene. iApps bietet vollständige Kontrolle über die gesamte Infrastruktur zur Anwendungsbereitstellung, indem das Netzwerk an die Anwendung angepasst wird. Die daraus resultierende schnelle Bereitstellung und die zentralisierten Funktionen senken die Betriebskosten. Mit F5 iApps können Unternehmen an einem strategischen Kontrollpunkt einen gemeinsamen, vielseitig wiederverwendbaren Katalog für Sicherheits-, Beschleunigungs- und Verfügbarkeitsdienste erstellen und so die Agilität und Effizienz von F5 BIG-IP Geräten erheblich steigern.
VERÖFFENTLICHT AM 14. DEZEMBER 2017