F5 Workforce AI Security zur Verwaltung und Überwachung der KI-Nutzung
Verwalten und überwachen Sie den Einsatz von KI durch Ihre Belegschaft mit voller Kontrolle
Der Einsatz von KI steigert sowohl die Produktivität als auch die Sicherheitsrisiken
Irgendwo in Ihrem Unternehmen läuft gerade eine Frist ab, und ein Mitarbeiter ist im Begriff, vertrauliche Daten in ein KI-Tool einzufügen, um eine Präsentation fertigzustellen. Innerhalb von Sekunden können sensible Informationen den Bereich der genehmigten Kontrollmechanismen verlassen, ohne dass eine Richtlinie die übermittelten Inhalte prüft oder ein Audit-Protokoll den Vorgang erfasst. In vielen Fällen wird das Ereignis in keinem Sicherheits- oder Governance-System registriert. Das geschieht nicht, weil Mitarbeiter Kontrollmechanismen missachten, sondern weil die meisten davon nie für die tatsächliche Nutzung von KI konzipiert wurden.
Die Frage ist also nicht, ob KI eingesetzt wird. Entscheidend ist vielmehr, ob Sie nachvollziehen können, wie sie genutzt wird, ihren Einsatz steuern und die Einhaltung von Vorschriften sicherstellen können, ohne Teams zu riskanteren Umgehungslösungen zu drängen.
Mit der zunehmenden Verbreitung von KI nehmen auch die blinden Flecken in der Sicherheit zu – insbesondere durch Schatten-KI, also die nicht genehmigte Nutzung von KI-Tools außerhalb der Sichtbarkeit oder Kontrolle der IT. Dieses Whitepaper untersucht, wo herkömmliche Kontrollen an ihre Grenzen stoßen, warum Schatten-KI weiter verbreitet ist, als viele Führungskräfte annehmen, und wie Lösungen wie F5 Workforce AI Security einen skalierbaren Weg für eine verantwortungsvolle und sichere Einführung von KI bieten.
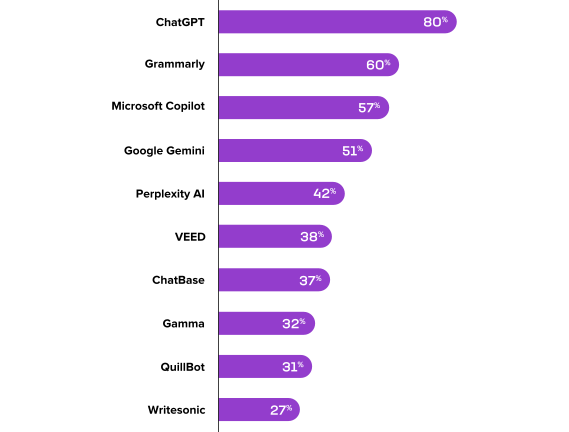
Beliebteste KI-Apps
Warum herkömmliche Sicherheitsarchitekturen den Anforderungen von KI nicht gerecht werden
Die meisten Sicherheitsarchitekturen in Unternehmen wurden entwickelt, um zwei Dinge zu schützen: menschliche Benutzer und sensible Daten. Doch mit KI kommt ein dritter Akteur hinzu: autonome KI-Agenten, die mit Maschinengeschwindigkeit agieren, häufig menschliche Zugangsdaten verwenden und über verteilte Tools und Umgebungen hinweg mit Systemen interagieren. Dieser Wandel stellt viele der grundlegenden Annahmen infrage, auf denen herkömmliche Sicherheitskontrollen beruhen. Denn diese wurden nicht dafür konzipiert, zu steuern, worauf solche Agenten zugreifen, welche Entscheidungen sie treffen oder welche Informationen sie offenlegen dürfen. Dadurch sind selbst gut abgesicherte Unternehmen einer neuen Risikoklasse ausgesetzt, für die ihre bestehenden DLP-, CASB- und IAM-Tools nicht ausgelegt sind.
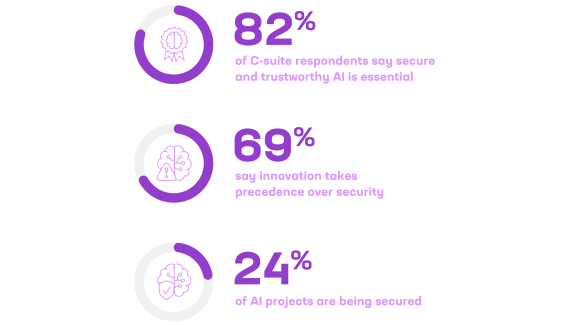
Quelle: „Securing AI: What Matters Now“, IBM/AWS
Zu den konkreten Schwachstellen herkömmlicher Sicherheitssysteme für Unternehmen im Zusammenhang mit der Nutzung von KI gehören:
- Data Loss Prevention (DLP) Lösungen wurden nie dafür konzipiert, die Absicht hinter Prompts, den Modellkontext oder KI-generierte Antworten zu verstehen. Sie können erkennen, dass Daten das System verlassen haben, aber nicht, warum und wie dies geschah oder was das Modell damit gemacht hat. Daher bleiben Interaktionen, bei denen sensible Inhalte in Freitext-Prompts, Gesprächsverläufe, Tool-Ketten oder Ausgaben eingebettet sind, häufig völlig unentdeckt. Selbst bei bestehenden DLP-Richtlinien kommt es weiterhin zu Verstößen: Quellcode macht 46 % der gemeldeten Vorfälle aus, regulierte Daten 35 % und geistiges Eigentum 15 %.
- Cloud Access Security Broker (CASBs) wurden nicht dafür entwickelt, Prompts zu analysieren, in Freitext eingebettete sensible Daten zu interpretieren oder verkettete KI-Aktionen über verschiedene Tools und Modelle hinweg nachzuverfolgen. CASBs und ihre modernen Pendants wie ASE-Plattformen können zwar den Zugriff auf KI-Anwendungen auf übergeordneter Ebene sperren oder zulassen, bieten jedoch keinerlei Einblick in die Vorgänge nach der Zugriffsgewährung. Eine vollständige Sperrung von KI-Tools führt häufig zu Schatten-KI; wird der Zugriff hingegen ohne kontextbezogene Kontrollen zugelassen, fehlt Unternehmen die nötige Transparenz. F5 Workforce AI Security ergänzt CASBs durch den Einsatz auf der KI-Interaktionsebene und bietet Echtzeittransparenz hinsichtlich Prompts, Modellverhalten und Agentenaktivitäten – sowohl bei genehmigten als auch bei nicht genehmigten KI-Tools.
- Identitäts- und Zugriffsmanagement (IAM) wurde entwickelt, um menschliche Benutzer zu authentifizieren, nicht um KI-Agenten zu steuern, die im Auftrag eines Benutzers handeln. IAM kann zwar bestätigen, wer eine Sitzung initiiert hat, aber nicht kontrollieren, welche Daten an ein KI-Modell übermittelt werden, wie ein Agent mehrere Tools miteinander verknüpft oder welche Aktionen daraufhin ausgeführt werden. Sobald ein KI-Agent mit gültigen Anmeldedaten aktiv wird, verliert IAM den Einblick in das nachgelagerte Verhalten. Dadurch sind Unternehmen unbeabsichtigten oder unbefugten Aktionen ausgesetzt, die vom Modell initiiert werden.
DLP, CASB und IAM arbeiten jeweils innerhalb klar definierter Grenzen: Netzwerke, Anwendungen und Benutzeridentitäten. Die Nutzung von KI erstreckt sich jedoch gleichzeitig über all diese Bereiche und erfolgt häufig außerhalb genehmigter Arbeitsabläufe. Prompts werden in Browsern eingegeben, sensible Daten fließen an externe Modelle und KI-Agenten agieren mit übernommenen Zugangsdaten. Das Ergebnis ist bestenfalls eine eingeschränkte Transparenz und schlimmstenfalls entstehen vollständige blinde Flecken. Herkömmliche Architekturen wurden schlichtweg nicht dafür entwickelt, diese Art der Interaktion zu steuern. Deshalb benötigen Unternehmen eine neue Kontrollebene, die versteht, wie KI tatsächlich funktioniert.
Selbst etablierten Unternehmen mit mehrschichtigen Sicherheitslösungen fehlen häufig die Kontroll- und Einblicksmöglichkeiten, um nachvollziehen zu können, wie ihre Mitarbeitenden KI nutzen. Angesichts der zunehmenden Risiken durch den beschleunigten Einsatz von KI reicht es nicht aus, sich auf herkömmliche Sicherheitstools zu verlassen.
Dass Unternehmen zur Absicherung von KI-Interaktionen auf DLP-Lösungen setzen, ist besonders besorgniserregend. Trotz eines zweistelligen Anstiegs von 24 % auf 42 % im Jahr 2024 bergen sie weiterhin erhebliche Risiken für Datenlecks.
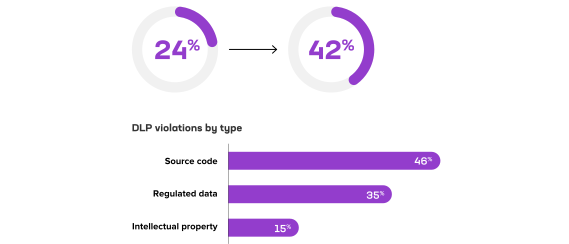
Quelle: „KI-Apps im Unternehmen“, Netskope, 2024
Das Problem der Schatten-KI: Reale Risiken für die Belegschaft
Das vielleicht am weitesten verbreitete und am wenigsten beachtete KI-Risiko ist die zunehmende Nutzung von Schatten-KI, also der nicht genehmigte oder nicht kontrollierte Einsatz von KI durch Mitarbeitende. Dieses Verhalten ist häufig nicht auf böswillige Absichten zurückzuführen, sondern auf den Wunsch, produktiver zu arbeiten, Probleme schneller zu lösen oder neue Tools auszuprobieren.
Leider bergen diese guten Absichten erhebliche Risiken, wenn es Sicherheitsteams an Transparenz, Kontext und Kontrolle mangelt.
Laut dem Bericht 2025 von Menlo Security:
- 69 % der Beschäftigten nutzen kostenlose KI-Tools über persönliche Konten
- 57 % der Beschäftigten geben sensible Daten ein
Ohne entsprechende Governance kann die Nutzung von Schatten-KI:
- PHI, PII oder vertrauliches geistiges Eigentum gegenüber externen Modellen offenlegen
- Gegen interne Richtlinien zur Datenklassifizierung und Compliance verstoßen
- Sensible Inhalte in KI-Tools eingeben, die Eingaben für das Modelltraining speichern
Solche Vorfälle sind keine Seltenheit. Die Nutzung von Schatten-KI nimmt in allen Abteilungen zu:
- Marketing: Nutzung von ChatGPT oder Copilot für Kampagnenideen, Werbetexte und Inhaltsentwürfe
- Recht und Compliance: Schwärzen von Verträgen oder Prüfen von Abrechnungen mithilfe von Copilot oder privaten LLMs
- Engineering: Nutzung interner LLMs oder Open-Source-Modelle für die Codegenerierung, RAG-Pipelines und Automatisierung
F5 Workforce AI Security ordnet die Nutzung den jeweiligen Rollen zu und setzt relevante Sicherheitsrichtlinien durch, um eine sichere, regelkonforme und verantwortungsvolle KI-Nutzung in großem Maßstab zu ermöglichen.
Quelle: Bericht 2025 von Menlo Security
Wie F5 Workforce AI Security die sichere Einführung von KI in der Belegschaft ermöglicht
F5 Workforce AI Security wurde speziell für die Governance-Herausforderungen entwickelt, die mit der Einführung von KI einhergehen. Herkömmliche Tools konzentrieren sich auf statische Daten und Zugriffsrechte. Workforce AI Security steuert die dynamischen Interaktionen, die den Einsatz von KI riskant machen: die Prompts, die Mitarbeitende senden, den dabei übermittelten Kontext, die Tools, die KI-Agenten aufrufen, und die Aktionen, die diese Agenten ausführen.
Die Lösung wird in den Datenverkehr mit KI-Systemen eingebunden und prüft diesen in Echtzeit. Sicherheitsteams können sensible Informationen entfernen, bevor sie ein Modell erreichen, Richtlinien abhängig davon anwenden, wer eine Anfrage stellt und was damit erreicht werden soll, und nachvollziehbar dokumentieren, was geschehen ist und warum. Die Lösung kontrolliert nicht nur, wo Daten gespeichert sind, sondern auch, was Modelle sehen und tun. Zu den wichtigsten Vorteilen gehören:
Erkennen: Vollständige Transparenz gewinnen
- KI-Aktivitäten in öffentlichen, eingebetteten und internen Tools sichtbar machen
- Nutzung nach Benutzer, Abteilung, Gerät sowie Dienst oder Modell aufschlüsseln
- Erstellen Sie detaillierte Audit-Protokolle für Compliance und die Reaktion auf Sicherheitsvorfälle.
Schützen: Risiken in Echtzeit minimieren
- Unsichere Prompts abfangen und sensible Daten schwärzen, bevor sie die Modelle erreichen
- Dynamische Richtlinien basierend auf Benutzerrolle, Dienst oder Modell sowie dem Prompt-Kontext durchsetzen
- Leiten Sie Schatten-KI über ein sicheres Portal an genehmigte private Instanzen (z. B. Amazon Bedrock) weiter
Ermöglichen: Sicher und verantwortungsvoll skalieren
- Leitplanken schaffen, ohne die Produktivität einzuschränken
- Nahtlose Integration mit SIEM-, IAM-/SSO- und MDM-/SASE-Tools
- Ermöglichen Sie Benutzern, in sicheren Portalen mit Ihrem Branding zu arbeiten, die eine Verbindung zu vertrauenswürdigen Modellen herstellen und gleichzeitig die Kontrollmechanismen des Unternehmens wahren.
Anpassen: Governance im Laufe der Zeit weiterentwickeln
- Nutzungsdaten analysieren, um KI-Richtlinien und Schulungen zu optimieren
- Neue Muster, nicht autorisierte Nutzung oder Richtlinienlücken identifizieren
- Unterstützung der kontinuierlichen Verbesserung von Governance-Praktiken
F5 Workforce AI Security ermöglicht Unternehmen innerhalb weniger Minuten einen unternehmensweiten Überblick über die KI-Nutzung, ohne dass bestehende Tools neu konfiguriert werden müssen. Durch die Verringerung des Risikos, dass sensible Daten offengelegt werden, ermöglicht die Lösung eine verantwortungsvolle KI-Nutzung und gewährleistet die Einhaltung sich weiterentwickelnder regulatorischer Vorgaben.
Vom Chaos zur Kontrolle
Unternehmen müssen sich nicht länger zwischen Innovation und Risiko entscheiden. KI lässt sich sicher und in großem Maßstab einsetzen – allerdings nur mit Governance-Modellen, die der tatsächlichen Nutzung Rechnung tragen.
F5 Workforce AI Security bietet Unternehmen Echtzeittransparenz, dynamische Richtliniendurchsetzung und die Integration in bestehende Technologie-Stacks. Damit erhalten CISOs die nötigen Werkzeuge, um KI-Richtlinien in der Praxis wirksam umzusetzen – mit integrierter Auditierbarkeit, Skalierbarkeit und Flexibilität.
Erfahren Sie mehr über F5 Workforce AI Security.
VERÖFFENTLICHT AM 4. SEPTEMBER 2026