
Hybrid Cloud in der Praxis: F5, Azure und Azure Stack
Einführung
Heutzutage werden viele IT-Abteilungen von Führungsgremien dazu gedrängt, sich von der statischen Struktur herkömmlicher unternehmenseigener Rechenzentren zu lösen und auf dynamischere, Cloud-zentrierte Architekturen umzustellen. Dadurch sollen Agilität, Flexibilität und Skalierbarkeit gesteigert und gleichzeitig die Betriebskosten gesenkt werden. Da sowohl öffentliche als auch private Clouds jeweils Vor- und Nachteile haben, setzen rund 71 %1 (https://www.f5.com/resources/white-papers/hybrid-cloud-realized-f5-azure-and-azure-stack#footnote01) der Unternehmen auf Hybridmodelle, um von mehr Vorteilen zu profitieren und zugleich viele der Nachteile auszugleichen. Fast alle diese Unternehmen nutzen dabei jedoch heterogene Cloud-Infrastrukturen und Anwendungsdienste, was die Komplexität für die funktionsübergreifenden Teams, die mit der Konzeption und Wartung dieser Bereitstellungen betraut sind, drastisch erhöht.
Wichtige Anwendungsfälle für Hybrid Clouds
Die Verknüpfung von zwei (oder mehr) unterschiedlichen Cloud-Umgebungen zu einer Hybrid Cloud bietet nicht nur Vorteile hinsichtlich Agilität, Flexibilität und Skalierbarkeit, sondern ermöglicht auch eine Vielzahl spezialisierter Anwendungsfälle, die andernfalls nur sehr schwer oder gar nicht umsetzbar wären. Zu den wohl häufigsten zählen:
Hochverfügbarkeit (HA) und Notfallwiederherstellung (DR)
Die Einrichtung und der Betrieb einer hochverfügbaren, geografisch redundanten Sicherung einer Private Cloud zur Vermeidung von Ausfallzeiten geschäftskritischer Anwendungen sind sehr kostspielig und würden die für den Betrieb einer einzelnen Private Cloud erforderlichen Investitionen wahrscheinlich verdoppeln. Neben der doppelten Menge an physischer Hardware wäre ein separates Rechenzentrum an einem anderen geografischen Standort erforderlich – mit eigener Stromversorgung, Kühlung und eigenem Personal.
Alternativ können HA- und DR-Umgebungen zu einem Bruchteil der Kosten in der Public Cloud betrieben werden. Die Anwendungsdaten werden bei jeder Sicherung aus der Private Cloud gespeichert, während die eigentlichen Anwendungs- und Netzwerkressourcen inaktiv bleiben, bis sie benötigt werden, beispielsweise im Katastrophenfall oder bei einem Ausfall der Private Cloud. Bei Bedarf werden diese Anwendungen und Ressourcen mithilfe der gespeicherten Daten hochgefahren und in Betrieb genommen, um die Verfügbarkeit der Anwendungen und die Geschäftskontinuität sicherzustellen.
Anwendungsentwicklung und -tests
Die Entwicklung einer neuen Anwendung in einer Private Cloud kann erheblich teurer sein als in einer Public Cloud. Für die Ausführung der Workload sind Vorabinvestitionen erforderlich, ohne dass gewährleistet ist, dass die Anwendung funktioniert oder sich auf dem aktuellen Markt durchsetzt. Aus diesen Gründen folgen Unternehmen dem Motto „Schnell scheitern, kostengünstig scheitern“, indem sie die bedarfsgerecht verfügbaren Kapazitäten der Public Cloud nutzen, um neue Anwendungen zu entwickeln, zu testen und im Produktivbetrieb auszuführen. Sobald sich die Anwendungen als betrieblich zuverlässig erwiesen haben oder von den Benutzern weithin angenommen werden, können sie in die Private Cloud migriert werden, die langfristig sicherer und kostengünstiger im Betrieb sein kann. Alternativ können sie in der Public Cloud verbleiben und dort in einer langfristig ausgelegten, kosteneffizienteren Umgebung unter Nutzung günstigerer reservierter Instanzen und ähnlicher Angebote bereitgestellt werden.
Cloud Bursting
Cloud Bursting gilt häufig als die wünschenswerteste Funktion einer Hybrid Cloud, ist aber wahrscheinlich auch am schwierigsten umzusetzen und wird daher oft zum unerreichbaren Ziel vieler Hybrid-Cloud-Strategien. Beim Cloud Bursting wird eine Anwendung überwiegend in der Private Cloud ausgeführt. Übersteigt die Nachfrage die vorhandene Kapazität, werden zusätzliche Anfragen an eine identische Kopie der Anwendung weitergeleitet, die auf gemieteter Infrastruktur in der Public Cloud ausgeführt wird. Dies ist jedoch nur ein vorübergehender Zustand, der dazu dient, unerwartete, kurzzeitige Lastspitzen abzufangen. Bleibt das Datenverkehrsaufkommen dauerhaft erhöht, können Unternehmen die Kapazität ihrer Private Cloud ausbauen.
Die Konfiguration einer Hybrid-Cloud-Umgebung für Cloud Bursting ist von Natur aus schwierig und komplex. Sie erfordert ein synergetisches Zusammenspiel der beiden Umgebungen sowie eine ausfallsichere Orchestrierung, damit die Umleitung autonom und nahtlos erfolgt und die Benutzererfahrung möglichst wenig oder gar nicht beeinträchtigt wird. Für die mit der Konfiguration und Verwaltung betrauten Teams erhöht sich die Komplexität zusätzlich, wenn in den beiden Umgebungen unterschiedliche Infrastrukturen, Dienste und Tools für den Betrieb und die Unterstützung der Anwendungen zum Einsatz kommen.
Homogenität: der Schlüssel zum Erfolg der Hybrid Cloud
Es dürfte Sie nicht überraschen, dass nicht alle Clouds gleich sind. Jede verfügt über eine eigene Infrastruktur, eigene Netzwerk- und Anwendungsdienste, Entwicklertools und eine eigene Benutzeroberfläche und unterscheidet sich von anderen Cloud-Anbietern. So ist es beispielsweise für Nutzer von SharePoint, Exchange, SQL Server oder anderen Microsoft-Technologien wesentlich einfacher, zu Microsoft Azure zu migrieren als zu AWS oder Google Cloud. Diese Unterschiede bei Plattformen und Diensten führen zu Inkompatibilitäten zwischen Clouds und machen die Entwicklung von Hybrid-Cloud-Umgebungen zu einer äußerst anspruchsvollen Aufgabe.
Microsoft hat jedoch erhebliche Fortschritte bei der Unterstützung der Einrichtung von Hybrid-Clouds erzielt, indem das Unternehmen über Azure beziehungsweise Azure Stack gleichwertige Ressourcen und Dienste sowohl für öffentliche als auch für private Cloud-Umgebungen anbietet. Azure Stack, das erst kürzlich vorgestellt wurde, bietet Nutzern viele der Funktionen und Vorteile einer Public Cloud, kombiniert mit der Kontrolle und Sicherheit eines unternehmenseigenen Rechenzentrums.
Wir vergleichen drei gängige übergeordnete Hybrid-Cloud-Modelle, um zu zeigen, wie dieser neue Ansatz in Kombination mit den fortschrittlichen Anwendungsdiensten von F5 die Entwicklung und den Betrieb von Hybrid-Clouds erheblich vereinfacht.
Modell 1 – Heterogene Cloud-Plattformen und Anwendungsdienste
Unser erstes Beispiel ist eine Hybrid-Cloud-Umgebung, die für den Public-Cloud-Bereich Azure mit Azure-nativen Anwendungsdiensten nutzt, während für die Private-Cloud-Komponente VMware mit F5-Anwendungsdiensten zum Einsatz kommt, wie in Abbildung 1 dargestellt.
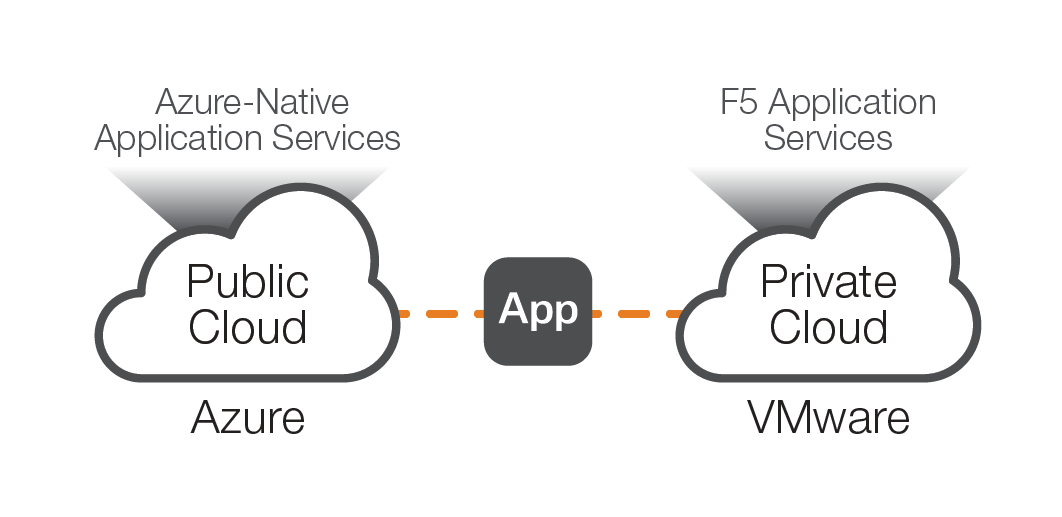
Die ausgeprägte mangelnde Konsistenz zwischen den Umgebungen macht dieses Modell am schwierigsten zu implementieren und zu betreiben. Für den zuvor erläuterten HA/DR-Anwendungsfall müsste eine Anwendung für jede Cloud einzeln so konfiguriert werden, dass sie überall identisch ausgeführt wird. Angesichts der Unterschiede bei virtuellen Maschinen, APIs und den zugrunde liegenden Netzwerkressourcen dürfte dies keine einfache Aufgabe sein. Diese Unterschiede schränken die allgemeine Portabilität der Anwendung ein, da für ihren Betrieb in jeder Cloud eine komplexe technische Integration erforderlich ist – wodurch sich der Arbeitsaufwand für vergleichbare Ergebnisse praktisch verdoppelt. Da jede Plattform zudem über eine eigene Portaloberfläche sowie eigene Entwickler- und Administrationswerkzeuge verfügt, wird dieses Modell schnell unverhältnismäßig komplex.
Und dabei sind bislang nur die Unterschiede zwischen den Plattformen berücksichtigt. Bezieht man zusätzlich die Auswirkungen unterschiedlicher Anwendungsdienste mit abweichenden Schnittstellen, Verwaltungstools und Konfigurationsanforderungen ein, steigt die Komplexität exponentiell. Probleme bei der Verwaltung sind jedoch nicht die einzige Herausforderung: Unterschiede im Funktionsumfang verhindern, dass Anwendungen in jeder Cloud mit denselben Diensten konfiguriert werden können, wodurch zusätzliche Risiken entstehen. So führen beispielsweise unterschiedliche Sicherheitsdienste zu separaten Firewall-Regelsätzen und Richtlinien. Dadurch können Sicherheitslücken entstehen, die infolge möglicher Cyberangriffe zu Anwendungsausfällen oder zum Verlust von Kundendaten führen.
Modell 2 – Heterogene Cloud-Plattformen mit homogenen Anwendungsdiensten
Diese Konfiguration ähnelt der in Modell 1, allerdings wird jede Cloud-Umgebung durch F5-Anwendungsdienste unterstützt, wie in Abbildung 2 dargestellt.
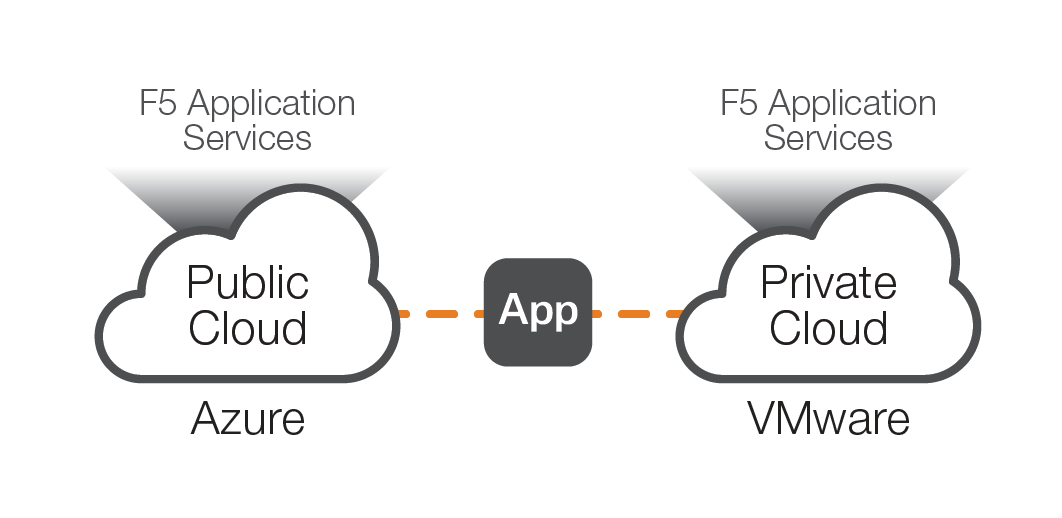
Mit einheitlichen Anwendungsdiensten können alle F5-Dienste, -Konfigurationen und -Richtlinien umgebungsübergreifend repliziert und zentral über eine einzige Oberfläche verwaltet werden, wodurch Systemadministratoren entlastet werden. Anstatt zwei unterschiedliche Funktionsumfänge, Benutzeroberflächen und Terminologien erlernen und miteinander in Einklang bringen zu müssen, kann eine standardisierte, funktionsreiche Palette von Diensten in der gesamten Hybrid-Cloud-Umgebung bereitgestellt werden. Diese Dienste sind zudem cloudunabhängig (d. h., sie werden in allen Clouds identisch ausgeführt), sodass Bedenken hinsichtlich einer Anbieterbindung entfallen, wie sie bei der Nutzung cloudnativer Dienste auftreten können. Dieses Modell löst jedoch nicht die Probleme, die mit einer uneinheitlichen Plattforminfrastruktur verbunden sind und berücksichtigt werden müssen.
Modell 3 – Homogene Cloud-Plattformen und Anwendungsdienste
Dieses letzte Modell bietet eine weitere schrittweise Verbesserung: Die in Modell 2 beschriebene Konfiguration wird übernommen und die private VMware-Cloud durch Microsoft Azure Stack ersetzt, wie in Abbildung 3 dargestellt.
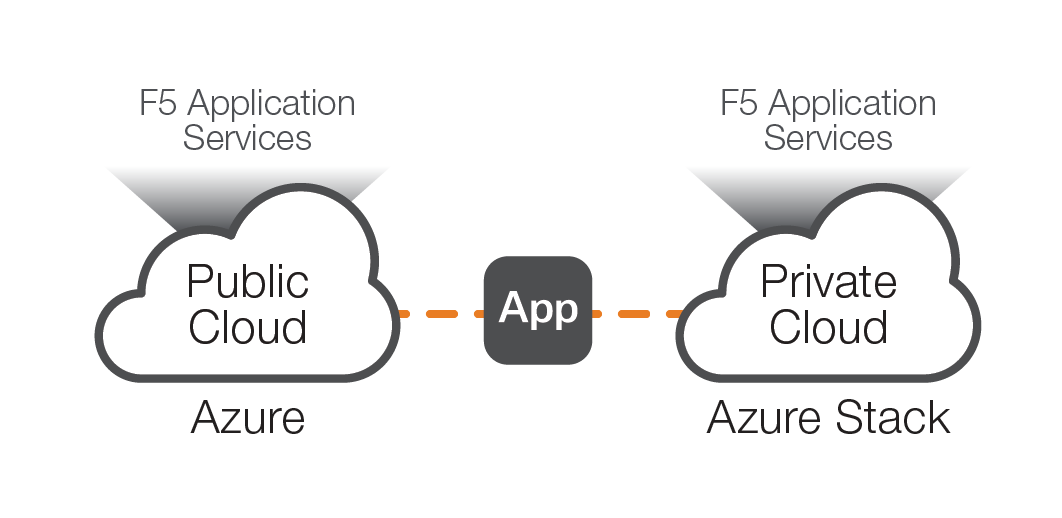
Für alle, die mit Azure Stack noch nicht vertraut sind: Diese Cloud-Plattform ist als Erweiterung (oder einfach als weitere Region) von Azure in der Private Cloud konzipiert und bietet identische Dienste, Tools und virtuelle Infrastrukturen. Ihr Mehrwert liegt darin, dass sich Workloads problemlos zwischen Hybrid-Cloud-Umgebungen übertragen lassen, ohne dass Anwendungen umgestaltet werden müssen. Gleichzeitig reduziert die einheitliche Gestaltung der Azure-Tools und der Portaloberfläche die Verwaltungskomplexität. Als Anwendungsverantwortlicher können Sie eine Anwendung in Azure entwickeln und testen und sie anschließend schnell und nahtlos zur Produktivbereitstellung auf Azure Stack übertragen (oder umgekehrt), während Sie beide Instanzen mit identischen F5-Anwendungsdiensten auf Enterprise-Niveau unterstützen.
Im Vergleich zu Modell 1 vereint dieses Hybrid-Cloud-Modell die Vorteile einheitlicher Anwendungsdienste und einer konsistenten Cloud-Infrastruktur. Gleichzeitig halbiert es die Anzahl der Systemvariablen von vier auf zwei, wodurch die Portabilität von Anwendungen erheblich verbessert und der Verwaltungsaufwand für die IT reduziert wird. Durch die Vereinheitlichung der Plattformen und Anwendungsdienste können Netzwerkadministratoren und IT-Management ihre Hybrid-Cloud-Architektur als eine einzige homogene Einheit statt als zwei separate monolithische Systeme betrachten.
Die echte Hybrid Cloud: F5 für Azure und Azure Stack
Die virtuelle Edition (VE) von F5 BIG-IP läuft auf beiden Plattformen identisch und verbessert durch die Replikation der unterstützenden Anwendungsdienste die Gleichwertigkeit der Azure-/Azure-Stack-Architekturen. Entwickler können eine Anwendung nicht nur in einer Umgebung entwickeln und in eine andere verschieben, sondern auch komplette produktionsbereite Stacks einschließlich identischer BIG-IP-Konfigurationen, Richtlinien und Anwendungsdienste spiegeln. Dadurch entfallen unzählige Stunden für das Refactoring und Testen von Anwendungen, sodass sich Entwickler auf das konzentrieren können, was sie am besten können: Code schreiben.
Die Sicherheit von Anwendungen und ihren Daten bereitet Entwicklern bei der Verlagerung von Anwendungen in die Public Cloud häufig Sorgen – doch das muss nicht sein. Ein Entwickler kann eine Anwendung in seiner Azure-Stack-Umgebung erstellen, während ein Sicherheitsarchitekt die erforderlichen Einstellungen für die Web Application Firewall (WAF) von F5 konfiguriert. Anschließend kann der gesamte Stack in Azure repliziert werden – mit der Gewissheit, dass die Anwendung durch dieselbe branchenführende WAF geschützt ist. Dank identischer Richtlinien und Regelsätze entstehen keine Sicherheitslücken oder Schwachstellen, wie sie andernfalls durch den Einsatz unterschiedlicher WAFs verursacht werden könnten.
Und da Azure Stack den Azure Resource Manager (ARM) unterstützt, kann die umfangreiche Auswahl an ARM-Vorlagen von F5 genutzt werden, um die Bereitstellung und Konfiguration von BIG-IP VE-Instanzen in beiden Umgebungen zu automatisieren. Dadurch werden die Bereitstellungszeiten erheblich verkürzt und die Effizienz der Hybrid Cloud gesteigert. Letztlich profitieren von all der Arbeit, die F5 für eine derart enge Integration mit Azure geleistet hat, nun sowohl Azure- als auch Azure Stack-Kunden.
Fazit
Es gibt viele Gründe, warum sich ein Unternehmen für Investitionen in eine Hybrid-Cloud-Strategie entscheiden kann, und ebenso viele Möglichkeiten, diese Strategie umzusetzen. Durch Diversifizierung und die Nutzung mehrerer unterschiedlicher Cloud-Plattformen und Anwendungsdienstanbieter wird die Implementierung und der Betrieb einer Hybrid-Cloud-Architektur für Unternehmen um ein Vielfaches komplexer.
Durch die Standardisierung auf die fortschrittlichen Anwendungsdienste von F5 in allen Cloud-Umgebungen und die gleichzeitige Nutzung der homogenen Struktur der Cloud-Plattformen Microsoft Azure und Azure Stack können IT-Organisationen eine echte Hybridarchitektur schaffen, die eine vollständige Portabilität von Anwendungen zwischen den Ökosystemen ermöglicht. Indem Anwendungen durch dieselben BIG-IP Dienste für Traffic-Management und Sicherheit unterstützt werden, können Netzwerk- und Sicherheitsverantwortliche die Verfügbarkeit von Anwendungen für Endbenutzer optimieren und gleichzeitig Anwendungen und deren Daten durch einheitliche Sicherheitsfunktionen und -richtlinien schützen.
Und in dieser noch relativ frühen Phase des Cloud-Computing-Zeitalters stehen viele IT-Organisationen unter dem Druck, schwierige Entscheidungen über ihre langfristige Cloud-Strategie treffen zu müssen – ob sie vollständig auf die Public Cloud, vollständig auf die Private Cloud oder auf eine Kombination aus beidem setzen sollen. Die F5-Anwendungsdienste für Azure und Azure Stack mindern die Auswirkungen dieser Entscheidung, indem sie eine ganzheitliche Lösung schaffen, mit der sich ein gesamtes Anwendungsportfolio jederzeit zwischen Cloud-Umgebungen migrieren lässt, um es an veränderte Geschäftsanforderungen anzupassen.
FUSSNOTE:
1 Rightscale State of the Cloud Report 2018
VERÖFFENTLICHT AM 09. MAI 2018