Load Balancing auf AWS: Ihre Optionen im Überblick
Einleitung
Trotz der großen Bandbreite an Einsatzmöglichkeiten, Plattformen und Technologien haben die meisten Anwendungen einige grundlegende Anforderungen gemeinsam: Sie müssen online verfügbar und vor Hardwareausfällen geschützt sein, sich bedarfsgerecht skalieren lassen und vor Kompromittierung und Angriffen geschützt werden.
Seit Anwendungen von Großrechnern auf offene Systeme migriert werden, setzen Unternehmen Load Balancer ein, um die Skalierbarkeit und Verfügbarkeit ihrer Anwendungen sicherzustellen. Mit zunehmend komplexen Herausforderungen und ausgefeilteren Sicherheitsbedrohungen wurde der Funktionsumfang von Load Balancern stetig erweitert – insbesondere um zusätzliche Sicherheits- und Optimierungsfunktionen.
Im Laufe der Zeit hat sich der einfache Load Balancer zum leistungsstarken Application Delivery Controller (ADC) weiterentwickelt. Weltweit verlassen sich Tausende von Unternehmen und Organisationen auf ADCs, um die Anwendungen, die unseren Alltag prägen, sicher, schnell und verfügbar zu halten. Vom Rettungsdienst über Bankgeschäfte bis hin zu Gaming und Dating – ADCs liefern die Technologie, mit der Anwendungen ihre optimale Leistung entfalten können.
Mit der Verlagerung von Anwendungen aus traditionellen On-Premises-Modellen in Cloud-Dienste sind ihre Anforderungen an Skalierbarkeit, Sicherheit und Verfügbarkeit nicht geringer geworden. Daher überrascht es nicht, dass alle Cloud-Plattformen – sowohl öffentliche als auch private – Lastverteilungsdienste als festen Bestandteil ihres Infrastructure-as-a-Service-Angebots (IaaS) bereitstellen.
Der Dienst Elastic Load Balancing (ELB) von Amazon Web Services (AWS) unterstützt Unternehmen bei der Bereitstellung Hunderttausender Anwendungen, darunter einige der größten im Internet. Und so wie lokale Load Balancer um zusätzliche Funktionen erweitert wurden, um den Kundenanforderungen gerecht zu werden, werden auch die Load-Balancing-Dienste in AWS kontinuierlich um neue Funktionen und Möglichkeiten ergänzt.
Während ELB für viele Unternehmen eine hervorragende Wahl sein kann, benötigen andere zusätzliche Funktionen, um ihre geschäftskritischen Anwendungen optimal zu unterstützen. Zudem setzen einige Unternehmen bereits ADCs und Load Balancer ein, um ihre lokalen Anwendungen zu skalieren und zu verwalten. Für diese Unternehmen kann die Nutzung derselben Plattform auf AWS wie im Rechenzentrum den Zeitaufwand, die Kosten und das Risiko einer Cloud-Migration reduzieren. Bevor Sie entscheiden, welcher Load-Balancing-Dienst für Ihr Unternehmen der richtige ist, werfen wir einen Blick auf die verschiedenen Load-Balancing-Optionen, die auf AWS verfügbar sind.
Lastverteilung auf AWS
Amazon Web Services bietet unter den führenden IaaS-Anbietern das breiteste Dienstleistungsangebot und deckt damit ein enormes Spektrum an Funktionen und Einsatzmöglichkeiten ab – von einfachen Rechenressourcen und Blockspeicher bis hin zu fortschrittlichen Datenbanken und Umgebungen für maschinelles Lernen. Eine zentrale Komponente vieler Architekturen von AWS-Kunden ist der Load Balancer. Hierfür bietet AWS zwei unterschiedliche Dienste an, die beide unter dem Namen „Elastic Load Balancing“ für den Einsatz in Virtual-Private-Cloud-Umgebungen (VPC) bereitgestellt werden.
Application Load Balancer
Der Application Load Balancer (ALB) von Amazon bietet Lastverteilung, Zustandsüberwachung und URL-basiertes Anfragerouting in der AWS-Cloud. ALB ermöglicht die Lastverteilung für die Protokolle HTTP und HTTPS mit kundeneigenen SSL-Zertifikaten, die aus einem der AWS-Zertifikatsverwaltungsdienste geladen werden, und unterstützt auch die Lastverteilung für WebSocket-Datenverkehr. Darüber hinaus ermöglicht ALB die automatische Skalierung von Backend-Serverressourcen in Elastic Compute Cloud (EC2): Bei steigendem Datenverkehr kann ALB die Bereitstellung zusätzlicher Server auslösen und diese wieder entfernen, wenn der Bedarf zurückgeht.
Der ALB-Dienst skaliert ebenfalls, um zusätzliche Last zu bewältigen. Wenn der Netzwerkverkehr der Anwendung zunimmt, werden zusätzliche ALB-Instanzen erstellt und im DNS registriert. Der Datenverkehr wird dann per DNS-Round-Robin auf die ALB-Instanzen verteilt. Für eine optimale Leistung bei plötzlichen Lastspitzen wird empfohlen, ALB-Instanzen vorab aufzuwärmen, da das Hochfahren neuer Instanzen zwischen einer und sieben Minuten dauern kann.
ALB kann über die Webkonsole, CLI, API, CloudFormation-Vorlagen (CFTs) und zahlreiche Automatisierungstools wie Ansible bereitgestellt werden.
Netzwerk-Load-Balancer
Die neueste Ergänzung der AWS Elastic Load Balancing-Produktfamilie ist der Network Load Balancer (NLB). Wie der „klassische“ Load Balancer arbeitet er auf Schicht 4 und bietet verbindungsbasierten Lastausgleich sowie Zustandsprüfungen auf Netzwerk- und Anwendungsebene. NLB ist darauf ausgelegt, Lastspitzen und eine hohe Anzahl von Verbindungen problemlos zu bewältigen. Darüber hinaus können sowohl private IP-Adressen gemäß RFC 1918 als auch EC2-Instances als Ziele für NLB verwendet werden. Die Optionen für Autoscaling, selbstständige Skalierung und Bereitstellung ähneln denen des ALB.
Classic Load Balancer
AWS bietet nach wie vor auch seinen „klassischen“ Elastic Load Balancer an, der grundlegende Lastverteilung auf Layer 4 für TCP-Datenverkehr unterstützt, jedoch keine Lastverteilung oder Datenverkehrssteuerung auf Layer 7. Die Optionen für Autoscaling, selbstständige Skalierung und Bereitstellung ähneln denen des ALB.
F5 BIG-IP Virtueller ADC
Die F5® BIG-IP® ADC-Plattform bildet das andere Ende des Lastverteilungsspektrums gegenüber dem schlanken AWS Classic Load Balancer. Mit einem umfassenden Funktionsumfang, der vielfältige Herausforderungen in den Bereichen Sicherheit, Anwendungsoptimierung und Verfügbarkeit abdeckt, kann BIG-IP Probleme lösen und Anwendungsdatenverkehr steuern, bei denen einfachere Lösungen an ihre Grenzen stoßen.
BIG-IP bietet umfassendes Management des Anwendungsdatenverkehrs, einschließlich vollständiger Prüfung, Steuerung und Manipulation des Datenverkehrs. Dies erstreckt sich sowohl auf Anfragen als auch auf Antworten auf der Anwendungsschicht und ermöglicht so die Verhinderung von Datenverlusten sowie die Manipulation der Inhalte von Serverantworten. Diese Funktion hat sich für Tausende von Unternehmen und Organisationen als schnelles, zuverlässiges und unverzichtbares Werkzeug zur Problemlösung erwiesen. Darüber hinaus bietet die vollständige programmgesteuerte Prüfung und Manipulation des Anwendungsdatenverkehrs Entwicklern eine zusätzliche Architekturschicht, um das Anwendungsverhalten an einem entscheidenden strategischen Kontrollpunkt zu verbessern.
BIG-IP vs. ELB: Unterschiede bei der Verwaltung
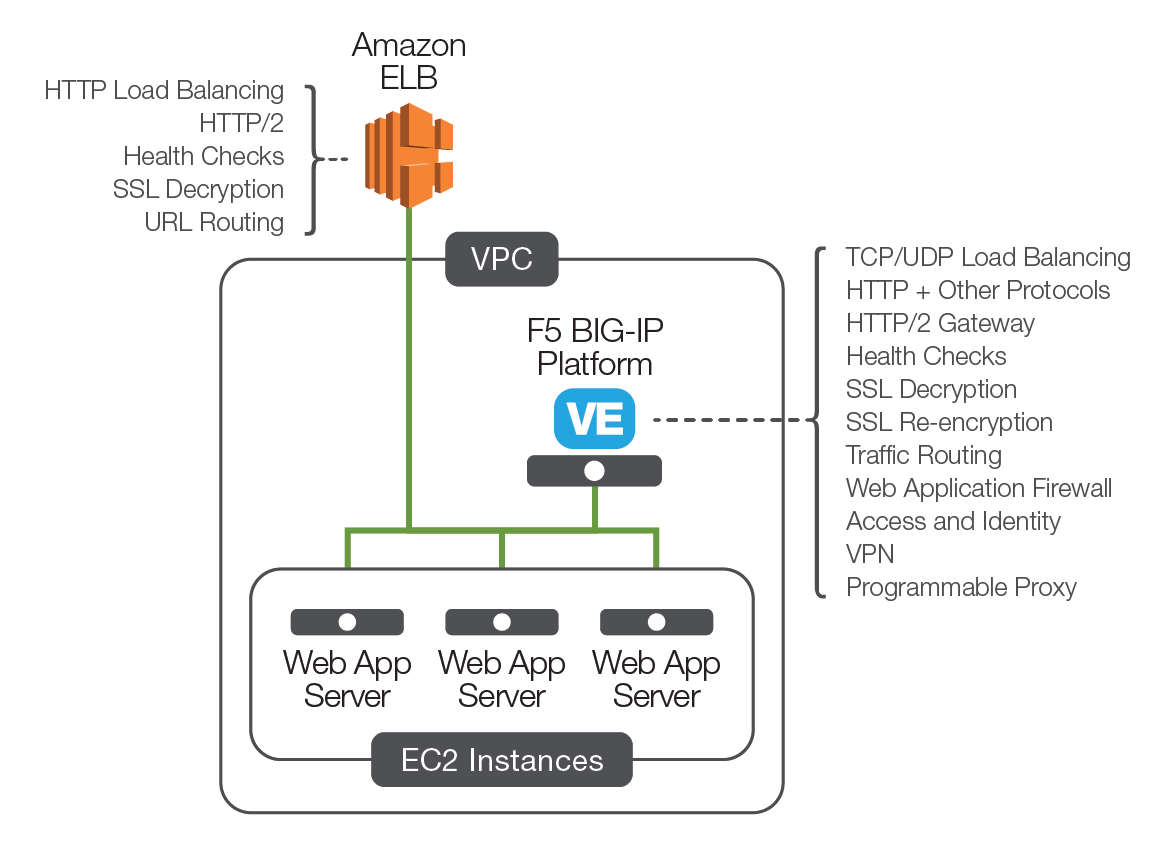
All diese programmierbaren Funktionen zur Problemlösung bringen auch einige Herausforderungen mit sich, die berücksichtigt werden müssen. Zunächst einmal arbeitet BIG-IP auf einer anderen Infrastrukturebene als der AWS Classic Load Balancer und der ALB. BIG-IP wird als EC2-Instance innerhalb Ihrer VPC bereitgestellt, was sowohl Vor- als auch Nachteile hat. Als Teil der VPC kann der ADC den Datenverkehr zwischen allen Komponenten innerhalb einer Verfügbarkeitszone effektiv verwalten. Zugleich erhalten Sie umfassende Kontrolle über die Kommunikation zwischen den Komponenten in der VPC.
Gleichzeitig entstehen dadurch zusätzliche EC2-Instanzen, die verwaltet und gewartet werden müssen. Die Hochverfügbarkeit dieser künftig geschäftskritischen Komponente lässt sich zwar einfach konfigurieren, liegt nun aber in Ihrer Verantwortung. Softwareupdates und die allgemeine Verwaltung der zugrunde liegenden Plattform übernimmt nicht AWS, sondern der Kunde. Neue Funktionen werden über neue Versionen im AWS Marketplace bereitgestellt und nicht durch weitgehend nahtlose Service-Upgrades.
Schließlich lässt sich BIG-IP sowohl bedarfsgerecht skalieren als auch zur automatischen Skalierung von Anwendungsserver-Instanzen einsetzen. Im Vergleich zur Nutzung eines zentralen AWS-Dienstes fällt dabei jedoch fast zwangsläufig mehr Konfigurationsaufwand für den Kunden an.
Welcher Load Balancer ist der richtige für mich?
Die Wahl der richtigen Lösung für Ihr Unternehmen hängt im Wesentlichen von Ihren Anwendungs- und Plattformanforderungen ab. Für einige Anwendungen und Anwendungsfälle eignet sich AWS ELB gut, während andere die erweiterten Funktionen von BIG-IP erfordern.
AWS Elastic Load Balancing
ALB wurde für Anwendungen entwickelt, die einen einfachen Lastausgleich mit grundlegenden Regeln für die Zuordnung von URIs zu Zielen benötigen. Für viele AWS-native Anwendungen deckt ALB die grundlegenden Anforderungen an die Verteilung des Datenverkehrs und die Skalierung ab. Wenn Entwickler oder Anwendungsanbieter zur Verfügung stehen, um Sicherheits- oder Funktionsprobleme zeitnah zu beheben – oder wenn das Risiko von Sicherheitsverletzungen insgesamt gering ist –, ist ALB eine naheliegende Wahl.
Für ähnliche Anwendungen, die andere TCP-Protokolle verwenden und robuste, aber einfache Lastverteilungsdienste benötigen, reicht der Classic Load Balancer häufig aus.
BIG-IP-Lastverteilung
Es gibt weitere Anwendungsfälle, in denen ein Unternehmen möglicherweise die Leistungsfähigkeit eines vollwertigen ADC auf AWS nutzen möchte. Zu den Vorteilen von BIG-IP auf AWS gehören unter anderem:
- Verbesserte Sicherheit
- Bessere Verkehrskontrolle
- Verkehrsoptimierung
- Echte Programmierbarkeit auf Anwendungsebene
Die Plattformarchitektur von BIG-IP bietet Ihnen vollständige Transparenz und Kontrolle über den Anwendungsdatenverkehr. Mit ihrem umfangreichen Funktionsspektrum stellt Ihnen eine BIG-IP-Instanz in Ihrer AWS-Umgebung leistungsstarke Werkzeuge zur Verfügung, um Probleme mit der Anwendungsleistung, Sicherheit oder Verfügbarkeit zu beheben. BIG-IP kann einzelne Anfragen auf Anwendungsebene an jede über Routing erreichbare Ressource weiterleiten – von einer lokalen EC2-Instanz oder einer Serverinstanz in einer anderen Cloud bis hin zu einem API-basierten Dienst oder einem Gerät vor Ort.
Beispielsweise kann ALB den Datenverkehr anhand der angeforderten URL an Backend-Ressourcen weiterleiten. Wenn Sie den Datenverkehr jedoch anhand komplexerer Merkmale wie Gerätetyp, Verbindungsgeschwindigkeit oder Client-Standort steuern müssen, ist BIG-IP dafür besser geeignet.
Diese fortschrittlichen Möglichkeiten zur Problemlösung sind besonders relevant, wenn Unternehmensanwendungen in die Cloud migriert werden oder Entwickler nicht kurzfristig verfügbar sind, um Schwachstellen oder Fehlverhalten von Anwendungen zu beheben. Wenn Ihre Anwendung dringend Schutz benötigt, bei einem neuen Clienttyp (oder auch nach einem Wechsel des Client-Betriebssystems) nicht ordnungsgemäß funktioniert oder bei bestimmten Anfragen abstürzt, bietet BIG-IP oft eine schnelle, einfache und zuverlässige Lösung.
Ein weiterer wichtiger Faktor ist die Notwendigkeit, Konsistenz zwischen dem Rechenzentrum und der Cloud zu gewährleisten. Tausende von Unternehmen verlassen sich auf BIG-IP-Geräte, um geschäftskritische Anwendungen in ihren Rechenzentren bereitzustellen. Die AWS BIG-IP Virtual Edition bietet auf AWS dieselben Dienste auf Anwendungsebene wie ein physisches BIG-IP-Gerät im Rechenzentrum. Mit BIG-IP VE können Unternehmen Anwendungen schneller, kostengünstiger und mit größerer Sicherheit migrieren. Gleichzeitig können sich die Mitarbeitenden bei ihrer Weiterbildung auf andere Bereiche konzentrieren, während das im Unternehmen vorhandene BIG-IP-Know-how und die Investitionen in BIG-IP erhalten bleiben.
Bereitstellungsoptionen
Als nativer Service lässt sich AWS ELB durch einfaches Aktivieren eines Kontrollkästchens bereitstellen. Um BIG-IP VE auf AWS in Betrieb zu nehmen, wird die Instanz über den Amazon Marketplace bereitgestellt – entweder mit nutzungsbasierter Abrechnung oder nach dem Bring-your-own-License-Modell. Das BIG-IP-Image kann manuell oder mithilfe von Automatisierungsoptionen wie AWS CFTs bereitgestellt werden. F5 bietet hierfür eine Reihe vollständig unterstützter Vorlagen sowie einige „experimentelle“ Vorlagen an. Diese sind im F5 Github-Repository verfügbar, das auch ein Python SDK und weitere Tools enthält. Weitere von der Community unterstützte Bereitstellungstools, Playbooks und Dokumentationen finden Sie im F5 DevCentral-Repository.
Fazit
Sowohl AWS ELB als auch F5 BIG-IP bieten überzeugende Vorteile für Unternehmen, die Anwendungen auf AWS bereitstellen. Wenn Sie wissen, wann und wo Sie mehr Kontrolle, Sicherheit oder Programmierbarkeit benötigen, können Sie die richtige Lösung wählen, um Ihre Anwendungen – und Ihr Unternehmen – in der Cloud zu unterstützen.
VERÖFFENTLICHT AM 03. NOVEMBER 2017