
Anwendungs-Workloads in die Public Cloud migrieren
Einleitung
Unternehmen und Organisationen aus allen Branchen und Sektoren migrieren bestehende Anwendungen zu öffentlichen IaaS-Cloud-Anbietern oder stellen dort neue Anwendungen bereit, um agiler zu werden, die Markteinführungszeit zu verkürzen und flexible nutzungsbasierte Abrechnungsmodelle zu nutzen. Unabhängig davon, ob diese Anwendungen Umsätze generieren oder geschäftskritisch sind, müssen sie ein gleichbleibend hervorragendes Benutzererlebnis gewährleisten – auch im Hinblick auf die zugehörigen Verfügbarkeits-, Leistungs- und Sicherheitsdienste. Dabei gilt es jedoch einige Herausforderungen zu bewältigen. Dazu gehört die Entscheidung, welche Workloads sich angesichts der grundlegenden Architektur von Cloud-Rechenzentren, der Funktionen der einzelnen Cloud-Anbieter für Anwendungsbereitstellung und Sicherheit sowie des allgemeinen Mangels an Transparenz und Kontrolle für die Cloud eignen.
Diese Herausforderungen können zu langsamen und kostspieligen, individuell angepassten Cloud-Implementierungen führen, die Auswahl und den Wechsel von Cloud-Anbietern erschweren und das Risiko von Sicherheitslücken erhöhen. Dieses Whitepaper beleuchtet wichtige Aspekte und bekannte Hindernisse für eine erfolgreiche Migration von Anwendungen in die Public Cloud. Zudem wird erläutert, warum die Bereitstellung der F5® BIG-IP® Anwendungs- und Sicherheitsdienste, die bei führenden Cloud-IaaS-Anbietern mit flexiblen Lizenzmodellen verfügbar sind, ein entscheidender Erfolgsfaktor ist.
Hürden bei der Cloud-Einführung
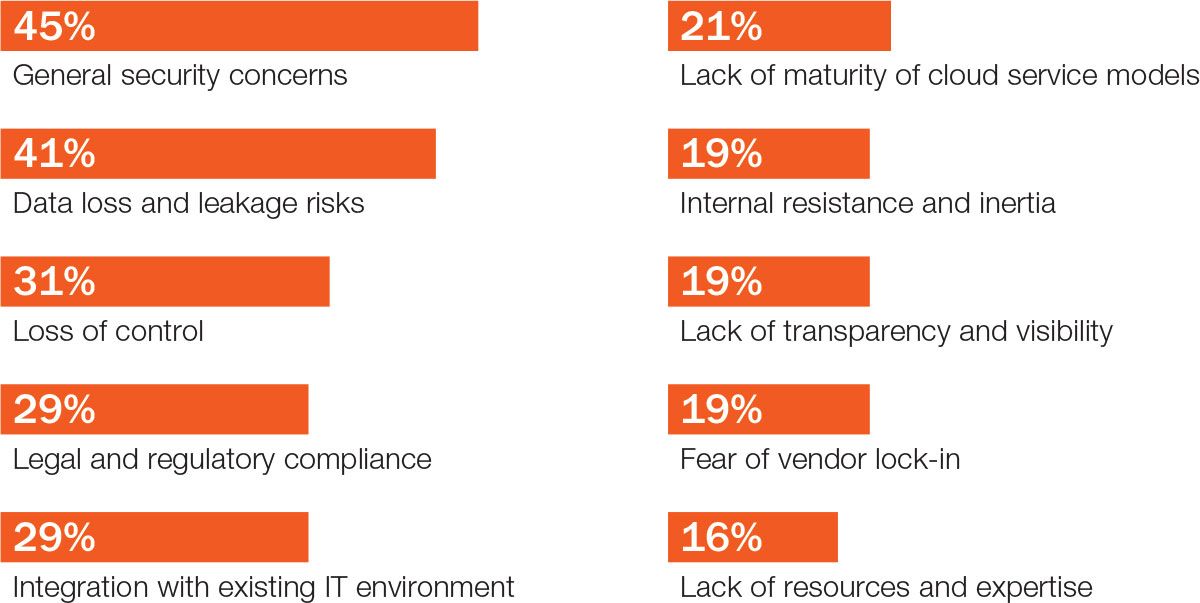
Herausforderungen bei der Migration von Anwendungen in die Public Cloud
Auch wenn wir alle die Vorteile der Public Cloud kennen, bestehen erhebliche Unterschiede zwischen dem Betrieb einer Anwendung im mandantenfähigen Rechenzentrum eines öffentlichen IaaS-Anbieters und ihrem Betrieb im privaten Rechenzentrum Ihres Unternehmens. Der Public-Cloud-Anbieter hat seine Rechenzentren und Netzwerke im Hinblick auf eine enorme Skalierbarkeit konzipiert und setzt auf Virtualisierung, Standardisierung und den Einsatz handelsüblicher Komponenten, um die Kosten zu senken. Die Möglichkeiten zur Netzwerksteuerung unterscheiden sich, der Zugriff auf L2-Funktionen (z. B. Multicast, 802.1Q-VLAN-Tagging usw.) ist eingeschränkt, und möglicherweise steht für jede Anwendung nur eine öffentlich erreichbare IP-Adresse zur Verfügung. Zusätzliche Rechenkapazität wird durch die horizontale Skalierung mit vielen kleinen Instanzen statt durch die vertikale Skalierung mit dedizierter Hochleistungshardware bereitgestellt. Dies wirkt sich unmittelbar darauf aus, ob der Zustand auf einem bestimmten Element oder Knoten beibehalten werden kann.
Für die Migration in die Cloud geeignete Anwendungs-Workloads
Obwohl das ideale Ziel darin besteht, Anwendungen per „Lift-and-Shift“ in die Public Cloud zu verlagern, lassen sich einige Anwendungen möglicherweise nicht ohne Designänderungen oder eine vollständige Neugestaltung ihrer Architektur migrieren. Daher ist es entscheidend, festzulegen, welche Anwendungen in die Public Cloud migriert werden sollen und welche Änderungen dafür erforderlich sind. Bei der Entscheidung, welche Anwendungen verlagert werden sollen, sollten unter anderem folgende Fragen und Kriterien berücksichtigt werden:
- Ist die Anwendung bereits virtualisiert und kann sie auf der Infrastruktur des Cloud-Anbieters ausgeführt werden?
- Erfüllt der Cloud-Anbieter Ihre strengen Datenschutzrichtlinien?
- Welches Service-Level-Agreement ist für Ihre Anwendung erforderlich? Welche Verfügbarkeitsgarantie oder welche Hochverfügbarkeitsfunktionen bietet der Cloud-Anbieter?
- Welche Anforderungen haben Sie an das Netzwerk und die Verwaltung? Lassen sich diese in der Cloud-Umgebung abbilden?
Anwendungs- und Sicherheitsaspekte
Jede Anwendung benötigt unabhängig vom Standort Anwendungs- und Sicherheitsdienste. Die Toolsets und Dienste der einzelnen Cloud-Anbieter für Verfügbarkeit, Leistung und Sicherheit unterscheiden sich hinsichtlich Funktionsumfang und Verwaltung und können zusätzliche Kosten verursachen, die berücksichtigt werden müssen. Das Erlernen und Konfigurieren dieser neuen Dienste entsprechend Ihren Anforderungen erfordert Zeit, Tests und Schulungen. Bei einer Multi-Cloud-Strategie kann dies zu unerschwinglich hohen Wechselkosten und damit zu einer Abhängigkeit von einem Cloud-Anbieter führen. Vor allem aber sind diese Dienste je nach den spezifischen Anforderungen Ihrer Anwendung möglicherweise nicht ausreichend oder bieten nicht dieselben Funktionen wie Ihre derzeit genutzten Lösungen. Dies kann die geschäftliche Flexibilität bei der Auswahl von Cloud-Anbietern einschränken und das Risiko sowie die Komplexität der Cloud-Migration erhöhen. Dabei gibt es drei wesentliche Herausforderungen:
1. Sicherheit
90 % der Unternehmen haben Sicherheitsbedenken
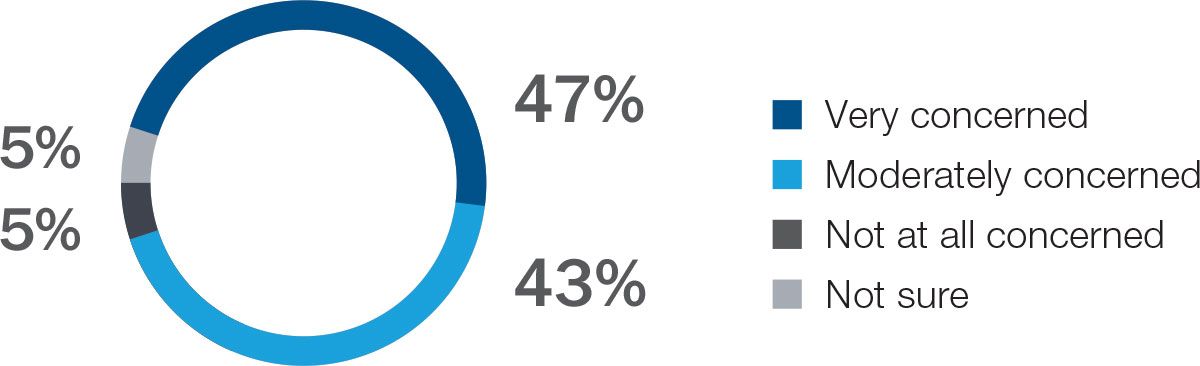
Für die meisten Unternehmen hat die Sicherheit von Anwendungen in der Public Cloud höchste Priorität. Entscheidend ist der Schutz vor komplexen, kombinierten Sicherheitsbedrohungen auf den Ebenen 3 bis 7, bei denen verschiedene Arten volumetrischer DDoS-Angriffe mit Angriffen auf die Anwendungsebene (OWASP Top Ten, Cross-Site-Scripting, SQL-Injection usw.) kombiniert werden. Ein weiterer wichtiger Aspekt sind inkonsistente Richtlinien für die Zugriffs- und Anwendungssicherheit bei der Nutzung der grundlegenden Sicherheitstools des Cloud-Anbieters. Dadurch können sich die Angriffsflächen vergrößern und Schwachstellen im Zusammenhang mit der Bereitstellung und Aufhebung von Benutzerzugriffen offengelegt werden, insbesondere bei böswilligen Akteuren. Unternehmen müssen bewährte, einheitliche Sicherheits- und Zugriffsrichtlinien sowohl im privaten Rechenzentrum als auch in der Cloud replizieren und durchsetzen können.
2. Verfügbarkeit
Erweitertes Traffic-Management, das über einen einfachen Lastenausgleich hinausgeht, wird in der Regel für geschäftskritische Anwendungen und wichtige Unternehmensanwendungen eingesetzt. Cloud-Anbieter stellen zwar möglicherweise grundlegende Load-Balancing-Dienste bereit, Sie sollten jedoch prüfen, welche Protokolle neben HTTP/HTTPS und TCP unterstützt werden müssen. Reichen einfache Zustandsprüfungen sowie hashbasierte und Round-Robin-Algorithmen für den Lastenausgleich aus? Häufig ist eine Bearbeitung der Anwendungsdaten erforderlich, wofür umfassende L7-Proxy-Funktionen wie die Prüfung und Umschreibung von URLs benötigt werden.
Wie gewährleistet der Cloud-Anbieter die Verfügbarkeit und Ausfallsicherheit seiner Infrastruktur? Bei größeren Anbietern liegt die angestrebte Infrastrukturverfügbarkeit üblicherweise bei 99,95 %, was möglicherweise unter Ihren Anforderungen liegt. Noch wichtiger ist es, die Risiken zu verstehen und Möglichkeiten zu finden, die Auswirkungen eines Ausfalls zu begrenzen. Einige Anbieter verfügen über redundante Rechenzentren und Standorte in mehreren geografischen Regionen, um die Verfügbarkeit auch bei schwerwiegenden Ausfallszenarien wie Naturkatastrophen aufrechtzuerhalten. Die Nutzung dieser Redundanz erfordert eine sorgfältige Planung, bei der konkrete Implementierungsdetails, Latenzzeiten sowie Failover- und Wiederherstellungszeiten berücksichtigt werden.
3. Leistung und Skalierbarkeit
Die Benutzererfahrung und Produktivität der Endanwender bleiben von entscheidender Bedeutung und hängen davon ab, wie leistungsfähig die Anwendung nach der Migration in die Cloud ist. Das Rechenzentrum ist möglicherweise weiter von Ihren Benutzern entfernt, wodurch sich die Latenz zwischen Endanwender und Anwendung erhöht und die Leistung beeinträchtigt wird. Einige der üblicherweise eingesetzten Methoden wie Caching, Komprimierung und TCP-Optimierungen stehen möglicherweise nicht zur Verfügung. Darüber hinaus muss sichergestellt werden, dass Benutzer an den nächstgelegenen Standort weitergeleitet werden.
Einer der Hauptgründe für den Wechsel in eine Public Cloud ist die flexible, bedarfsgerechte Zuweisung von Ressourcen, um geplante und ungeplante Bedarfsspitzen auf der Grundlage vordefinierter Schwellenwerte zu bewältigen. Anwendungen, bei denen kurzfristige Kapazitätsspitzen oder stark schwankender Bedarf zu erwarten sind, eignen sich möglicherweise besser für eine vorübergehende Migration zu einem Public-Cloud-Anbieter.
Mangelnde Transparenz und uneinheitliche Richtlinien
Anwendungs- und Sicherheitsdienste sowie Richtlinien, die Anwendungen nicht vom Rechenzentrum bis in die Cloud begleiten, erfordern maßgeschneiderte Implementierungen für jeden Cloud-Anbieter. Unternehmen benötigen Einblicke in die Anwendungsleistung, die Sicherheit und die Anwendungszugriffe der Benutzer, um entscheiden zu können, wann Workloads von einem Standort an einen anderen verlagert werden sollten. Dafür ist Transparenz hinsichtlich der Benutzerinteraktionen mit Anwendungen und der Benutzererfahrung über alle Bereitstellungsinfrastrukturen hinweg erforderlich. Eine unübersichtliche Vielzahl, Variabilität und Komplexität von Richtlinien je Anwendung und Anbieter kann in Verbindung mit mangelnder durchgängiger Transparenz zu höheren Betriebskosten, einer langsameren Servicebereitstellung und einer beeinträchtigten Kundenerfahrung führen.
Wie F5 eine erfolgreiche Cloud-Migration ermöglicht
BIG-IP Plattform zur Bereitstellung von Anwendungs- und Sicherheitsdiensten
Die Bewältigung der oben genannten Herausforderungen erfordert fortschrittliche, programmierbare Application-Delivery-Services, die sich über private Rechenzentren und Cloud-Anbieter erstrecken, geschäftliche Flexibilität bieten und eine erfolgreiche Cloud-Migration ermöglichen. Unternehmen benötigen eine einheitliche Plattform, mit der sie Anwendungsdienste und zugehörige Richtlinien sowohl für bestehende Anwendungen als auch für neue cloudnative Anwendungen in all ihren Anwendungsumgebungen konsistent bereitstellen und verwalten können.
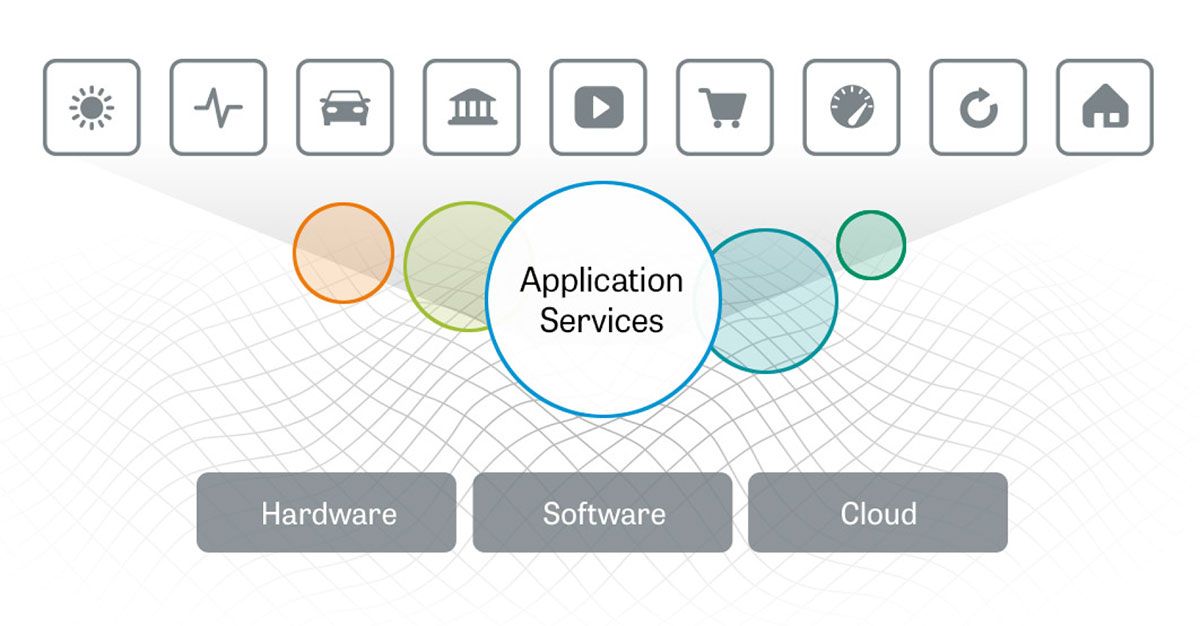
Virtuelle Editionen (VEs) von F5 BIG-IP bieten ein breites Spektrum intelligenter Anwendungs- und Netzwerkdienste – von Beschleunigung, Optimierung und intelligentem Traffic-Management (sowohl lokal als auch global) bis hin zu DNS, erweitertem Anwendungszugriff und Netzwerksicherheit. Diese Dienste lassen sich vollständig in den Anwendungs-Stack integrieren und automatisch konfigurieren. Als Marktführer bei hardwarebasierten und virtuellen Application Delivery Controllern (ADC) sind diese Dienste wahrscheinlich bereits in Ihrem Rechenzentrum im Einsatz und nun über das Cloud-Lizenzierungsprogramm von F5 bei führenden Cloud-Anbietern verfügbar.
F5-Sicherheitsdienste
BIG-IP VEs bieten intelligente, umfassende Sicherheitsservices für die Ebenen 3 bis 7, die Cloud-Anwendungen schützen, ohne Abstriche bei Kontrolle, Flexibilität und Transparenz zu machen. Diese Services ergänzen die Angebote der einzelnen Cloud-Anbieter und bieten umfassenden Schutz vor dem gesamten Spektrum an DDoS-Angriffsvektoren, Zero-Day-Bedrohungen, mehrschichtigen webbasierten Anwendungsangriffen sowie Datendiebstahl und Datenlecks. Der Aufwand und das Fachwissen für die Abstimmung und Konfiguration der Firewall-Regeln und -Richtlinien für jede Anwendung können beim Cloud-Anbieter genutzt und wiederverwendet werden.
Mit Identitäts- und Zugriffsmanagement-Architekturen, die den gesamten Kontext von Benutzern, Geräten, Umgebungen, Anwendungen und Netzwerken berücksichtigen, ermöglicht F5 die Identitätsföderation und einmalige Anmeldung (Single Sign-on) für den Anwendungszugriff im gesamten Rechenzentrum und bis in die Cloud. Gleichzeitig werden die Sicherheit der Anwendungen und die Integrität der Daten durch einen sicheren, kontextabhängig differenzierten Zugriff, den Schutz vor webbasierter Schadsoftware und persistenten Bedrohungen sowie umfassende Überprüfungen der Endgeräte gewährleistet.
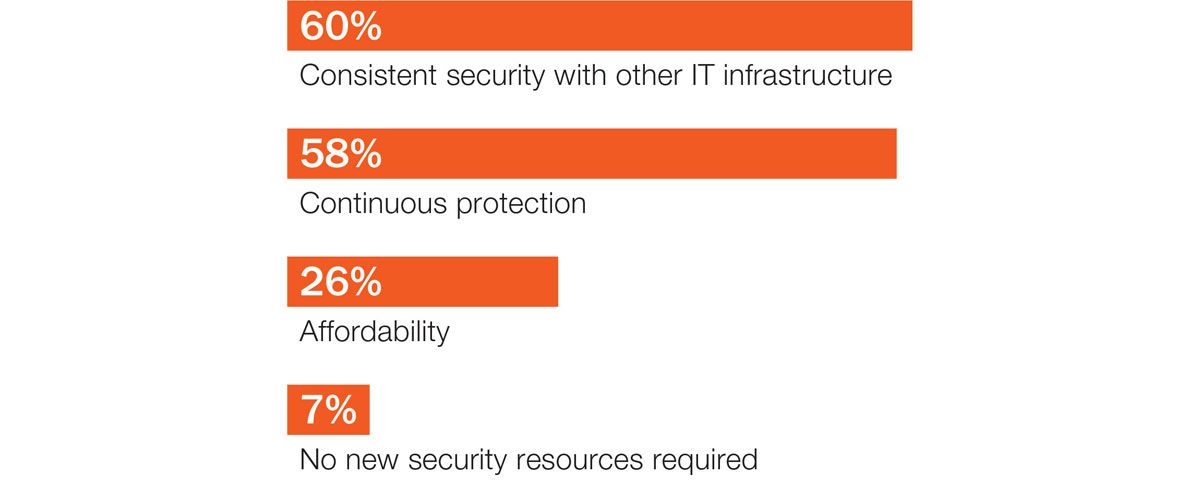
Einheitliche Sicherheit über alle IT-Infrastrukturen hinweg und kontinuierlicher Schutz sind die wichtigsten Faktoren für den Schutz von Cloud-Umgebungen.
Verfügbarkeit und Leistung
Die erweiterten lokalen Traffic-Management-Dienste von BIG-IP unterstützen statischen und dynamischen Lastausgleich zur Vermeidung einzelner Ausfallpunkte, eine breite Palette von Protokollen über HTTP/TCP hinaus (z. B. HTTP2.0, SPDY, UDP) sowie umfassende Anwendungskompetenz. Als vollständiger Anwendungs-Proxy ermöglicht die BIG-IP Plattform Content-Switching für das Multiplexing, um die Auswirkungen einer begrenzten Anzahl externer IP-Adressen zu minimieren. Darüber hinaus überwacht sie die dynamische Leistung der Server in einer Gruppe und bietet eine umfassende Zustandsüberwachung sowie ein Verbindungsstatusmanagement.
BIG-IP Dienste zur Optimierung der Anwendungsbereitstellung können die Reaktionszeit Ihrer Anwendungen verkürzen, Latenzen und Verzögerungen minimieren und die Anzahl der Datenübertragungen reduzieren, die erforderlich sind, um Webanfragen von Mobilgeräten zu verarbeiten.
Die BIG-IP Plattform mit DNS- und globalen Server-Load-Balancing-Diensten leitet Benutzer auf Grundlage der bestmöglichen Anwendungserfahrung und gemäß DR-/Failover-Richtlinien an das nächstgelegene Cloud-Rechenzentrum weiter. Dabei werden die Nähe des Benutzers, der geografische Standort, die Netzwerkbedingungen und die Verfügbarkeit der Anwendung berücksichtigt. Die Plattform nutzt eine Reihe globaler Load-Balancing-Methoden sowie eine intelligente, auf die jeweilige Anwendung und den jeweiligen Benutzer abgestimmte Überwachung. F5 bietet außerdem Schutz vor DNS-DDoS-Angriffen, blockiert den Zugriff auf schädliche IP-Adressen und sichert Antworten mit DNSSEC ab. Und das Beste: Anders als bei den Abrechnungsmodellen mancher Cloud-Anbieter werden DNS-Abfragen und Systemprüfungen nicht nach Nutzung abgerechnet, was während eines DNS-DDoS-Angriffs sehr kostspielig werden kann.
Cloud-Skalierbarkeit mit F5
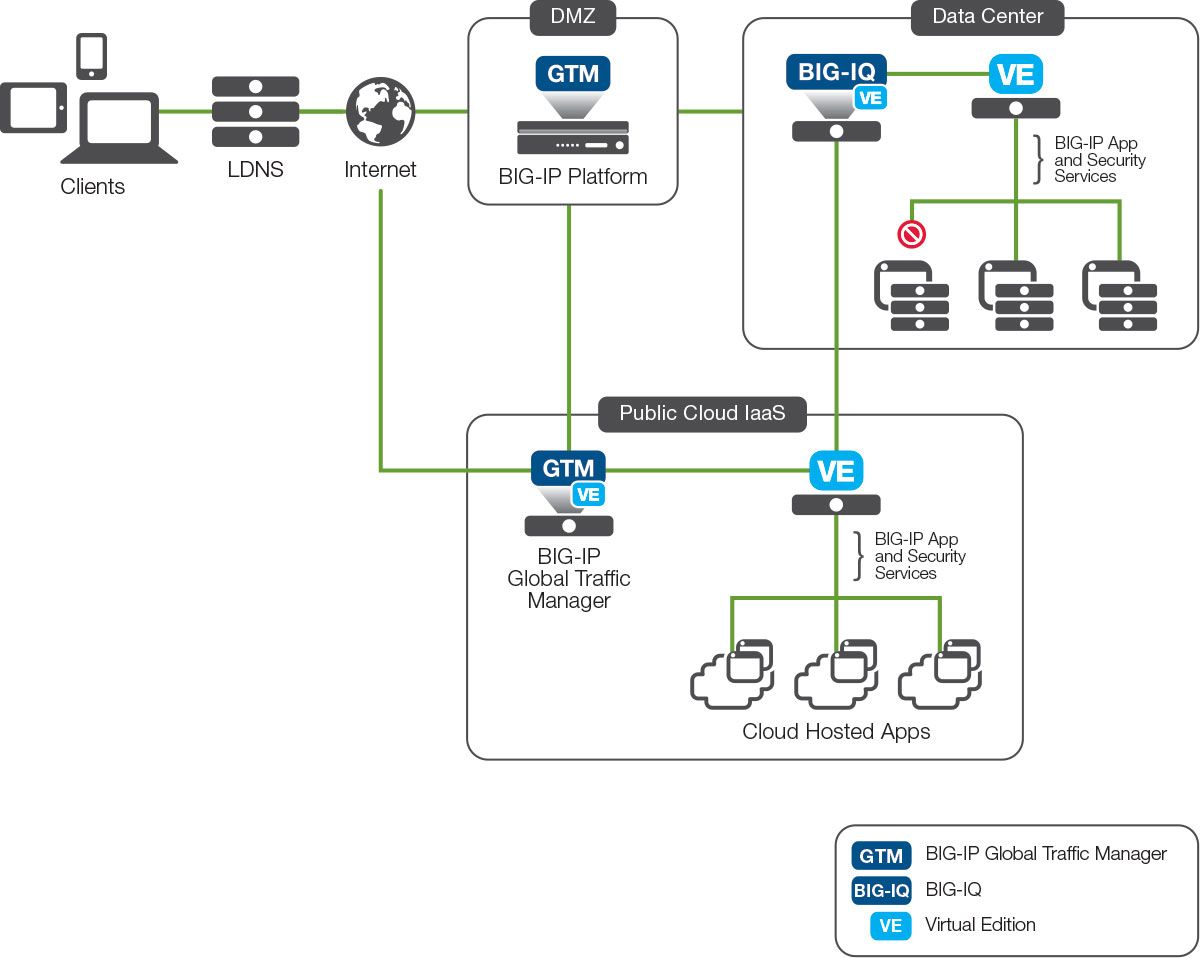
Vorgänge wie Cloud Bursting ermöglichen es einem Unternehmen, seine Anwendungsressourcen bedarfsgerecht zu skalieren und nur vorübergehend für die Ressourcen zu bezahlen, die während dieser gelegentlichen Lastspitzen genutzt werden. Für ein effektives Bursting in die Cloud sind die lokale Datenverkehrsverwaltung von BIG-IP, globale Server-Load-Balancing-Dienste und die Cloud-Orchestrierung von BIG-IQ erforderlich. Diese stellen eine Reihe eng aufeinander abgestimmter, automatisch ablaufender Vorgänge bereit, die für Endbenutzer transparent sind:
- Wenn ein vordefinierter Schwellenwert erreicht wird, werden Ressourcen bereitgestellt und in der Cloud implementiert.
- Die neuen Anwendungsserverressourcen werden automatisch dem Ressourcenpool hinzugefügt.
- Benutzer werden zu den Anwendungsressourcen in der Cloud weitergeleitet.
- Wenn die Anwendungslast unter den voreingestellten Schwellenwert fällt, werden die Ressourcen der Cloud-Infrastruktur außer Betrieb genommen und alle Verbindungen zurück zum Rechenzentrum umgeleitet.
Transparenz, Kontrolle und einheitliche Richtlinien
Mit F5 iApps®-Vorlagen können Unternehmen innerhalb weniger Minuten die für ihre Anwendungen erforderlichen Application-Delivery-Services bereitstellen. iApps-Vorlagen definieren für jede Anwendung die Konfiguration und Richtlinien von Diensten wie Datenverkehrsmanagement, Verschlüsselung, Firewall und Leistungsoptimierung. iApps und Inline-Analysen bieten vollständige Kontrolle und Transparenz über Ihre Anwendungen und sorgen so für Konsistenz und eine effizientere Fehlerbehebung.
Darüber hinaus ermöglicht die Skriptsprache F5 iRules® – die Schnittstelle von F5 zur Skriptsteuerung des Datenverkehrs – die programmgesteuerte Analyse, Bearbeitung und Erkennung des Anwendungsdatenverkehrs. Dies erlaubt individuelle Anpassungen und schnelle Reaktionen auf Zero-Day-Bedrohungen, Netzwerkbedingungen und geschäftliche Anforderungen. Dank der Portabilität von iApps und iRules können Anwendungen sowohl innerhalb eines Cloud-Anbieters als auch zwischen verschiedenen Cloud-Anbietern verschoben werden.
Verwaltung, Automatisierung und Orchestrierung
Durch die Integration der Verwaltungstools und die Vernetzung öffentlicher und privater Umgebungen entsteht eine nahtlose, einheitliche Benutzererfahrung. Dadurch wird die Rechenzentrumsumgebung transparent erweitert und die Bildung isolierter Verwaltungssilos vermieden.
Die F5-Lösung stellt beim Cloud-Anbieter integrierte und automatisierte Funktionen für die Anwendungsbereitstellung bereit und verkürzt so die Bereitstellungs- und Implementierungszeiten für Anwendungsnetzwerkdienste erheblich. Dies wird durch Folgendes erreicht:
- Integration von Unternehmensrechenzentren in Cloud-Management-Tools von Drittanbietern.
- Automatisierung der Bereitstellung von Anwendungsbereitstellungsdiensten.
- Orchestrierung zur Verkürzung der Bereitstellungszeiten.
- Erweiterbarkeit und beispiellose Flexibilität über die REST-API.
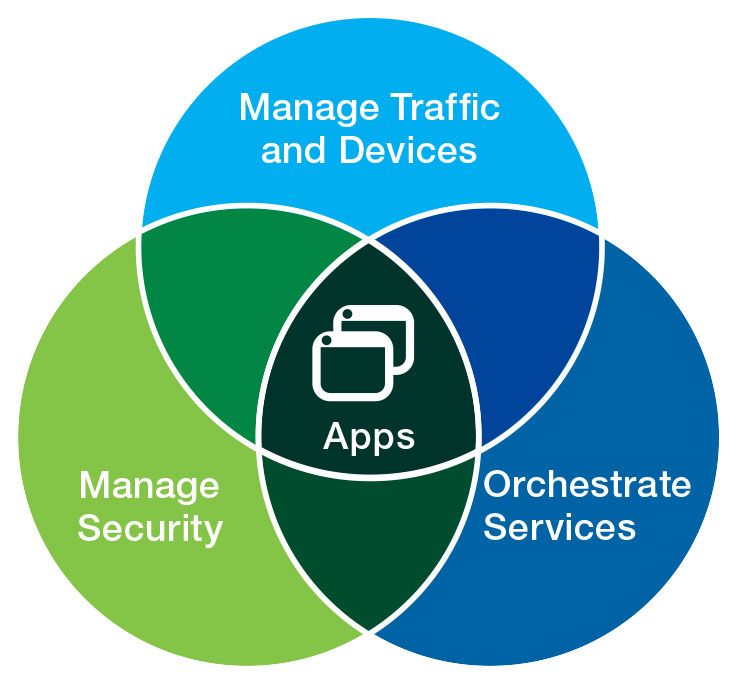
BIG-IQ® ist die intelligente Management- und Orchestrierungsplattform von F5 und bietet ein offenes, programmierbares Framework zur Verwaltung physischer und virtueller BIG-IP Lösungen in privaten und öffentlichen Clouds. BIG-IQ unterstützt Unternehmen dabei, Anwendungs- und Sicherheitsdienste schnell, konsistent und wiederholbar bereitzustellen und zu verwalten – unabhängig von der zugrunde liegenden Infrastruktur. Darüber hinaus lässt sich BIG-IQ über REST-APIs und Cloud-Konnektoren in die wichtigsten Cloud-Orchestrierungs-Engines und Cloud-Anbieter integrieren bzw. mit ihnen verbinden.
BIG-IQ ermöglicht das Lebenszyklusmanagement von iApps und vereinfacht und automatisiert damit die schnelle Bereitstellung von Anwendungsbereitstellungsdiensten. Die IT-Organisation kann einen Katalog verfügbarer Anwendungsbereitstellungsdienste definieren, einschließlich maßgeschneiderter oder mehrstufiger Angebote, aus dem Administratoren und Anwendungsverantwortliche bei Bedarf schnell die passenden Dienste auswählen können.
Flexible Lizenzmodelle
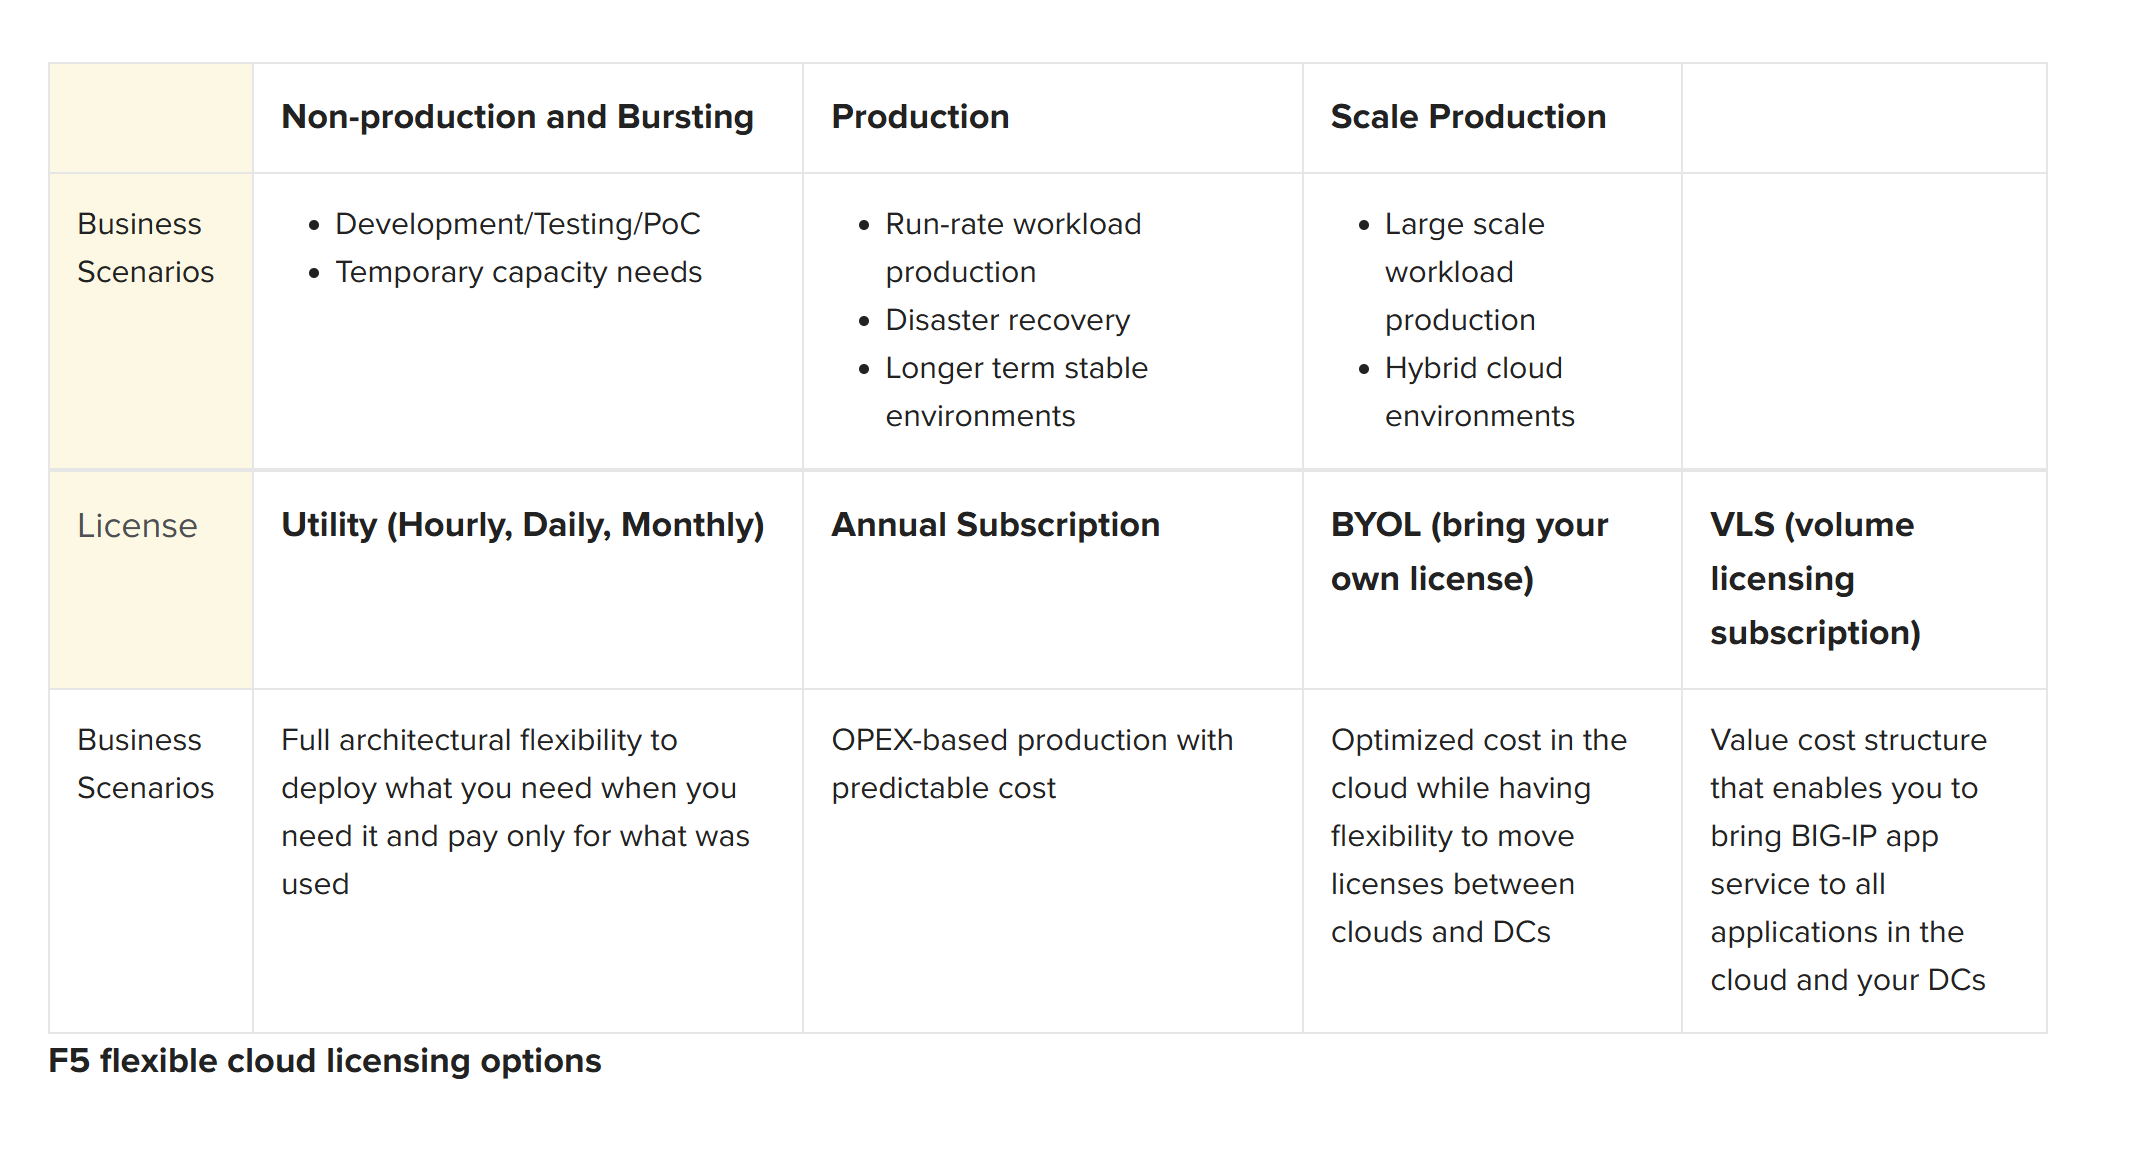
Virtuelle BIG-IP-Editionen sind in Good-Better-Best-Paketen mit nutzungsabhängiger Abrechnung (stündlich, täglich oder monatlich), als Jahresabonnement, mit Bring-your-own-License (BYOL) sowie im Rahmen von Volumenlizenz-Abonnementmodellen erhältlich. Für Vorproduktions-Workloads in Test- und Entwicklungsumgebungen oder für Anwendungsfälle mit vorübergehendem Cloud Bursting und Skalierungsbedarf bietet F5 eine nutzungsabhängige Lizenzierung, die Flexibilität und eine bedarfsgerechte Nutzung ermöglicht (Sie zahlen im Nachhinein nur für das, was Sie tatsächlich nutzen).
Jahresabonnements eignen sich ideal für Produktions-Workloads mit gleichbleibendem Datenverkehr. BYOL ist ideal für Hybrid-Cloud-Umgebungen, in denen Sie vorhandene BIG-IP VE-Lizenzen aus Ihren privaten Rechenzentren direkt in die Public Cloud übertragen möchten. Das VLS-Angebot richtet sich an Unternehmen, die große Mengen an virtuellen Anwendungs- und Sicherheitsdiensten benötigen. VLS bietet vergünstigte Preise für Abonnements mit einer Laufzeit von einem oder drei Jahren, einschließlich Premium-Support und Softwareupdates.
Fazit
Die Nutzung öffentlicher Cloud-Dienste ist in den vergangenen Jahren exponentiell gestiegen. Viele IT-Start-ups und einige etablierte Medienunternehmen haben ihre Systeme sogar vollständig und mit großem Erfolg bei öffentlichen IaaS-Cloud-Anbietern bereitgestellt. Wenn Unternehmen planen, weitere geschäftskritische Anwendungen in die Cloud zu migrieren, lassen sich die bewährten Vorteile der Anwendungsbereitstellung mit der BIG-IP Plattform problemlos auf Anwendungsworkloads in der Cloud übertragen. Dadurch können viele der Herausforderungen und Bedenken ausgeräumt werden, die Unternehmenskunden im Hinblick auf die Nutzung der öffentlichen Cloud haben, darunter die Gewährleistung einer einheitlichen Sicherheit über alle Anwendungsinfrastrukturen hinweg.
Die Cloud-Migrationslösung von F5 nutzt die BIG-IP-Anwendungsdienste und BIG-IQ-Produkte von F5, um die Verfügbarkeit, Leistung und Sicherheit geschäftskritischer Anwendungen unabhängig von ihrem Standort zu gewährleisten. Dank flexibler Lizenzmodelle, die auf den führenden Cloud-Marktplätzen verfügbar sind, können Unternehmen die Bereitstellung dieser Dienste in der Public Cloud planen, vorbereiten und umsetzen. F5 ermöglicht Unternehmen und Organisationen, Workloads zuverlässig in Single- und Multi-Cloud-Umgebungen zu migrieren und dabei Transparenz, Sicherheit und Kontrolle zu wahren.
VERÖFFENTLICHT AM 07. MAI 2015