
Verschlüsselte Bedrohungen abwehren und sichere Verschlüsselung gewährleisten
Einleitung
Nahezu jede Organisation weltweit befindet sich auf dem Weg zur digitalen Transformation. Angetrieben wird diese Transformation durch die Notwendigkeit, sensible Daten zu erfassen und zu übermitteln – Nutzerdaten, Kundendaten, Patientendaten und Unternehmensdaten. Kurz gesagt: Unser heutiges Leben dreht sich um Daten. Daher ist es unerlässlich, ihre Vertraulichkeit und Sicherheit zu gewährleisten.
Anwendungen sind die Zugangstore zu Daten. Daher ist der Schutz von Anwendungen – unabhängig davon, wo sie betrieben werden – entscheidend für die Sicherheit eines Unternehmens und seinen Geschäftserfolg, unabhängig von der Branche.
Die Sicherheit und der Schutz sensibler Daten sind so wichtig, dass neue staatliche Vorschriften und Regelungen erlassen werden, um die Datensicherheit und den Datenschutz in Unternehmen zu gewährleisten. Diese Vorschriften gelten unabhängig davon, ob sich das Unternehmen oder die erhobenen Daten innerhalb der Grenzen des jeweiligen Hoheitsgebiets befinden oder nicht.
Die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union (EU) verpflichtet in der EU tätige Organisationen dazu, sicherzustellen, dass personenbezogene Daten rechtmäßig und mit vorheriger Einwilligung der betroffenen Person erhoben und geschützt werden. In den USA orientiert sich der neue California Consumer Privacy Act (CCPA) an vielen Schutzbestimmungen der DSGVO und wird von anderen Bundesstaaten als Vorbild für Verbraucherdatenschutzgesetze geprüft.
Diese Vorschriften und Bestimmungen sollen Transparenz schaffen und den Kunden mehr Kontrolle über ihre personenbezogenen Daten und deren Verarbeitung nach der Erhebung geben. Kommt es bei einer Organisation zu einer Sicherheitsverletzung, bei der sensible Daten verloren gehen, gestohlen, missbraucht oder unbefugt genutzt werden, kann gegen die betroffene Organisation ein hohes Bußgeld verhängt werden.
Verschlüsselung gilt zumindest als bewährtes Verfahren zum Schutz sensibler Informationen. Tatsächlich wird es als fahrlässig angesehen, Daten nicht durch Verschlüsselung zu schützen. Allerdings hat Verschlüsselung zwei Seiten.
Verschlüsselung: Die Vorteile
Es gibt verschiedene Möglichkeiten, die Sicherheit und den Schutz von Daten zu gewährleisten, doch die beste ist die Verschlüsselung.
Der Großteil des Datenverkehrs ist heute verschlüsselt . Nahezu alle Websites verwenden Verschlüsselung. Das rasante Wachstum und die zunehmende Verbreitung von Online-Produktivitätsanwendungen wie Microsoft Office 365 und Google G Suite, cloudbasierten Anwendungen, Software-as-a-Service-Anwendungen (SaaS) und sozialen Netzwerken haben zum anhaltenden Wachstum des verschlüsselten Datenverkehrs beigetragen.
Die Verschlüsselung von Daten ist hervorragend geeignet, um deren Vertraulichkeit und Integrität zu gewährleisten und zu wahren.
Verschlüsselung: Die Nachteile
Die Verschlüsselung hat jedoch auch eine gefährliche Kehrseite: Angreifer haben erkannt, dass sich verschlüsselter Datenverkehr hervorragend dazu eignet, Malware und andere schädliche Inhalte an ahnungslose Benutzer und deren Organisationen zu übermitteln sowie gestohlene Daten von Benutzern und Organisationen abzuziehen.
Um sich zumindest grundlegend vor Bedrohungen zu schützen, die sich in verschlüsseltem Datenverkehr verbergen, müssen Unternehmen sowohl den ein- als auch den ausgehenden verschlüsselten Datenverkehr einsehen können. Die Transparenz und Überprüfung des eingehenden verschlüsselten Datenverkehrs verringert blinde Flecken in der IT-Sicherheit. Zudem reduziert sie das Risiko durch Malware, die in verschlüsseltem Datenverkehr verborgen ist, sowie durch Schwachstellen, die zu Verletzungen des Schutzes sensibler Daten führen.
Die Transparenz des verschlüsselten ausgehenden Datenverkehrs ist ebenfalls wichtig, da dieser die Ausschleusung gestohlener Daten verschleiern kann. Zudem kann er die Kommunikation von Schadsoftware verbergen, die sich bereits in einem Netzwerk oder einer Cloud-Umgebung eingenistet hat und mit Command-and-Control-Servern (CnC-Servern) kommuniziert. Diese können Angriffe auslösen oder versuchen, weitere Schadsoftware herunterzuladen und die bestehende Schadsoftware zu einem mehrstufigen, parallel ausgeführten Angriff auszubauen.
Angreifer können außerdem zusätzliche Schadsoftware herunterladen und sich lateral innerhalb eines Unternehmens bewegen oder ihre Angriffe sogar über das ursprüngliche Unternehmen hinaus auf dessen Kunden oder Lieferkette ausweiten. Dabei infizieren sie weitere Geräte und Server und stehlen zusätzliche Informationen und Daten.
Warum SSL-Transparenz nicht ausreicht
SSL-Transparenz ist jedoch nur der Anfang. Unternehmen benötigen eine bessere Kontrolle über verschlüsselten und entschlüsselten Datenverkehr – allerdings nicht auf Kosten der Leistungsfähigkeit ihrer Sicherheitslösung.
Viele Unternehmen investieren erheblich in ihre Sicherheitslösungen und wählen hochwertige Funktionen aus, die bestimmte Aufgaben erfüllen, wie etwa die detaillierte Analyse von Malware, Sandboxing und das Sperren von Anwendungen und Webressourcen – um nur einige zu nennen. Sicherheitslösungen verfügen zwar möglicherweise über integrierte Entschlüsselungsfunktionen, doch Ver- und Entschlüsselung gehören weder zu ihrem Hauptzweck noch zu ihrem Schwerpunkt.
Ohne eine dedizierte Lösung, die für die Entschlüsselung in großem Maßstab ausgelegt ist, müssen die meisten Unternehmen den verschlüsselten Datenverkehr für die SSL-Transparenz durch eine durchgängige Kette von Sicherheitsdiensten leiten. Im Wesentlichen muss er die gesamte statische Verkettung des sich wiederholenden, redundanten Prozesses aus Entschlüsseln, Prüfen und erneutem Verschlüsseln über den gesamten Sicherheits-Stack hinweg durchlaufen.
Dieser Prozess ist nicht nur ineffizient, sondern beansprucht auch wertvolle Zeit und Ressourcen. Zudem kann er die Latenz erhöhen und dadurch die Benutzererfahrung beeinträchtigen. Darüber hinaus muss jedes der in Reihe geschalteten Sicherheitsgeräte einheitlich skaliert werden, um die Gesamtkapazität des verschlüsselten Datenverkehrs bewältigen zu können. Dies kann leicht zu einer Überlastung führen – und damit zu höheren Kosten für Sicherheitsdienste.
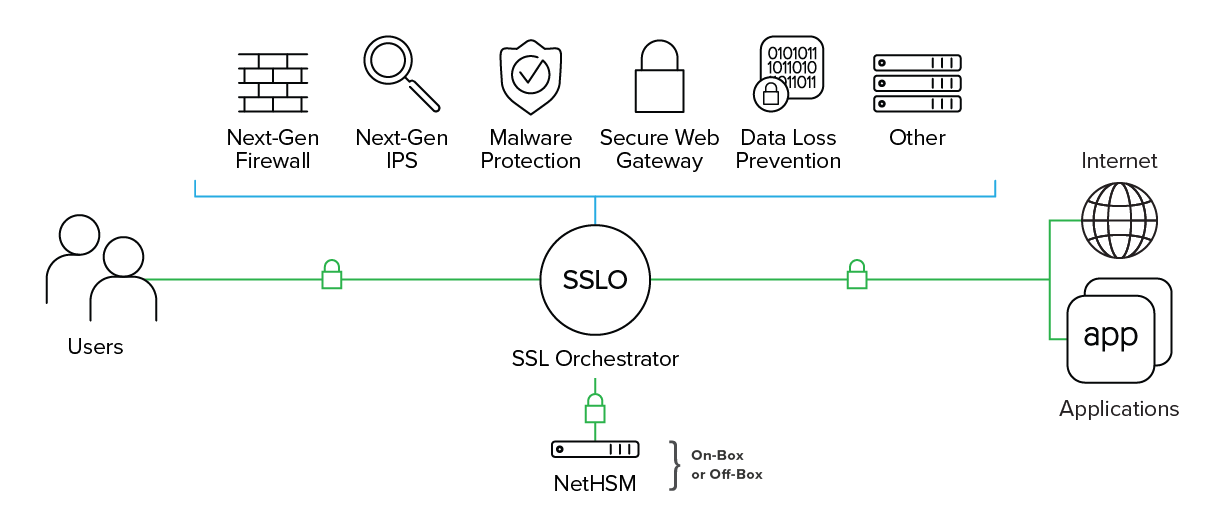
Wie F5 SSL Orchestrator helfen kann
F5 SSL Orchestrator stellt sicher, dass verschlüsselter Datenverkehr entschlüsselt, durch die entsprechenden Sicherheitskontrollen überprüft und anschließend erneut verschlüsselt wird. Dadurch wird verschlüsselter Datenverkehr transparent und das Risiko verborgener Bedrohungen reduziert.
SSL Orchestrator wurde speziell zur Optimierung der SSL/TLS-Infrastruktur entwickelt und maximiert zugleich die Effektivität bestehender Sicherheitsinvestitionen. Die Lösung verkettet Sicherheitsdienste dynamisch und leitet entschlüsselten Datenverkehr richtlinienbasiert weiter, wobei kontextbezogene Informationen auf verschlüsselten Datenverkehr angewendet werden.
SSL Orchestrator verwaltet und verteilt die neuesten Verschlüsselungstechnologien zentral über die gesamte Sicherheitsinfrastruktur hinweg. Dabei werden die Verwaltung von Zertifikaten und Schlüsseln zentralisiert und zugleich leistungsstarke Funktionen zur Verwaltung und Steuerung von Verschlüsselungsverfahren bereitgestellt.
Darüber hinaus bietet SSL Orchestrator eine zentrale Plattform für die einheitliche Überprüfung von Verschlüsselungsprotokollen der nächsten Generation. SSL Orchestrator stellt sicher, dass Sicherheitslösungen mit maximaler Effizienz arbeiten und dank der Lastverteilungs- und Skalierungsfunktionen von F5 hochverfügbar skaliert werden können. Zudem überwacht die Plattform unabhängig den Zustand jedes einzelnen Sicherheitsdienstes.
Als zentrale Instanz für alle Belange rund um die Verschlüsselung muss SSL Orchestrator sicherstellen, dass seine physische oder virtuelle Umgebung die strengsten und robustesten staatlichen und branchenspezifischen Standards für Sicherheit und Datenschutz unterstützt.
Schutz von Schlüsseln und Sicherheitsparametern
Ein wesentlicher Bestandteil der Bereitstellung von SSL-Transparenz ist eine robuste Infrastruktur für die Schlüsselverwaltung (PKI). Die Verwaltung und der Schutz von Schlüsseln sowie deren ordnungsgemäße Verwendung unterliegen häufig regulatorischen Vorgaben, beispielsweise dem Federal Information Processing Standard 140.2 (FIPS 140-2), den Common Criteria, den Normen der International Organization for Standardization (ISO) und anderen regionalen oder branchenspezifischen Zertifizierungen.
Obwohl FIPS 140-2 ein Standard des US-amerikanischen National Institute of Standards and Technology (NIST) ist, findet er in vielen stark regulierten Märkten weltweit Anwendung und bietet Leitlinien für den Einsatz kryptografischer Verfahren und die Validierung ihrer Implementierung.
Es gibt mehrere verschiedene Stufen von FIPS 140-2, die den jeweiligen Vorschriften, Risiken und der Vertraulichkeit der Daten entsprechen. Bei Implementierungen zur SSL-Transparenz ist häufig FIPS 140-2 Level 3 erforderlich, um den Signaturschlüssel in einem manipulationssicheren physischen Hardwaregehäuse zu schützen, das als Hardware-Sicherheitsmodul (HSM) bezeichnet wird. Ein HSM umfasst Funktionen zur Schlüsselnullung, Integritätsprüfungen beim Systemstart und Kontrollmechanismen, die eine unbefugte Schlüsselextraktion verhindern. HSMs bieten nicht nur eine höhere Schlüsselsicherheit, sondern können auch die Zertifikatsverwaltung vereinfachen und die Compliance-Kosten senken.
F5 bietet die größte Auswahl an FIPS-konformen Plattformen, darunter mehrere HSM-Optionen – sowohl direkt auf der Appliance als auch über Public Key Cryptography Standards #11 (PKCS #11) für Netzwerk-HSMs. Je nach ausgewählter SSL Orchestrator-Lizenz und gewähltem Modell stehen verschiedene FIPS 140-2-Stufen sowie unterschiedliche Preisoptionen zur Verfügung, sodass Unternehmen jeder Größe die Richtlinien einhalten können.
Warum also SSL Orchestrator?
F5 SSL Orchestrator bietet eine beispiellose, ganzheitliche Transparenz des verschlüsselten Datenverkehrs und mindert so die Risiken durch Malware und andere bösartige Bedrohungen, die sich im eingehenden verschlüsselten Datenverkehr verbergen. Darüber hinaus verhindert SSL Orchestrator die Exfiltration gestohlener Daten, die Kommunikation mit Command-and-Control-Servern (CnC) sowie das Herunterladen weiterer Malware und schädlicher Payloads im ausgehenden verschlüsselten Datenverkehr.
Darüber hinaus ermöglicht SSL Orchestrator durch seine zentralisierte Ent- und Neuverschlüsselungsfunktion, dynamische Serviceketten und intelligente Datenverkehrssteuerung den skalierbaren Einsatz hochwertiger Sicherheitsfunktionen, indem die CPU-intensive Ent- und Verschlüsselung sicher ausgelagert wird. So lässt sich der Nutzen von Sicherheitsinvestitionen leichter maximieren.
Diese Maßnahmen beseitigen nicht nur blinde Flecken in der Sicherheitsüberwachung und verborgene Bedrohungen, sondern ermöglichen es bestehenden Sicherheitslösungen auch, ihre primären Aufgaben optimal zu erfüllen: Schutz vor Bedrohungen, Verhinderung von Datenlecks, Sandboxing und weitere relevante Sicherheitsdienste.
SSL Orchestrator bietet verschiedene Lizenzierungsoptionen für kleine und mittlere Unternehmen (KMU), moderne Großunternehmen und die Cloud. Mit mehreren Plattformoptionen, darunter Virtual Editions (VEs) sowie Appliances der Mittel- bis Oberklasse, bietet F5 Lösungen, die den Veränderungen beim verschlüsselten Datenverkehr sowie bei Verschlüsselungsverfahren und Protokollen gerecht werden – einschließlich TLS 1.3, künftiger IoT-Geräte und schließlich auch Post-Quanten-Verschlüsselungsverfahren.
VERÖFFENTLICHT AM 01. JULI 2019