
Sichere Anwendungsbereitstellung
Einleitung
In den letzten Jahren hat sich in der IT – und damit auch bei IT-Sicherheitssystemen – wie gewohnt sehr viel verändert. Das mooresche Gesetz beschreibt nicht nur die Fortschritte bei der Rechenleistung, sondern hat auch zu komplexeren Verschlüsselungsalgorithmen geführt. Die höhere Verarbeitungskapazität hat beispielsweise dazu beigetragen, dass die Schlüssellängen der SSL-Verschlüsselung innerhalb von weniger als einem Jahrzehnt von 256 Bit auf 4 Kbit gestiegen sind. Anwendungen können heute besser geschützt werden als früher, sofern die dafür erforderliche Rechenleistung bereitgestellt werden kann.
Leider nimmt gleichzeitig auch die Zahl der Angriffe und Angriffsvektoren zu. Da regelmäßig neue Exploits auftauchen, ist eine robuste SSL-Verschlüsselungsumgebung zum Schutz von Anwendungen wichtiger denn je. Diese Fortschritte bei Rechenleistung und Sicherheit sind für jedes Unternehmen erforderlich, das sensible Daten über das Internet austauscht – und sollten für jedes Unternehmen mit einer Internetpräsenz obligatorisch sein, da ungeschützte Webseiten als Einfallstor für geschützte Daten dienen können.
Da Unternehmen heute mit Distributed-Denial-of-Service-Angriffen (DDoS), Sidejacking, SSL-Man-in-the-Middle-Angriffen und Neuverhandlungsangriffen konfrontiert sind, müssen IT-Sicherheitsteams Schutzmaßnahmen implementieren, die die gesamte Webpräsenz ihrer Unternehmen abdecken und flexibel genug sind, um selbst den heimtückischsten Angriffen standzuhalten. Da wir alles schützen müssen, werden selbst neue Fortschritte bei Verschlüsselungsalgorithmen – insbesondere die Kryptografie mit elliptischen Kurven (ECC) – nicht ausreichen, damit die Branche die damit verbundenen Auswirkungen auf die Leistung außer Acht lassen kann.
Und all diese Sicherheitsmaßnahmen werden nach wie vor durch die größte Hürde für die Einführung von SSL im Netzwerkbereich beeinträchtigt: die mangelnde Transparenz. Unternehmen haben viele triftige Gründe, die übertragenen Daten zu untersuchen – von der Verhinderung von Datenlecks bis hin zu erweitertem Routing auf den Schichten 4 bis 7. Daher muss die eingesetzte Sicherheitslösung Einblick in die Daten ermöglichen, die sowohl in das Netzwerk hinein als auch aus ihm heraus übertragen werden – vorzugsweise zu 100 Prozent.
F5 bietet Lösungen für diese komplexen Herausforderungen – von der Anpassungsfähigkeit an Änderungen bei Sicherheitsalgorithmen über Transparenz und Schlüsselverwaltung bis hin zur Integration. Angriffe entwickeln sich stetig weiter, Behörden und Branchen fordern mehr Sicherheit, und Mitarbeitende benötigen trotz zunehmender Risiken einen umfassenderen Zugriff auf Netzwerk und Daten. Ein strategischer Kontrollpunkt, der als Netzwerk-Gateway fungiert, kann diese Herausforderungen mithilfe von Sicherheitsdiensten bewältigen. Die F5® BIG-IP® Plattform bietet eine Reihe von Lösungen, die umfassende Sicherheit gewährleisten, ohne die Netzwerklatenz zu erhöhen, und deren Verwaltung deutlich weniger Zeit in Anspruch nimmt als die separater Produkte.
F5 begegnet Sicherheitsrisiken
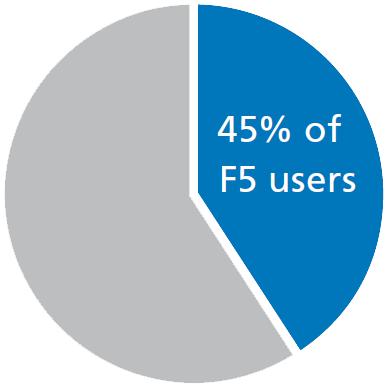
45 % der befragten Unternehmen begegneten Sicherheitsrisiken durch den Einsatz von F5-Lösungen.
Durchgängiges SSL
Der Bedarf an SSL-Verschlüsselung nimmt weiter zu. Der Zugriff auf personenbezogene Daten (PII) muss ebenso geschützt werden wie der Zugriff auf vertrauliche Informationen. Zunehmend müssen auch Websites und Remote-Upload-Speicherorte geschützt werden. Tatsächlich verschlüsseln viele Unternehmen ihre Verbindungen bereits nahezu vollständig oder ziehen dies in Betracht. Unternehmen gehen dazu über, sämtliche Umgebungen – ob Test-, Qualitätssicherungs- oder Produktionsumgebungen – abzusichern, um sich vor allen Angriffen zu schützen. Zudem erkennen Unternehmen zunehmend, dass alle Daten, Anwendungen und Sitzungsinformationen geschützt werden müssen, wenn das Ziel eine wirklich sichere Umgebung ist.
In der Vergangenheit wurden nur Anwendungen – genauer gesagt sensible Daten wie Kreditkartennummern und andere personenbezogene Daten – durch SSL geschützt. Für die übrigen Bereiche einer Website, die Informationen, Sitzungscookies oder statische Seiten enthielten, galt dies nicht. Diese ungeschützten Seiten wurden jedoch zu einem Sicherheitsrisiko, da sie Angreifern einen Weg in die Systeme eröffneten, auf denen die geschützten Seiten gehostet wurden.
Organisationen müssen darauf achten, die Daten ihrer Kunden und andere sensible Daten zu schützen. Zudem sind sie gesetzlich verpflichtet, die „gebotene Sorgfalt“ walten zu lassen und ausreichende Schutzmaßnahmen zu ergreifen, damit ein Angriff nicht ohne Weiteres erfolgreich sein kann. Daher setzen heute viele Organisationen auf eine durchgehend aktive SSL-Verschlüsselung, einige sogar auf SSL für sämtliche internen und externen Verbindungen.
Doch Verschlüsselung hat ihren Preis. Eine Verschlüsselung nach dem RSA-Prinzip ist hinsichtlich CPU-Zyklen und Schlüsselverwaltung aufwendig, und die Bearbeitung der Inhalte verschlüsselter Datenströme wird nahezu unmöglich. Obwohl genau darin der Hauptzweck der Verschlüsselung liegt, besteht für die Organisation, die sie einsetzt, aus verschiedenen Gründen ein berechtigter Bedarf, Daten zu verändern – von der Inhaltsfilterung bis hin zum Lastenausgleich.
Daher sind unter anderem folgende Maßnahmen erforderlich:
- Verschlüsselung, die es der verschlüsselnden Organisation weiterhin ermöglicht, Streams und/oder Daten zu bearbeiten.
- Verschlüsselung, die nicht viele Ressourcen beansprucht, insbesondere keine hohe CPU-Zeit auf Servern.
- Verschlüsselung, die einen netzwerkbasierten Schlüsselspeicher nutzen kann.
- Verschlüsselung, die zwischen internem und externem Datenverkehr unterscheiden kann.
- Verschlüsselungsvielfalt, also die Fähigkeit, eine große Auswahl an Verschlüsselungsalgorithmen zu unterstützen.
Es wird ein Sicherheitsgateway benötigt, das SSL-Dienste mit verschiedenen Algorithmen sowie Transparenz, Integration und Verwaltung bereitstellen kann. Ein Tool, das die Verschlüsselung des ein- und ausgehenden Datenverkehrs übernimmt, kann ein Hardware-Sicherheitsmodul (HSM) zum Schutz der Schlüssel nutzen, Server von Rechenlast und den damit verbundenen Betriebskosten entlasten und sowohl eingehende als auch ausgehende SSL-Verbindungen entweder terminieren oder bestätigen.
Dieses ideale Sicherheits-Gateway bietet Clients Verschlüsselung, ohne die Server-CPU damit zu belasten, und ermöglicht bei Bedarf auch die Verschlüsselung der Verbindungen zu den Servern. Es sollte keine separate Verwaltung einer Vielzahl von Schlüsseln erfordern und in seiner Funktion als Gateway weitere Dienste einbinden können, die zwischen der Entlastung eingehender Verbindungen und dem Aufbau von SSL-Verbindungen zum Backend möglicherweise unverschlüsselte Daten benötigen. In einem solchen Szenario könnten sich die Einsparungen bei der Software im Backend schnell summieren, da weniger Server erforderlich wären, um dieselbe Anzahl von Verbindungen zu bedienen.
Für die Implementierung einer solchen Architektur stehen je nach den Anforderungen der jeweiligen Organisation verschiedene Optionen zur Verfügung.
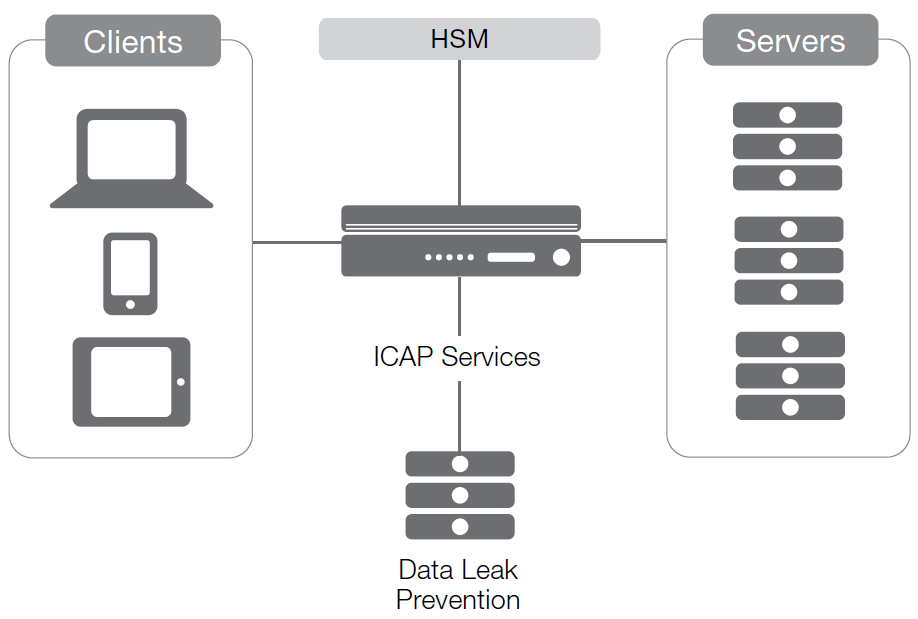
Drei Varianten
Die Stärke einer solchen Lösung liegt darin, dass sie an einem strategischen Kontrollpunkt eingesetzt wird. An der Schnittstelle zwischen dem Netzwerk und dem Internet kann das ideale Gerät eingehende SSL-Verbindungen terminieren, die Nutzdaten des Datenstroms verarbeiten und sie anschließend bei Bedarf mit den Schlüsseln des internen Netzwerks erneut verschlüsseln. Dasselbe ist auch für den Datenverkehr in die entgegengesetzte Richtung möglich, wobei sich die für ausgehenden Datenverkehr erforderlichen Sicherheitsmaßnahmen von denen für eingehenden Datenverkehr unterscheiden. (Beim eingehenden Datenverkehr müssen beispielsweise Benutzer authentifiziert und Nutzdaten auf schädliche Inhalte überprüft werden, während der ausgehende Datenstrom auf sensible Daten geprüft werden muss, die das Rechenzentrum verlassen.) Ein solcher strategischer Kontrollpunkt ermöglicht drei verschiedene Arten der Verschlüsselungsverarbeitung, die je nach den Anforderungen der Organisation allesamt sinnvoll sind.
Variante eins: Verbindungs-Offloading
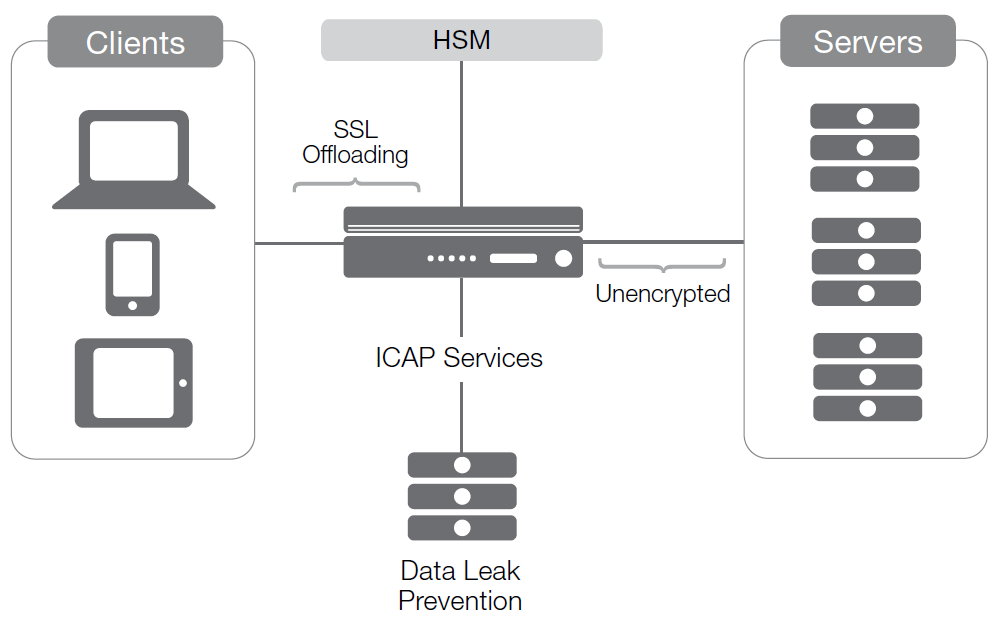
Bei der Terminierung der externen Verbindung fungiert das Gateway-Gerät als SSL-Endpunkt. Zwischen dem Gerät und den Clients bleibt SSL bestehen, während die Verbindung zum Anwendungsserver offen und unverschlüsselt ist. Durch die Terminierung von SSL-Verbindungen, die von außerhalb des Netzwerks eingehen, ermöglicht diese Architektur Sicherheit nach außen und hohe Leistung im Inneren. Der Verzicht auf serverseitige Verschlüsselung verkürzt die Antwortzeiten, führt jedoch zu einer unsicheren Umgebung, sobald es einem Angreifer gelingt, in das Netzwerk einzudringen.
Variante zwei: SSL-Sichtbarkeit
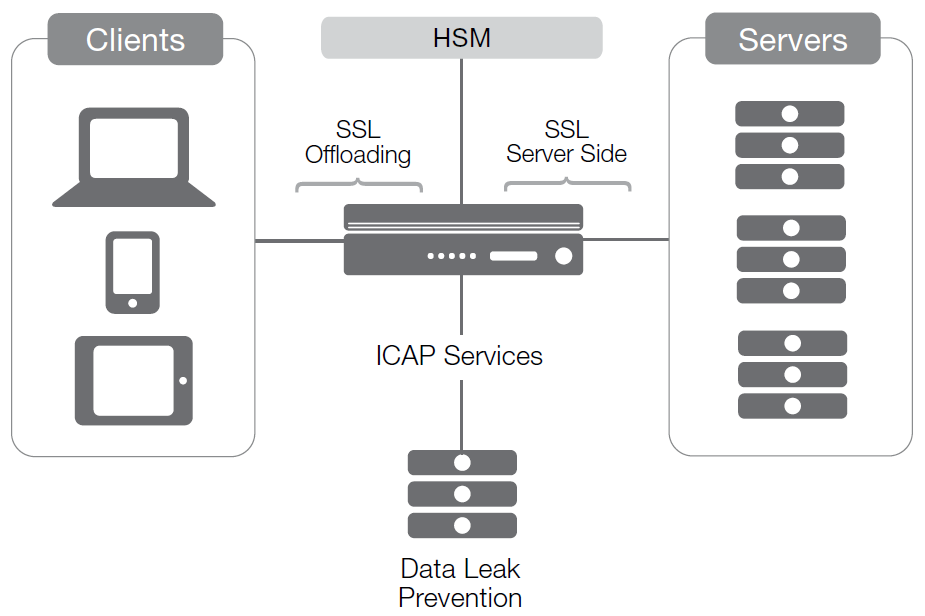
Da sowohl der interne als auch der externe Datenverkehr verschlüsselt ist, kann das Gerät am strategischen Kontrollpunkt den Datenverkehr verwalten sowie Inhalte anpassen und optimieren, während das gesamte Netzwerk geschützt bleibt.
Stil drei: Transparente SSL-Inspektion
IT-Teams streben zunehmend eine Lösung an, bei der die gesamte Verbindung vom Client bis zum Server durchgehend mit nur einer Verschlüsselungsschicht geschützt wird, die aber dennoch eine zwischenzeitliche Datenverarbeitung ermöglicht, um den Einsatz verschiedener Tools zu unterstützen, etwa zur Verhinderung von Datenlecks (Data Loss Prevention, DLP), zur Authentifizierung vor dem Zugriff und zum Lastausgleich.
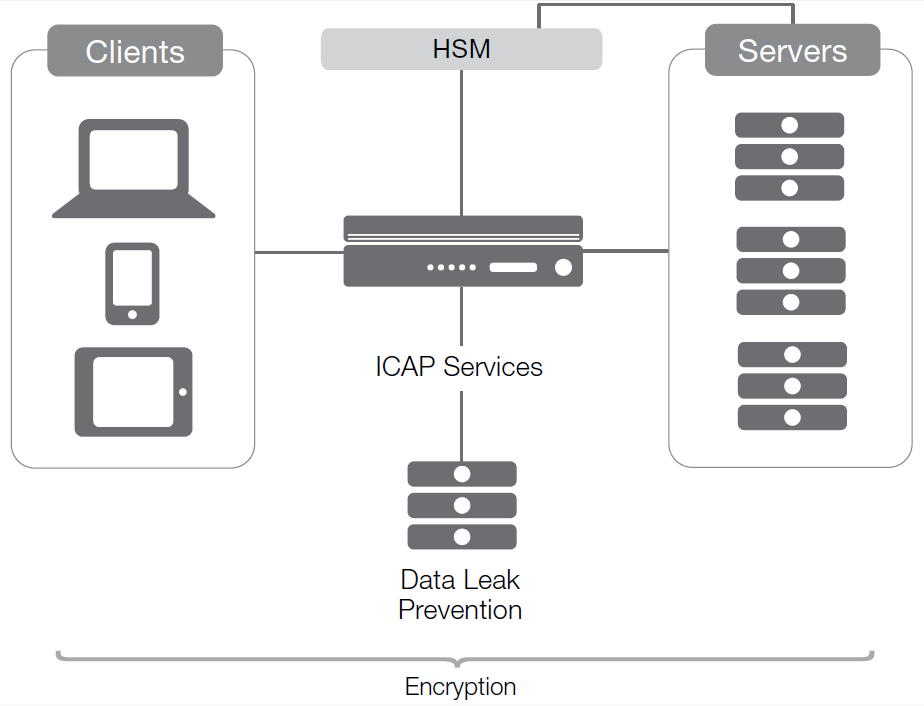
Hier kommt SSL Visibility ins Spiel. In diesem Szenario verwenden der Server und das Gerät am strategischen Kontrollpunkt gemeinsam ein SSL-Zertifikat. Dadurch kann das Gateway-Gerät auf die durchgeleiteten Datenströme zugreifen, ohne dass die SSL-Verbindungen vollständig beendet und neu aufgebaut werden müssen.
SSL-Transformation
Der Punkt ist, dass die Verarbeitungslast der Verschlüsselung in diesem dritten Szenario wieder bei den Servern liegt. Früher wäre dies ein erheblicher Nachteil gewesen, doch seit der Einführung der ECC-Verschlüsselung sind sowohl die dafür erforderlichen CPU-Zyklen als auch der zum Speichern der Schlüssel benötigte Platz deutlich geringer. Dies ist dem ECC-Algorithmus zu verdanken, der mit wesentlich kleineren Schlüsseln das gleiche Sicherheitsniveau bieten kann, sodass der Verarbeitungsaufwand auf dem Client erheblich sinkt. (Während früher viele sagten: „Der Client ist nicht das Problem“, haben wir es heute mit einer beispiellosen Anzahl mobiler Clients zu tun, und die CPU-Auslastung gehört zu den Faktoren, die die Akkulaufzeit verkürzen. Daher müssen heute alle auch den Client berücksichtigen.)
Alle drei Public-Key-Kryptosysteme sind zwar sicher, effizient und kommerziell einsetzbar, unterscheiden sich jedoch hinsichtlich der mathematischen Probleme, auf denen sie basieren. Dies wirkt sich nicht nur darauf aus, wie anfällig sie für die von Angreifern häufig eingesetzten Brute-Force-Angriffe sind, sondern kann auch zu Unterschieden bei der Größe der Schlüssel führen, die von den Algorithmen erzeugt werden, um ein bestimmtes Sicherheitsniveau zu gewährleisten. Das National Institute of Standards and Technology (NIST) gibt für jedes System Richtlinien zu den Mindestschlüsselgrößen entsprechend dem erforderlichen Sicherheitsniveau vor. Und wenn eine Organisation über eine Vielfalt an Verschlüsselungsverfahren verfügt, stehen ihr natürlich mehrere verschiedene Verschlüsselungsalgorithmen zur Auswahl. Sollte also morgen ein praktikabler Angriff auf RSA-Schlüssel mit einer Länge von bis zu 2 Kb bekannt werden, lässt sich einfach der von den Servern verwendete Algorithmus austauschen – und man kann wieder ruhig schlafen.
Bei gleicher Schlüssellänge bietet ECC jedoch mehr Sicherheit. Tatsächlich kann ECC in den meisten Fällen mit einem sehr kurzen Schlüssel das leisten, wofür moderne Algorithmen sehr lange Schlüssel benötigen. Diese Effizienz beruht auf der in den verschiedenen ECC-Algorithmen verwendeten Mathematik. Da ECC den CPU-Aufwand für die Verschlüsselung reduziert und gleichzeitig mit kleineren Schlüsseln das Sicherheitsniveau beibehält oder sogar erhöht, ist es ein leistungsstarkes neues Werkzeug für die sichere Kommunikation zwischen Clients und Servern.
Die F5-Plattform nutzt dieses wichtige neue Tool. Derzeit bieten BIG-IP-Geräte DSA für Signaturen und ECC für die Verschlüsselung. Hinzu kommen die Algorithmen RSA, AES und 3DES, die F5 seit jeher unterstützt.
Da ECC dazu beiträgt, den CPU-Aufwand für die Verschlüsselung zu reduzieren, bleibt noch das andere große Problem, mit dem die Verschlüsselung traditionell zu kämpfen hat: die Sichtbarkeit. Wenn alles verschlüsselt ist, wie erhalten Geräte zur Verhinderung von Datenverlusten (DLP) und zur externen Authentifizierung Zugriff auf die unverschlüsselten Inhalte?
SSL-Transparenz
Hier kommt das vernetzte HSM-Tool ins Spiel. HSM-Lösungen sind zwar zunehmend verbreitet, ihr Einsatz beschränkt sich jedoch in der Regel auf die Speicherung von Anmeldedaten. Mit den richtigen Verbindungen und der passenden Nutzung können sie jedoch auch als Basistechnologie dienen. Durch die gemeinsame Nutzung von Zertifikaten durch ein hochflexibles Gerät am Netzwerkrand und Server im Kern des Netzwerks kann das Gerät am Netzwerkrand den unverschlüsselten Datenverkehr einsehen, ohne die Datenströme zu terminieren. Indem das Gateway-Gerät symmetrische Schlüssel, asymmetrische private Schlüssel (einschließlich digitaler Signaturen) und weitere Daten speichert, schützt es kritische Informationen und stellt sie gleichzeitig im gesamten Netzwerk zur Verfügung. So können beispielsweise Anmeldeinformationen an LDAP-Geräte, eingehende Datenströme durch Virenscanner und ausgehende Daten durch DLP-Geräte geleitet werden.
Die von F5 unterstützten Hardware-Sicherheitsmodule sind gehärtete Geräte mit Manipulationsnachweis und Unterstützung für NIST 140-2 Level 3. Durch ihren Einsatz als Sicherheits-Gateways an einem strategischen Kontrollpunkt des Netzwerks kann ein Unternehmen nicht nur effiziente SSL-Dienste bereitstellen, sondern auch Einblick in die verschlüsselten Daten erhalten. Das Ergebnis ist ein umfassendes System mit erhöhter Sicherheit, das dennoch über sämtliche Funktionen eines terminierenden, bidirektionalen Proxys verfügt.
Die Möglichkeiten, die sich aus diesem strategischen Kontrollpunkt ergeben, sind enorm. Mithilfe der Skriptsprache F5® iRules® kann ein Unternehmen sensible Informationen innerhalb des Rechenzentrums halten. Beispielsweise kann eine von der Community gepflegte und auf F5® DevCentral™ bereitgestellte iRule die meisten Kreditkarteninformationen erkennen und beim Verlassen des Gebäudes entfernen.
Ein weiteres Beispiel: Auf dem F5-Gerät können eine IPv6-Gateway-Funktion oder sogar eine SPDY-Übersetzung implementiert werden.
Viele dieser Optionen sind in einer normalen SSL-Umgebung nicht möglich. Durch den Zugriff auf die eingehende Verbindung erhält das BIG-IP Gerät jedoch auch Zugriff auf die Nutzdaten des Datenstroms. Dadurch kann es intelligent auf Grundlage dieser Daten agieren und nicht nur auf Grundlage des Datenstroms. Da das Gerät die Verbindung nicht beenden muss, wird die Leistung außerdem nicht so stark beeinträchtigt, wie es der Fall wäre, wenn zwei separate SSL-Verbindungen aufrechterhalten werden müssten.
Das BIG-IP Gerät kann außerdem eine Anfrage nach einer geschützten Seite zur Authentifizierung weiterleiten und die Seite erst ausgeben, nachdem sich der Benutzer erfolgreich angemeldet und der Autorisierungsserver bestätigt hat, dass der Benutzer zum Zugriff auf die betreffende Seite berechtigt ist. Entscheidend ist hierbei, dass Authentifizierung, Autorisierung und Abrechnung (AAA) stattfinden. Schlagen diese fehl, kann der Benutzer auf eine vom Kernnetz getrennte Seite umgeleitet werden. Dadurch gelangen unbefugte Benutzer über das BIG-IP Gerät niemals in das interne Netzwerk, und Angreifer, die sich als legitime Benutzer ausgeben, erreichen keine kritischen Systeme, um dort Exploits auszuführen. Ihre Verbindungen gelangen gar nicht erst so weit, da sie vor dem Eintritt in das interne Netzwerk angehalten und authentifiziert werden. In DDoS-Szenarien trägt ein leistungsstarkes Gerät, das angreifende Verbindungen in ein Quarantänenetzwerk umleiten kann, dazu bei, das öffentlich zugängliche Netzwerk für tatsächliche Benutzer verfügbar zu halten und so das Ziel des DDoS-Angriffs zu vereiteln.
FIPS-140-2-Unterstützung
Häufig ist der Schutz von Schlüsseln das größte Problem, das mit einer umfassenden Verschlüsselungsstrategie einhergeht. Die Notwendigkeit, Zertifikate auf dem neuesten Stand zu halten, zu verwalten, welches Gerät über welches Zertifikat verfügt, und festzulegen, wann Zertifikate von einem Rechner auf einen anderen übertragen werden können – insbesondere in einer virtualisierten Umgebung –, kann die Anzahl der eingesetzten Zertifikate begrenzen und sogar Architekturentscheidungen beeinflussen.
Für Organisationen, die Unterstützung für FIPS 140-2 Level 2 benötigen, lässt sich diese bei vielen BIG-IP Gerätemodellen nachrüsten. Organisationen, die Informationen wie Schlüssel und Zertifikatspassphrasen schützen möchten, jedoch keine Unterstützung für FIPS 140-2 benötigen, können hierfür die integrierte Secure-Vault-Technologie nutzen.
BIG-IP-Geräte können auch als HSMs fungieren oder ein bereits im Netzwerk vorhandenes HSM nutzen. Da HSMs eine sichere Speicherung von Zertifikaten ermöglichen, bietet ihre Nutzung eine zentrale Anlaufstelle für die Verwaltung der Schlüsselverwendung und der Ablaufdaten. Dies vereinfacht die Zertifikatsverwaltung und gibt dem IT-Personal mehr Zeit für andere wichtige Geschäftsaufgaben.
Zusätzliche Funktionen in einem einzigen Gerät
Bei jeder BIG-IP Plattform ist die maximale Verschlüsselungsleistung bereits im Preis enthalten. Ein weiterer entscheidender Vorteil dieser Sicherheitslösung von F5 besteht jedoch darin, dass sich zusätzliche Funktionen ergänzen oder aktivieren lassen. Der integrierte DDoS-Schutz sorgt dafür, dass Websites während eines Angriffs erreichbar und besser geschützt bleiben. Dank der Möglichkeit, verschiedene Sicherheits- und Leistungsmodule hinzuzufügen, muss die IT nur ein einziges Gerät statt mehrerer Geräte verwalten, um die Anforderungen des Unternehmens an die Anwendungsbereitstellung zu erfüllen. Die Verarbeitung an einem zentralen Punkt – dem strategischen Kontrollpunkt – vereinfacht die Verwaltung und ermöglicht schnellere Reaktionszeiten.
Fazit
Die Zukunft der IT liegt in einer flächendeckenden Verschlüsselung, um die Sicherheitsrisiken zu vermeiden, die durch das Nebeneinander von verschlüsselten und unverschlüsselten Webseiten entstehen. Dies stellt eine erhebliche Belastung für die Infrastruktur dar und macht es erforderlich, Verschlüsselung überall zu implementieren und zugleich den Datenverkehr weiterhin intelligent zu verarbeiten, etwa für den Lastenausgleich, die Verhinderung von Datenlecks und zahlreiche weitere Funktionen.
F5 bietet eine Lösung, mit der sich eine hochsichere Infrastruktur vereinfachen und beschleunigen lässt. Dank zahlreicher Funktionen und der Möglichkeit, den durchlaufenden Datenverkehr zu analysieren, ohne SSL-Verbindungen zu beenden, können BIG-IP Geräte zudem ICAP-fähige Geräte zur spezialisierten Verarbeitung aufrufen, die auf die jeweils eingesetzte Branche oder Technologie abgestimmt ist. Durch die Unterstützung von HSM lässt sich die F5 Lösung außerdem äußerst flexibel an die Anforderungen des Unternehmens anpassen. F5 BIG-IP Plattformen können auch DDoS-Angriffe in der erforderlichen Größenordnung abwehren, indem sie Angriffe stoppen und gleichzeitig legitime Benutzer weiterhin zu den Anwendungen weiterleiten.
Insgesamt bietet die BIG-IP Produktfamilie eine granulare Steuerung, Skalierbarkeit und Flexibilität, die mit anderen Technologien für Traffic-Management oder Sicherheit nicht verfügbar sind.
VERÖFFENTLICHT AM 30. MAI 2018