
Der Mythos der Netzwerkadressübersetzung als Sicherheitsmaßnahme
Einführung
In Service-Provider-Netzwerken wird die Netzwerkadressübersetzung (NAT) am häufigsten am Internet-Übergang der Teilnehmer eingesetzt. Leider stellt dieser Punkt zugleich die größte Angriffsfläche innerhalb des Service-Provider-Netzwerks dar und ist den größten Bedrohungen ausgesetzt. In Mobilfunknetzen wird dieser Bereich mit verschiedenen Begriffen bezeichnet, darunter Gi LAN, SGi LAN und Mobile Edge. Allgemeiner ausgedrückt handelt es sich um den Ort, an dem die reine Internetanbindung auf ein Gateway trifft, das eine bestimmte Zugangstechnologie verwaltet, beispielsweise Mobilfunk, Kabel oder Glasfaser. Gateways eignen sich hervorragend zur Verwaltung der Teilnehmerkonnektivität in einem bestimmten Zugangsnetz, sind jedoch aufgrund eingeschränkter Sicherheitsfunktionen oder übermäßig hoher Kosten für die Umsetzung von Sicherheitskontrollen oder die Adressübersetzung weniger geeignet.
Dienstanbieter gingen in der Vergangenheit fälschlicherweise davon aus, dass NAT am Internet-Übergang der Teilnehmer sowohl die Adressübersetzung als auch die Sicherheit gewährleisten könne. Die Sicherheitsfachwelt hat versucht, diesen Mythos zu widerlegen, doch er hält sich hartnäckig. Angesichts der zunehmenden Zahl von Angriffen müssen Mobilfunk- und Festnetzanbieter heute verstehen, warum NAT nicht ausreicht. Dazu gehört zunächst die Erkenntnis, dass am Punkt der Teilnehmeraggregation neben der Abwehr eingehender Datenverbindungen viele weitere Arten von Sicherheitsdiensten erforderlich sind.
Sicherheit bei der Teilnehmeraggregation
Eine gängige Architekturlösung besteht aus einem zustandsbehafteten System zwischen dem Gateway und dem Internet, das verschiedene Dienste für Teilnehmer und das Netzwerk bereitstellen kann. Zu den gängigen Arten von Sicherheitsdiensten gehören:
- DDoS-Schutz. Die Abwehr von Distributed-Denial-of-Service-Angriffen (DDoS) schützt in der Regel vor groß angelegten Angriffen aus dem Internet. Dabei werden Pakete verworfen, die keinem legitimen Zweck dienen, und Pakete eingeschränkt, die von typischen Verhaltensmustern abweichen.
- Beschränkung von Ports und Protokollen. Vor über einem Jahrzehnt gewährten Dienstanbieter allen Teilnehmern uneingeschränkten ein- und ausgehenden Zugriff. Dies erleichterte zwar die Konnektivität für viele Anwendungen, schuf jedoch zugleich ideale Bedingungen für die Verbreitung von Viren und Würmern, die übermäßig viele Netzwerkressourcen beanspruchten. Heute sperren die meisten Dienstanbieter bestimmte Protokolle in ihren Netzwerken und schränken die Nutzung anderer ein, um das Risiko zu verringern, dass sich Schadsoftware ungehindert ausbreiten kann.
- Schutz der Infrastruktur. Der große Vorteil der IP-Konnektivität besteht darin, dass jeder mit einer IP-Adresse potenziell mit jeder anderen IP-Adresse weltweit kommunizieren kann. Dadurch können Teilnehmer jedoch auch ohne legitimen Grund eine Verbindung zu Systemen im Netzwerk des Dienstanbieters herstellen. Daher ist es äußerst wichtig, am Teilnehmer-Aggregationspunkt Kontrollmechanismen zum Schutz der Infrastruktur zu implementieren.
- Botnet-Abwehr. Zu jedem beliebigen Zeitpunkt sind die Systeme vieler Teilnehmer mit Viren und Schadsoftware infiziert und kommunizieren mit Command-and-Control-Systemen (C&C) irgendwo im Internet. Die Einschränkung dieser Kommunikation kommt sowohl den Teilnehmern als auch dem Netzwerk zugute, da dadurch die Nutzung von Teilnehmergeräten für Botnet-Angriffe reduziert wird.
- Durchsetzung verschiedener Diensttypen. Viele Dienstanbieter verfügen über unterschiedliche Dienstangebote, die Teilnehmern verschiedene Arten der Konnektivität ermöglichen. Unternehmenskunden benötigen beispielsweise möglicherweise statische IP-Adressen mit uneingeschränkter Protokollnutzung und der Möglichkeit, Server zu betreiben. Bei einem günstigeren Tarif für Privatkunden kann der Betrieb von Servern auf Mobilgeräten hingegen eingeschränkt sein. Alternativ könnte eine spezielle IP-Adressklasse für administrative Verbindungen verwendet werden, um Firmware und Software auf dem CPE zu aktualisieren. Wenn Mobilfunkanbieter Voice over LTE (VoLTE) bereitstellen, verwenden sie einen dedizierten APN, dessen Konnektivität eingeschränkt sein muss – andernfalls steigt das Risiko von Umsatzverlusten erheblich.
Diese fünf Beispiele für Sicherheitskontrollen sind nicht vollständig, stellen jedoch einen grundlegenden Funktionsumfang dar, der in modernen Netzwerken am Aggregationspunkt der Teilnehmer erforderlich ist. Vor diesem Hintergrund bieten NAT-Lösungen keine ausreichenden Funktionen, um moderne Netzwerke abzusichern und zu schützen. (Wenn ein Unternehmen eine Carrier-Grade-NAT-Lösung (CGNAT) anbietet, die eine der oben genannten Funktionen ausführt, ist dies ein Eingeständnis, dass NAT allein nicht ausreicht, um das wertvollste Produkt eines Service-Providers zu schützen – die Möglichkeit, Menschen und Dinge miteinander zu verbinden.) Die richtige Lösung zur Absicherung des teilnehmerseitigen Internetzugangs durch Dienste wie die oben genannten ist nicht NAT, sondern eine Netzwerk-Firewall der Carrier-Klasse wie F5® BIG-IP® Advanced Firewall Manager™ (AFM).
Technische Argumente
Nachdem wir festgestellt haben, dass es viele weitere Sicherheitsbedrohungen gibt, vor denen NAT keinerlei Schutz bietet, wollen wir nun mit den technischen und geschäftlichen Mythen rund um den Einsatz von NAT als Sicherheitsdienst aufräumen – selbst wenn es nur um die minimale Abwehr unerwünschten Datenverkehrs geht.
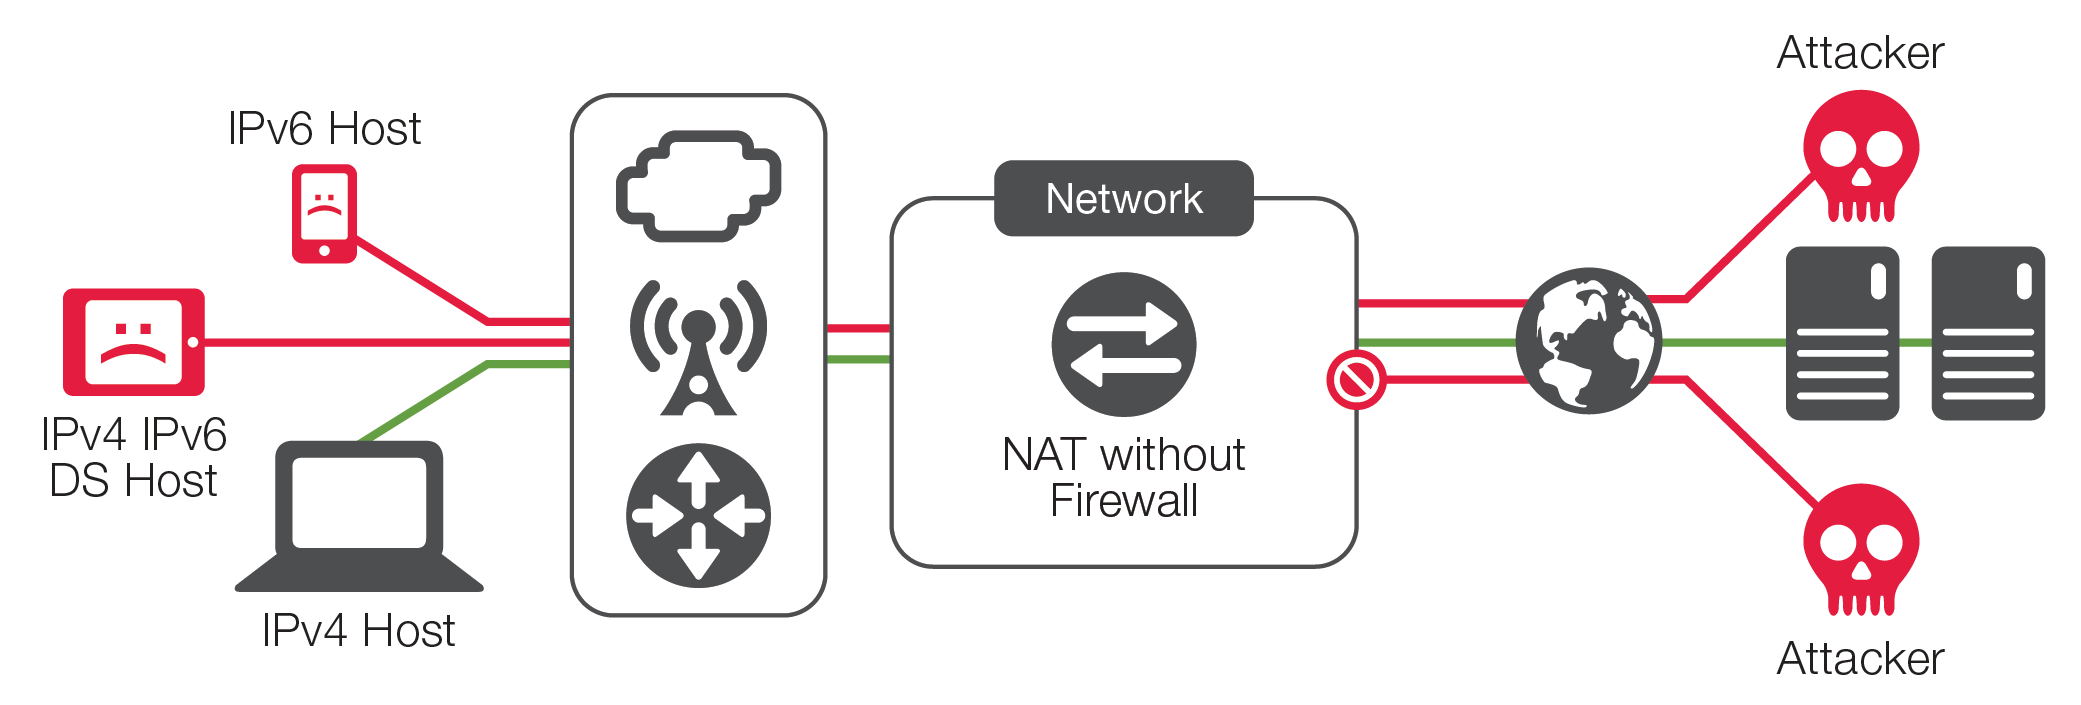
Zustandsbehafteter und zustandsloser ein- und ausgehender Datenverkehr: IPv6
Obwohl NAT ursprünglich entwickelt wurde, um die Kommunikation zwischen Hosts in sich überschneidenden privaten Adressräumen zu ermöglichen, wird es heute vor allem eingesetzt, um mehr Hosts in einem Netzwerk Konnektivität zu bieten, als einzelne IP-Adressen verfügbar sind. Die mit NAT verbundenen Sicherheitsprobleme sind seit Langem dokumentiert. (Siehe die Abschnitte zu Sicherheitsaspekten in den Dokumenten der Internet Engineering Task Force (IETF) RFC2663 und RFC2993). Diese Bedenken waren ein wesentlicher Beweggrund für die Entwicklung von IPv6. Da die Umstellung auf IPv6 weltweit bereits seit einiger Zeit voranschreitet, wird NAT für Hosts, die IPv6 verwenden, nicht mehr benötigt. Daher kann es IPv6-Hosts keinerlei Schutz bieten.
Man könnte argumentieren, dass ein zustandsbehaftetes NAT46- oder NAT64-Gateway ein gewisses Maß an Sicherheit bietet. Diese Sicherheit wäre jedoch nur unvollständig und von kurzer Dauer. CGNAT dient hauptsächlich dazu, Datenverkehr zwischen Hosts zu übersetzen, wenn eine Seite noch nicht auf IPv6 umgestellt wurde. Das letztendliche Ziel besteht somit darin, das CGNAT-Gerät zu entfernen und nativen IPv6-Datenverkehr ohne Übersetzung zu ermöglichen. Ohne eine Netz-Firewall der Carrier-Klasse wird das NAT-Gerät für den Betreiber zum Hindernis bei der vollständigen Migration auf IPv6.
Darüber hinaus stellen viele Netze von Dienstanbietern inzwischen IPv4/IPv6-Dual-Stack-Konfigurationen bereit. In diesem Fall ist NAT44 zwar beim Dienstanbieter aktiviert, nicht jedoch auf der IPv6-Schnittstelle. Das bedeutet, dass die Organisation NAT für die Absicherung der IPv4-Schnittstellen als ausreichend erachtet, derselbe Host über die IPv6-Schnittstelle jedoch weiterhin völlig ungeschützt erreichbar ist – was logisch widersprüchlich ist. Warum sollte ein Netzwerkarchitekt davon ausgehen, dass bei IPv4 Schutz erforderlich ist, bei IPv6 hingegen nicht, obwohl für beide exakt dieselben Bedrohungen gelten?
Netzwerk-Firewalls der Carrier-Klasse müssen bereits heute als Lösungen positioniert werden, da Betreiber mangelnde Sicherheit nicht als Hindernis für die Umstellung auf IPv6 akzeptieren werden. Die heutige Bereitstellung eines eigenständigen CGNAT-Produkts wird den Betreiber künftig dazu zwingen, Geräte und Software erneut zu beschaffen und das Netzwerk neu zu konzipieren. Dies führt zu deutlich höheren Kosten, da Änderungen in einem Netz eines Service-Providers nur schwer umzusetzen sind. Die Implementierung der CGNAT-Funktionalität auf einer Netzwerk-Firewall der Carrier-Klasse gewährleistet hingegen einen reibungslosen Übergang zu IPv6 im Hinblick auf die Gleichwertigkeit der Sicherheitsfunktionen und die Kapazität.
Zustandsloser ein- und ausgehender Datenverkehr: IPv4
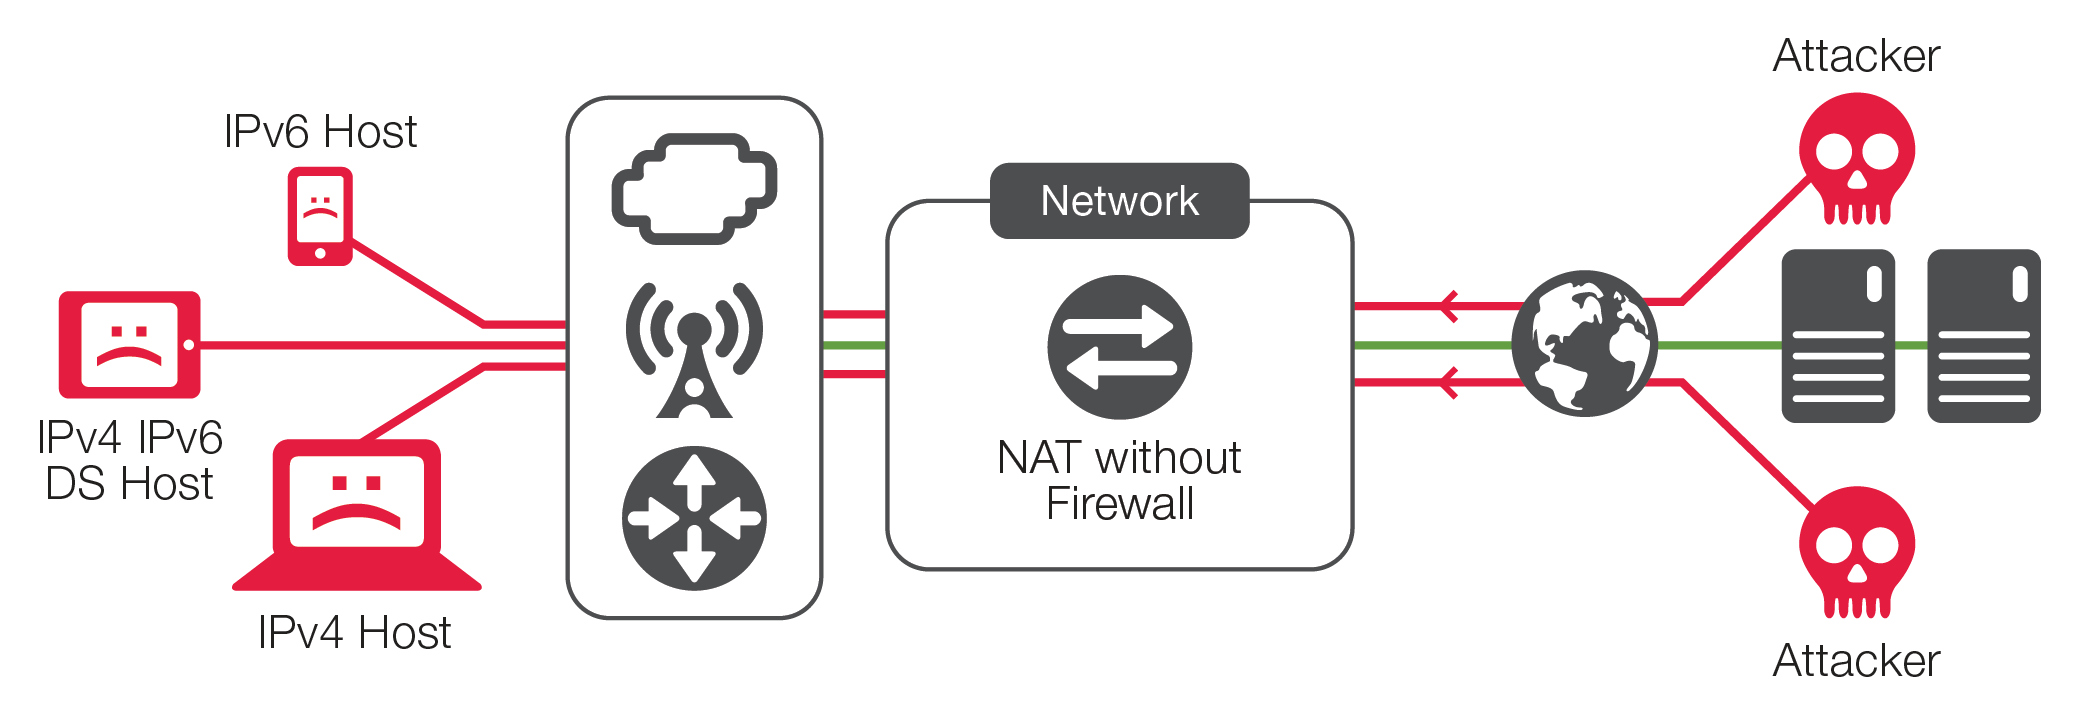
Zustandsloses NAT ist im Allgemeinen ein seltener Anwendungsfall, kann jedoch in bestimmten besonderen Situationen eingesetzt werden. Zustandslose Geräte lassen sämtlichen Datenverkehr zu den für Reverse-NAT freigegebenen Ports zu, unabhängig von der Anfrage des Teilnehmergeräts. Da sie zustandslos sind, wissen sie nicht, welcher Datenverkehr von dem Host gesendet wurde, für den NAT erforderlich war. Daher müssen sie den gesamten Rückverkehr zulassen. Es sollte klar sein, dass zustandsloses NAT selbst für die meisten NAT-Anwendungsfälle ungeeignet sein kann und für Sicherheitsanwendungen völlig ungeeignet ist.
Zustandsbehafteter ausgehender Datenverkehr: IPv4
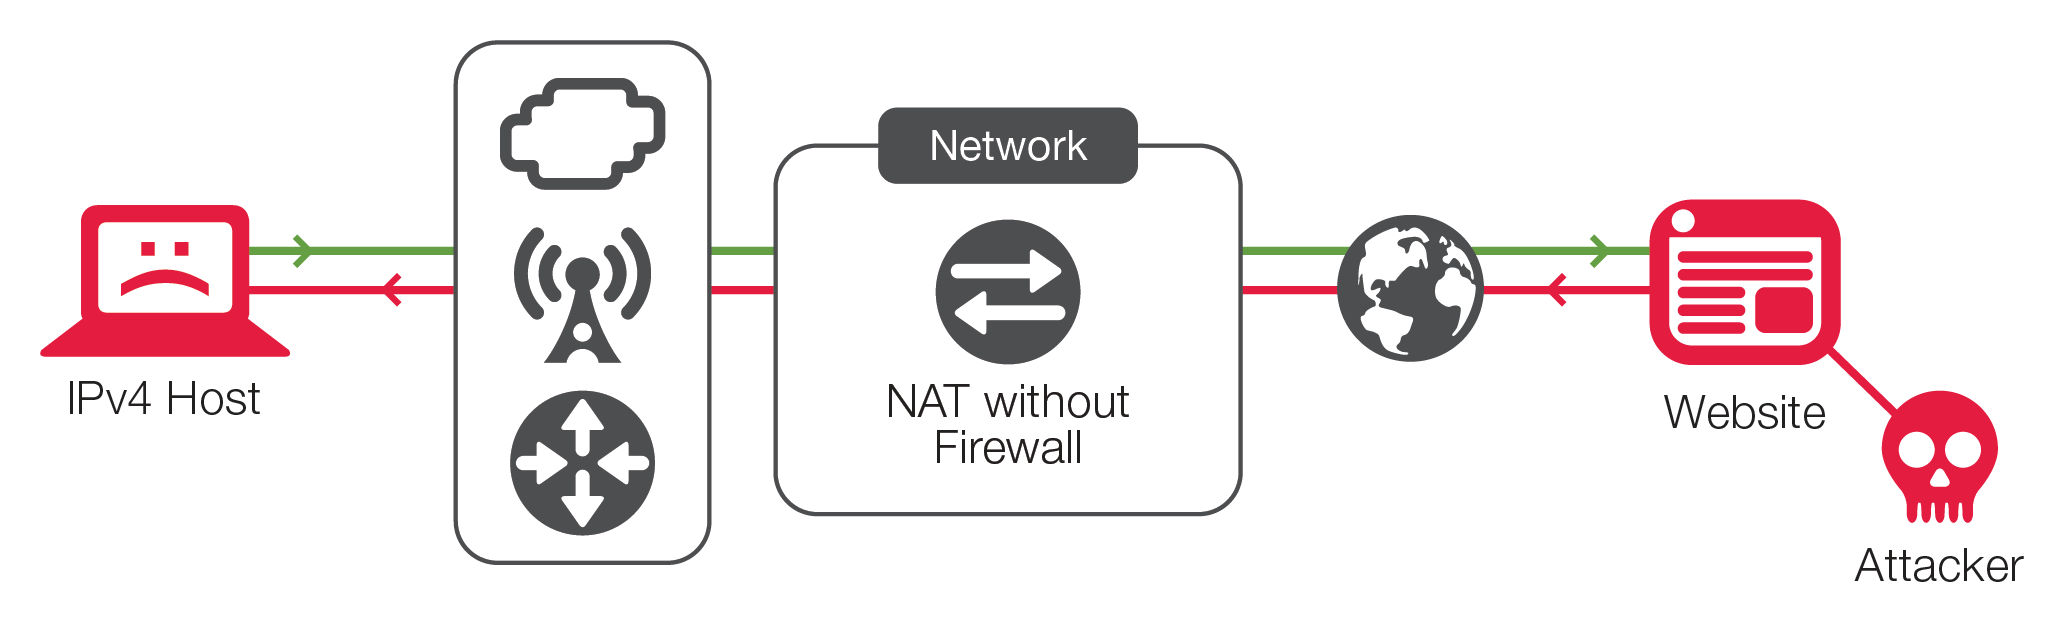
Stateful-Egress-IPv4-NAT ermöglicht es einem Betreiber in den meisten Fällen, interne Hosts teilweise vor extern initiiertem Datenverkehr zu schützen. Es bietet jedoch keinen vollständigen Schutz für interne Hosts und ermöglicht auch keine Reaktion auf Angriffe, die von diesen internen Hosts auf andere mit dem NAT-Gerät verbundene Netzwerkressourcen ausgehen. In vielen Fällen greifen kompromittierte interne Hosts zur Befehls- und Steuerungskommunikation von Botnetzen auf das Internet zu. In einigen seltenen, aber besonders schwerwiegenden Fällen dienen diese kompromittierten Hosts als Ausgangspunkt für komplexe Angriffe auf das interne Netz des Dienstanbieters oder für nach außen gerichtete Angriffe auf übergeordnete Ziele von Unternehmen oder Behörden, die unerwünschte öffentliche Aufmerksamkeit erregen. Die mit der Bereinigung nach derartigen Vorfällen verbundenen Kosten übersteigen die Kosten der Lösung bei Weitem.
Zustandsbehafteter eingehender Datenverkehr: IPv4
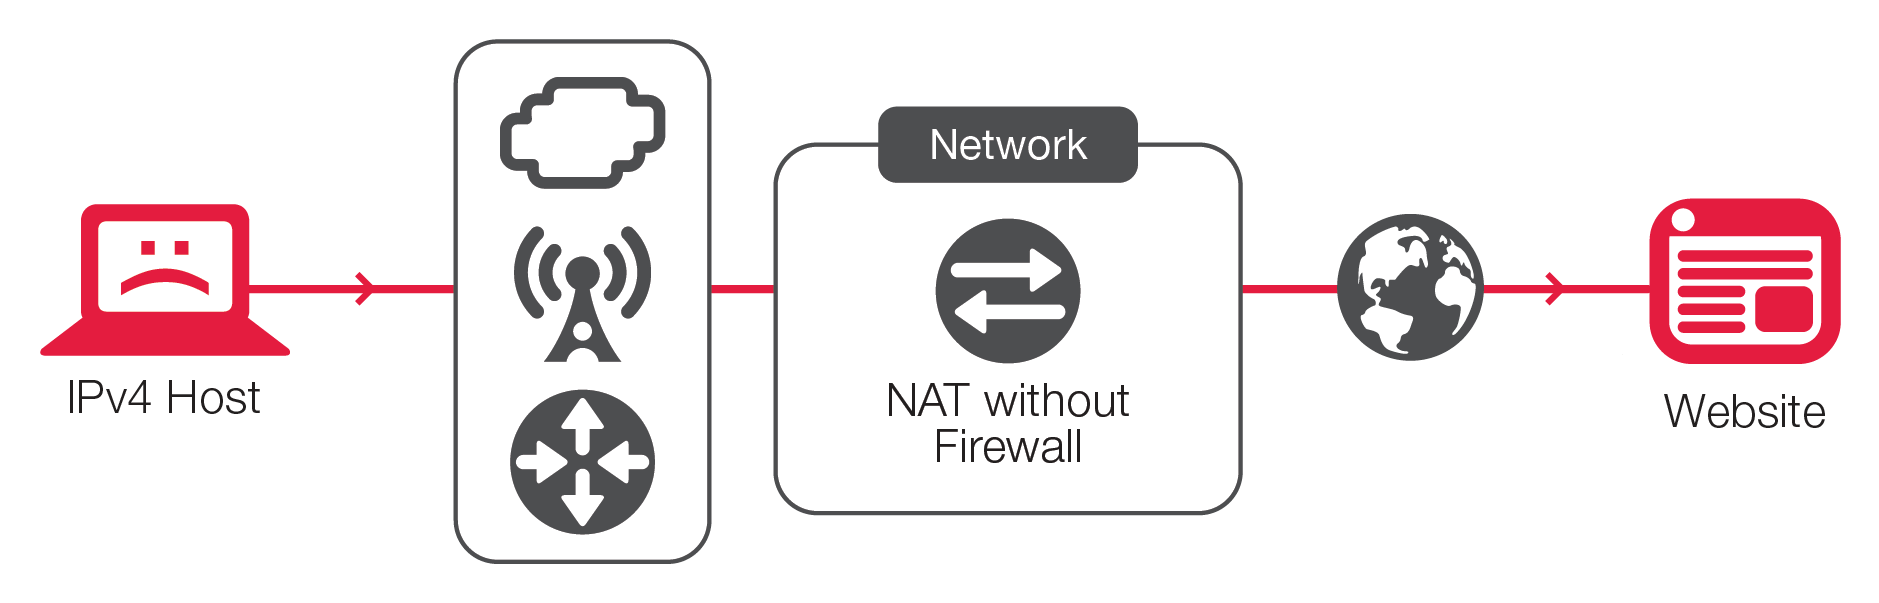
Zustandsbehafteter eingehender IPv4-Datenverkehr ist die einzige Art von Datenverkehr, bei der man vernünftigerweise argumentieren könnte, dass NAT einen Sicherheitsschutz bietet – und auch das nur unter bestimmten Bedingungen. Dieser Mythos hält sich hartnäckig, doch wie die obigen Erläuterungen verdeutlichen, macht dieser IPv4-Datenverkehr nur einen Bruchteil der Angriffsfläche vernetzter Hosts aus. Darüber hinaus bietet zustandsbehaftetes NAT selbst für eingehenden IPv4-Datenverkehr kaum Schutz, da moderne Angriffstechniken davon ausgehen, dass sich im Übertragungspfad ein NAT-Gerät befindet, das kompromittiert werden muss. Die statische Adressübersetzung und die Zieladressübersetzung von Hosts bieten keinerlei Sicherheit.
Ein Teil der vermeintlichen Sicherheit von NAT beruht auf Verschleierung, die in der Sicherheitsbranche nicht als echte Lösung gilt. Verschleierung erschwert lediglich das Auffinden von Informationen, die sich auch auf andere Weise beschaffen lassen, und verhindert daher nichts. Ein weiterer Bestandteil des Sicherheitsmythos rund um zustandsbehaftetes Ingress-NAT ist die Annahme, es handle sich dabei um eine „Einbahnstraße“ – tatsächlich ist das jedoch nicht der Fall. Zwar weist zustandsbehaftetes IPv4-Ingress-NAT von außen initiierte TCP-Verbindungen zurück, doch bedeutet dies nicht, dass ein externer Host nicht unter bestimmten Umständen Datenverkehr an interne Hosts senden oder NAT mit anderen Methoden umgehen kann. Tatsächlich setzen die meisten netzwerkbasierten Angriffe dies als Voraussetzung für eine erfolgreiche Kompromittierung voraus.
Es gibt mehrere Möglichkeiten, diese Umgehung zu bewerkstelligen, die sich allesamt durch eine Firewall verhindern lassen. Zunächst kann ein Angreifer entweder einen gezielten Angriff oder einen Scan-Angriff durchführen, um Datenverkehr an Ports zu senden, die in der Zustandstabelle des NAT-Geräts geöffnet sind. Ziel dieses Angriffs könnte es sein, durch das Ungültigmachen einer bestehenden Sitzung auf dem Host oder in der NAT-Zustandstabelle einen Denial-of-Service (DoS) herbeizuführen, ein internes Netzwerk auszukundschaften oder Schadcode in eine bestehende Sitzung eines Dritten einzuschleusen, um den internen Host zu kompromittieren. Besonders schwerwiegende Auswirkungen sind bei UDP-Datenverkehr zu beobachten, der konzeptbedingt zustandslos ist. Bei entsprechender Anfälligkeit des Hosts ließe sich dasselbe jedoch auch mit TCP oder anderen Protokollen erreichen. Darüber hinaus gewährleistet NAT möglicherweise weder die Protokollkonformität noch die Überprüfung von Sequenznummern oder andere DoS-Sicherheitsmaßnahmen auf Schicht 2 oder 3, die Firewalls oder fortschrittliche Sicherheitsgeräte von Haus aus bieten. NAT stellt außerdem keine Werkzeuge bereit, um auf Sicherheitsverletzungen zu reagieren.
Geschäftliche Argumente
Die geschäftlichen Argumente für den Einsatz einer Netz-Firewall auf Carrier-Niveau liegen auf der Hand: Erstens kann sich heutzutage kein Dienstanbieter folgenschwere und mitunter öffentlichkeitswirksame Sicherheitsvorfälle leisten. Deshalb werden Firewall- und Netzwerkadressübersetzungsdienste häufig gemeinsam angeboten. Der finanzielle Schaden, der in einem modernen Mobilfunknetz entstehen kann, kann leicht mehrere Millionen Dollar übersteigen, wobei manche Angriffe sogar ganze Marken nachhaltig schädigen können.
Zweitens stehen dem Dienstanbieter, wenn nur ein NAT-Gerät vorhanden ist, keine Werkzeuge zur Abwehr des Angriffs zur Verfügung, sodass er diesen hilflos hinnehmen muss, bis Ad-hoc-Lösungen gefunden werden.
Schließlich können versierte Serviceprovider, die eine moderne Firewall einsetzen, ihr Kundenangebot um zusätzliche Sicherheitsdienste erweitern. Solche Ergänzungen sprechen traditionell Geschäftskunden an, für die der Schutz ihrer Unternehmenswerte eindeutig erforderlich ist. Ohne eine Firewall mit diesen Funktionen wird ein Serviceprovider keine Möglichkeit haben, diese Umsätze zu erzielen. Wenn der Serviceprovider keine kombinierte NAT- und Firewall-Lösung mit erweiterten Sicherheitsfunktionen präsentiert, vermittelt er seinen Kunden sogar den Eindruck, dass sein Produktportfolio oder sein Fachwissen Lücken aufweist.
Fazit
Der Mythos, dass NAT angesichts der heutigen ausgefeilten Angriffe einen nennenswerten Schutz bietet, muss endgültig ausgeräumt werden. Aus technischer Sicht bietet NAT tatsächlich:
- Keine Sicherheit für IPv6-Hosts, da NAT für sie nicht erforderlich ist.
- Keine Sicherheit für Hosts mit zustandslosem NAT.
- Kein Schutz vor ausgehenden Angriffen durch Hosts hinter einem zustandsbehafteten NAT.
- Minimaler Schutz vor eingehenden Angriffen auf Hosts hinter zustandsbehaftetem NAT, da moderne Angriffe von einem vorhandenen NAT-Gerät ausgehen und solche Geräte leicht kompromittieren oder umgehen.
- Keine Tools zur Reaktion auf regelmäßig auftretende Sicherheitsangriffe.
Aus geschäftlicher Sicht birgt der Verzicht auf den Einsatz einer Netzwerk-Firewall der Carrier-Klasse wie BIG-IP AFM als Teil einer Edge-NAT- und Sicherheitslösung das Risiko erheblicher und schleichender Umsatzverluste und zeugt von mangelnder Innovationskraft des Serviceproviders.
Im Gegensatz dazu können Serviceprovider, die eine geeignete und funktionsreiche Firewall auf Carrier-Niveau einsetzen, wie sie von F5 angeboten wird, auf die Sicherheit ihres Netzwerks vertrauen, die mit Angriffen verbundenen finanziellen Risiken und Reputationsrisiken mindern und ihren Kunden modernste Sicherheitsdienste mit Mehrwert anbieten, um zusätzliche Umsätze zu erzielen.
VERÖFFENTLICHT AM 10. FEBRUAR 2016