
Was ist DNS?
Einleitung
Das Domain Name System ist ein hierarchisches, verteiltes Namenssystem für Computer, Dienste und andere Ressourcen, die mit dem Internet oder einem privaten Netzwerk verbunden sind. Wenn Ihr Browser einen Computerdienst oder ein Gerät finden und eine Verbindung dazu herstellen soll, übersetzt das DNS im Hintergrund einen leicht zu merkenden Domainnamen in die numerische Internetprotokoll-Adresse (IP-Adresse) der jeweiligen Ressource. Man kann sich das DNS als Telefonbuch des Internets vorstellen: Es wurde entwickelt, damit Menschen alle mit dem Internet verbundenen Geräte und Dienste leicht anhand ihres Namens identifizieren können.
Die DNS-Terminologie
Domainnamen
Ein Domainname ist eine benutzerfreundliche Bezeichnung, die einer Internetquelle zugeordnet ist. Beispielsweise ist www.f5.com ein Domainname, und die URL verweist auf die Server von F5.
Die Untergliederung einer Domain wird als Subdomain bezeichnet. Beispielsweise ist support.f5.com die Subdomain für den Support auf F5.com. Eine Subdomain ist alles, was links vom Domainnamen steht und durch einen Punkt von diesem getrennt ist.
DNS-Abfrage
Bei einer DNS-Abfrage fragt ein Client (z. B. ein Webbrowser) einen DNS-Server nach einer bestimmten Domain. Der DNS-Server antwortet daraufhin mit einer IP-Adresse, über die der Client zum gewünschten Ziel gelangt.
Domainnamensraum
Der Domainnamensraum definiert die übergeordnete Namensstruktur des Internets. Er ist eine baumartige Struktur aus Domainnamen, an deren Spitze sich die Root-Domain befindet. Von dieser Root-Domain zweigen Top-Level-Domains wie .com, .net, .org und weitere Domains ab.
Zonen
Ein Namensraum-Baum ist in Zonen unterteilt. Er definiert die Ressourcen, die unter einer bestimmten Domain verfügbar sind.
Nameserver
Nameserver speichern Informationen über eine Zone. Es gibt zwei Arten von Nameservern: primäre und sekundäre. Die Daten jeder Zone werden sowohl auf primären als auch auf sekundären Nameservern gespeichert.
DNS-Resolver
Ein DNS-Resolver ist die Clientseite des DNS. Er ist dafür zuständig, die Abfragen zu initiieren und in die richtige Reihenfolge zu bringen, die letztlich zur Übersetzung eines Domainnamens in eine IP-Adresse führen.
Wie funktioniert DNS?
Kurz gesagt: Ein Domainname, den ein Benutzer in einen Browser eingibt (z. B. www.f5.com), wird von einem DNS-Server in eine IP-Adresse (104.219.105.148) übersetzt. Dadurch kann das Gerät die gesuchte Ressource im Internet finden – in diesem Fall die F5-Startseite.
Sehen wir uns diesen Prozess genauer an:
Angenommen, ein Benutzer gibt den Domainnamen www.f5.com in einen Browser ein. Da der Browser nicht weiß, wo sich www.F5.com befindet, sendet er eine Anfrage an den lokalen DNS-Server (LDNS), um zu ermitteln, ob dort ein Eintrag für die Website vorhanden ist. Wenn der LDNS keinen Eintrag für diese Website hat, startet er eine rekursive Suche in den Internetdomains, um herauszufinden, wem www.F5.com gehört.
Zunächst wendet sich der LDNS an einen der Root-Server, der ihn an den DNS-Server für .com weiterleitet. Der .com-Server ermittelt anschließend den Betreiber von www.F5.com und übermittelt dem LDNS einen Nameserver-Eintrag (NS-Eintrag) für F5.com.
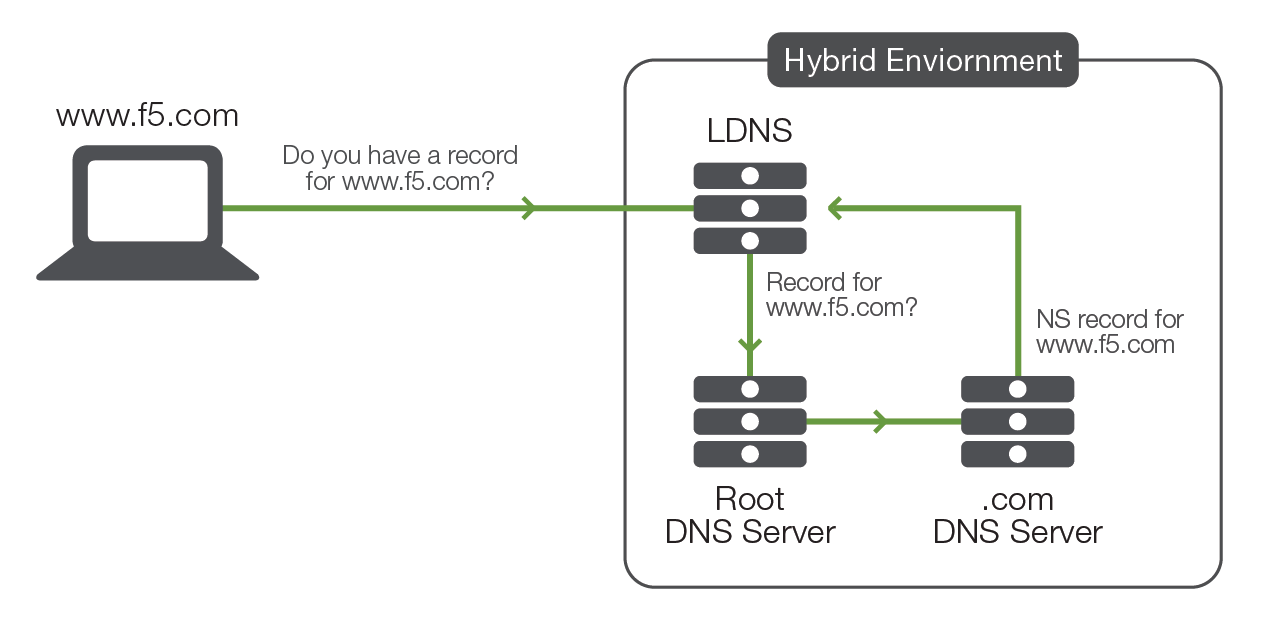
Anschließend fragt der LDNS den NS-Eintrag des DNS-Servers von F5.com ab. Der DNS-Server von f5.com sucht nach dem Namen www.F5.com . Wenn er den Namen findet, gibt er einen Adresseintrag (A-Record) an den LDNS zurück. Dieser A-Record enthält den angefragten Namen, die diesem Namen im LDNS zugewiesene IP-Adresse und die Gültigkeitsdauer (Time to Live bzw. TTL) des Namens. Die TTL gibt dem LDNS vor, wie lange der A-Record gespeichert werden soll, bevor der DNS-Server von F5.com erneut abgefragt wird.
Wenn der LDNS den A-Record empfängt, speichert er die IP-Adressinformationen für die in der TTL angegebene Dauer im Cache. Benötigt ein anderer Client dieselben Informationen, beantwortet der LDNS die Anfrage zunächst aus seinem eigenen Namenscache, bevor er sie weiterleitet. Da er die Informationen lokal vorhalten kann, muss er nicht wiederholt beim DNS-Server von f5.com nachfragen, wodurch zukünftige Verbindungen zu dieser Ressource schneller hergestellt werden können.
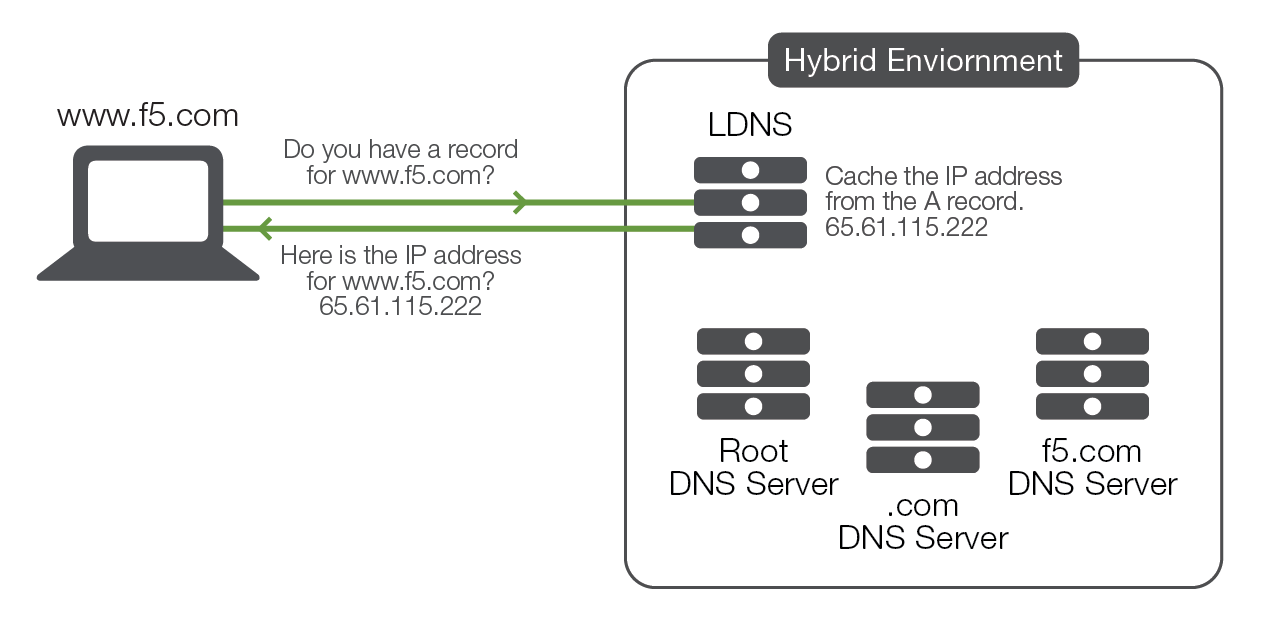
Der Browser verwendet anschließend die IP-Adresse, um eine Verbindung zu www.F5.com :80 herzustellen, und sendet eine GET-Anfrage /…. Daraufhin gibt der Webserver die Webseite als Antwort zurück.
In der Praxis ist DNS wesentlich komplexer, als das obige Beispiel vermuten lässt – aber es sollte Ihnen einen guten Eindruck davon vermitteln, wie es funktioniert.
DNS-Einträge und ihre gängigen Typen
DNS-Einträge sind Zuordnungsdateien, die dem DNS-Server mitteilen, welche IP-Adresse welchem Domainnamen zugeordnet ist. Sie geben dem DNS-Server außerdem vor, wie er diese Anfragen verarbeiten soll. Es gibt verschiedene Arten von DNS-Einträgen, doch alle DNS-Einträge für eine bestimmte Domain sind in einer sogenannten DNS-Zone enthalten. Stellen Sie sich die DNS-Zone als einen Container vor, über den im Internet die IP-Adresse genau einer bestimmten Domain ermittelt werden kann.
Die gängigen DNS-Eintragstypen sind:
A- und AAAA-Einträge
Adress- oder A-Einträge (auch als Host-Einträge bezeichnet) sind die zentralen Einträge des DNS. Diese Einträge verknüpfen eine Domain mit einer IP-Adresse. Ein AAAA-Eintrag funktioniert genauso wie ein A-Eintrag, gibt jedoch anstelle einer 32-Bit-IPv4-Adresse eine 128-Bit-IPv6-Adresse zurück.
NS-Eintrag
Nameserver-Einträge (NS-Einträge) legen fest, welche Server DNS-Informationen für eine Domain übermitteln. In der Regel gibt es für Ihre Domain einen primären und einen sekundären Nameserver-Eintrag.
MX-Eintrag
Mail-Exchange-Einträge leiten E-Mail-Nachrichten an die Server einer bestimmten Domain weiter. Für eine Domain können mehrere MX-Einträge mit jeweils unterschiedlicher Priorität definiert werden. Die niedrigste Zahl entspricht der höchsten Priorität. Wenn eine E-Mail nicht über den Eintrag mit der höchsten Priorität zugestellt werden kann, wird der Eintrag mit der zweithöchsten Priorität verwendet und so weiter.
TXT-Eintrag
Text- oder TXT-Einträge können beliebigen Text enthalten, aber auch zur Definition maschinenlesbarer Texte verwendet werden.
CNAME-Eintrag
Canonical-NAME- oder CNAME-Einträge verknüpfen einen Aliasnamen mit einem anderen kanonischen Domainnamen. Beispielsweise könnte alias.example.com auf example.com verweisen.
Bedeutung und Einschränkungen des DNS
Das DNS ist eine der wichtigsten Technologien, die das Internet ermöglichen. Es ist außerdem ein wesentlicher Bestandteil der Netzwerkinfrastruktur. Da eine verfügbare, intelligente, sichere und skalierbare DNS-Infrastruktur von entscheidender Bedeutung ist, stellt DNS nicht nur Inhalte und Anwendungen bereit, sondern verwaltet auch eine verteilte und redundante Architektur, die eine hohe Verfügbarkeit und schnelle Reaktionszeiten für Benutzer gewährleistet. Fällt DNS aus, funktionieren die meisten Webanwendungen nicht mehr ordnungsgemäß. Das macht DNS nicht nur unverzichtbar, sondern auch zu einem bevorzugten Angriffsziel. Ohne eine geeignete DNS-Infrastruktur können Kunden nicht auf Ihre Anwendungen oder Inhalte zugreifen – was dazu führen kann, dass sie sich anderweitig nach Lösungen für ihre Anforderungen umsehen.
Standard-DNS-Dienste weisen jedoch gewisse Einschränkungen auf. So sorgt DNS zwar dafür, dass Ihre Anwendung, Website oder Inhalte erreichbar sind, prüft aber nicht, ob sie tatsächlich verfügbar sind oder überhaupt existieren.
Darüber hinaus verfügt DNS über keine echte Möglichkeit zur Lastverteilung. Es verwendet weiterhin alle IP-Adressen, selbst wenn die über die jeweilige IP-Adresse bereitgestellte Anwendung überlastet oder nicht verfügbar ist.
DNS kennt auch kein Konzept zustandsbehafteter Anwendungen: Es kann nicht garantieren, dass ein Benutzer wieder zur gleichen IP-Adresse geleitet wird. Wenn Sie beispielsweise ein bestimmtes Rechenzentrum aufrufen und dort einen Warenkorb anlegen, der in diesem Rechenzentrum gespeichert wird, ist nicht gewährleistet, dass Sie bei der nächsten Namensauflösung dieselbe IP-Adresse erhalten.
Schließlich können herkömmliche DNS-Server nur eine begrenzte Anzahl von DNS-Anfragen pro Sekunde beantworten, wodurch sie anfällig für Distributed-Denial-of-Service-Angriffe (DDoS) sind.
Sicherheitsprobleme
DNS ist das Rückgrat des Internets, zugleich aber auch eine der anfälligsten Komponenten Ihres Netzwerks – und damit ein besonders attraktives Angriffsziel. DDoS-Angriffe können Ihre DNS-Server so stark überlasten, dass sie ausfallen oder übernommen werden, wodurch Anfragen an einen schädlichen Server umgeleitet werden können. Um dies zu verhindern, muss eine leistungsfähige, verteilte und sichere Architektur in das Netzwerk integriert werden. Unternehmen sollten außerdem bei einem sprunghaften Anstieg der DNS-Anfragen und bei DDoS-Angriffen zusätzliche DNS-Server bereitstellen.
Obwohl DNS-Server und Cloud-Dienste unterschiedlich viele Anfragen pro Sekunde verarbeiten können, wobei die Kosten mit der Anzahl der Anfragen steigen, erfordert diese Lösung bei notwendigen Änderungen häufig manuelle Eingriffe. Da zudem ständig neue Sicherheitslücken auftreten, müssen herkömmliche DNS-Server regelmäßig gewartet und gepatcht werden, was die Kosten weiter erhöht.
Die Rolle von Application Delivery Controllern in der DNS-Infrastruktur
Nachdem wir festgestellt haben, dass DNS anfällig für schwerwiegende Angriffe ist, wollen wir nun erläutern, wie Application Delivery Controller (ADCs) zum Schutz der DNS-Infrastruktur beitragen. ADCs können die Last auf mehrere DNS-Server verteilen und Antworten zwischenspeichern. Dadurch wird die Skalierbarkeit erhöht und DNS-Server können große Datenverkehrsmengen sowie massive Angriffe bewältigen. Diese Funktionalität ermöglicht es Kunden, viele DNS-Server gleichzeitig einzusetzen, um die Verfügbarkeit von Anwendungen zu maximieren, höhere Geschwindigkeiten zu erzielen und die Leistung zu verbessern. ADCs erkennen zudem DDoS-Angriffe schnell und leiten die betreffenden Verbindungen von den Servern weg oder weisen sie vollständig ab. ADCs unterstützen DNSSEC und ermöglichen es Unternehmen, sich gegen Bedrohungen wie Cache-Poisoning und Man-in-the-Middle-Angriffe zu schützen. Dadurch senken ADCs die Gesamtbetriebskosten der Kunden, da weniger zusätzliche DNS-Server als Ausfallsicherung für den Fall einer Überlastung oder eines Angriffs bereitgestellt werden müssen.
Kurz gesagt: Ein leistungsstarker ADC kann DNS-Server nicht nur vor verschiedenen Angriffen schützen, sondern auch Skalierbarkeit bieten, die Leistung verbessern und die Gesamtbetriebskosten senken. Gleichzeitig ermöglicht er DNS-Servern, hohe Datenverkehrslasten zu bewältigen.
Die Zukunft
Mit dem Wachstum mobiler Apps und neuerer Technologien wie Geräten für das Internet der Dinge (IoT) wächst auch das DNS. Darüber hinaus nimmt die Zahl der Anwendungen ebenso rasant zu wie das Datenverkehrsvolumen beim Zugriff auf diese Anwendungen. In den letzten fünf Jahren hat sich das Volumen der DNS-Abfragen für .com und andere Adressen verdoppelt. Im Jahr 2016 kamen mehr als 10 Millionen Domainnamen zum Internet hinzu. Da immer mehr Cloud-, Mobil- und IoT-Lösungen bereitgestellt werden, dürfte das DNS künftig noch schneller wachsen. Einige neuere Studien zum weltweiten Internetverkehr zeigen, dass die Zahl der Internetnutzer bis Ende 2020 auf 4,1 Milliarden steigen wird. Da DNS-Server für das Internet von entscheidender Bedeutung sind, wäre das Internet ohne ein einwandfrei funktionierendes DNS praktisch unbrauchbar.
Genau wie das IoT haben auch Cloud-Dienste in den vergangenen Jahren enorm an Beliebtheit gewonnen. Daher ist es wichtiger denn je, sich mit der eigenen DNS-Infrastruktur sowie den damit verbundenen Vorteilen und Bedrohungen auseinanderzusetzen. Einerseits bietet cloudbasiertes autoritatives DNS eine bessere Leistung, hohe Verfügbarkeit, Sicherheit und Skalierbarkeit. Andererseits ist es auch anfällig für Bedrohungen wie Angriffe auf die DNS-Infrastruktur und DDoS-Angriffe.
Diese Bedrohungen können den Zugriff auf Websites, Anwendungen, Cloud-Dienste und andere Ressourcen erheblich beeinträchtigen. Eine effektive Planung und Verwaltung Ihrer IT-Infrastruktur ist unerlässlich, um solche Angriffe abzuwehren und Ihren Mitarbeitern und Kunden weiterhin jederzeit und überall Zugriff auf die benötigten Ressourcen zu ermöglichen.
VERÖFFENTLICHT AM 05. OKTOBER 2017