
Strukturierung von SSL Orchestrator und Cisco Web Security Appliance in verschiedenen Netzwerktopologien
Überblick: Die Herausforderungen der SSL/TLS-Transparenz
Daten, die zwischen Clients (Computern, Tablets, Smartphones usw.) und Servern übertragen werden, sind überwiegend mit Secure Sockets Layer (SSL) oder dem moderneren und sichereren Transport Layer Security (TLS) verschlüsselt. (Weitere Informationen finden Sie in der Zusammenfassung des TLS-Telemetrieberichts 2019 (https://www.f5.com/labs/articles/threat-intelligence/2019-tls-telemetry-report-summary) von F5 Labs.) Aufgrund der heute allgegenwärtigen Verschlüsselung bleiben Bedrohungen verborgen und sind für Sicherheitsprüfungen unsichtbar, sofern der Datenverkehr nicht entschlüsselt wird.
Die Entschlüsselung und Verschlüsselung von Daten durch verschiedene Geräte, die Sicherheitsfunktionen übernehmen, wie etwa die Cisco Web Security Appliance (WSA), kann den Verarbeitungsaufwand und die Latenz erhöhen. In Verbindung mit den Herausforderungen bei der SSL-Transparenz und der fragmentierten Sicherheitsarchitektur fällt es Unternehmen zunehmend schwer, eine umfassende und langfristig tragfähige Sicherheitsstrategie zu entwickeln.
Diese Systemreferenzarchitektur beschreibt die verschiedenen Möglichkeiten zur Strukturierung der Produkte SSL Orchestrator und Cisco WSA in unterschiedlichen Netzwerktopologien und befasst sich mit den Herausforderungen in Bezug auf Transparenz, Datenschutz und die Einhaltung gesetzlicher Vorschriften.
SSL Orchestrator: Transparenz bei verschlüsselten Bedrohungen schaffen
F5 SSL Orchestrator befindet sich zwischen der IT-Infrastruktur und dem Internet und schafft eine Entschlüsselungszone, die Sie zur Überprüfung nutzen können. Innerhalb der Entschlüsselungszone können Sicherheitsgeräte wie Cisco FTD auf die Daten zugreifen, um verborgene Bedrohungen wie Malware zu erkennen und abzuwehren.
Die fortschrittliche SSL/TLS-Entschlüsselungstechnologie von F5, die Unterstützung starker Verschlüsselungsverfahren und flexible Architekturen helfen Ihnen, die Ressourcennutzung zu optimieren, Latenzen zu beseitigen und die Ausfallsicherheit Ihrer Infrastruktur für Sicherheitsprüfungen zu erhöhen. Da die gesamte Kommunikation über SSL Orchestrator geleitet wird, dient dieser zugleich als strategischer Kontrollpunkt, an dem Richtlinien zur Begrenzung betrieblicher Risiken (Leistung, Verfügbarkeit und Sicherheit) durchgesetzt werden.
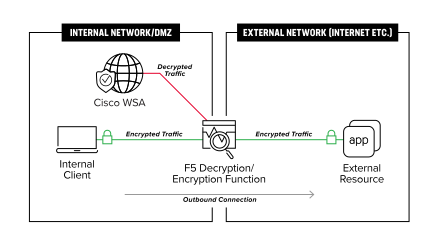
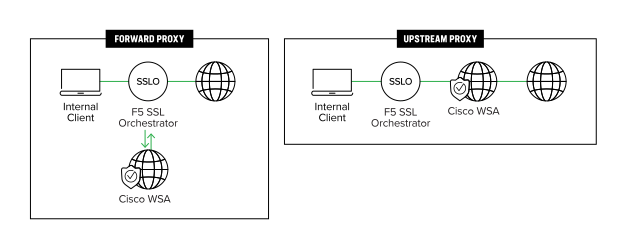
SSL Orchestrator ermöglicht die leistungsstarke Entschlüsselung sowohl des eingehenden SSL/TLS-Datenverkehrs (von Internetnutzern zu Webanwendungen) als auch des ausgehenden SSL/TLS-Datenverkehrs (von Unternehmensnutzern zum Internet). Wie in Abbildung 1 dargestellt, wird der ausgehende Datenverkehr entschlüsselt und zur Überprüfung und Erkennung an das Cisco WSA-System weitergeleitet.
Architekturkomponenten von SSL Orchestrator
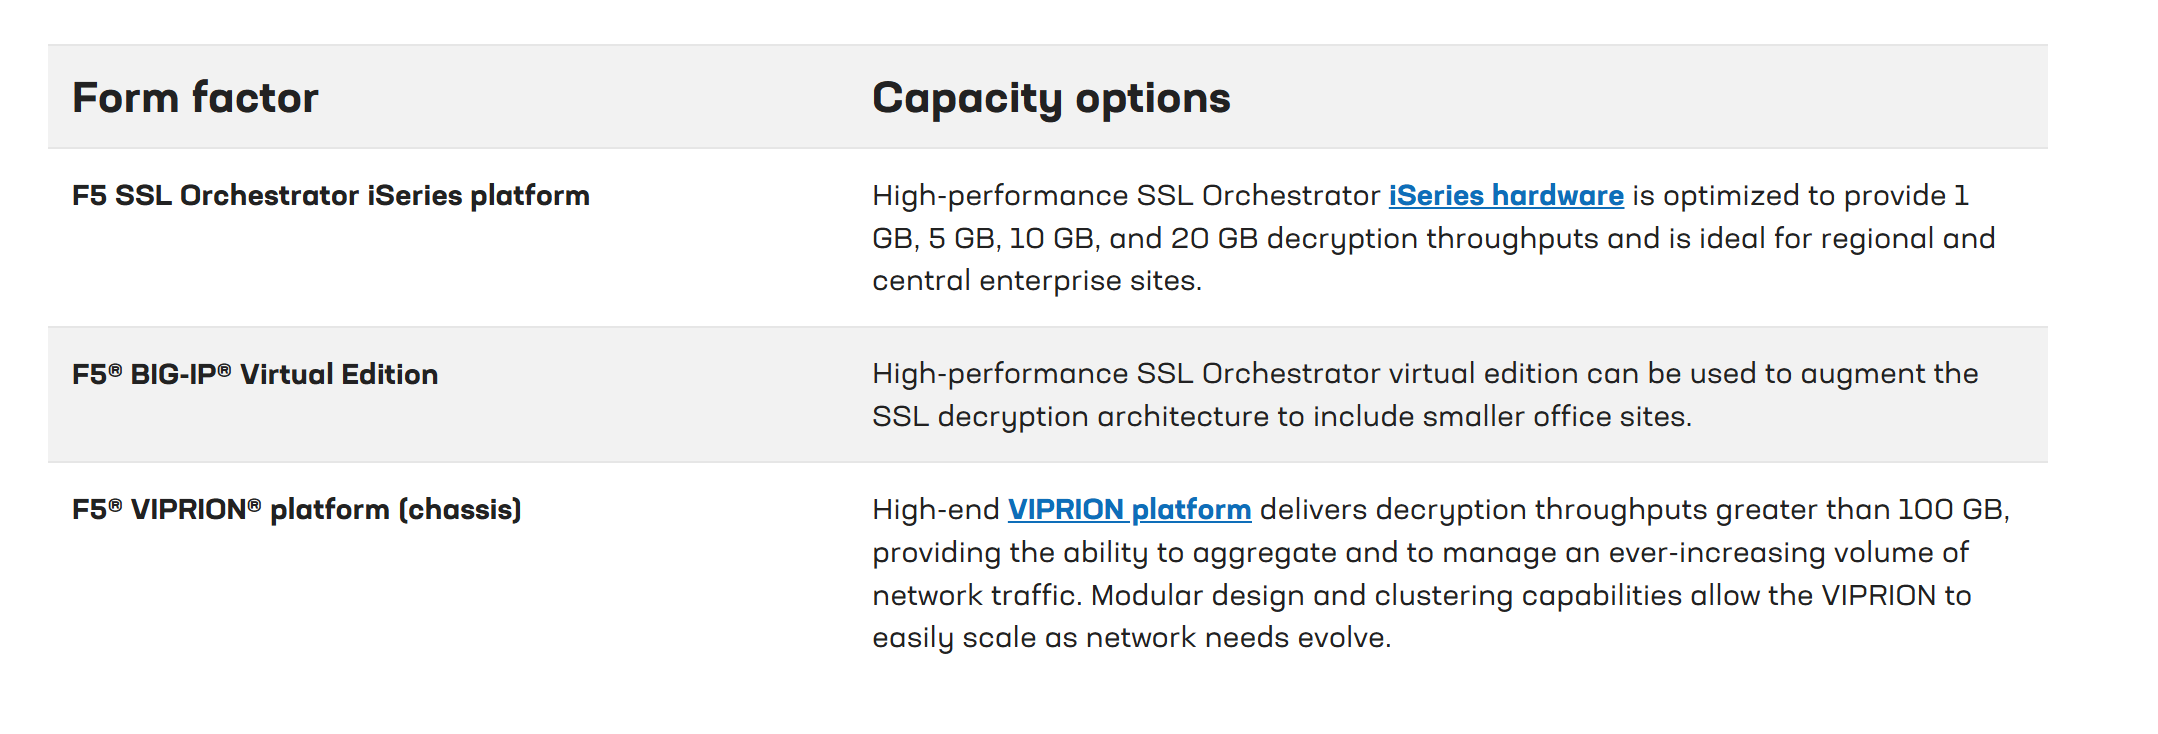
Unterschiedliche Umgebungen erfordern unterschiedliche Architekturen. SSL Orchestrator ist in verschiedenen Formfaktoren und Größen erhältlich, um vielfältige Architekturanforderungen zu erfüllen.
Dynamische Dienstverkettung
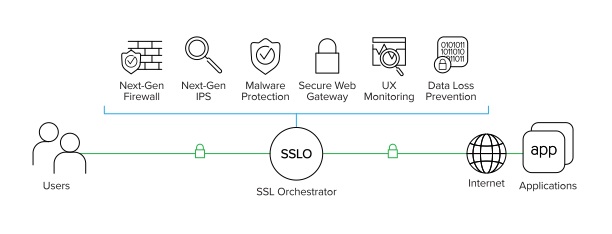
Ein typischer Sicherheits-Stack besteht häufig aus mehreren Systemen, beispielsweise einer Next-Generation Firewall (NGFW), Systemen zur Erkennung oder Abwehr von Eindringversuchen (IDS/IPS), Lösungen zur Verhinderung von Datenverlusten und Tools zur Malware-Analyse. Alle diese Systeme benötigen für die Überprüfung Zugriff auf entschlüsselte Daten.
SSL Orchestrator lässt sich problemlos in bestehende Sicherheitsarchitekturen integrieren und zentralisiert die SSL/TLS-Entschlüsselung für mehrere Prüfgeräte im Sicherheits-Stack. Dieses Konzept, bei dem der Datenverkehr einmal entschlüsselt und anschließend an mehrere Prüfgeräte weitergeleitet wird, reduziert Latenz, Komplexität und Risiken, die entstehen können, wenn jedes einzelne Sicherheitsgerät die Entschlüsselung selbst durchführt. Mithilfe der Kontext-Engine können Sie außerdem mehrere Service-Ketten für unterschiedliche Datenverkehrsflüsse erstellen.
“Dienste in SSL Orchestrator Ein Dienst im SSL Orchestrator-System ist als Pool identischer Sicherheitsgeräte definiert. Ein Cisco WSA-Dienst umfasst beispielsweise ein oder mehrere WSA-Geräte. Standardmäßig verteilt SSL Orchestrator den Datenverkehr gleichmäßig auf alle Geräte eines Dienstes. Systemüberwachung SSL Orchestrator stellt verschiedene Systemmonitore bereit, um den Zustand der Sicherheitsgeräte eines Dienstes zu überprüfen, und reagiert unverzüglich auf Geräteausfälle. Fällt beispielsweise ein Gerät in einem Cisco WSA-Dienst aus, verlagert SSL Orchestrator die Last automatisch auf die aktiven WSA-Geräte. Sollten alle Geräte des Dienstes ausfallen, umgeht SSL Orchestrator den Dienst, um die Netzwerkkontinuität aufrechtzuerhalten und die Verfügbarkeit zu maximieren.”
Kontext-Engine zur Klassifizierung des Datenverkehrs
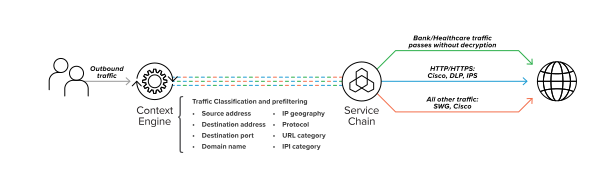
Die Kontext-Engine von SSL Orchestrator ermöglicht eine intelligente Verkehrssteuerung auf Grundlage von Richtlinienentscheidungen, die anhand von Klassifizierungskriterien, URL-Kategorie, IP-Reputation und Datenflussinformationen getroffen werden. Darüber hinaus können Sie mit der Kontext-Engine die Entschlüsselung für Anwendungen und Websites aus Bereichen wie Finanzwesen, Behörden und Gesundheitswesen sowie für ähnliche Angebote aus rechtlichen oder datenschutzrechtlichen Gründen umgehen.
Hochverfügbarkeit
SSL Orchestrator unterstützt eine Active-Standby-HA-Architektur: Ein System verarbeitet aktiv den Datenverkehr, während das andere bis zu seinem Einsatz im Standby-Modus verbleibt. Ziel ist es, Ausfallzeiten zu minimieren und Single Points of Failure zu beseitigen. Die Systeme synchronisieren Konfigurations- und Benutzerverbindungsinformationen automatisch.
“Bypass-Schutz SSL Orchestrator kann mit einem Bypass-Switch integriert werden, um einen Fail-to-Wire-Schutz zu gewährleisten. Fällt die Stromversorgung des SSL Orchestrator-Systems aus, wird der Datenverkehr unter Umgehung des Systems weitergeleitet, ohne die Netzwerkleistung zu beeinträchtigen.”
Bereitstellungstopologien
F5 SSL Orchestrator wird entweder im Layer-2- oder Layer-3-Modus inline bereitgestellt und kann als expliziter oder transparenter Forward-Proxy konfiguriert werden. Cisco WSA kann innerhalb der Servicekette von SSL Orchestrator ebenfalls als expliziter oder transparenter Forward-Proxy bereitgestellt werden. Darüber hinaus kann Cisco WSA in beiden Modi als Upstream-Proxy für SSL Orchestrator eingesetzt werden, um den entschlüsselten Datenverkehr zur Überprüfung zu empfangen.
“Benutzerauthentifizierung Wenn sowohl SSL Orchestrator als auch Cisco WSA als transparente Forward-Proxys konfiguriert sind, kann die Benutzerauthentifizierung auf Cisco WSA über ein Captive Portal via SSL Orchestrator erfolgen. Wenn Cisco WSA als expliziter Forward-Proxy konfiguriert ist, sollte die Benutzerauthentifizierung durch SSL Orchestrator erfolgen. Gleiches gilt, wenn Cisco WSA als Upstream-Proxy für SSL Orchestrator eingesetzt wird.”
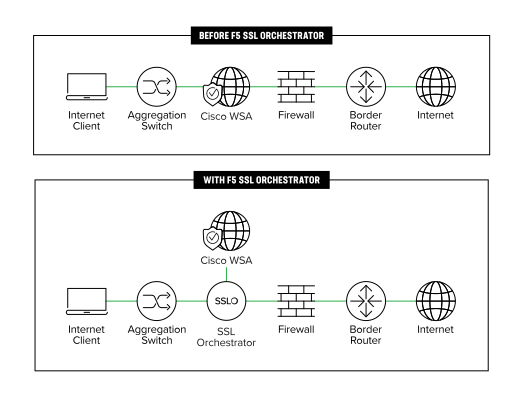
Referenzarchitekturdiagramm
Abbildung 5 zeigt, wie SSL Orchestrator in eine Unternehmensarchitektur integriert wird, um die Entschlüsselung des ausgehenden Datenverkehrs über die gesamte Prüfungsinfrastruktur hinweg zu zentralisieren.
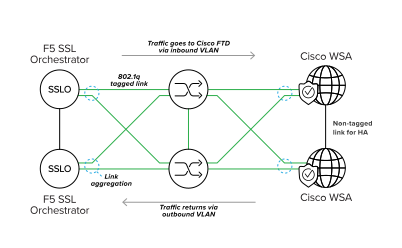
Wie in Abbildung 6 unten dargestellt, unterstützt SSL Orchestrator die Link-Aggregation mithilfe des VLAN-Tagging-Protokolls IEEE 802.1q, um durch redundante Verbindungen die Fehlertoleranz zu erhöhen.
Zusammenfassung
SSL und sein Nachfolger TLS werden zunehmend eingesetzt, um die IP-Kommunikation im Internet abzusichern. Das kann sowohl gut als auch schlecht sein. Gut, weil die gesamte Kommunikation vor neugierigen Blicken geschützt wird. Potenziell schlecht, weil Angreifer Schadsoftware im verschlüsselten Datenverkehr verbergen können. Wird verschlüsselter Datenverkehr einfach durchgeleitet, können Sicherheitssysteme ihn nicht überprüfen. Dadurch wird die gesamte Defense-in-Depth-Strategie, bei der mehrere Sicherheitsfunktionen übereinandergeschichtet werden, ausgehebelt.
F5 SSL Orchestrator kann in Verbindung mit einem fortschrittlichen Bedrohungsschutzsystem wie Cisco WSA diese SSL/TLS-Herausforderungen lösen, indem die SSL/TLS-Entschlüsselung innerhalb der Unternehmensgrenzen zentralisiert wird. Der entschlüsselte Datenverkehr kann zur Überprüfung durch den gesamten Sicherheits-Stack geleitet werden, um Zero-Day-Exploits zu erkennen und zu blockieren. Dadurch können Sie mit dieser Lösung Ihre bestehenden Investitionen in Sicherheitsdienste für den Schutz vor Malware und in Next-Generation-Firewalls optimal nutzen.
Über F5
F5 (NASDAQ: FFIV) gibt den weltweit größten Unternehmen, Dienstanbietern, Behörden und Verbrauchermarken die Freiheit, jede Anwendung überall sicher und zuverlässig bereitzustellen. F5 bietet Cloud- und Sicherheitsdienste für Anwendungen, mit denen Unternehmen die Infrastruktur ihrer Wahl nutzen können, ohne Abstriche bei Geschwindigkeit und Kontrolle machen zu müssen. Weitere Informationen finden Sie unter f5.com. Sie können uns auch unter @f5networks auf Twitter folgen oder uns auf LinkedIn und Facebook besuchen, um mehr über F5, seine Partner und Technologien zu erfahren.
VERÖFFENTLICHT AM 07. JULI 2020