Erweiterter DDoS-Schutz für Cloud-/NFV-Umgebungen mit BIG-IP VE für SmartNICs
Zusammenfassung:
Distributed-Denial-of-Service-Angriffe (DDoS) werden als Form der Sabotage durch Aktivisten, Kriminelle, Gamer und sogar Regierungen immer häufiger. Da Dienstanbieter 5G-Infrastrukturen implementieren und Unternehmen die digitale Transformation vorantreiben, ist davon auszugehen, dass Umfang und potenzielle Angriffsfläche zunehmen werden. Dieses erhöhte Risiko macht in Verbindung mit dem Trend zur Umstellung auf effiziente und kostengünstige softwaredefinierte Architekturen den DDoS-Schutz für Cloud-/NFV-Umgebungen wichtiger denn je.
Dieses Whitepaper informiert über die Mechanismen von DDoS-Angriffen und beschreibt, wie die softwarebasierte DDoS-Abwehrlösung von F5 durch die Intel FPGA PAC N3000 SmartNIC erweitert werden kann. Durch die Auslagerung auf das in der SmartNIC integrierte FPGA lassen sich dadurch DDoS-Angriffe mit einem bis zu 300-mal größeren Umfang abwehren.
Hintergrund:
In unserer digital abhängigen, vernetzten Welt können Cyberangriffe erhebliche negative Auswirkungen auf Unternehmen, Dienstleister und staatliche Einrichtungen haben. Während Nachrichtenmedien vor allem über Hacker berichten, die vertrauliche Informationen stehlen, um sie für Erpressungen zu nutzen, beabsichtigen viele böswillige Akteure lediglich, finanziellen Schaden anzurichten.1 Bei einem Denial-of-Service-Angriff (DoS) nehmen Angreifer einen mit dem Internet verbundenen Dienst (beispielsweise eine Website oder einen Mailserver) ins Visier und bringen ihn zum Absturz oder sorgen dafür, dass er nicht mehr reagiert. Ein DoS-Angriff kann durch eine speziell präparierte Anfrage ausgelöst werden, die eine Fehlfunktion der Serversoftware verursacht.
In den letzten Jahren haben bessere Programmierpraktiken und Regressionstechniken einfache DoS-Angriffe weniger wirksam gemacht. Infolgedessen sind Distributed-Denial-of-Service-Angriffe (DDoS) häufiger geworden. Dieser Trend dürfte sich fortsetzen, da Dienstanbieter 5G-Infrastrukturen und Edge-Computing implementieren. DDoS-Angriffe werden häufig von böswilligen Akteuren orchestriert und über ein koordiniertes Botnetz aus kompromittierten, vernetzten Computergeräten verteilt. Diese Geräte können angewiesen werden, Angriffsverkehr an ein als Ziel ausgewähltes Gerät oder einen Dienst zu senden.1 Während die Auswirkungen eines einzelnen kompromittierten Geräts gemessen an den meisten Standards für den Verarbeitungsdurchsatz minimal sind, kann ein koordinierter Angriff durch Tausende oder sogar Zehntausende von Geräten aus einem großen Botnetz Durchsatzraten erreichen, die viele Dienstanbieter nicht bewältigen können.
Für Unternehmen, die auf ihre Onlinepräsenz angewiesen sind, wirken sich eine Beeinträchtigung der Servicequalität und Ausfallzeiten negativ auf das Geschäftsergebnis aus. Der E-Commerce ist besonders anfällig für Störungen; Serviceausfälle können pro Minute Kosten in Höhe von Tausenden bis Millionen Dollar verursachen. Auch Angriffe, die keinen Ausfall verursachen, können die Leistung beeinträchtigen und zu erheblichen Umsatzeinbußen führen, wenn frustrierte Kunden zu einem anderen E-Commerce-Anbieter wechseln.2
Höhere Internetverbindungsgeschwindigkeiten für Verbraucher und die zunehmende Verbreitung von Geräten in der Cloud erhöhen das Potenzial für DDoS-Angriffe. Vernetzte Geräte stellen ein besonderes Risiko dar, und ihre Sicherheit zu gewährleisten, ist für die Sicherheit und Zuverlässigkeit von Onlinediensten unerlässlich. Neben dem wachsenden Potenzial für solche Angriffe sind viele Unternehmen durch den Umstieg auf softwarezentrierte Architekturen einem erhöhten DDoS-Risiko ausgesetzt. Den meisten softwarebasierten Schutzlösungen gegen DDoS-Angriffe fehlen die erforderliche Kapazität und Leistung, um groß angelegte Angriffe abzuwehren. Glücklicherweise könnten SmartNICs – die neueste Generation von Netzwerkschnittstellenkarten – dies ändern, indem sie Netzwerk- und Sicherheitsfunktionen von Softwarelösungen übernehmen und so die verfügbaren CPUs entlasten.
Dieser Bericht erläutert zunächst anhand von Erkenntnissen aus realen Angriffsszenarien verschiedene Angriffsmechanismen und zeigt anschließend, wie F5s softwarebasierte Lösung zur DDoS-Abwehr, F5® BIG IP® Advanced Firewall Manager™, Virtual Edition (BIG-IP AFM VE), durch Intels PAC 3000 SmartNIC ergänzt werden kann. Wir zeigen, wie diese kombinierte Lösung (BIG-IP Virtual Edition for SmartNICs solution) DDoS-Angriffe abwehren kann, deren Ausmaß bis zu 300-mal größer ist als bei einer vergleichbaren reinen Softwarelösung.
Angriffsmethoden
Zustandslose Angriffe
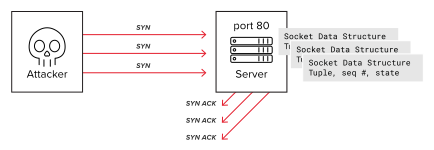
Zustandslose Angriffe können gegen zustandsbehaftete Protokolle eingesetzt werden, ohne dass der Angreifer den Zustand bösartiger Verbindungen nachverfolgen muss. Sie sind beliebt, weil sie nur minimale Ressourcen benötigen und mit dem Spoofing von Quell-IP-Adressen funktionieren. Die klassische und am weitesten verbreitete Angriffsform beginnt mit einer fingierten Anfrage an einen Server, eine zustandsbehaftete Verbindung zu öffnen, die der angreifende Client (häufig ein Botnet-Knoten) niemals bestätigen wird.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01) Ein konkretes Beispiel ist der TCP-SYN-Flood-Angriff. Beim Aufbau einer TCP-Verbindung beginnt der Drei-Wege-Handshake damit, dass der Client ein SYN-Paket sendet. Wenn der Server ein SYN-Paket vom Client empfängt, reserviert er sofort Speicher für eine TCP-Socket-Datenstruktur, die das Tupel, die Sequenznummer und den Zustand der Sitzung enthält. Anschließend antwortet der Server dem Client mit einem SYN-ACK-Paket.
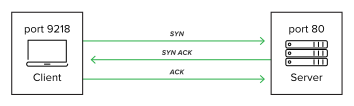
Unter normalen Umständen können Paketverluste oder eine langsame Kommunikation dazu führen, dass das SYN-ACK-Paket verzögert wird oder vollständig verloren geht. Der Server muss entscheiden, wie lange der Socket in einem halb offenen Zustand gehalten werden soll, bevor er einen Reset sendet und den Speicher für andere Aufgaben freigibt.3 Eine gängige DDoS-Technik besteht darin, eine Flut von SYN-Paketen zu erzeugen, um den angegriffenen Server dazu zu bringen, TCP-Sockets und Speicher für Tausende fingierter Sitzungen zuzuweisen. Bei einer Angriffsrate von Tausenden SYN-Paketen pro Sekunde ist der gesamte Arbeitsspeicher eines Webservers schnell aufgebraucht. In diesem Beispiel ist der böswillige Angreifer im Vorteil: Er weiß, dass keine der Sitzungen genutzt wird, sodass kein Speicher für deren Nachverfolgung reserviert werden muss. Dadurch kann der Angreifer sämtliche Systemressourcen für das Senden weiterer fingierter SYN-Pakete einsetzen.
Zustandslose Protokolle lassen sich leicht ausnutzen, da sie auch mit gefälschten Quelladressen gut funktionieren.4 Da zustandslose Protokolle keinen Handshake erfordern, löst die Übertragung eines einzigen manipulierten Pakets an einen Server eine sofortige Antwort aus. Dabei werden auf dem Gerät des Angreifers nur minimale Ressourcen beansprucht und seine Identität bleibt verborgen.5 Die Datenantwortpakete des Opfers werden an die gefälschte IP-Adresse weitergeleitet, bei der es sich um die Adresse eines weiteren Opfers handeln kann. In großer Zahl können diese Pakete eine Internetverbindung oder einen Server verlangsamen oder lahmlegen und so die Wirksamkeit des Angriffs erhöhen.
Verstärkungsangriffe
Eine eigene Kategorie zustandsloser Angriffe, die sogenannten Amplification-Angriffe, umfasst DNS-Flooding und NTP-Flooding. Bei beiden wird Adress-Spoofing als Teil des Angriffsvektors eingesetzt. Amplification-Angriffe sind besonders schädlich, da die Antwort des Servers um eine Größenordnung größer sein kann als die ursprüngliche Anfrage.
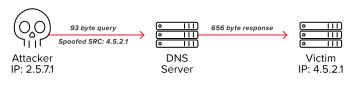
Im Jahr 2018 wurde GitHub, ein bei Entwicklern beliebter Dienst zur Codeverwaltung, Ziel des bis dahin größten verzeichneten DDoS-Angriffs. Auf dem Höhepunkt des Angriffs verzeichnete der Dienst eingehenden Datenverkehr mit einer Rate von 1,3 Terabyte pro Sekunde (Tbps). Bei diesem Memcached-DDoS-Angriff wurde der Verstärkungseffekt des beliebten Datenbank-Caching-Systems Memcached ausgenutzt. Der Angreifer überflutete Memcached-Server mit gefälschten Anfragen und konnte den Angriff dadurch um den Faktor 50.000 verstärken.6
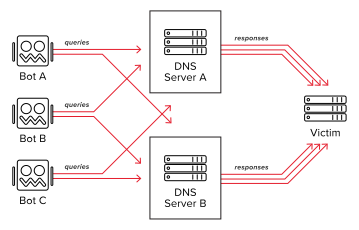
Obwohl zustandslose Angriffe eine häufige Form der DDoS-Bedrohung darstellen, sind sie aufgrund ihrer Einfachheit leicht zu erkennen und zu verhindern oder abzuwehren.
Zustandsbehaftete Angriffe
Stateful-DDoS-Angriffe sind erfolgreicher und schwieriger abzuwehren. Stateful-Angriffe führen einen Handshake mit dem Opfer durch und verhalten sich ansonsten wie legitime Benutzer. Diese Kategorie von Angriffsvektoren kann ältere Mechanismen zur DDoS-Abwehr täuschen und erfordert mehr Rechenleistung und Arbeitsspeicher auf dem angreifenden Rechner. Der Schlüssel zu einem erfolgreichen Angriff liegt darin, sich wie eine legitime Anfrage zu verhalten. Die Herausforderung bei der Abwehr dieser Angriffe besteht in der korrekten Klassifizierung, um echte Benutzeranfragen von bösartigen zu unterscheiden.
Ein einfaches Beispiel für einen zustandsbehafteten Angriff besteht darin, das Verhalten legitimer Benutzer nachzuahmen, um mithilfe einer großen Anzahl von Angreifern (beispielsweise eines Botnetzes) ein ausreichend hohes Datenverkehrsvolumen zu erzeugen. Solche volumetrischen Angriffe sind erfolgreich, wenn das Opfer nicht alle Anfragen verarbeiten kann oder wenn die Internetverbindung des Dienstes vollständig ausgelastet ist. Da der Datenverkehr so gestaltet ist, dass er das Verhalten legitimer Benutzer nachahmt, ist es wesentlich schwieriger, schädlichen Datenverkehr zu erkennen und von legitimem zu unterscheiden. Bei Diensten mit einem Handshake-Mechanismus (beispielsweise Challenge-Response, geheime Codierung oder Cookie-Austausch) ist ein volumetrischer Angriff möglicherweise die einzige Möglichkeit, das Opfer auszunutzen, sofern im Antwortschema keine Schwachstelle gefunden wird, die eine einfache Erzeugung gültiger Antworten ermöglichen würde.7
Eine Kategorie fortgeschrittener zustandsbehafteter Angriffe zielt auf bestimmte Dienste auf Anwendungsebene ab. Ein Beispiel für einen Angriff auf das HTTP-Protokoll ist unter dem Namen „Slowloris“ bekannt. Bei diesem Angriff sendet ein böswilliger Angreifer zunächst mehrere unvollständige HTTP-„GET“-Anfragen an den Webserver, um die maximal verfügbare Anzahl gleichzeitiger Verbindungen auszuschöpfen. Der Angriff funktioniert, weil das HTTP-Protokoll eine Verbindung offen hält, solange ein Client einen Anfragebefehl sendet, der seinerseits in mehrere Pakete aufgeteilt werden kann. Der böswillige Client sendet in regelmäßigen Abständen unvollständige HTTP-Anfragen an den Server – mit Leerlaufzeiten von bis zu mehreren Minuten dazwischen –, ohne die Anfrage jemals abzuschließen.
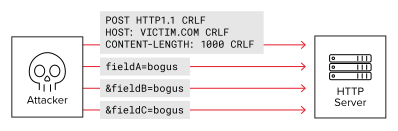
Eine ähnliche Methode wie Slowloris ist der „Are You Dead Yet“- oder „RUDY“-Angriff, bei dem HTTP-„POST“-Befehle verwendet werden, um Daten langsam an einen ahnungslosen Webserver zu senden.8 Beide Methoden lassen sich mit minimalen Ressourcen ausführen. Da das standardmäßige Zeitlimit für das Offenhalten einer HTTP-Verbindung bei vielen Webservern 5 Minuten beträgt, benötigen sie zudem nur eine minimale Bandbreite.[1] (https://www.f5.com/resources/white-papers/augmented-ddos-protection-for-cloudnfv-environments-with-big-ip-ve-for-smartnics#footnote01)
Ein Fragment-Flood-Angriff kann ebenfalls ein wirksamer zustandsbehafteter Angriff sein. Bei dieser Technik können zahlreiche Quellports und -adressen koordiniert auf ein einzelnes Ziel ausgerichtet werden. Der angegriffene Endpunkt speichert den Zustand jedes fragmentierten Pakets, während er versucht, die einzelnen Pakete wieder zusammenzusetzen. Für jede eindeutige Kombination aus Quellport und -adresse muss das angegriffene System einen weiteren Fragmentierungspuffer zuweisen. Die Fähigkeit der verschiedenen bösartigen Systeme, fragmentierte Pakete zu versenden, kann die Ressourcen des angegriffenen Systems überfordern, während dieses versucht, den Zustand sämtlicher fragmentierter Transaktionen aufrechtzuerhalten.
Da zustandsbehaftete Angriffe darauf angewiesen sind, gültige Antworten an das Opfer zu erzeugen, ist es in der Regel nicht möglich, die Quelladresse des Angreifers zu fälschen. Eine Ausnahme von dieser Regel besteht, wenn der Angreifer einen Router oder ein Netzwerkmedium kompromittieren kann, über das legitimer Datenverkehr läuft. In diesem Fall kann der Angreifer die Quelladresse fälschen und gültige zustandsbehaftete Antworten erzeugen, sobald er die Antwort des Opfers mitliest. So kann er den Zustand der Verbindung praktisch fortlaufend nachverfolgen.7
Testen von DDoS-Angriffen
Um die Wirksamkeit der F5-Lösungen bei der Abwehr verschiedener Arten von DDoS-Angriffen zu untersuchen, wurde eine Testumgebung mit IXIA-Testsystemen eingerichtet. Ein IXIA XT80 erzeugte regulären „legitimen“ Client-Datenverkehr und Serverantworten, während ein IXIA XGS12 schädlichen Angriffsverkehr von Clients generierte. Der Test wurde so konfiguriert, dass zunächst ein stabiler Ausgangswert für den legitimen Client-Server-Datenverkehr ermittelt und anschließend der Angriffsverkehr schrittweise erhöht wurde, um festzustellen, ab welchem Umfang er die erfolgreiche Übertragung des legitimen Datenverkehrs beeinträchtigt. Dies ermöglichte eine reproduzierbare Bewertung und einen Vergleich der Wirksamkeit der Abwehrmaßnahmen. Bei jedem Test galt der DDoS-Angriff als erfolgreich, sobald ein Rückgang des legitimen Datenverkehrs um 10 % gegenüber dem ermittelten Ausgangswert festgestellt wurde.
Testumgebung
Der Basiswert für den legitimen Datenverkehr ist auf 20 % der Kapazität des BIG-IP VE-Systems festgelegt. Dabei handelte es sich um eine High-Performance-VE mit 8 vCPUs und bereitgestelltem BIG-IP AFM-Modul. Da dieses System einen Datendurchsatz von 40 Gbit/s bewältigen kann, wurde der Basiswert für den legitimen Datenverkehr bei 8 Gbit/s gehalten.
Softwarebasierte Abwehr mit BIG-IP AFM VE
BIG-IP AFM VE wehrt DDoS-Angriffe ab, indem zulässige Schwellenwerte für verschiedene Kategorien von Datenverkehr (z. B. UDP, Fragmente, TCP SYN usw.) festgelegt werden. Sobald der Schwellenwert für einen bestimmten Datenverkehrstyp überschritten wurde, kann das System so konfiguriert werden, dass der gesamte dieser Kategorie entsprechende Datenverkehr verworfen wird. Dadurch wird das System von weiteren Belastungen entlastet, die mit der Verarbeitung dieses Datenverkehrstyps verbunden sind. Softwarebasierte DDoS-Lösungen können zwar gegenüber einem ungeschützten System gewisse Vorteile bieten, doch aufgrund der eingeschränkten Fähigkeit der Software, Pakete mit Leitungsgeschwindigkeit zu verarbeiten, kann eine softwarebasierte Abwehr die Auswirkungen eines DDoS-Angriffs nicht vollständig verhindern.
Im nächsten Schritt des Tests wurde ermittelt, ab welcher DDoS-Datenverkehrsrate der legitime Datenverkehr beeinträchtigt wird, wenn ausschließlich die Softwarelösung eingesetzt wird. Dies diente dazu, die Leistung einer reinen Softwarelösung mit der BIG-IP VE for SmartNICs-Lösung zu vergleichen. Die Systemarchitektur für den BIG-IP AFM-Test ist in Abbildung 6 dargestellt.
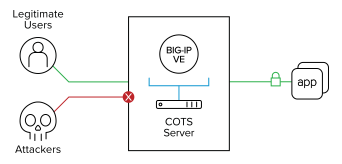
Für eine umfassendere Analyse wurden die Leistungsdaten zur DDoS-Abwehr von BIG-IP AFM VE für drei verschiedene Arten von DDoS-Angriffen erfasst. Bei dieser Simulation wurden folgende Angriffsarten berücksichtigt:
- Angriffstyp 1 – UDP-Flood-Angriff: Bei diesem zustandslosen volumetrischen Angriff wird eine große Anzahl von UDP-Paketen (User Datagram Protocol) an einen Zielserver gesendet, um dessen Fähigkeit zur Verarbeitung und Beantwortung von Anfragen zu beeinträchtigen.
- Angriffstyp 2 – Christmas-Tree-Angriff: Bei diesem Angriff werden sogenannte Christmas-Tree-Pakete verwendet. Sie heißen so, weil bei ihnen alle Optionen aktiviert sind, sodass jedes Protokoll verwendet werden kann und sie dadurch wie ein „beleuchteter Weihnachtsbaum“ wirken. Diese Pakete erfordern deutlich mehr Rechenleistung als andere Pakete und können die Rechenkapazität eines Endgeräts schnell erschöpfen, wenn sie in großen Mengen gesendet werden.
- Angriffstyp 3 – Angriff mit kurzen IP-Fragmenten: Dieser häufige volumetrische DDoS-Angriff überlastet ein Netzwerk, indem er den Prozess der Datagrammfragmentierung ausnutzt. Dabei werden in der Regel gefälschte Pakete gesendet, die nicht wieder zusammengesetzt werden können und größer als die maximale Übertragungseinheit (Maximum Transmission Unit, MTU) des Netzwerks sind. Diese Angriffe überlasten Server schnell, indem sie deren CPU-Ressourcen erschöpfen.
Abbildung 7 zeigt das in Gbit/s gemessene Datenverkehrsvolumen, das für jeden dieser Angriffstypen erforderlich ist, um bei Verwendung von BIG-IP AFM VE (reine Softwarelösung) den legitimen Datenverkehr zu beeinträchtigen.
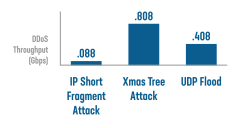
Nicht alle DDoS-Angriffe sind gleich. Einige verteilen sich stärker über das System als andere, und manche Angriffe erfordern eine eingehendere Paketprüfung und -analyse, bevor sie erkannt werden können. Daher variiert die Wirksamkeit von DDoS-Angriffen, wie die obige Grafik zeigt. Diese drei simulierten Angriffsmethoden verdeutlichen, dass DDoS-Angriffe bei reinen Softwarelösungen bereits bei relativ geringem Durchsatz den legitimen Datenverkehr beeinträchtigen können.
SmartNIC-gestützte Abwehr mit BIG-IP VE für SmartNICs
Die BIG-IP VE for SmartNICs-Lösung besteht aus einer High-Performance-AFM-VE mit 8 vCPUs (identisch mit der im reinen Softwaretest verwendeten), die in eine Intel FPGA PAC N3000 SmartNIC integriert ist. Dadurch kann der DDoS-Schutz auf die SmartNIC ausgelagert werden. Das in diese SmartNIC eingebettete FPGA wurde so programmiert, dass es automatisch mehr als 100 verschiedene Arten bekannter DDoS-Angriffe erkennt und blockiert. Gleichzeitig nutzt es Verhaltensanalysen, um unbekannte, sich weiterentwickelnde Bedrohungen abzuwehren.
Durch die Überwachung der Paketempfangsraten für alle programmierten Datenverkehrsprofile im eingehenden Datenverkehr und den Vergleich mit konfigurierten zulässigen Schwellenwerten kann das FPGA feststellen, wann ein Schwellenwert überschritten wurde. In diesem Fall wendet das FPGA die entsprechenden Richtlinien an, um Datenverkehr zu verwerfen, der die konfigurierten Höchstwerte überschreitet. Dadurch wird verhindert, dass das CPU-Subsystem Paketdaten verarbeitet, die aufgrund der DDoS-Abwehrrichtlinie letztlich ohnehin verworfen würden. Da das FPGA den Paketdatenverkehr mit Leitungsgeschwindigkeit klassifizieren kann (im Gegensatz zum CPU-Subsystem), bietet die SmartNIC-fähige Lösung deutliche Vorteile gegenüber der reinen Softwarelösung.
Im nächsten Schritt dieser Demonstration wurde die SmartNIC-fähige Lösung in der Testumgebung denselben drei DDoS-Angriffen ausgesetzt. Wie zuvor bestand das Ziel darin, die DDoS-Datenverkehrsrate zu ermitteln, die erforderlich ist, um den legitimen Datenverkehr zu beeinträchtigen. Abbildung 8 zeigt die Systemarchitektur für den Test von BIG-IP VE für SmartNICs.
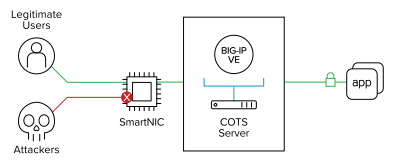
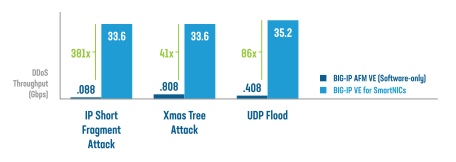
Die Ergebnisse dieses Tests sind in Abbildung 9 dargestellt.
Fazit
Es wurde festgestellt, dass die reine Software-DDoS-Lösung von F5 (BIG-IP AFM VE) einen gewissen Schutz vor kleineren Angriffen bieten kann, bevor der legitime Datenverkehr beeinträchtigt wird. Negative Auswirkungen größerer Angriffe konnte diese Lösung jedoch nicht verhindern. Die Integration von BIG-IP AFM VE mit Intels FPGA PAC N3000 SmartNIC zur BIG-IP VE for SmartNICs-Lösung führte zu deutlichen Leistungssteigerungen. Durch die Verlagerung der Zuständigkeit für die Abwehr von DDoS-Bedrohungen von BIG-IP AFM VE auf ein FPGA innerhalb der SmartNIC konnte die kombinierte Lösung Angriffen standhalten, die 41- bis 381-mal stärker waren, darunter Angriffe mit einer Datenrate von 30 Gbit/s und mehr. Unternehmen und Dienstanbieter mit einer Cloud-First-Strategie erhalten mit dieser Lösung den leistungsstarken Schutz speziell entwickelter Hardware sowie die Flexibilität und Agilität von Cloud-Umgebungen. Da FPGAs zudem neu programmiert werden können, lassen sich mit ihnen bei sich wandelnden Bedrohungen weitere Netzwerk- und Sicherheitsfunktionen ergänzen.
1 G. D. Hakem Beitollahi, Analyse bekannter Gegenmaßnahmen gegen verteilte Denial-of-Service-Angriffe, Computer Communications, 2012.
2 H. W. Chuan Yue, „Gewinnorientierter Überlastungsschutz auf E-Commerce-Websites“, Journal of Network and Computer Applications, Bd. 32, S. 347–356, 2009.
3 A. M. Christos Douligeris, „DDoS-Angriffe und Abwehrmechanismen: Klassifizierung und aktueller Stand“, Computer Networks, Bd. 44, Nr. 5, S. 643–666, 2004.
4 G. D. Hakem Beitollahi, „Analyse bekannter Gegenmaßnahmen gegen verteilte Denial-of-Service-Angriffe“, Computer Communications, Bd. 35, Nr. 11, S. 1312–1332, 2012.
5 M. Prince, „Ein tiefer Einblick in einen DNS-Amplification-DDoS-Angriff“, CloudFlare, 30.10.2012. [Online]. Verfügbar unter: https://blog.cloudflare.com/deep-inside-a-dns-amplification-ddos-attack. [Abgerufen am 1.11.2015].
6 US-CERT, „UDP-basierte Amplification-Angriffe“, 19. August 2015. [Online]. Verfügbar unter: https://www.us-cert.gov/ncas/alerts/TA14-017A.
7 Y. T. W. D. Shigang Chen, „Zustandsbehaftete DDoS-Angriffe und gezielte Filterung“, Journal of Network and Computer Applications, Bd. 30, Nr. 3, S. 823–840, 2007.
8 https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html, „R.U.D.Y. (R-U-Dead-Yet?)“, [Online]. Verfügbar unter: https://www.incapsula.com/ddos/attack-glossary/rudy-r-u-dead-yet.html [Abgerufen am 9.12.2015].
VERÖFFENTLICHT AM 27. JULI 2020