
Migration von Tier-1-Anwendungsworkloads zu AWS mit F5
Einleitung
Unternehmen, die eine Migration oder Bereitstellung von Produktions-Workloads in der Public Cloud erwägen, ziehen wahrscheinlich Amazon Web Services (AWS) als bevorzugte Plattform in Betracht. Heute hat AWS mehr als 1 Million aktive Kunden in 190 Ländern, darunter 2.000 Behörden und 5.000 Bildungseinrichtungen.1 (https://www.f5.com/resources/white-papers/migrating-tier-1-application-workloads-to-aws-with-f5#footnote01) Laut Gartner ist AWS sowohl beim Umsatz (47 %)2 als auch beim Anteil der Anwendungs-Workloads (41,5 %)2 in öffentlichen Infrastructure-as-a-Service-Umgebungen (IaaS) weiterhin mit großem Abstand Marktführer. Dieses Dokument untersucht viele der Faktoren, die einer breiteren Einführung der Public Cloud für Unternehmensanwendungen bislang im Wege standen, und zeigt auf, wie die Anwendungsbereitstellungsdienste von F5 entscheidend dazu beitragen, die Einführung von AWS zu beschleunigen.
Die Notwendigkeit einer schnellen Bereitstellung von Infrastruktur und Diensten
Für die meisten Unternehmen sind Anwendungen keine statischen Ressourcen mit klar definierten Leistungsparametern. Vielmehr müssen sie häufig an unerwartete Nachfragespitzen angepasst werden, damit das Benutzererlebnis nicht beeinträchtigt wird. Aufgrund der mangelnden Flexibilität interner IT-Services und der erforderlichen Investitionen in Anlagevermögen haben IT-Abteilungen auf schwankende Nachfrage traditionell reagiert, indem sie Infrastruktur- und Anwendungsressourcen für die Spitzenlast statt für den durchschnittlichen Bedarf bereitgestellt haben. Die Beschaffung und Bereitstellung neuer Infrastruktur, Netzwerktechnik und der zugehörigen Anwendungsressourcen ist jedoch ein komplexer und zeitaufwendiger Prozess, der erhebliche Investitionsausgaben (CapEx) erfordert.
AWS löst diese Herausforderung teilweise, da das Unternehmen die erforderlichen Investitionen in Infrastruktur und Software bereits getätigt hat. So können Unternehmen die Vorteile unbegrenzter Kapazitäten nutzen, ohne Ressourcen überdimensionieren zu müssen. Die Vorteile eines öffentlichen IaaS-Cloud-Anbieters wie AWS liegen in der Agilität, mit der Unternehmen neue Anwendungen schnell bereitstellen können, in der Flexibilität, Ressourcen nach Bedarf zuzuweisen, sowie in den wirtschaftlichen Vorteilen eines OpEx- gegenüber einem CapEx-Modell.
Bedenken von Unternehmen hinsichtlich der Verlagerung von Anwendungen in die Public Cloud
Es dürfte nicht überraschen, dass Anwendungssicherheit, Leistung und Verwaltungskontrolle zu den wichtigsten Anliegen der IT gehören, wenn die Verlagerung von Anwendungen in die Cloud erwogen wird. AWS bietet zwar zahlreiche native Tools und Services, um einige dieser Faktoren bei der Anwendungsbereitstellung abzudecken, doch deren Funktionsumfang und Leistungsfähigkeit variieren und erfüllen möglicherweise nicht die Anforderungen der Anwendungen.
Sicherheit
Angesichts der heutigen Bedrohungslage stufen die meisten Unternehmen die Sicherheit als ihr wichtigstes Anliegen bei in der Cloud gehosteten Anwendungen ein. Bei der Verlagerung von Workloads in eine öffentliche Cloud-Infrastruktur ist es entscheidend, sich vor hochentwickelter Malware und kombinierten Sicherheitsbedrohungen auf den Ebenen 4 bis 7 zu schützen, etwa vor volumetrischen DDoS-Angriffen in Verbindung mit Angriffen auf Anwendungsebene (OWASP Top 10, Cross-Site-Scripting, SQL-Injection usw.). AWS verwendet in Bezug auf die Sicherheit ein Modell der geteilten Verantwortung, das in zwei Bereiche unterteilt ist: Sicherheit der Cloud und Sicherheit in der Cloud. Die Sicherheit der Cloud bezieht sich auf die Sicherheit der zugrunde liegenden IaaS-Infrastruktur (Rechenleistung, Speicher, physische Hardware usw.) – hierfür ist AWS verantwortlich. Bei der Sicherheit in der Cloud geht es darum, alles oberhalb der Hypervisor-Ebene (Betriebssystem, Anwendungen, Daten usw.) zu schützen – hierfür ist der Kunde verantwortlich.
Auch ein konsistenter Zugriff auf Anwendungen ist unerlässlich. Wie können Unternehmen sicherstellen, dass der Zugriff für alle Benutzer unabhängig von Gerät oder Standort einheitlich ist und zugleich den internen Richtlinien entspricht? Passwortmüdigkeit kann die Sicherheit beeinträchtigen, wenn Benutzer sich mehrere Kombinationen aus Benutzername und Passwort merken müssen, was zu einer geringeren Effizienz führen kann. Die meisten Unternehmen stellen wahrscheinlich Public-Cloud-Workloads zusätzlich zu Workloads bereit, die in ihren eigenen Rechenzentren bzw. Private-Cloud-Umgebungen ausgeführt werden. Daher ist es unerlässlich, dass diese Benutzer einheitliche und bewährte Sicherheitspraktiken und -richtlinien in ihren Hybrid-Cloud-Umgebungen übernehmen und durchsetzen können.
Leistung
Benutzererfahrung und Produktivität sind weiterhin wichtige Aspekte, und beide hängen von der Performance der Anwendungen in der Cloud ab. In einigen Fällen ist das Rechenzentrum des Cloud-Anbieters weiter von den Benutzern entfernt. Dadurch erhöht sich die Latenz zwischen Benutzer und Anwendung, was die Performance beeinträchtigt. Darüber hinaus sind einige der üblicherweise zur Verringerung der Latenz eingesetzten Methoden wie Caching, Komprimierung und TCP-Optimierungen in AWS nicht verfügbar.
Erweitertes Traffic-Management und umfassende Transparenz
Die meisten Unternehmen benötigen in ihren Rechenzentren für geschäftskritische Anwendungen ein erweitertes Traffic-Management, das über einen einfachen Lastenausgleich hinausgeht. AWS bietet zwar grundlegende Lastenausgleichsdienste über Elastic Load Balancing (ELB) und Application Load Balancer (ALB) an, Unternehmen sollten jedoch prüfen, welche Protokolle neben HTTP/HTTPS und TCP unterstützt werden müssen. Reichen einfache Zustandsprüfungen und Lastenausgleichsalgorithmen aus? Anwender müssen häufig Anwendungsdaten bearbeiten, wofür umfassende L7-Anwendungsproxyfunktionen wie die Überprüfung und Umschreibung von URLs erforderlich sind. Die Möglichkeit, eingehenden Client-Datenverkehr im jeweiligen Kontext einzusehen, ist entscheidend, um differenzierte Entscheidungen zur Datenverkehrssteuerung treffen zu können.
Wie F5 die Einführung von AWS ermöglicht
Um die oben genannten Bedenken auszuräumen, sind fortschrittliche und programmierbare Dienste für die Anwendungsbereitstellung und -sicherheit erforderlich, die über eine einheitliche Plattform wie die BIG-IP-Lösung von F5 bereitgestellt werden. Diese Plattform gewährleistet die Sicherheit, Leistung und Verfügbarkeit aller Anwendungen – unabhängig von ihrem Standort. Darüber hinaus ermöglicht sie die einheitliche Bereitstellung und Verwaltung von Anwendungsdiensten und den zugehörigen Richtlinien in sämtlichen hybriden Umgebungen, sowohl für neue cloudbasierte als auch für bestehende Anwendungen.
F5 BIG-IP Virtual Editions (VEs) sind virtuelle BIG-IP-Appliances, die denselben einheitlichen Funktionsumfang bereitstellen, der auf der gesamten BIG-IP-Hardware verfügbar ist. Dazu gehören Anwendungs- und Netzwerkdienste – vom intelligenten Traffic-Management (lokal und global) über Beschleunigung und Optimierung bis hin zu DNS, erweitertem Anwendungszugriff und hochentwickelter Anwendungssicherheit. Diese Dienste lassen sich vollständig in den Anwendungs-Stack integrieren und automatisch konfigurieren. Als Marktführer sowohl bei hardwarebasierten als auch bei virtuellen Application Delivery Controllern (ADC) und angesichts der Tatsache, dass derzeit 48 der Fortune-50-Unternehmen auf die Anwendungsdienste von F5 setzen, ist es sehr gut möglich, dass F5 in einem Unternehmen bereits für die Bereitstellung und den Schutz von Anwendungen eingesetzt wird.
F5-Sicherheitsdienste
BIG-IP VEs bieten umfassende L4–7-Sicherheitsdienste, die Cloud-Anwendungen schützen, ohne dass Sie Abstriche bei Kontrolle, Flexibilität oder Transparenz machen müssen. Diese Dienste ergänzen die Angebote von AWS und ermöglichen mithilfe einer hochentwickelten WAF (Web Application Firewall), komplexe DDoS-Angriffe, Web Scraping, mehrschichtige webbasierte Angriffe auf Anwendungen sowie Datendiebstahl und Datenlecks zu verhindern. Dank intelligenter und fortschrittlicher Verhaltensanalysen zur Erkennung ungewöhnlicher Datenverkehrsmuster können F5-Lösungen automatisierte Botnet-Angriffe erkennen und abwehren. Durch die Nutzung der leistungsstarken Datenpfad-Skripterstellung mit F5 iRules® können F5-Lösungen schnell auf die Ausnutzung von Anwendungsschwachstellen und Zero-Day-Angriffe reagieren. Mit F5 lassen sich der Aufwand und das Fachwissen, die in die Optimierung und Konfiguration von Firewall-Regeln und -Richtlinien für jede interne Anwendung investiert wurden, auch für VEs mit in der Cloud gehosteten Anwendungen nutzen und wiederverwenden.
Die Architekturen von F5 für das Identitäts- und Zugriffsmanagement basieren auf einer umfassenden kontextbezogenen Betrachtung von Benutzern, Geräten, Umgebungen, Anwendungen und Netzwerken. Dadurch ermöglichen F5-Lösungen Identitätsföderation und Single Sign-on für den Anwendungszugriff über das Rechenzentrum und die Cloud hinweg. Gleichzeitig gewährleisten sie die Sicherheit der Anwendungen und die Integrität der Daten durch sicheren, kontextbasierten Zugriff, Schutz vor webbasierter Malware und hartnäckigen Bedrohungen sowie umfassende Überprüfungen der Endgeräte.
Verfügbarkeit und Leistung
Die erweiterten Dienste von BIG-IP für das lokale Traffic-Management unterstützen eine Vielzahl von Protokollen über HTTP/TCP hinaus (z. B. HTTP 2.0, SPDY und UDP) und bieten umfassende Anwendungskompetenz. Dank ihrer Full-Proxy-Architektur ermöglicht die BIG-IP Plattform vollständige Transparenz des Anwendungs-Traffics, wobei SSL-Traffic entschlüsselt und anschließend wieder verschlüsselt wird. Darüber hinaus überwacht sie dynamisch die Leistungsfähigkeit der Server in einer Gruppe und bietet eine umfassende Zustandsüberwachung sowie ein Verbindungsstatusmanagement. Die Dienste von BIG-IP zur Optimierung der Anwendungsbereitstellung können die Reaktionszeiten von Anwendungen verkürzen, Latenzen und Verzögerungen minimieren und die Anzahl der Datenübertragungen reduzieren, die zum Abschließen von Webanfragen mobiler Geräte erforderlich sind.
BIG-IP DNS und globale Server-Load-Balancing-Dienste leiten Benutzer an das nächstgelegene Cloud-Rechenzentrum weiter, das die beste Benutzererfahrung sowie optimale Disaster-Recovery- und Failover-Richtlinien bietet. Die Nähe des Benutzers, der geografische Standort, die Netzwerkbedingungen und die Verfügbarkeit der Anwendung fließen in die Routing-Entscheidungen ein. Die Plattform nutzt verschiedene globale Load-Balancing-Methoden und eine intelligente, auf die jeweilige Anwendung und den jeweiligen Benutzer abgestimmte Überwachung. F5 bietet außerdem Schutz vor DNS-DDoS-Angriffen, blockiert den Zugriff auf schädliche IP-Adressen und sichert Antworten mit DNSSEC ab. Und das Beste: DNS-Abfragen und Systemprüfungen werden nicht nach Nutzung abgerechnet. So entfallen die hohen Kosten, die entstehen würden, wenn während eines DNS-DDoS-Angriffs sowohl legitime als auch illegitime Abfragen berechnet würden.
Skalierbarkeit zur Erfüllung der Anforderungen an die Anwendungsleistung
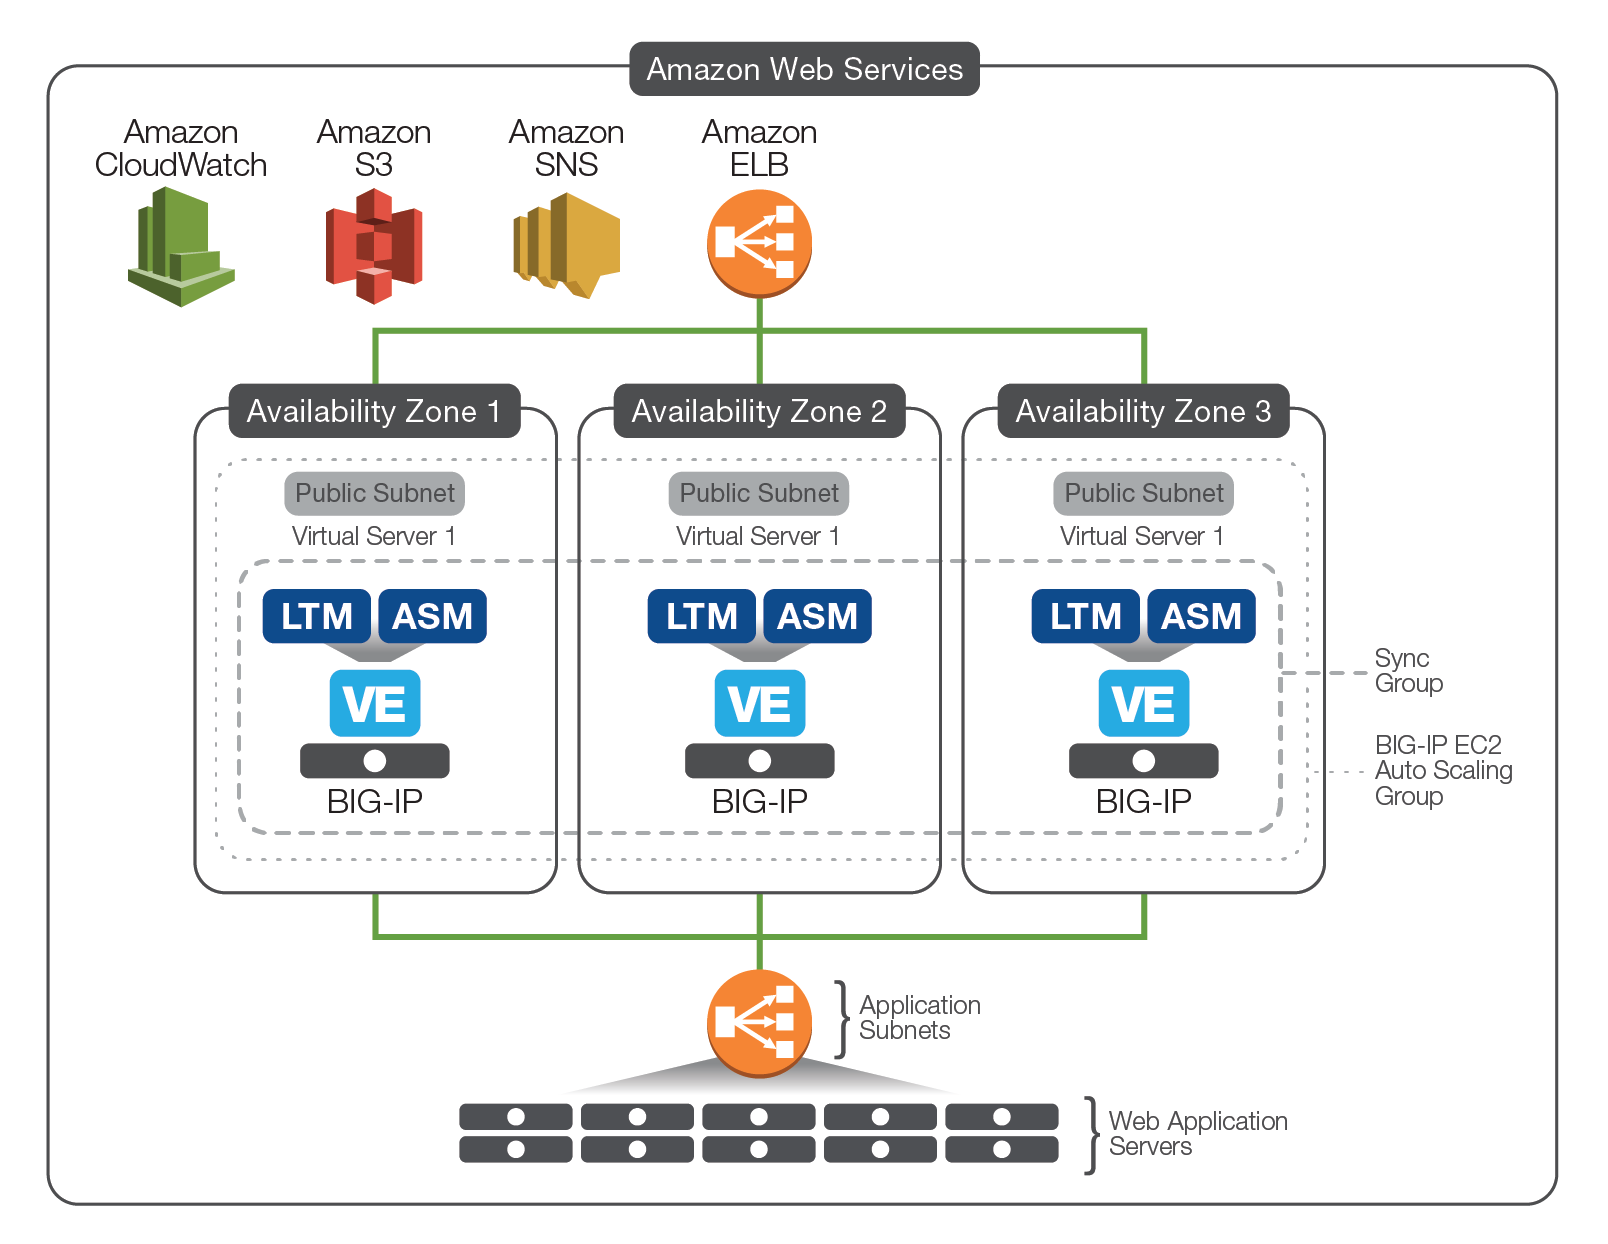
Ein wesentlicher Vorteil der Verlagerung von Anwendungs-Workloads auf Public-Cloud-Plattformen besteht darin, dass sich eine Anwendung über die im Rechenzentrum bereitgestellte Basiskapazität hinaus skalieren lässt. Mit AWS Auto Scaling bleiben Anwendungen verfügbar, während die Amazon-EC2-Kapazität anhand vordefinierter Schwellenwerte automatisch nach oben oder unten skaliert wird. BIG-IP-Lösungen lassen sich in AWS Auto Scaling integrieren und ermöglichen so die dynamische Skalierung von BIG-IP-Anwendungs- und Sicherheitsdiensten. Da BIG-IP VEs das Hinzufügen oder Entfernen von Pool-Mitgliedern nativ verarbeiten, sind keine externe Orchestrierung und kein externes Konfigurationsmanagement erforderlich. Zusätzlich zur automatischen Skalierung von BIG-IP LTM (siehe Abbildung 1) hat F5 Lösungen für die automatische Skalierung der Anwendungssicherheit veröffentlicht, bei denen sowohl BIG-IP LTM als auch BIG-IP ASM auf der BIG-IP VE bereitgestellt werden.
Vereinfachte und automatisierte Bereitstellungen
AWS CloudFormation Templates (CFTs) bieten eine skriptbasierte Methode zur Automatisierung der Bereitstellung von Infrastrukturressourcen (Server, Speicher, Netzwerk und Rechenleistung). Sie ermöglichen es, dasselbe BIG-IP-Image und dieselbe Konfiguration innerhalb von AWS schnell und wiederholt bereitzustellen, sodass wertvolle Arbeitszeit für dringendere geschäftliche Aufgaben eingesetzt werden kann. Da CFTs von F5-Ingenieuren entwickelt und umfassend getestet wurden, beseitigen sie Unsicherheiten bei der Bereitstellung oder Konfiguration von BIG-IP VE und gewährleisten, dass virtuelle F5-Appliances mit der Expertise eines F5-Spezialisten bereitgestellt werden. Dank der nahtlosen Integration mit Automatisierungstools von Drittanbietern wie Ansible, Chef und Puppet vereinfachen diese CFTs zudem die Automatisierung und Orchestrierung von BIG-IP VEs. Alle F5-CFTs sind Open Source und kostenlos über GitHub verfügbar, sodass andere F5-Anwender die Vorlagen an ihre spezifischen Geschäftsanforderungen anpassen können.
Darüber hinaus hat F5 die Integration mit dem AWS Marketplace weiter vertieft, indem eine Auswahl seiner CFTs direkt über den AWS Marketplace verfügbar gemacht wurde, um eine schnellere und einfachere Implementierung zu ermöglichen. So können beispielsweise verschiedene Lösungen zur automatischen Skalierung (automatische Skalierung von BIG-IP LTM, automatische Skalierung der WAF usw.) für die Bereitstellung über den Marketplace ausgewählt und in weniger als einer Stunde in Produktionsumgebungen in Betrieb genommen werden. Dadurch müssen F5-Benutzer diese komplexen Lösungen nicht selbst konfigurieren und sparen Tage, wenn nicht sogar Wochen an Arbeitszeit.
Die DevCentral™-Community-Website bietet Beispielkonfigurationen für VPC-Ressourcen wie Subnetze, Netzwerkschnittstellen und Routingtabellen für die Bereitstellung von BIG-IP VEs. Diese Beispiele zeigen außerdem, wie sich mithilfe von CloudInit-Benutzerdatenskripten BIG-IP iApps®-Vorlagen für bestimmte Standardanwendungen (Microsoft SharePoint, Exchange und andere) sowie benutzerdefinierte Anwendungen bereitstellen lassen. F5 iApps ähneln in ihrer Funktionalität den AWS CFTs und wurden entwickelt, um die von der jeweiligen Anwendung benötigten Dienste schnell bereitzustellen. iApps definiert außerdem die Konfiguration und Richtlinien für Dienste wie Datenverkehrsmanagement, Verschlüsselung, Firewall und Leistungsoptimierung für jede Anwendung.
Föderierte Bereitstellungen in öffentlichen und privaten Umgebungen
Durch die Integration von Public-Cloud-Ressourcen in ein bestehendes privates Rechenzentrum können Unternehmen Anwendungs-Workloads nach priorisierten Zeitplänen verlagern und gleichzeitig ihre bestehenden Investitionen weiterhin nutzen. BIG-IP VEs, F5 iApps und AWS CFTs wirken zusammen, um eine integrierte Cloud-Konfiguration zu schaffen, die eine schnelle und transparente Bereitstellung zusätzlicher Anwendungsressourcen ermöglicht. Zu den wichtigsten Vorteilen dieser föderierten Cloud-Konfiguration zählen die nahtlose Umleitung von Anwendungsbenutzern, Technologien für Geolokalisierung und Beschleunigung sowie sichere Verbindungen über AWS Direct Connect. Die Benutzererfahrung bleibt davon unberührt, ob Anwendungsressourcen aus einem privaten Rechenzentrum oder einer Public Cloud bereitgestellt werden. Die transparente und kontinuierliche Nutzung privater und öffentlicher Cloud-Ressourcen kann sich nach dem Bedarf, danach, ob ein Projekt neu ist oder bereits besteht, oder nach dem jeweiligen Standort des Anfordernden richten.
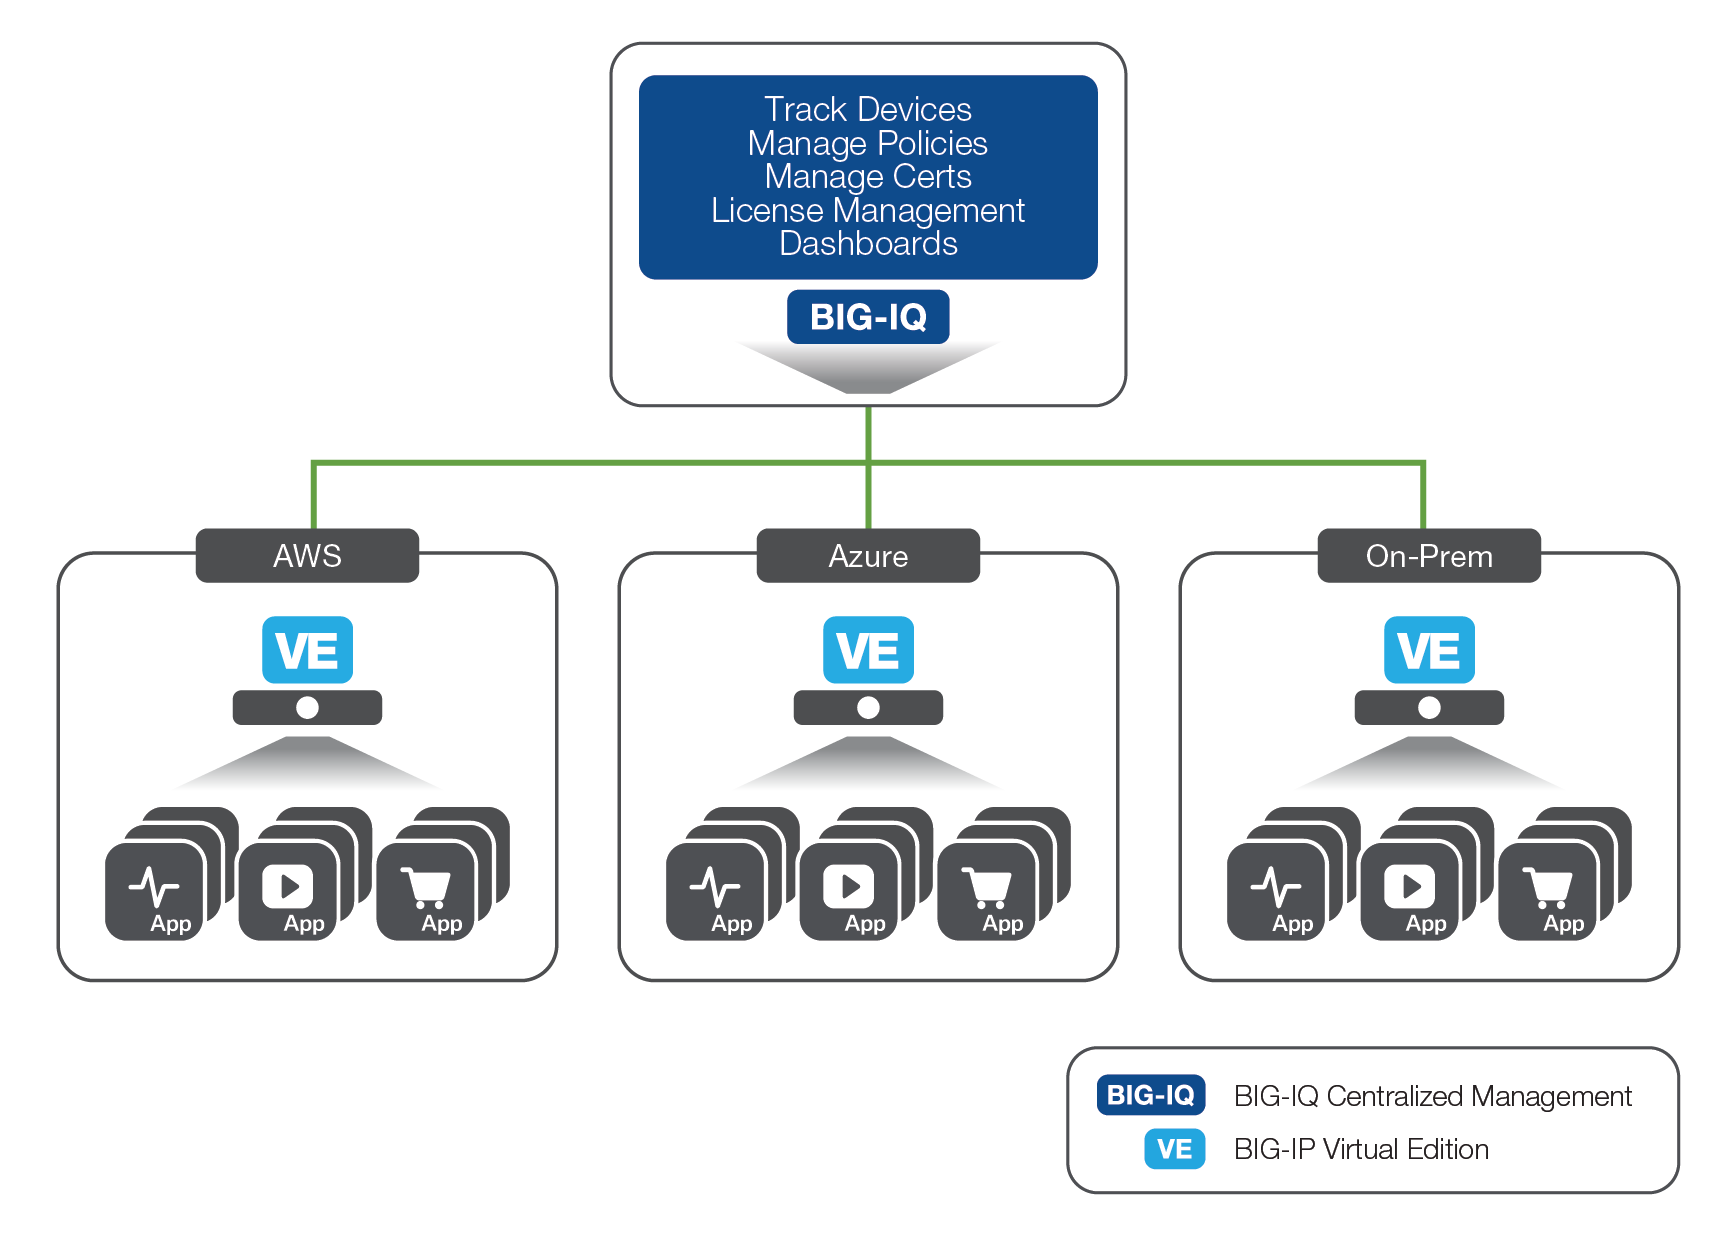
F5® BIG-IQ® Centralized Management bietet eine zentrale Steuerungsinstanz für physische und virtuelle F5-Geräte sowohl in der Cloud als auch in lokalen Umgebungen. BIG-IQ Centralized Management vereinfacht das Anwendungsmanagement, unterstützt die Einhaltung von Vorschriften und stellt Tools bereit, mit denen sich F5-Geräte und -Dienste unabhängig von ihrem Standort einheitlich und sicher verwalten lassen. BIG-IQ Centralized Management verwaltet Richtlinien, Lizenzen, SSL-Zertifikate, Images und Konfigurationen für F5-Geräte und die folgenden F5-Module:
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® Application Security Manager™ (ASM)
- BIG-IP® Advanced Firewall Manager™ (AFM)
- BIG-IP® Access Policy Manager® (APM)
- BIG-IP DNS (nur Überwachung)
- Dashboards für die F5 Fraud Protection-Lösungen WebSafe und MobileSafe
BIG-IQ Centralized Management ist als physische oder virtuelle Appliance verfügbar oder kann direkt über den AWS Marketplace ausgeführt werden.
Flexible Lizenzmodelle
BIG-IP Virtual Editions sind hauptsächlich in Good-Better-Best-Paketen und in drei verschiedenen Kaufmodellen erhältlich:
- Nutzungsabhängige Abrechnung. Für Vorproduktions-Workloads zu Test- und Entwicklungszwecken oder für temporäre Cloud-Bursting- und Skalierbarkeitsszenarien bietet F5 eine stundenbasierte, nutzungsabhängige Lizenzierung, die eine flexible, bedarfsgerechte Nutzung mit nachträglicher Abrechnung ermöglicht. Premium-Support und Software-Upgrades sind in allen nutzungsabhängigen Angeboten enthalten.
- Bring-your-own-license (BYOL). Diese Option eignet sich ideal für Hybrid-Cloud-Umgebungen, in denen bestehende BIG-IP VE-Lizenzen direkt aus einem privaten Rechenzentrum zu AWS migriert werden.
- Jahresabonnement. Neben unbefristeten VE-Lizenzen bietet F5 auch BYOL-VE-Lizenzen im Jahresabonnement an. Sie können in jeder unterstützten Hybrid-Cloud-Umgebung eingesetzt werden und bieten dadurch mehr Portabilität und Flexibilität. Jahresabonnements eignen sich ideal für Produktions-Workloads mit gleichbleibendem Datenverkehr und sind über den AWS Marketplace erhältlich.
- Enterprise License Agreement (ELA). Für größere Unternehmensumgebungen, die ein Höchstmaß an Flexibilität und Agilität benötigen, ermöglicht ein ELA den Erwerb mehrerer VEs im Rahmen von 3-Jahres-Verträgen, einschließlich Premium-Support und Software-Upgrades.
Darüber hinaus steht der BIG-IQ Centralized Management License Manager kostenlos zur Verfügung, um BIG-IP-Produktlizenzen in allen hybriden Umgebungen zu verwalten.
Fazit
Die Nutzung von Public-Cloud-Diensten ist in den vergangenen Jahren exponentiell gestiegen, wobei AWS in diesem Bereich durchgehend Marktführer war. Viele IT-Start-ups sowie größere, namhafte Unternehmen haben ihre Systeme mit großem Erfolg vollständig in der AWS-Cloud bereitgestellt. Wenn Unternehmen die Migration von Anwendungen in die Cloud planen, lassen sich die Anwendungsbereitstellungs- und Sicherheitsdienste von F5 mithilfe virtueller Editionen von F5 BIG-IP problemlos auf Anwendungs-Workloads in der Cloud übertragen. Dadurch werden viele der grundlegenden Bedenken von Unternehmenskunden hinsichtlich Sicherheit, Leistung und Kontrolle in der Public Cloud ausgeräumt. Dank flexibler Lizenzmodelle für BIG-IP-Lösungen im AWS Marketplace können Unternehmen Anwendungen in AWS mit minimalem finanziellen Risiko planen, vorbereiten und bereitstellen und so von der Agilität und Effizienz der AWS-Cloud profitieren.
1 Grundlagen der Amazon Cloud: 5 Fakten, die Sie kennen sollten
2 Marktanteile von AWS, Azure und Google Cloud 2017
VERÖFFENTLICHT AM 16. OKTOBER 2017