
Die dynamische DNS-Infrastruktur
Einleitung
Das Domain Name System (DNS) ist ein technischer Grundpfeiler des Internets, steht jedoch hinsichtlich Skalierbarkeit und Sicherheit vor erheblichen Herausforderungen. Das Internet ist auf DNS angewiesen – funktioniert es nicht, funktioniert auch das Internet nicht. Heutige Unternehmen sind nicht nur vom DNS des Internets, sondern auch von ihren eigenen DNS-Systemen abhängig. Fallen diese aus, funktionieren auch ihre Anwendungen nicht mehr.
Das Problem des Wachstums
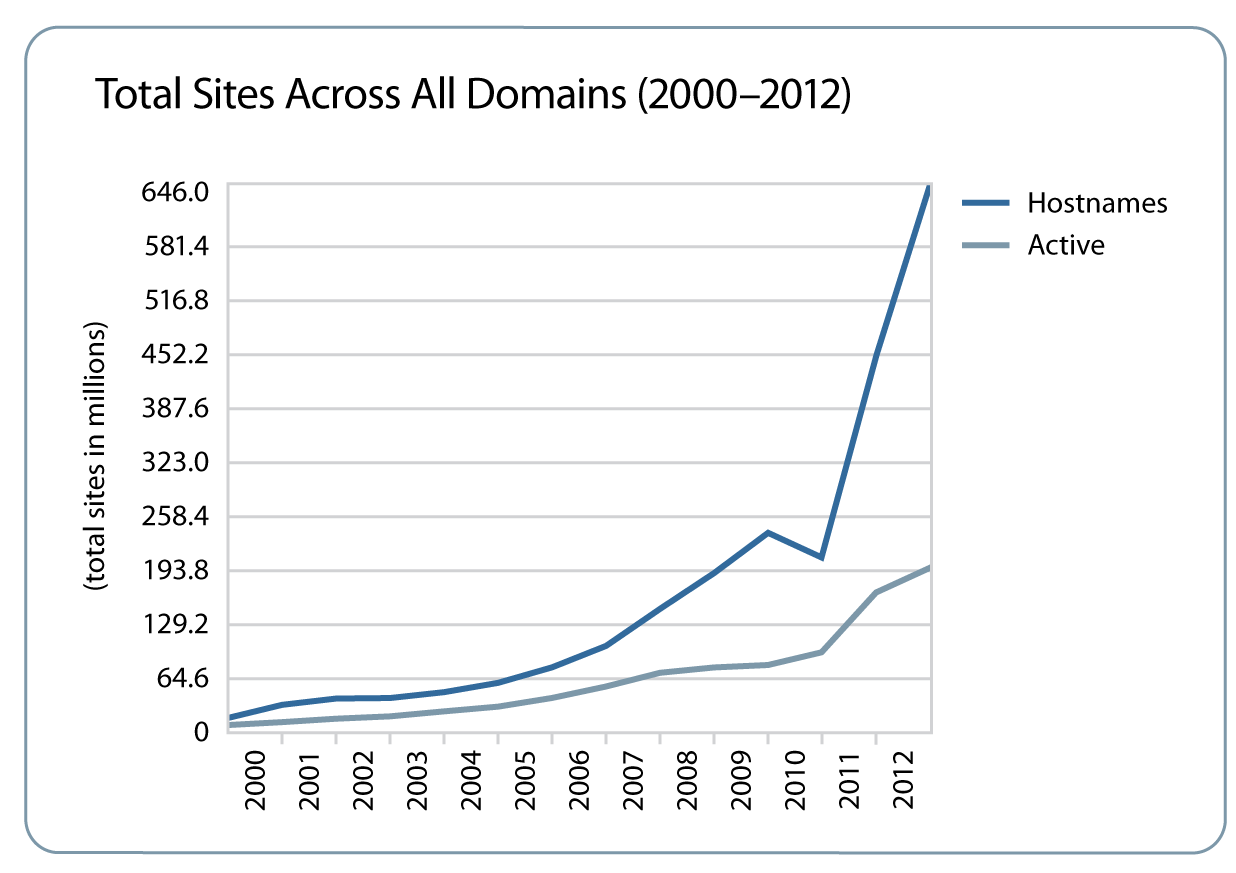
Da Smartphones im Laufe des letzten Jahrzehnts allgegenwärtig wurden, stieg die Zahl der Internetnutzer um mehr als 500 Prozent auf über 2,6 Milliarden. Forrester1 prognostiziert, dass bis 2016 weltweit mehr als 1 Milliarde Smartphones genutzt werden und die daraus resultierende explosionsartige Zunahme von Smartphone-Anwendungen in 4G-Netzen auf Basis von Long Term Evolution (LTE) zu einem exponentiellen Anstieg des DNS-Datenverkehrs führen wird.
Das Wachstum bei Unterhaltungswebsites, sozialen Medien, Suchanfragen und Onlinekäufen setzt auch das DNS unter Druck. In den letzten fünf Jahren ist das Volumen der DNS-Abfragen um mehr als 200 Prozent gestiegen – im ersten Quartal 2011 lag die durchschnittliche tägliche Abfragelast bei erstaunlichen 57 Milliarden.
Je umfangreicher und ausgefeilter Websites und Anwendungen werden, desto stärker wird das DNS belastet. Auf einer modernen Webseite können beispielsweise jedes Bild, jede Schaltfläche zum Hinzufügen, jedes Widget, jeder Link, jedes Symbol und jeder andere eingebettete Inhalt eine eigene IP-Adresse haben, die abgefragt werden muss. Es ist keine Seltenheit, dass ein Browser für eine einzige Seite mehr als zwei Dutzend verschiedene DNS-Abfragen durchführen muss. Eine übergeordnete Seite wie cnn.com erfordert über einhundert DNS-Abfragen. Ein größeres, komplexeres Web führt zu einer stetig wachsenden Zahl von DNS-Anfragen.
Das Sicherheitsproblem
Nahezu alle Clients sind auf DNS angewiesen, um die gewünschten Dienste zu erreichen. Damit ist DNS der kritischste – und öffentlichste – aller Dienste. DNS-Störungen beeinträchtigen sämtliche externen Rechenzentrumsdienste, nicht nur eine einzelne Anwendung. Dieser zentrale Ausfallpunkt macht DNS zusammen mit der traditionell unzureichend dimensionierten DNS-Infrastruktur – insbesondere in Internet- und Unternehmensrechenzentren – zu einem äußerst attraktiven Ziel für Angreifer. DNS ist mittlerweile der zweithäufigste Angriffsvektor für Distributed-Denial-of-Service-Angriffe (DDoS) nach HTTP, sodass Unternehmen dringend nach wirksamen Abwehrmaßnahmen suchen.
Ebenso bedeutsam ist die Tatsache, dass die finanziell schädlichsten Angriffe, etwa Phishing- und Man-in-the-Middle-Angriffe (MITM), mit der Manipulation von DNS-Antworten beginnen. Die Technologie Domain Name System Security Extensions (DNSSEC) soll diese Probleme beheben, doch der damit verbundene zusätzliche Aufwand und die höhere Komplexität stellen eine weitere Belastung für Unternehmen dar, die bereits unter Hochdruck daran arbeiten, die durch schnelles Wachstum und die Abwehr von DDoS-Angriffen entstehenden Herausforderungen zu bewältigen.
Selbst herkömmliche Sicherheitsmaßnahmen wie Blocker in Browser-Symbolleisten sind auf DNS-Dienste angewiesen. Werden diese Dienste beeinträchtigt, können daher auch die Sicherheitsmaßnahmen versagen. Dasselbe Problem besteht in gewissem Maße auch bei SSL-Zertifikaten für Websites.
Unternehmen müssen DNS-Lösungen neu bewerten, um sicherzustellen, dass sie die Leistungs- und Sicherheitsanforderungen des heutigen und zukünftigen Internets erfüllen.
Die Komplettlösung von F5 für globalen, lokalen und Cloud-Lastenausgleich
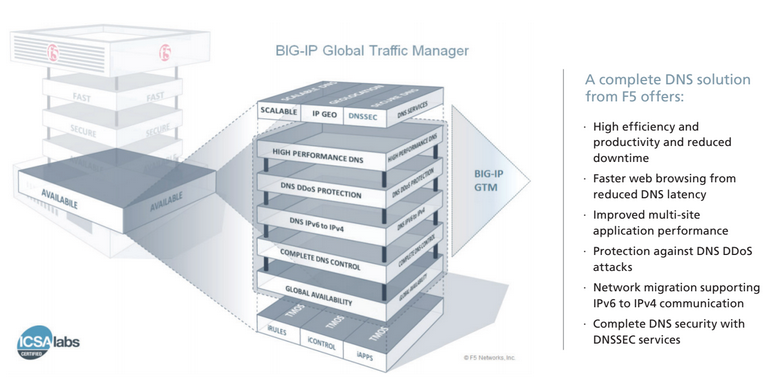
Unternehmen, die sich den Herausforderungen von Wachstum und Sicherheit stellen, vertrauen seit über 10 Jahren bei DNS und der globalen Anwendungsbereitstellung auf F5 Networks. F5 BIG-IP Global Traffic Manager (GTM) gilt seit jeher als leistungsstärkste und flexibelste Technologie für die standortübergreifende Anwendungsbereitstellung. Nun verschiebt F5 mit einer Full-Proxy-Architektur für dynamisches DNS die Grenzen des technologisch Machbaren und bietet damit eine Komplettlösung für den globalen, lokalen und cloudbasierten Lastenausgleich.
Globale Lösungen für eingehendes DNS
Für global tätige Unternehmen mit mehreren Rechenzentren und einer bestehenden DNS-Infrastruktur bietet BIG-IP GTM eine Reihe von Diensten – vom globalen Server-Lastenausgleich (GSLB) bis hin zum vollständigen Zonendienst mit der einzigartigen DNS-Express-Technologie von F5. Die DNSSEC-Signierung stellt sicher, dass Clients nicht auf schädliche Ziele umgeleitet werden.
Lokales DNS: Kontrolle und Agilität für Unternehmen
Für Unternehmen kann BIG-IP GTM als zentrale Vermittlungsstelle für die ausgehende DNS-Namensauflösung, Zwischenspeicherung und Auflösung sowie die DNSSEC-Validierung dienen. DNS Express skaliert, schützt und beschleunigt die lokale Zonenauflösung.
Cloud-Balancing: Lastverteilung für virtuelle Rechenzentren
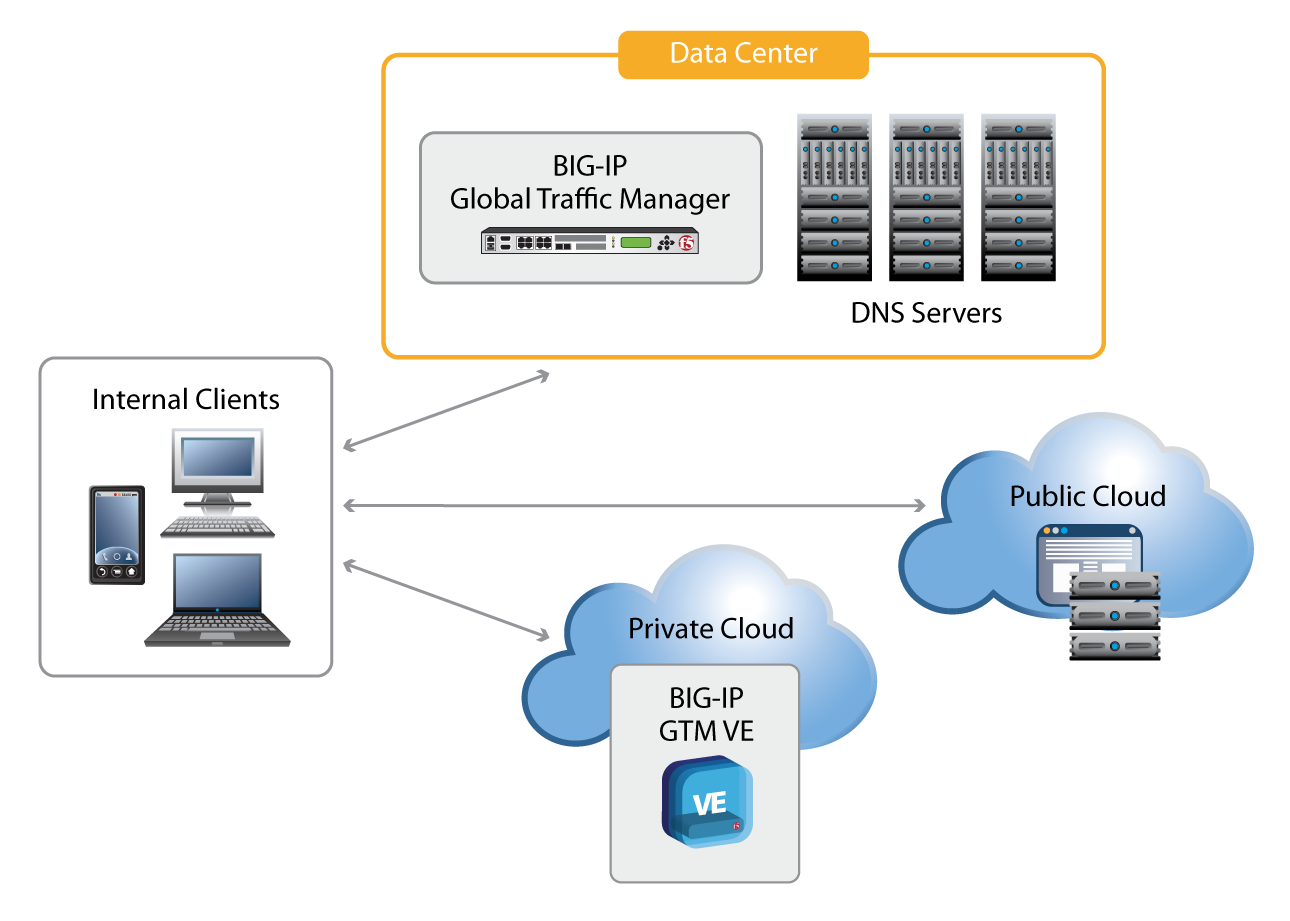
Für Unternehmen mit einer beliebigen Kombination aus physischen und virtuellen Rechenzentren bietet BIG-IP GTM die nötige Flexibilität, um zu steuern, wie Namen zwischen und innerhalb dieser Rechenzentren verschoben werden. Mit BIG-IP GTM Virtual Edition (VE) in öffentlichen und privaten Cloud-Umgebungen können Unternehmen bei Bedarf neue Bereitstellungen einrichten und eine flexible globale Anwendungsverfügbarkeit gewährleisten.
Lösungen für die globale Rechenzentrumsinfrastruktur
Globaler Server-Lastenausgleich
GSLB über DNS wird bereits seit der Einführung mehrerer IP-Adressen pro DNS-Antwort zur Lastverteilung eingesetzt. Auch heute noch verwenden viele Websites das Round-Robin-Verfahren für DNS-Antworten, um den Datenverkehr auf verschiedene Server und Anwendungen zu verteilen.
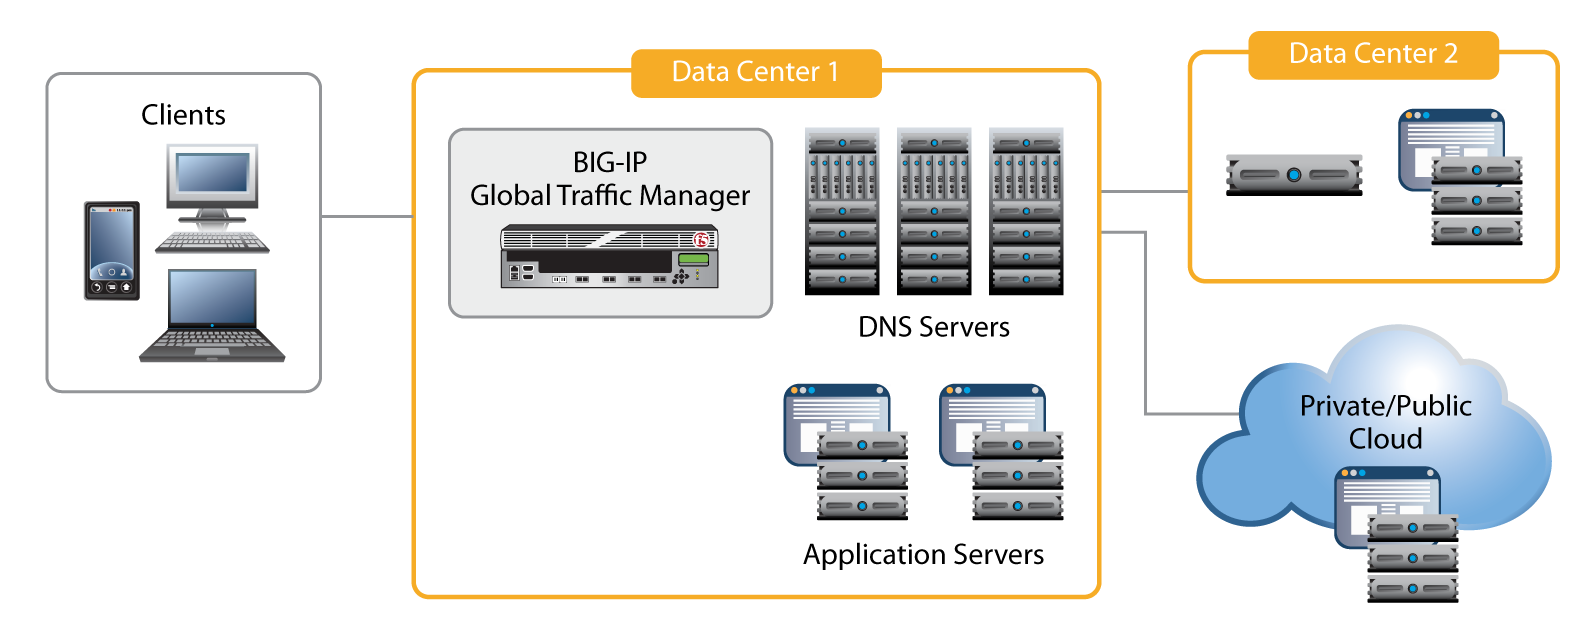
Obwohl das einfache Round-Robin-DNS-Load-Balancing unkompliziert und nützlich ist, weist es zwei erhebliche Schwächen auf. Erstens haben herkömmliche DNS-Server keine Kenntnis vom Zustand der Anwendungsserver. Wenn ein Name vier Anwendungsserveradressen zugeordnet ist und der dritte Server ausfällt, werden 25 Prozent der eingehenden Verbindungen abgelehnt. Zweitens berücksichtigt das herkömmliche Round-Robin-Verfahren nicht das Profil des Benutzers, der den Namen abfragt. Es kann Benutzer also nicht nahe gelegenen Rechenzentren zuordnen.
BIG-IP Global Traffic Manager bietet seit 2002 eine GSLB-Lösung, die diese und weitere Schwachstellen behebt. Internetpräsenzen und Unternehmensrechenzentren setzen auf BIG-IP GTM für ein fortschrittliches globales Server-Load-Balancing, das eine hohe Anwendungsverfügbarkeit und eine positive Benutzererfahrung gewährleistet. In Unternehmen berücksichtigt BIG-IP GTM den Zustand der zugrunde liegenden Anwendung und liefert ausschließlich Adressen funktionsfähiger Server aus. Für globale Internetpräsenzen mit mehreren Rechenzentren kann BIG-IP GTM ausgefeilte Load-Balancing-Methoden einsetzen, die die Geschäftslogik der jeweiligen Anwendung umsetzen. Die Methode kann so einfach sein wie eine prioritätsbasierte Präferenzliste, die die Last anhand statischer oder dynamischer Verhältnisse verteilt, oder auf der Nähe zum Client basieren. Sie kann aber auch so komplex sein, dass mehrere Faktoren und Eingaben herangezogen werden, um die optimale Ressource für die Clients auszuwählen. Viele Organisationen nutzen inzwischen Geolokalisierungsdaten, um Benutzer mit dem nächstgelegenen Rechenzentrum zu verbinden. Dadurch treten bei den Benutzern weniger fehlerhafte Verbindungen auf und sie profitieren von einer besseren Benutzererfahrung, während die Rechenzentren ein effektiveres globales Server-Load-Balancing erzielen.
DNS Express für die globale Rechenzentrumsinfrastruktur
In der Vergangenheit stellte BIG-IP GTM GSLB durch eine intelligente, jedoch nicht autoritative DNS-Auflösung bereit. Die neue Funktion DNS Express verbessert dies durch eine erstklassige, leistungsstarke autoritative DNS-Auflösung. Dazu überträgt sie die Zoneninformationen von vorhandenen DNS-Servern in den eigenen Arbeitsspeicher und beantwortet anschließend alle Anfragen selbst. DNS Express macht BIG-IP GTM zu einem autoritativen Server, ohne dass eine neue Verwaltungsinfrastruktur erforderlich ist.
Bei Verwendung hinter DNS Express dienen die DNS-Server lediglich als Speicher- und administrative Kontrollpunkte für die DNS-Verwaltung. Dadurch werden weniger Server benötigt. Wie andere F5-Produkte ist BIG-IP GTM eine von ICSA Labs zertifizierte Netzwerk-Firewall und kann daher in einer DMZ oder sogar außerhalb des Firewall-Perimeters platziert werden.
F5-Technologien ermöglichen DNS-Schutz
DNS-DDoS-Schutz
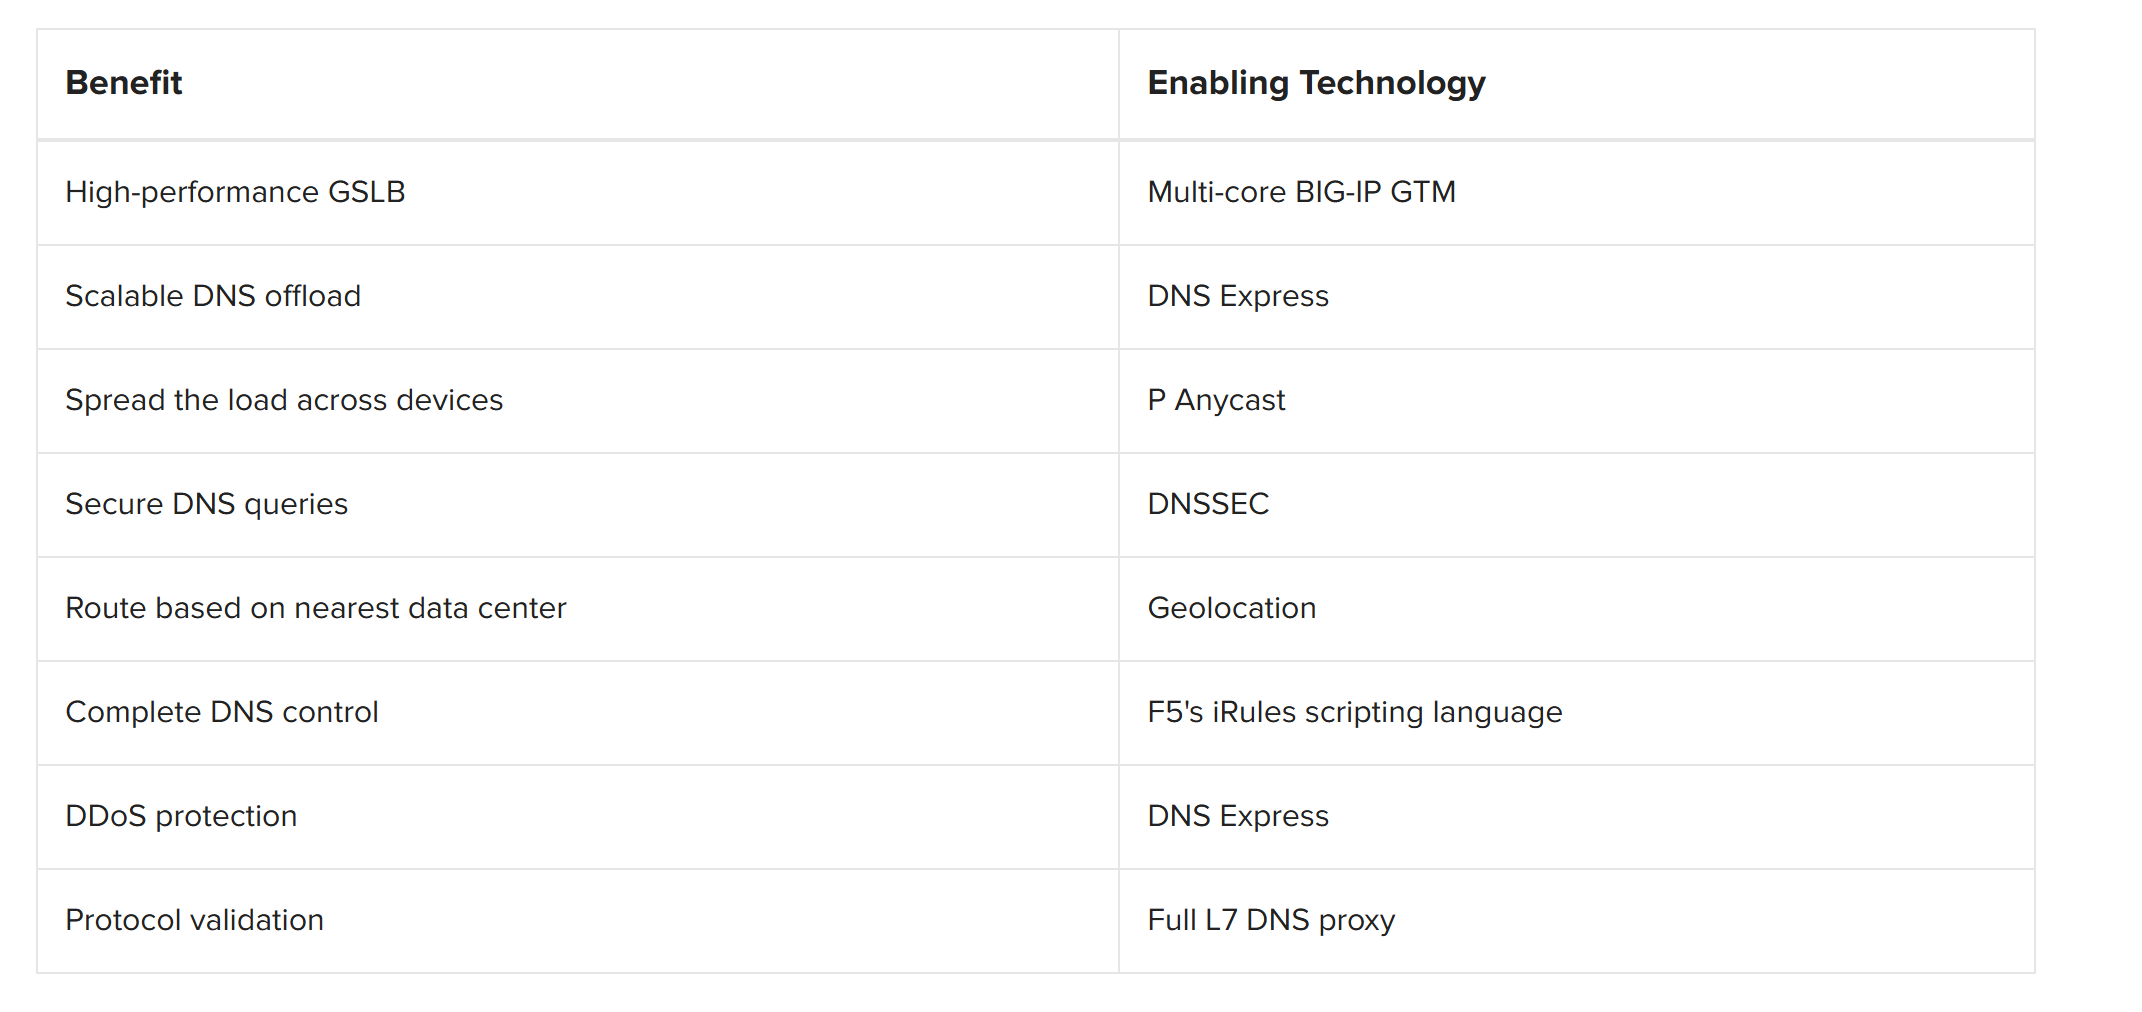
BIG-IP GTM bietet eine Reihe von Sicherheitsdiensten, die vor DDoS-Angriffen auf den DNS-Sicherheitsperimeter schützen. So kann BIG-IP GTM beispielsweise typische verteilte UDP-Flood-Angriffe problemlos abwehren, indem es eine Leistung bereitstellt, die weit über die eines normalen DNS-Servers hinausgeht. Auch bei komplexeren Abfrageangriffen kann die DNS-Express-Funktion einen typischen DNS-Server übertreffen, da sie selbst während eines NXDOMAIN-DDoS-Angriffs alle gültigen Zoneneinträge beibehält.
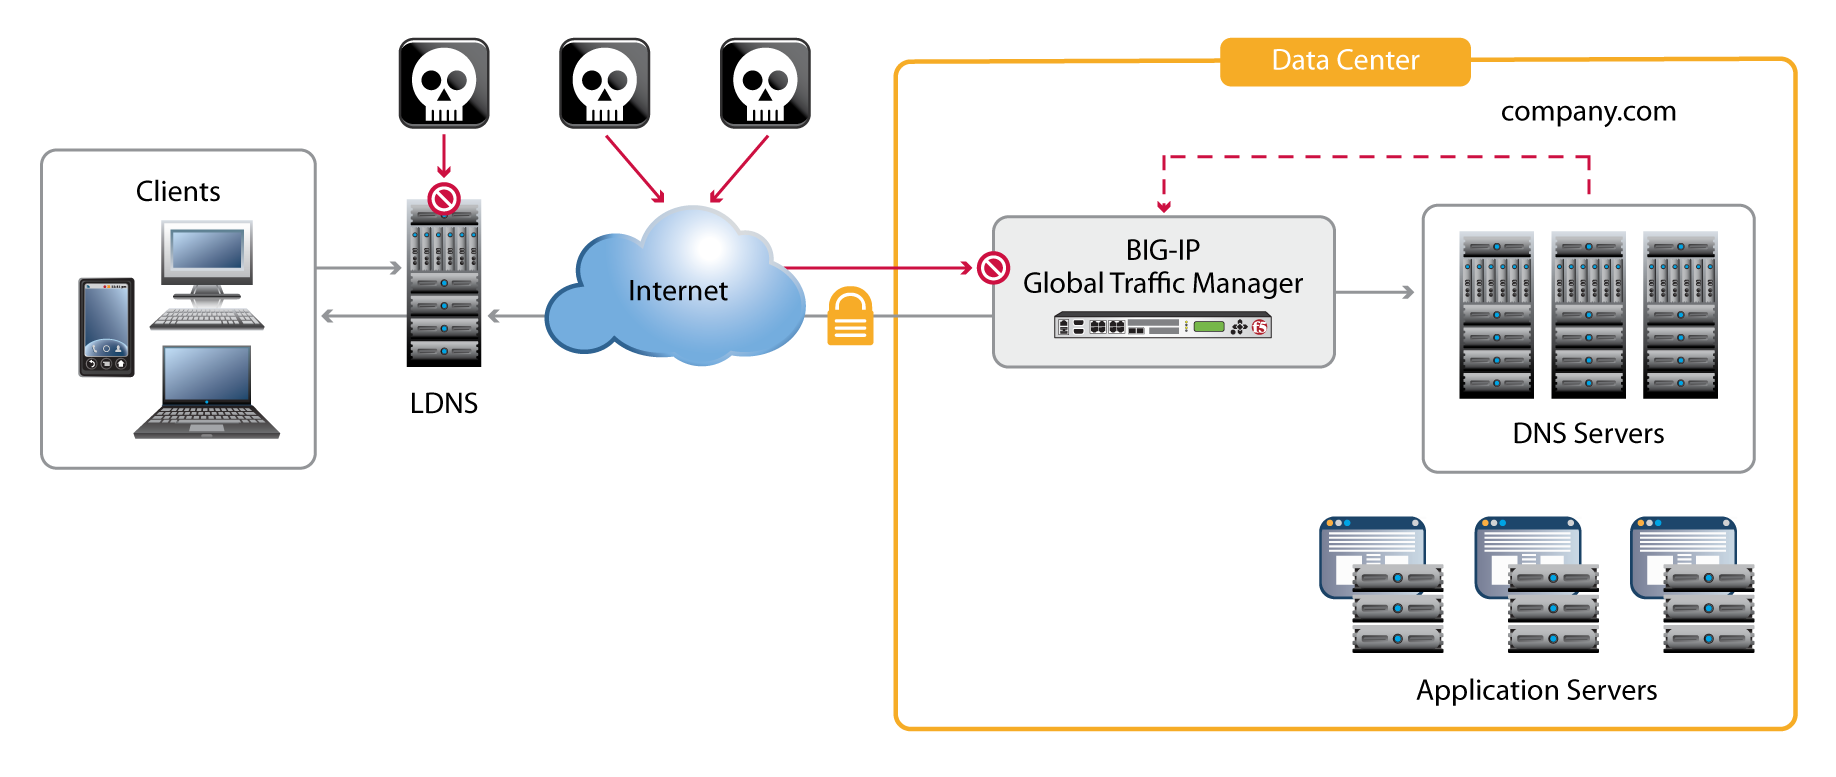
Seit 2002, als die ersten größeren Angriffe auf die globale DNS-Infrastruktur stattfanden, ist die IP-Anycast-Technologie zu einem entscheidenden Schutz vor vielen Arten von DDoS-Angriffen geworden. IP Anycast schwächt DDoS-Angriffe ab, indem die Last – unabhängig davon, ob es sich um legitimen Datenverkehr oder einen Netzwerkangriff handelt – auf mehrere Geräte verteilt wird, die sich in der Regel in verschiedenen Rechenzentren in unterschiedlichen Teilen der Welt befinden. Dadurch werden globale Botnetze ausgebremst, da sie ihre Angriffskraft niemals auf ein einzelnes Ziel konzentrieren können.
Alle TMOS-basierten Produkte von F5, einschließlich BIG-IP GTM, verfügen über eine von ICSA Labs zertifizierte Netzwerk-Firewall-Funktionalität, die Netzwerkangriffe abwehrt. Die neue Full-Proxy-Architektur von BIG-IP Version 11 ermöglicht BIG-IP GTM die native Protokollvalidierung sämtlicher DNS-Abfragen. Durch die Terminierung beider Seiten der DNS-Kommunikation kann BIG-IP GTM ungültige DNS-Anfragen schnell verwerfen.
Vollständige DNS-Kontrolle und Flexibilität
DNS Express revolutioniert die Art und Weise, wie DNS-Antworten bereitgestellt werden. Gleichzeitig entwickelt F5 seine herkömmliche Lösung für den DNS-Server-Lastenausgleich kontinuierlich weiter. Mit BIG-IP GTM Version 11.1 wurde eine echte Inline-Full-Proxy-Funktionalität eingeführt, bei der BIG-IP GTM Anfragen des DNS-Clients und Antworten des DNS-Servers als Proxy vermittelt, um maximale Kontrolle zu gewährleisten.
Diese neue Full-Proxy-Architektur gibt Unternehmen die Kontrolle, ein umfassendes Spektrum an Diensten für DNS-Leistung und -Sicherheit bereitzustellen, darunter Caching, Namensauflösung sowie DNSSEC-Signierung und -Validierung.
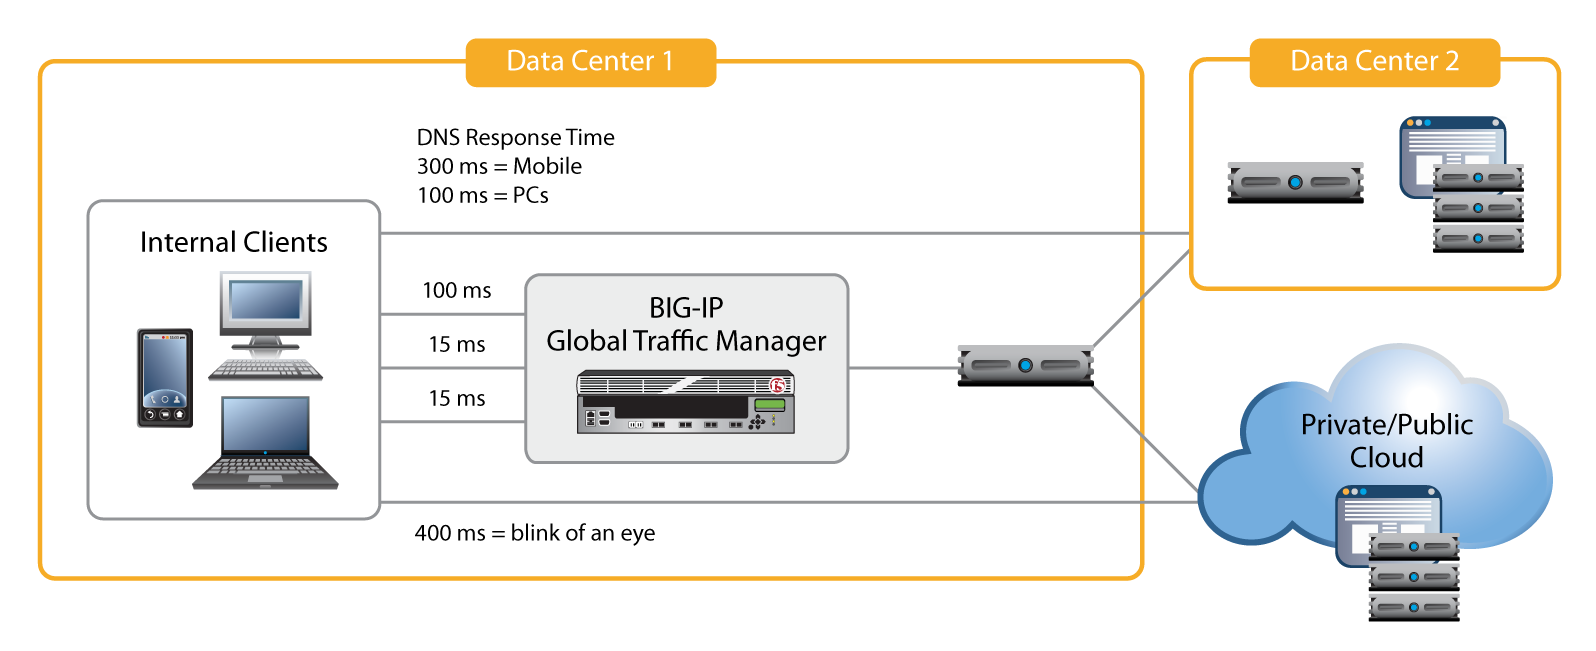
Bessere Leistung durch das Caching mehrerer Server
Dank seiner Full-Proxy-Architektur kann BIG-IP GTM mit DNS-Caching und -Auflösung als transparenter Cache fungieren – nicht nur für einen einzelnen DNS-Server, sondern für einen gesamten Pool von DNS-Servern. Transparentes Caching an einem zentralen Kontrollpunkt ermöglicht schnellere Antworten, da sich der zentrale Cache von BIG-IP GTM schneller füllen kann als die einzelnen Caches der jeweiligen DNS-Resolver. Dies führt zu einer insgesamt höheren Leistung und letztlich zu einer besseren Benutzererfahrung.
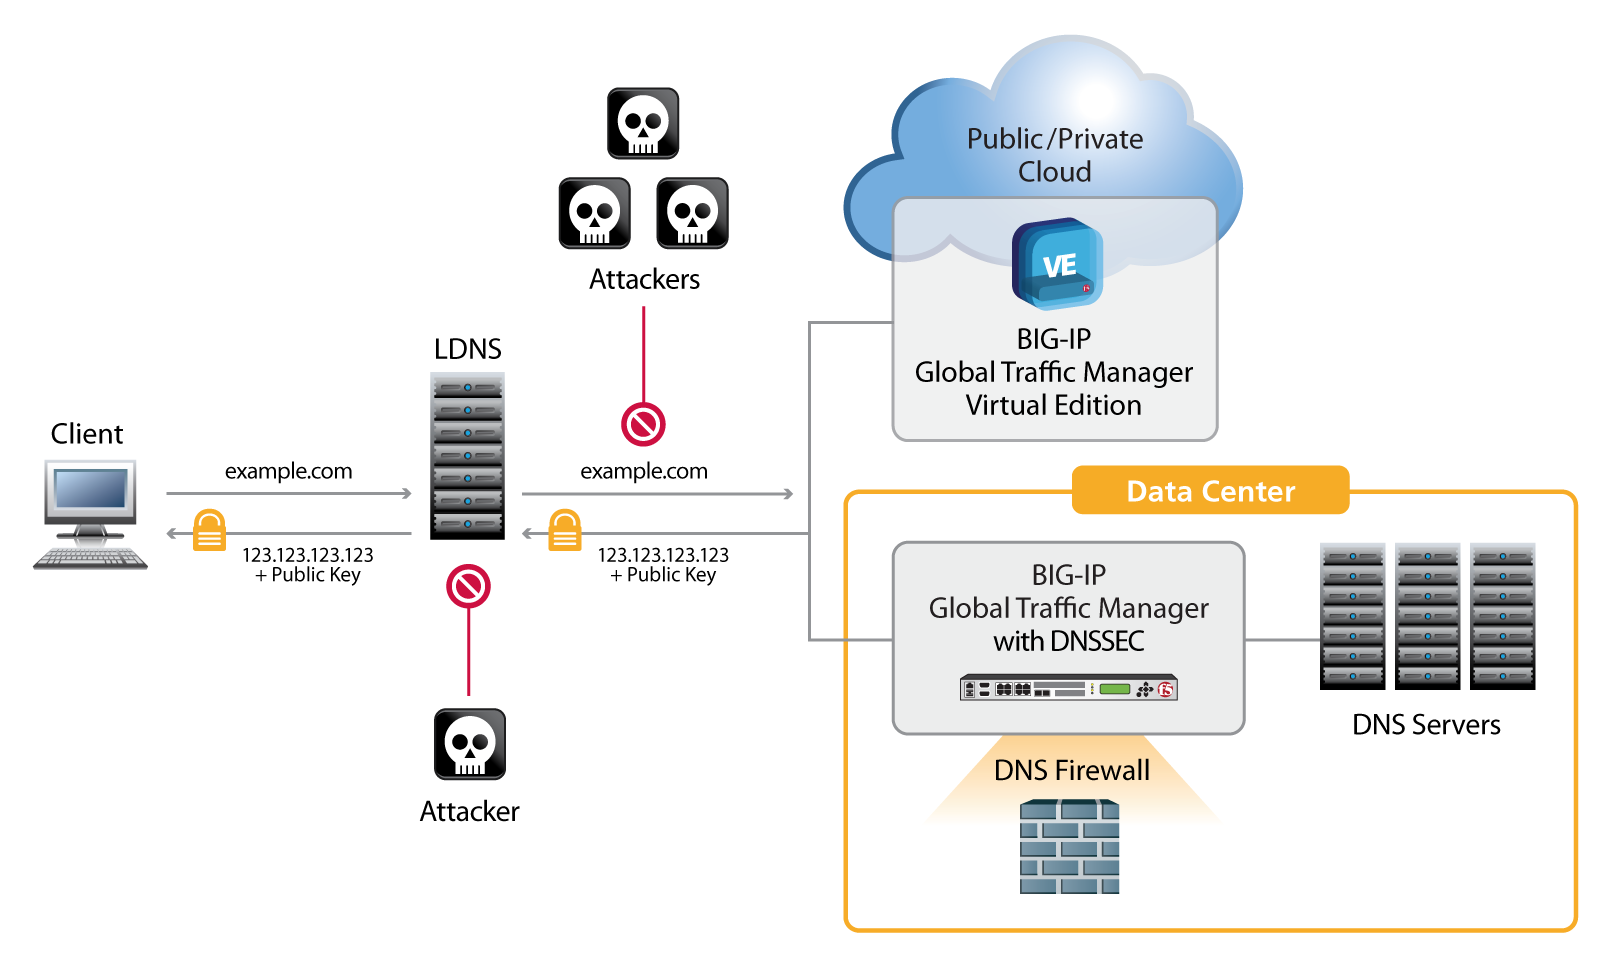
Sicherung der Kundenkonnektivität durch DNSSEC-Signierung
Da DNS in der Regel der erste Schritt ist, den ein Kunde beim Herstellen einer Verbindung zum Rechenzentrum eines Unternehmens durchläuft, sind Angriffe, bei denen DNS-Antworten manipuliert werden (z. B. Phishing- und MITM-Angriffe), der einfachste Weg, Ressourcen zu kompromittieren. Das Spoofing von DNS-Antworten ist bei Angreifern seit jeher eine beliebte Methode, und Cache-Poisoning-Angriffe auf rekursive Nameserver sind wesentlich einfacher, als die IT-Fachwelt zunächst angenommen hatte. Im Jahr 2008 deckte der Sicherheitsforscher Dan Kaminsky eine Schwachstelle im Design von DNS-Nachrichtenkennungen auf. Infolgedessen räumten Organisationen mit hohen Sicherheitsanforderungen wie das US-Verteidigungsministerium der Absicherung von DNS höchste Priorität ein und machten sie zur Pflicht für die Einhaltung regulatorischer Vorgaben.
Die DNSSEC-Lösung von F5 schützt vor der gesamten Klasse von Cache-Poisoning-Angriffen und mindert dadurch Phishing- und MITM-Bedrohungen. Sie gibt den Kunden von Unternehmen die Gewissheit, dass sie tatsächlich eine Verbindung zum Rechenzentrum des jeweiligen Unternehmens und nicht zu einem Phishing-Proxy herstellen. Für maximale Sicherheit können die DNSSEC-Signaturschlüssel von F5 in manipulationsgeschützten Hardware-Sicherheitsmodulen (HSMs) gemäß FIPS 140-2 Level 3 gespeichert werden.
F5 verbindet Sicherheit mit Agilität
Die Einführung von DNSSEC gestaltet sich für viele Anbieter im Bereich der Namensauflösung schwierig und langwierig. Insbesondere sind einige Lösungen für den globalen Serverlastenausgleich nicht mit DNSSEC kompatibel. Die meisten orientieren sich an der ursprünglichen Referenzimplementierung, signieren einmal im Monat die gesamte Zone statisch und stellen anschließend die vorsignierten Antworten bereit. Eine statisch signierte Lösung bringt jedoch Probleme mit sich (siehe Seitenleiste).
Die dynamische DNS-Infrastruktur von F5 bietet einen überlegenen Ansatz.2 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote02) Mit BIG-IP GTM können DNSSEC und GSLB nebeneinander eingesetzt werden, da BIG-IP GTM Antworten in Echtzeit signiert. So lassen sich alle Vorteile von GSLB nutzen, während die Antworten weiterhin durch starke asymmetrische Kryptografie geschützt werden.
Bei Verwendung mit DNS Express signiert BIG-IP GTM die Antworten auf alle von ihm bearbeiteten Abfragen. Dazu gehören Antworten, die auf eigenen Zoneninformationen, auf Informationen anderer lokaler DNS-Server (die möglicherweise kein DNSSEC verwenden) oder auf dem eigenen Caching-Resolver von BIG-IP GTM basieren. BIG-IP GTM ist außerdem intelligent genug, Antworten, die bereits von einem anderen Server signiert wurden, nicht erneut zu signieren. F5 bietet die einzige vollständige GSLB- und DNSSEC-Lösung und kann Signaturschlüssel durch einen manipulationssicheren Hardwareschutz gemäß FIPS 140-2 Level 3 schützen.
Probleme mit statisch signierten Zonen
- Administratoren können keine kleinen Änderungen an der Zone vornehmen, bevor nicht die gesamte Zone erneut signiert wurde.
- Statisch signierte Zonen können die Überwachung des Anwendungszustands nicht nutzen, um eine hohe Verfügbarkeit sicherzustellen.
- Erweiterte Verfahren zur Client-Qualifizierung, wie etwa die Geolokalisierung, werden in einer statisch signierten Umgebung nicht unterstützt.
- GSLB-Implementierungen setzen statisches DNSSEC außer Kraft, um Routing-Entscheidungen zu treffen
Leistung und Sicherheit für das lokale DNS im Unternehmen
Lokale DNS-Dienste (LDNS) lösen im Auftrag von Unternehmensclients ausgehende Namensanfragen auf. Durch die Bereitstellung dieses grundlegenden Dienstes kann LDNS zu einer zentralen Kontrollinstanz werden, über die Unternehmensadministratoren Leistung, Skalierbarkeit und Sicherheit verwalten können.
- Leistung. Wenn der Cache gefüllt ist, können der BIG-IP GTM-Cache und -Resolver ausgehende DNS-Abfragen um 80 Prozent reduzieren, was zu einer höheren Leistung und einer besseren Benutzererfahrung führt.
- Skalierbarkeit. Die Mehrkernarchitektur von BIG-IP GTM lässt sich zusammen mit DNS Express skalieren, um selbst die Anforderungen der größten Rechenzentren von Unternehmen zu erfüllen.
- Sicherheit. BIG-IP GTM bietet eine leistungsstarke, direkt integrierbare DNSSEC-Validierungslösung, die andere interne Clients und DNS-Dienste von rechenintensiven kryptografischen Aufgaben entlastet.
Leistungsstarke DNSSEC-Validierung für das lokale DNS
Die Full-Proxy-Funktionalität von BIG-IP GTM kann Unternehmen bei der Validierung von DNSSEC-Antworten unterstützen, indem sie die Validierung für jede beliebige Kombination aus DNS-Auflösung, Caching und DNS-Antwortfunktionalität übernimmt. BIG-IP GTM kann nicht nur jede Anfrage annehmen und auflösen, sondern auch die DNSSEC-Antworten validieren.
Die Validierung durch BIG-IP GTM sichert die Kommunikation und entlastet den Client von rechenintensiven kryptografischen Operationen. Zudem verbessert die Zwischenspeicherung die Leistung nachfolgender Abfragen. Wenn mehrere Clients dieselbe DNS-Auflösung anfordern, erhalten alle nachfolgenden Clients die bereits zwischengespeicherte und validierte Antwort.
DNSSEC-Lösungen haben das Potenzial, das Internet endlich sicher zu machen. Nachdem nun die Root-Zone der .com-Domain signiert wurde, steht endlich eine globale Infrastruktur zur Verfügung, mit der Kunden beispielsweise überprüfen können, ob eine E-Mail von ihrer Bank tatsächlich von ihrer Bank stammt. Sobald das Internet die anfänglichen Schwierigkeiten mit DNSSEC überwunden hat, wird sich diese Schlüsseltechnologie nicht nur bei den Bundesbehörden durchsetzen, für die sie verpflichtend ist.
Da die DNSSEC-Validierung sehr rechenintensiv sein kann, benötigen große Unternehmen die richtige Kombination aus Caching und Leistung, damit interne Clients reibungslos funktionieren.
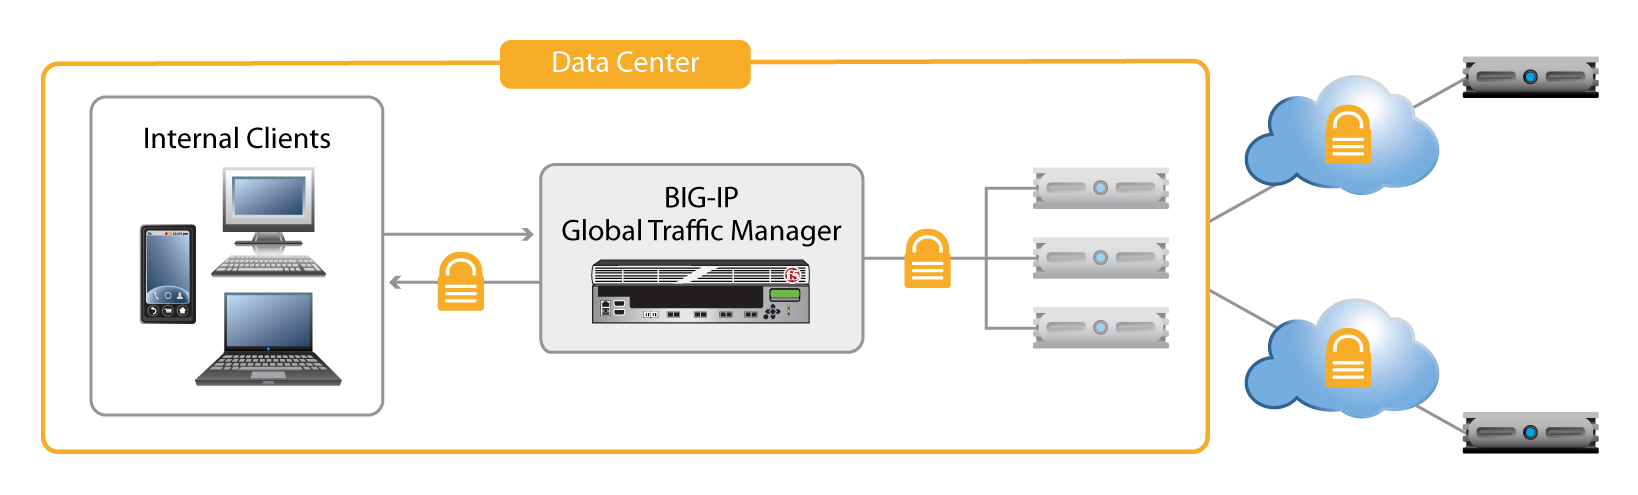
Die integrierte, leistungsstarke Kryptografie-Hardware von BIG-IP GTM übernimmt die Rechenarbeit für die DNSSEC-Validierung. BIG-IP GTM kann die DNSSEC-Validierung selbst für ältere Clients durchführen, die DNSSEC nicht anfordern, und bietet damit eine transparente, sofort einsetzbare Sicherheitslösung für das gesamte Unternehmen.
Dynamische DNS-Zustandsüberwachung
BIG-IP GTM umfasst einen neuen Monitor für den Anwendungszustand, der alle fünf Sekunden den Zustand der DNS-Dienste abfragt. Der Monitor überprüft, ob aktive, verfügbare Server ordnungsgemäß auf Abfragen reagieren. Anschließend kann er jeden Aspekt der Antwort auswerten oder einfach prüfen, ob überhaupt eine Antwort eingeht.
Dank seiner Flexibilität kann der DNS-Zustandsmonitor effektiv als Pfadmonitor eingesetzt werden. So kann ein Administrator beispielsweise überwachen, ob ein externer Name nicht aufgelöst wird. Indem der Monitor diesen Fehler meldet, weist er eine Organisation darauf hin, dass die Namensauflösung an einer Stelle zwischen dem Unternehmensserver und dem Internet unterbrochen ist.
“Eine leistungsstarke Lösung zur DNSSEC-Validierung wird mit der zunehmenden Verbreitung von DNSSEC auf immer mehr Websites von entscheidender Bedeutung sein.”
Cricket Liu, Vice President für Architektur bei Infoblox
Cloud-Balancing mit DNS- und GSLB-Diensten
Einfache und robuste Cloud-DNS-Verwaltung
Rechenzentren befinden sich heute im Wandel. Einige Unternehmen konsolidieren ihre Rechenzentren, während andere neue virtuelle Rechenzentren und Cloud-Bereitstellungen nutzen, um ihr Wachstum zu bewältigen. Wieder andere setzen auf eine Kombination aus Managed-Service-Hosting und internetbasierter Software-as-a-Service (SaaS), um virtuelle Anwendungen bereitzustellen. BIG-IP GTM bietet Lösungen, die all diese Architekturen unterstützen.
Einfache und robuste Cloud-DNS-Verwaltung:
- Erweitert die Abfrageverwaltung und Zwischenspeicherung auf Cloud-Bereitstellungen.
- Stellt sicher, dass DNS-Abfragen effizient an die am besten geeignete Cloud weitergeleitet werden.
- Steigert die Produktivität durch DNS-Caching und schnelle Anwendungsantworten.
BIG-IP GTM VE in virtuellen Umgebungen
Mit BIG-IP GTM erhalten Unternehmen eine zentrale Kontrollinstanz für ihr eingehendes DNS und den globalen Serverlastenausgleich in Cloud-Bereitstellungen. Die virtuelle Edition (VE) von BIG-IP GTM kann in Umgebungen mit VMware vSphere, Microsoft Hyper-V und Citrix XenServer bereitgestellt werden3 (https://www.f5.com/resources/white-papers/the-dynamic-dns-infrastructure#footnote03), um dieselben Dienste wie die physische Version bereitzustellen. BIG-IP GTM VE kann innerhalb der virtuellen Umgebung LDNS für virtuelle Anwendungen bereitstellen, während ein eigenständiges physisches BIG-IP GTM-Gerät die externe Verfügbarkeit sicherstellen kann.
Globale Serverlastverteilung für virtuelle Rechenzentren
Dieselben Prinzipien, die GSLB zu einer so überzeugenden Lösung machen, gelten auch für virtuelle Umgebungen. BIG-IP GTM ermöglicht Unternehmen die einfache Implementierung einer flexiblen globalen Anwendungsverfügbarkeit, indem Benutzer zu Anwendungen in virtuellen Rechenzentren weitergeleitet werden. Die DNS-Systemüberwachung stellt die Verfügbarkeit virtueller Anwendungen sicher. Die native DNS-Intelligenz von BIG-IP GTM leitet Benutzer zu den am besten verfügbaren Cloud-Anwendungen und bei virtuellen Bereitstellungen zwischen verschiedenen Clouds weiter.
Den Übergang zu IPv6-Diensten erleichtern
Bei der Migration auf IPv6 hängt die Geschwindigkeit der Umstellung unter anderem von Altsystemen, Kundenanforderungen und der Kompatibilität ab. Erschwerend kommt hinzu, dass einige Netzwerke ausschließlich IPv6 verwenden, aber dennoch Zugriff auf IPv4-Ressourcen benötigen, beispielsweise auf Hosts im Internet und ältere Server, die IPv6 nicht unterstützen. Viele Unternehmen verfügen über Subnetze, die einen Dual-Stack-Betrieb schlichtweg nicht unterstützen können, und benötigen daher eine Lösung, um diese Lücke zu schließen.
Die Full-Proxy-Architektur von F5 bietet eine einzigartige, überzeugende Lösung, die strategische Kontrollpunkte im Netzwerk nutzt, um die Lücke zwischen IPv6-Clients und IPv4-Servern zu schließen.
Die Netzwerkadressübersetzung mit dem NAT64-Gateway in BIG-IP Local Traffic Manager (LTM) stellt einen IPv6-zu-IPv4-Proxy für die Anwendungsbereitstellung bereit. Das DNS64-Gateway von BIG-IP GTM simuliert automatisch die IPv6-Adresse und ruft den NAT64-Proxy auf.
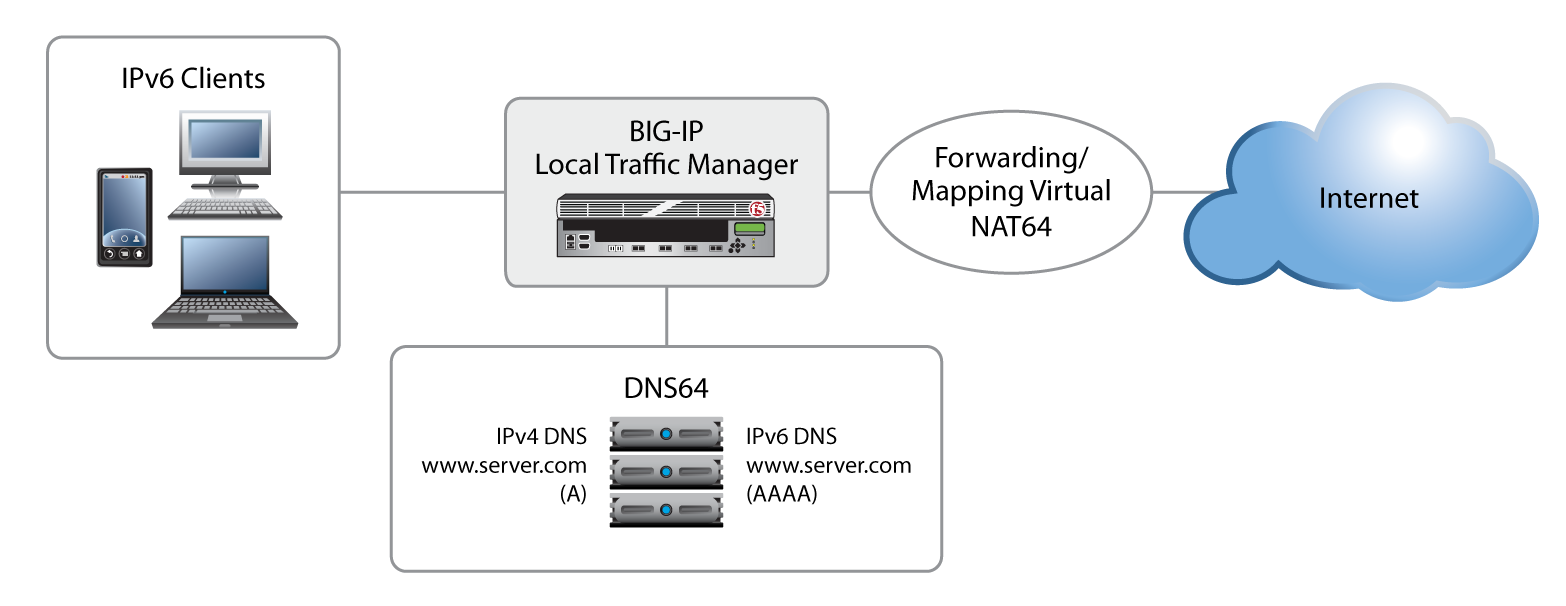
Unternehmen nutzen DNS64 und NAT64, um neue reine IPv6-Netzwerke aufzubauen, die weiterhin auf IPv4-Infrastrukturen zugreifen können – ohne in ihren Netzwerken Dual-Stack implementieren zu müssen. Die strategischen Kontrollpunkte von F5 im Netzwerk sind die entscheidenden Komponenten, die diese Lösungen ermöglichen.
BIG-IP GTM schließt die Lücke zwischen IPv6 und IPv4 durch:
- Bereitstellung wichtiger Unterstützung für mobile LTE-Geräte
- Unterstützung reiner IPv6-Clients, die sowohl auf IPv6 als auch auf IPv4 zugreifen
- Kombination von NAT64 und DNS64 zur automatischen Übersetzung
Fazit
F5 bietet seit 2002 leistungsstarke DNS-Lösungen an. Mit seiner neuesten Suite von DNS-Technologien bleibt F5 bei der globalen Anwendungsbereitstellung technologisch führend. DNS Express bietet für autoritative und lokale Zonen höchste Leistung bei der DNS-Bereitstellung und zusätzlichen Schutz vor DNS-DDoS-Angriffen. Die neue Full-Proxy-Architektur von BIG-IP GTM ermöglicht es Unternehmen, durch DNS-Auflösung maximale Agilität, durch Caching eine optimale Leistung und durch Signierung und Validierung umfassende DNS-Sicherheit zu erzielen. Unternehmen, die auf Cloud-Dienste umsteigen, bietet BIG-IP GTM VE Flexibilität in Private-Cloud- und virtuellen Umgebungen. Und bei der Umstellung auf IPv6 verbindet DNS64 in BIG-IP GTM während der Übergangsphase erfolgreich die Welten von IPv6 und IPv4.
Unabhängig davon, ob Unternehmen über eine globale Rechenzentrumsinfrastruktur, Unternehmensrechenzentren oder eine Kombination aus beidem sowie private oder hybride Cloud-Dienste verfügen, helfen ihnen Lösungen auf Basis von BIG-IP GTM dabei, ihre Anwendungen zu schützen, zu skalieren und weltweit bereitzustellen.
1 Campinas, Wilian. Die Zahl der Smartphones weltweit wird laut Prognosen eines Beratungsunternehmens bis 2016 voraussichtlich 1 Milliarde erreichen. 13. Februar 2012.
2 Sehen Sie sich das Video zur F5 DNSSEC-Lösung an: http://vimeo.com/37677275
3 BIG-IP GTM VE ist mit Microsoft Hyper-V für Windows Server 2008 R2 (nur für Laborumgebungen), Citrix XenServer 5.6 und VMware vSphere Hypervisor 4.0, 4.1 und 5.0 kompatibel.
VERÖFFENTLICHT AM 24. OKTOBER 2016