
DDoS-Architekturdiagramme und Whitepaper
Einleitung
Seit mehr als 20 Jahren unterstützt F5 seine Kunden dabei, ihre Anwendungen vor Distributed-Denial-of-Service-Angriffen (DDoS) zu schützen. Im Laufe der Zeit hat F5 zentrale Produktfunktionen entwickelt, die Anwendungen und Dienste dabei unterstützen, DDoS-Angriffen standzuhalten. Zahlreiche öffentlichkeitswirksame Angriffe seit 2018 haben Service Provider und Managed Service Provider (MSPs), Finanzinstitute und Unternehmen dazu veranlasst, ihre Netzwerke neu zu konzipieren und DDoS-Schutz zu integrieren. In Zusammenarbeit mit diesen Kunden hat F5 eine Referenzarchitektur für den DDoS-Schutz entwickelt, die sowohl Cloud- als auch On-Premises-Komponenten umfasst.
Die Referenzarchitektur umfasst mehrere Ebenen lokaler Schutzmaßnahmen zum Schutz der Schichten 3 bis 7. Die Netzwerkschutzebene schützt DNS sowie die Schichten 3 und 4. Von der Belastung durch Netzwerkangriffe befreit, kann die Anwendungsschutzebene ihre CPU-Ressourcen zum Schutz von Anwendungen auf höheren Schichten einsetzen. Dieses Design ermöglicht es Unternehmen, sich gegen alle Arten von DDoS-Angriffen zu schützen, und bietet Vorteile für alle Rechenzentren des Unternehmens. Schließlich dient die Cloud-Komponente der DDoS-Schutzlösung als Ausfallsicherung zur Abwehr volumetrischer Angriffe.
Die vier Kategorien von DDoS-Angriffen
Obwohl sich die DDoS-Bedrohungslandschaft ständig weiterentwickelt, hat F5 festgestellt, dass sich die Angriffe weiterhin in vier Angriffstypen mit den folgenden Merkmalen einteilen lassen:
- Volumetrisch – Überflutungsangriffe, die auf Schicht 3, 4 oder 7 erfolgen können. Bei Angriffen auf Schicht 3–4 handelt es sich in der Regel um UDP-Datenverkehr mit gefälschten Absenderadressen.
- Asymmetrisch – einseitiger oder zustandsloser UDP-Datenverkehr.
- Rechenintensiv – Angriffe, die darauf ausgelegt sind, CPU- und Arbeitsspeicherressourcen zu verbrauchen, üblicherweise auf L7 über TCP.
- Schwachstellenbasiert – Angriffe, die Sicherheitslücken in Software ausnutzen.
Die Abwehrmechanismen wurden weiterentwickelt, um diesen unterschiedlichen Kategorien Rechnung zu tragen, und namhafte Organisationen haben gelernt, sie in spezifischen Konfigurationen einzusetzen, um ihr Sicherheitsniveau zu maximieren. Durch die Zusammenarbeit mit diesen Unternehmen und die Feinabstimmung ihrer Komponenten hat F5 eine empfohlene Architektur zur DDoS-Abwehr entwickelt, die sich an die jeweilige Größe des Rechenzentrums und die spezifischen Branchenanforderungen anpassen lässt.
Aufbau einer DDoS-Schutzlösung
Die folgende Referenzarchitektur für den DDoS-Schutz basiert auf bewährten Branchenkomponenten. Einige davon werden möglicherweise von anderen Anbietern und Lieferanten bereitgestellt, andere hingegen sind spezifische F5-Komponenten.
Komponenten einer DDoS-Schutzarchitektur
Abbildung 1 ordnet die Komponenten einer DDoS-Schutzarchitektur den vier Kategorien von DDoS-Angriffen zu, die sie abwehren.
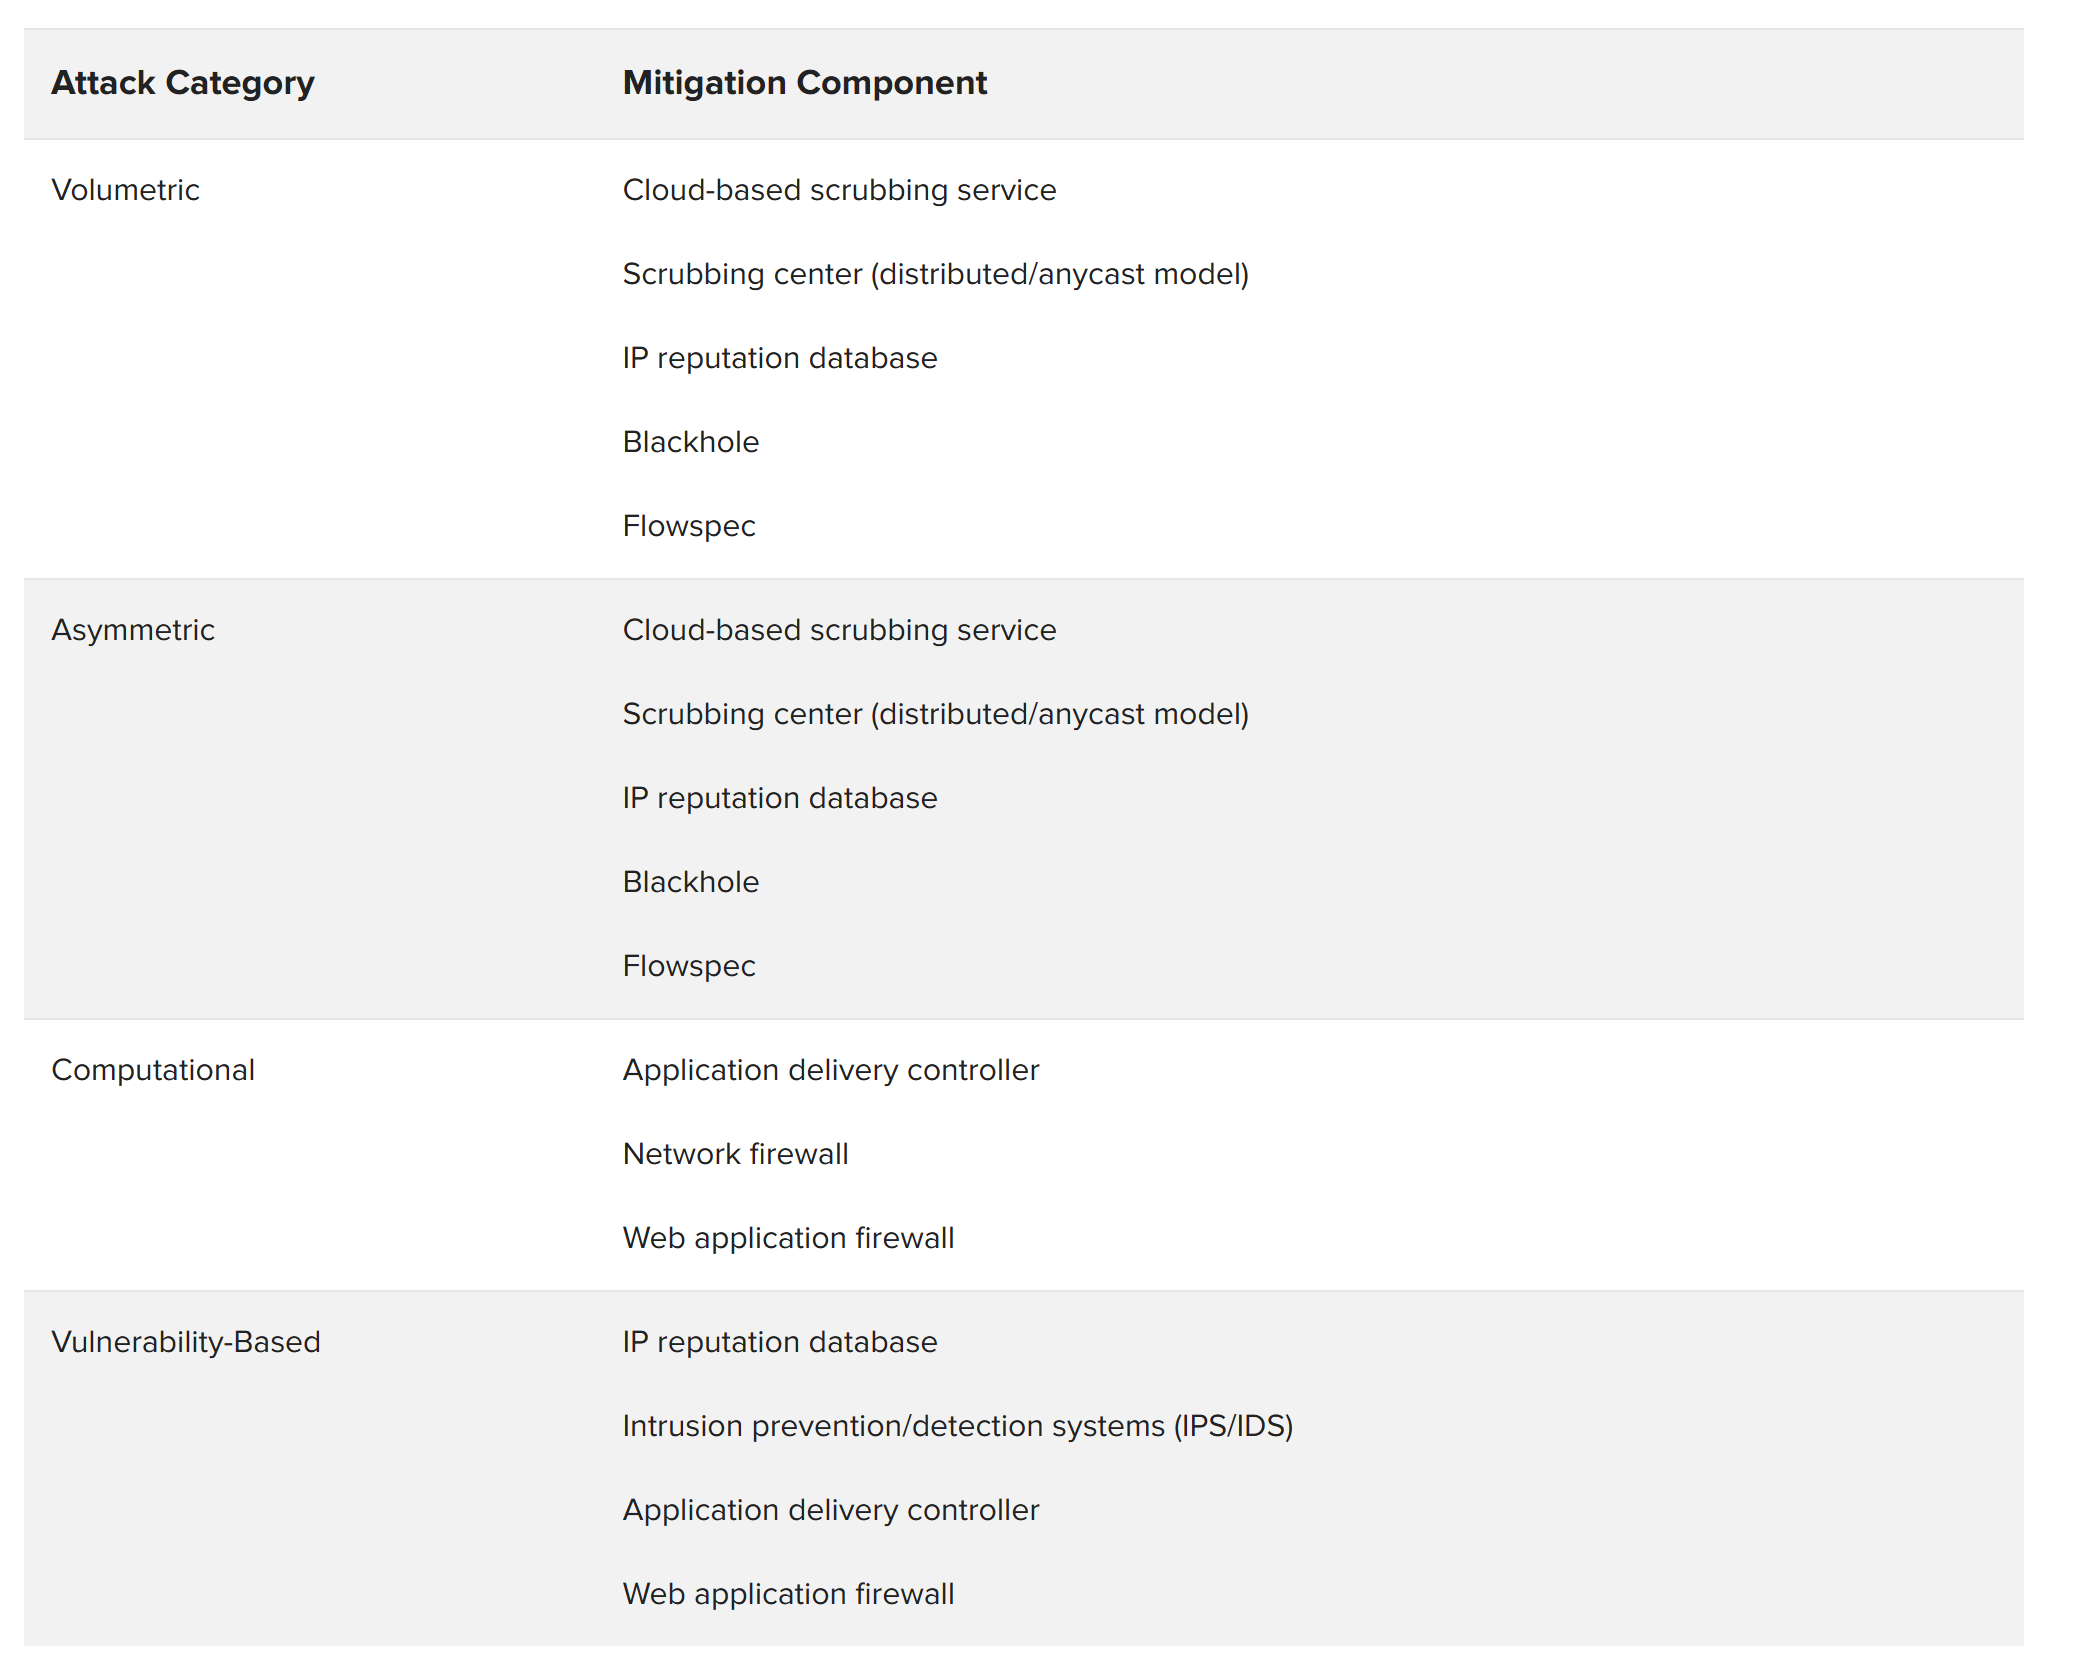
Komponenten einer DDoS-Schutzarchitektur
Ein cloudbasierter DDoS-Bereinigungsdienst ist eine entscheidende Komponente jeder Architektur zur Abwehr von DDoS-Angriffen. Wenn ein Angreifer 50 Gbit/s an Daten an den 1-Gbit/s-Eingangspunkt eines Unternehmens sendet, lässt sich dieses Problem auch mit noch so viel lokaler Hardware nicht lösen. Der Cloud-Dienst, der entweder in einer echten Public Cloud oder beim Bandbreitendienstleister des Unternehmens gehostet wird, löst das Problem, indem er den offensichtlich schädlichen vom wahrscheinlich legitimen Datenverkehr trennt.
DDoS-fähige Netzwerk-Firewall
Die Netzwerk-Firewall bildet seit Langem den Grundpfeiler der Perimetersicherheit. Viele Netzwerk-Firewalls sind jedoch überhaupt nicht gegen DDoS-Angriffe geschützt. Tatsächlich können viele der meistverkauften Firewalls bereits durch einfachste Angriffe auf Schicht 4 außer Gefecht gesetzt werden. Ein hoher Durchsatz allein reicht nicht aus, wenn die Firewall den Angriff nicht erkennt und abwehrt.
Für ein auf Layer 3 und 4 basierendes Sicherheitsgerät empfiehlt F5 Architekten die Wahl einer leistungsfähigen Netzwerk-Firewall mit DDoS-Schutz. Insbesondere sollte diese Millionen (nicht Tausende) gleichzeitiger Verbindungen unterstützen und verschiedene Angriffe (z. B. SYN-Floods) abwehren können, ohne den legitimen Datenverkehr zu beeinträchtigen.
Application Delivery Controller
Application Delivery Controller (ADCs) stellen strategische Kontrollpunkte im Netzwerk bereit. Bei richtiger Auswahl, Bereitstellung und Steuerung können sie die DDoS-Abwehr erheblich stärken. So reduziert beispielsweise die Full-Proxy-Funktionalität des F5 ADC rechenleistungsbezogene und auf Schwachstellen basierende Bedrohungen, indem gängige Protokolle wie HTTP und DNS validiert werden. Aus diesen Gründen empfiehlt F5 einen Full-Proxy-ADC.
Web Application Firewall mit integriertem DDoS-Schutz
Die Web Application Firewall ist eine übergeordnete Komponente, die die Sicherheitsrichtlinien der Anwendung versteht und durchsetzt. Diese Komponente kann Angriffe auf Anwendungsebene erkennen und abwehren, unabhängig davon, ob es sich um volumetrische HTTP-Floods oder um Angriffe handelt, die Schwachstellen ausnutzen. Web Application Firewalls werden von verschiedenen Anbietern angeboten. Für eine effektive DDoS-Architektur empfiehlt F5 jedoch aus den folgenden Gründen ausschließlich das eigene Web-Application-Firewall-Modul:
- Die Web Application Firewall von F5 kann zusätzliche Dienste wie Schutz vor Hackerangriffen und Web Scraping sowie die Einhaltung der PCI-Vorgaben bieten.
- F5-Kunden profitieren von der Kombination aus ADC und Web Application Firewall, da sie damit Richtlinien für die Anwendungsbereitstellung und Anwendungssicherheit gleichzeitig anwenden können.
- Der F5 ADC übernimmt die SSL-Verarbeitung und überprüft den SSL-Datenverkehr. Durch die Kombination mit der Web Application Firewall können Kunden die SSL-Terminierung und die Sicherheitsanalyse der verschlüsselten Nutzdaten in einem Gerät bündeln.
Systeme zur Erkennung und Abwehr von Eindringversuchen
Systeme zur Erkennung und Abwehr von Eindringversuchen (IDS/IPS) können bei der Abwehr von DDoS-Angriffen eine wichtige Rolle spielen. F5 empfiehlt, die IDS/IPS-Funktionalität nicht nur an einem einzigen Ort bereitzustellen (beispielsweise integriert in eine Layer-4-Firewall). Stattdessen sollten IDS/IPS gezielt vor Backend-Komponenten eingesetzt werden, die möglicherweise einen besonderen, zusätzlichen Schutz benötigen, etwa eine Datenbank oder ein bestimmter Webserver. Ein IPS ist auch kein Ersatz für eine Web Application Firewall. Die Absicherung von Infrastruktur und Anwendungen lässt sich mit dem Schälen einer Zwiebel vergleichen. Ein IPS ist darauf ausgelegt, Angriffe auf der obersten Ebene – der Protokollebene – abzuwehren, während WAFs dem Schutz auf tieferen Ebenen (Anwendungen) dienen.
IP-Reputationsdatenbank
Eine IP-Reputationsdatenbank trägt zum Schutz vor asymmetrischen Denial-of-Service-Angriffen bei, indem sie verhindert, dass DDoS-Angreifer bekannte Scanner verwenden, um eine Anwendung im Hinblick auf eine spätere Ausnutzung und Kompromittierung auszuspähen. Eine IP-Reputationsdatenbank kann intern erstellt oder über einen externen Abonnementdienst bezogen werden. Die IP-Reputationslösungen von F5 kombinieren Erkenntnisse aus Open-Source-Intelligence (OSINT), F5-Daten und Feeds von Drittanbietern, um eine breite Abdeckung schädlicher Domains zu gewährleisten.
Eine mehrstufige DDoS-Schutzarchitektur
F5 empfiehlt eine hybride DDoS-Lösung, die sowohl in der Cloud als auch lokal bereitgestellt wird. Volumetrische Angriffe werden durch F5 Silverline DDoS Protection abgewehrt – einen Dienst, der über die cloudbasierte Plattform F5 Silverline bereitgestellt wird. Silverline DDoS Protection analysiert und filtert den Großteil des Angriffsverkehrs heraus.
Manchmal kann eine DDoS-Kampagne Angriffe auf Anwendungsebene umfassen, die lokal abgewehrt werden müssen. Diese asymmetrischen und rechenintensiven Angriffe lassen sich mithilfe der Netzwerk- und Anwendungsverteidigungsebenen abwehren. Die Netzwerkverteidigungsebene besteht aus Netzwerk-Firewall-Diensten auf L3- und L4-Ebene sowie einer einfachen Lastverteilung zur Anwendungsverteidigungsebene. Die Anwendungsverteidigungsebene umfasst komplexere (und CPU-intensivere) Dienste, darunter SSL-Terminierung und einen Web-Application-Firewall-Stack.
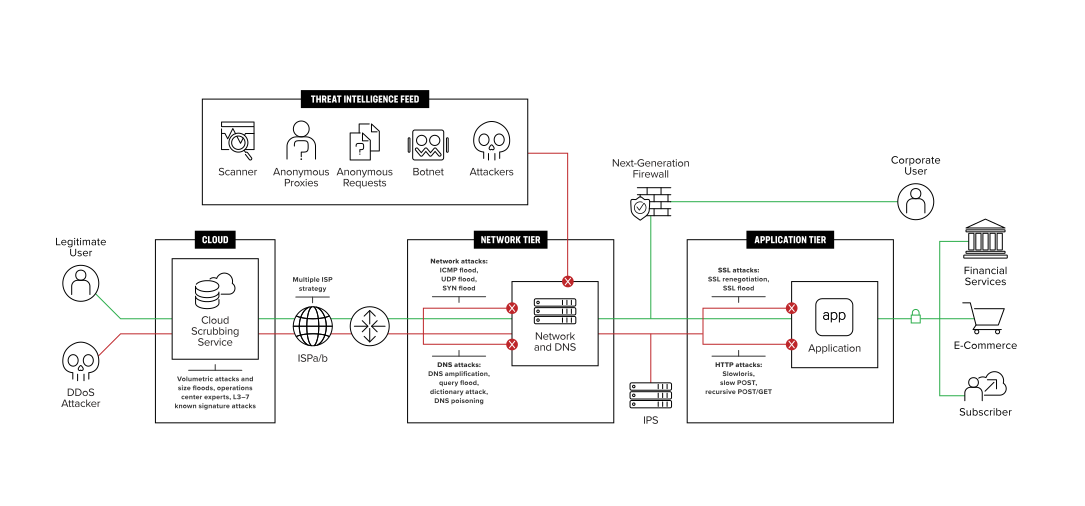
Die Trennung von Netzwerk- und Anwendungsabwehr bietet für den lokalen Teil der DDoS-Schutzarchitektur überzeugende Vorteile.
- Die Netzwerk- und Anwendungsabwehrschichten können unabhängig voneinander skaliert werden. Wenn beispielsweise die Nutzung der Web Application Firewall zunimmt, kann der Anwendungsschicht eine weitere Appliance (oder ein weiteres Blade) hinzugefügt werden, ohne dass sich dies auf die Netzwerkschicht auswirkt.
- Die Schutzebenen für Netzwerk und Anwendungen können unterschiedliche Hardwareplattformen und sogar unterschiedliche Softwareversionen verwenden.
- Wenn auf der Anwendungsschutzebene neue Richtlinien angewendet werden, kann die Netzwerkschutzebene zunächst nur einen Teil des Datenverkehrs an die neuen Richtlinien weiterleiten, bis diese vollständig validiert sind.
F5-Komponenten und -Funktionen
Abbildung 3 zeigt die Komponenten, die zur Bereitstellung bestimmter Funktionen erforderlich sind. Die F5-Komponenten der Referenzarchitektur für DDoS-Schutz umfassen:
- Silverline-DDoS-Schutz
- BIG-IP® AFM™ (AFM)
- BIG-IP® Local Traffic Manager™ (LTM)
- BIG-IP® DNS™ mit DNS Express™
- BIG-IP® Advanced Web Application Firewall ™ (Advanced WAF)
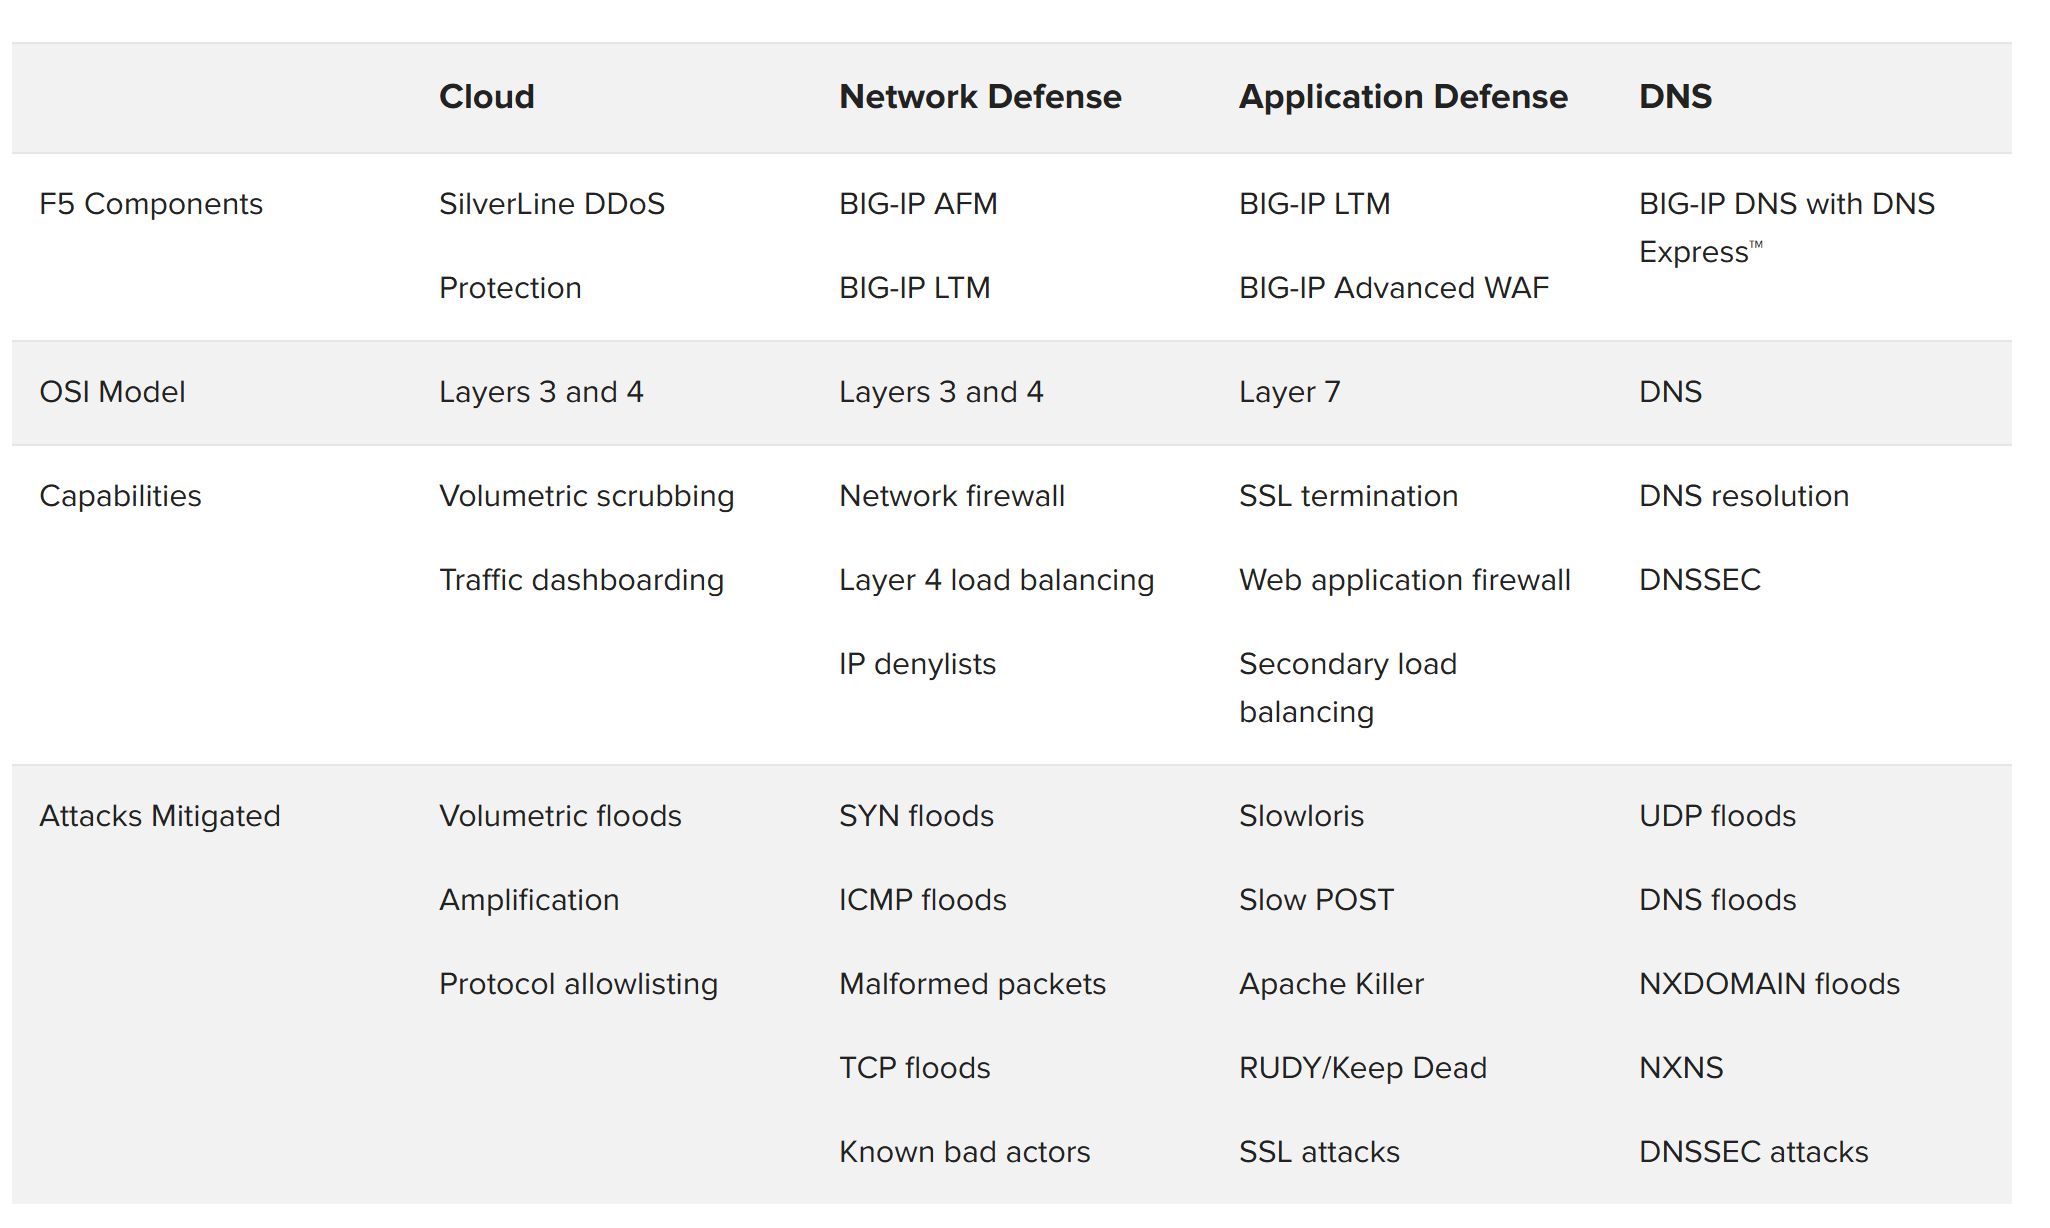
Alternativer, konsolidierter Ansatz für den Schutz lokaler Systeme
Obwohl die mehrstufige Architektur in Umgebungen mit hoher Bandbreite bevorzugt wird, ist F5 bewusst, dass der Aufbau mehrerer DDoS-Schutzebenen für viele Kunden in einer Umgebung mit geringer Bandbreite überdimensioniert sein kann. Diese Kunden setzen ein Perimetergerät zur DDoS-Abwehr ein, das die Anwendungsbereitstellung mit Netzwerk- und Web Application Firewall-Diensten kombiniert.
Die hier empfohlenen Vorgehensweisen gelten weiterhin. Verweise auf die Netzwerk- und Anwendungsverteidigungsebenen können in der alternativen Architektur einfach auf die einzelne, konsolidierte Ebene übertragen werden.
Verwenden der DDoS-Schutzarchitektur zur Aufrechterhaltung der Verfügbarkeit
Cloud für volumetrische Abwehr
Unternehmen laufen Gefahr, groß angelegten volumetrischen DDoS-Angriffen ausgesetzt zu sein, die ihre eingehende, mit dem Internet verbundene Bandbreitenkapazität überlasten können. Um sich gegen diese Angriffe zu schützen, können sie eine Routenänderung (mittels einer BGP-Routenankündigung) vornehmen, um den eingehenden Datenverkehr an Rechenzentren mit hoher Bandbreite weiterzuleiten. Diese können schädlichen Datenverkehr herausfiltern und den bereinigten Datenverkehr an das Ursprungsrechenzentrum des Unternehmens zurücksenden.
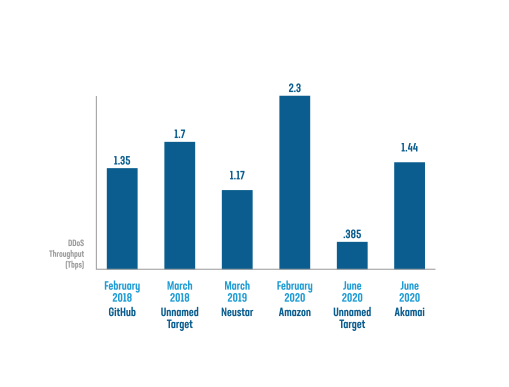
Zu den Faktoren, die die Wahl eines Cloud-DDoS-Anbieters beeinflussen können, gehören der geografische Standort der Scrubbing-Einrichtungen, die Bandbreitenkapazität, die Latenz, die Zeit bis zur Abwehr und der Nutzen der Lösung. Wie Abbildung 4 zeigt, können DDoS-Angriffe eine Bandbreitenauslastung von mehreren Hundert Gbit/s erreichen, wodurch die Gefahr besteht, dass eine Infrastruktur vollständig überlastet wird.
In einigen Fällen kann sich die Bearbeitung eingehender Anfragen verzögern, wenn ein Cloud-Scrubber nicht über ein Scrubbing-Center in der Nähe des Rechenzentrums des Unternehmens verfügt. Um mögliche Latenzen zu reduzieren, sollten MSPs und andere global tätige Unternehmen Cloud-Scrubber einsetzen, die strategisch in den Regionen platziert sind, in denen sie über Betriebsstandorte verfügen, die von Angriffen betroffen sein können.
Kapazität und Leistungsfähigkeit
Die Aufrechterhaltung der Verfügbarkeit bei volumetrischen Angriffen hängt sowohl von einer globalen Abdeckung – mit Rechenzentren in Nordamerika, Europa und Asien – als auch von einer weltweiten Kapazität im Terabit-Bereich beziehungsweise mehreren Hundert Gigabit pro Rechenzentrum ab.
Unternehmen werden sagen, dass sich der wahre Wert eines cloudbasierten Scrubbing-Dienstes erst nach der Angriffskampagne zeigt. Zu den Fragen, die für ihre Zufriedenheit ausschlaggebend sind, gehören:
- War es teuer?
- Wie hoch war die Rate der falsch-positiven Ergebnisse?
- Hatten wir Einblick in die Zustellung des legitimen Datenverkehrs und konnten wir diese steuern?
Stets verfügbar oder immer aktiv
Unternehmen können das Abonnement „Silverline DDoS Protection Always Available“ nutzen, um den Datenverkehr über F5 Silverline zu leiten, sobald ein DDoS-Angriff erkannt wird. Alternativ kann mit dem Abonnement „Silverline DDoS Protection Always On“ der Datenverkehr jederzeit über F5 Silverline geleitet werden, um eine höhere Verfügbarkeit der Netzwerke und Anwendungen des Unternehmens zu gewährleisten.
Bereitstellungsmodelle
Silverline DDoS Protection bietet zwei zentrale Bereitstellungsmodelle: den Routing-Modus und den Proxy-Modus.
Der Routing-Modus ist für Unternehmen vorgesehen, die ihre gesamte Netzwerkinfrastruktur schützen müssen. Silverline DDoS Protection verwendet das Border Gateway Protocol (BGP), um den gesamten Datenverkehr an sein Bereinigungs- und Schutzzentrum weiterzuleiten, und nutzt einen Generic-Routing-Encapsulation-Tunnel (GRE), ein L2-VPN oder Equinix Cloud Exchange, um den bereinigten Datenverkehr an das Ursprungsnetzwerk zurückzusenden. Der Routing-Modus ist eine skalierbare Lösung für Unternehmen mit umfangreichen Netzwerkbereitstellungen. Er erfordert keine anwendungsspezifische Konfiguration und bietet eine einfache Möglichkeit, Silverline DDoS Protection zu aktivieren oder zu deaktivieren.
Der Proxy-Modus ist für Unternehmen vorgesehen, die ihre Anwendungen vor volumetrischen DDoS-Angriffen schützen müssen, aber nicht über ein öffentliches Klasse-C-Netzwerk verfügen. Der gesamte Datenverkehr wird mithilfe von DNS an die F5 Silverline-Bereinigungszentren weitergeleitet. Der bereinigte Datenverkehr wird über das öffentliche Internet an die Ursprungsserver der Anwendung gesendet.
Zu den von Silverline DDoS Protection verwendeten Methoden für den Rückverkehr gehören:
- GRE-Tunnel.
- Equinix Cloud Exchange.
- L2-VPN.
- Öffentliches Internet.
Volumetrische Angriffe im Fokus: Amplification-Angriffe
Abbildung 4 zeigt, dass der Rekord für den weltweit größten DDoS-Angriff in den Jahren 2019–2020 mehrfach gebrochen wurde. Um einen derart hohen Bandbreitenverbrauch zu erreichen, nutzten diese Angriffe eine Kombination aus Flood-Angriffen (z. B. ACK, NTP, RESET, SSDP, SYN und UDP) sowie TCP-Anomalien, UDP-Fragmentierung und CLDAP-Reflection, die von Tausenden ahnungslosen öffentlichen Internet-Hosts auf ein bestimmtes Opfer gerichtet wurden.
Schutz lokaler Netzwerke
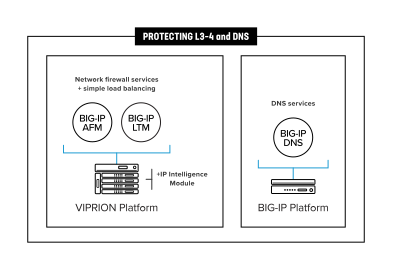
Die Netzwerkverteidigungsebene basiert auf der Netzwerk-Firewall. Sie ist darauf ausgelegt, rechenintensive Angriffe wie SYN-Floods und ICMP-Fragmentierungs-Floods abzuwehren. Diese Ebene wehrt auch volumetrische Angriffe ab, bis der Eingangspunkt überlastet ist (in der Regel bei 80 bis 90 Prozent der Nennbandbreite). Viele Unternehmen binden auf dieser Ebene ihre IP-Reputationsdatenbanken ein und verfügen über Kontrollmechanismen, um während eines DDoS-Angriffs IP-Adressen anhand ihrer Quelle zu sperren.
Einige Organisationen leiten DNS-Anfragen durch die erste Schutzebene an einen DNS-Server in der DMZ weiter. In dieser Konfiguration können sie DNS-Pakete mithilfe geeigneter Kontrollen auf Schicht 4 überprüfen, bevor sie sie an den Server weiterleiten.
Schutz der Private Cloud
Für Unternehmen mit einer Virtualisierungsstrategie kann es schwierig sein, DDoS-Angriffe auf ihre virtualisierte Infrastruktur ohne speziell dafür entwickelte Hardware abzuwehren. Virtualisierte Sicherheitslösungen, die auf handelsüblichen x86-Servern ausgeführt werden, bieten häufig nicht die hohe Leistung spezialisierter Appliances, sodass eine effektive softwarebasierte DDoS-Abwehr in vielen Fällen nahezu unmöglich ist.
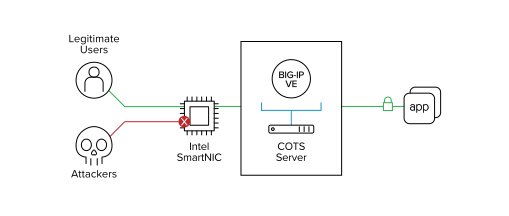
Die Lösung von F5 für diese Herausforderung nutzt eine neue Generation von Netzwerkschnittstellenkarten (NICs), sogenannte SmartNICs, um die Virtual-Edition-Lösung (VE) von BIG-IP AFM zu stärken. Durch die Programmierung eines integrierten Hochleistungs-FPGA in diesen SmartNICs, der DDoS-Angriffe erkennt und blockiert, bevor sie BIG-IP VE und die Anwendungsserver erreichen, kann F5 Angriffe abwehren, die um Größenordnungen größer sind – bis zu 300-mal größer – als bei jeder vergleichbaren reinen Softwarelösung, und so die Verfügbarkeit der Anwendungen gewährleisten. Die Auslagerung der DDoS-Abwehr von BIG-IP AFM VE auf eine SmartNIC setzt nicht nur VE-CPU-Ressourcen für die Optimierung anderer Sicherheitsfunktionen wie WAF oder SSL frei, sondern kann auch die Gesamtbetriebskosten um bis zu 47 Prozent senken.
Computational-DDoS-Angriffe im Fokus: Abwehr von TCP- und SSL-Verbindungsüberflutungen
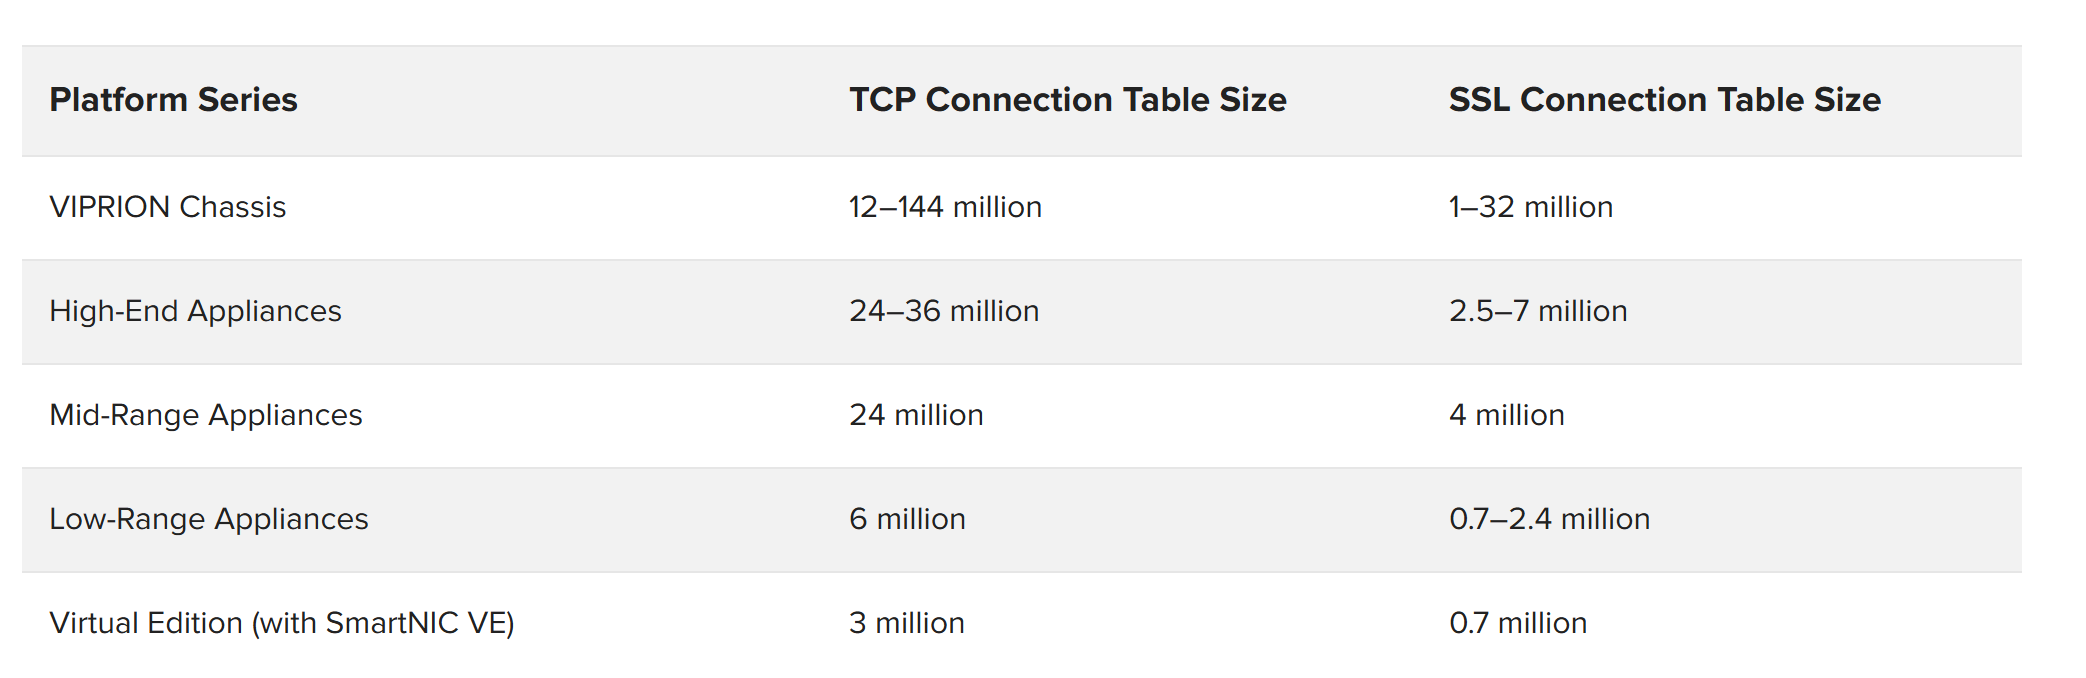
Als Layer-4-Angriffe können TCP-Verbindungsfluten jedes zustandsbehaftete Gerät im Netzwerk beeinträchtigen, insbesondere Firewalls, die nicht DDoS-resistent sind. Der Angriff zielt darauf ab, den Speicher der Verbindungsstatustabellen in jedem zustandsbehafteten Gerät zu belegen. Häufig enthalten diese Verbindungsfluten keinerlei tatsächliche Nutzdaten. Sie können durch Verbindungstabellen mit hoher Kapazität auf der Netzwerkebene abgefangen oder durch Full-Proxy-Firewalls entschärft werden.
SSL-Verbindungs-Floods zielen speziell auf Geräte ab, die verschlüsselten Datenverkehr terminieren. Aufgrund des kryptografischen Kontexts, der aufrechterhalten werden muss, kann jede SSL-Verbindung 50.000 bis 100.000 Byte Arbeitsspeicher beanspruchen. Dadurch sind SSL-Angriffe besonders schwerwiegend.
F5 empfiehlt zur Abwehr von TCP- und SSL-Verbindungsüberflutungen sowohl ausreichende Kapazitäten als auch die Full-Proxy-Technik. Abbildung 7 zeigt die Verbindungskapazität von F5-basierten Netzwerk-Firewalls.
Schutz von Anwendungen in lokalen Umgebungen
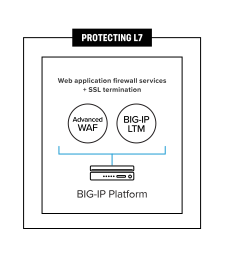
Auf der Anwendungsschutzebene empfiehlt F5 den Einsatz anwendungsbezogener, rechenintensiver Schutzmechanismen wie Login-Schutzwällen, Web-Application-Firewall-Richtlinien und dynamischen Sicherheitskontexten mithilfe von F5 iRules. Häufig teilen sich diese Komponenten auf dieser Ebene den Rack-Platz mit speziell dafür vorgesehenen IDS/IPS-Geräten.
Hier findet in der Regel auch die SSL-Terminierung statt. Einige Unternehmen terminieren SSL zwar auf der Netzwerkverteidigungsebene, dies ist jedoch aufgrund der Vertraulichkeit von SSL-Schlüsseln und Richtlinien, die deren Speicherung am Sicherheitsperimeter untersagen, weniger üblich.
Asymmetrische DDoS-Angriffe im Fokus: Abwehr von GET-Floods
Rekursive GET- und POST-Anfragen gehören heute zu den gefährlichsten Angriffen. Sie lassen sich nur sehr schwer von legitimem Datenverkehr unterscheiden. GET-Floods können Datenbanken und Server überlasten und zudem eine „umgekehrte Leitungssättigung“ verursachen. F5 registrierte einen Angreifer, der GET-Anfragen mit 100 Mbit/s an ein Ziel sendete und dadurch einen ausgehenden Datenverkehr von 20 Gbit/s erzeugte.
Zu den Abwehrstrategien gegen GET-Floods gehören:
- Die Login-Wall-Abwehr.
- DDoS-Schutzprofile.
- Durchsetzung der Nutzung echter Browser.
- CAPTCHA.
- iRules zur Anfragedrosselung.
- Benutzerdefinierte iRules.
Informationen zur Konfiguration und Einrichtung dieser Strategien finden Sie in der Dokumentation „F5 DDoS Recommended Practices“.
DNS-DDoS-Abwehr
DNS ist nach HTTP der am zweithäufigsten angegriffene Dienst. Wird DNS gestört, sind alle externen Dienste des Rechenzentrums betroffen – nicht nur eine einzelne Anwendung. Dieser zentrale Ausfallpunkt, gepaart mit der häufig unzureichend dimensionierten DNS-Infrastruktur, macht DNS zu einem attraktiven Ziel für Angreifer.
DNS-Dienste mit Überkapazitäten gegen Anfragefluten absichern
DNS-Dienste waren in der Vergangenheit häufig mit unzureichenden Kapazitäten ausgestattet. Ein erheblicher Anteil der DNS-Implementierungen verfügt über so geringe Kapazitäten, dass sie selbst kleineren bis mittleren DDoS-Angriffen nicht standhalten können.
DNS-Caches erfreuen sich zunehmender Beliebtheit, da sie die wahrgenommene Leistung eines DNS-Dienstes steigern und einen gewissen Schutz vor herkömmlichen DNS-Abfrageangriffen bieten können. Angreifer sind zu sogenannten „No Such Domain“-Angriffen (oder NXDOMAIN-Angriffen) übergegangen, die die Leistungsvorteile des Caches schnell zunichtemachen.
Um dieses Problem zu beheben, empfiehlt F5, dem Domain Name Service von BIG-IP DNS das spezielle, leistungsstarke DNS-Proxy-Modul F5 DNS Express™ vorzuschalten. DNS Express fungiert als autoritativer Resolver vor den vorhandenen DNS-Servern. Es lädt die Zoneninformationen von den Servern und beantwortet jede einzelne Anfrage oder gibt NXDOMAIN zurück. Es handelt sich nicht um einen Cache, sodass es durch eine Flut von NXDOMAIN-Abfragen nicht geleert werden kann.
Berücksichtigen Sie die Platzierung von DNS-Diensten
Häufig wird der DNS-Dienst auf eigenen Geräten außerhalb des ersten Sicherheitsperimeters betrieben. Dadurch bleibt DNS unabhängig von den Anwendungen, für die der Dienst zuständig ist. Fällt beispielsweise ein Teil des Sicherheitsperimeters aus, kann DNS Anfragen an ein sekundäres Rechenzentrum oder an die Cloud umleiten. Die Trennung von DNS sowie den Sicherheits- und Anwendungsebenen kann eine wirksame Strategie sein, um ein Höchstmaß an Flexibilität und Verfügbarkeit zu gewährleisten.
Einige Großunternehmen mit mehreren Rechenzentren stellen DNS außerhalb des primären Sicherheitsperimeters bereit und verwenden dabei eine Kombination aus BIG-IP DNS mit DNS Express und dem Firewall-Modul BIG-IP AFM. Der Hauptvorteil dieses Ansatzes besteht darin, dass die DNS-Dienste auch dann verfügbar bleiben, wenn die Netzwerkverteidigungsebene aufgrund eines DDoS-Angriffs ausfällt.
Unabhängig davon, ob DNS innerhalb oder außerhalb der DMZ bereitgestellt wird, kann entweder BIG-IP DNS oder BIG-IP AFM die DNS-Anfragen validieren, bevor sie den DNS-Server erreichen.
Anwendungsfälle der Referenzarchitektur
Im Folgenden werden drei Anwendungsfälle für die Referenzarchitektur beschrieben, die drei typischen Kundenszenarien entsprechen:
- Managed-Service-Provider (Mobilfunk oder Festnetz)
- Rechenzentrum eines großen Finanzdienstleistungsinstituts (FSI)
- Unternehmensrechenzentrum
Jeder der nachfolgenden Anwendungsfälle enthält ein Diagramm des Bereitstellungsszenarios, eine kurze Beschreibung der Besonderheiten des Anwendungsfalls sowie Empfehlungen für geeignete F5-Komponenten innerhalb dieses Szenarios. Weitere Informationen zur Dimensionierung finden Sie auch in Abbildung 14.
Referenzarchitektur für DDoS-Schutz durch Managed-Service-Provider (Mobilfunk oder Festnetz)
Beim Anwendungsfall für MSP-Rechenzentren geht es darum, eine Vielzahl von Anwendungen abzusichern und gleichzeitig den Nutzen der Rechenzentrumsressourcen zu maximieren. Der Return on Investment (ROI) ist für MSPs von entscheidender Bedeutung. Sie würden häufig gerne alle Aufgaben mit einem einzigen Gerät erledigen, sofern dies möglich ist, und nehmen dafür in Kauf, während eines DDoS-Angriffs offline zu gehen.
Bei diesem Anwendungsfall setzt der MSP alles auf eine Karte. Damit erhält er zwar die kosteneffizienteste Lösung, steht jedoch zugleich vor der größten Herausforderung hinsichtlich der Verfügbarkeit.
Andererseits steigert das Unternehmen seine Effizienz, indem es spezialisierte Ressourcen mit fundiertem Fachwissen auf eine einzige Plattform konzentriert. F5 bietet hochverfügbare Systeme, überragende Skalierbarkeit und Leistung sowie erstklassigen Support, wodurch das Risiko weiter reduziert wird.
Die finanziellen Einsparungen sind zweifellos der größte Vorteil dieser konsolidierten Architektur. Eine erstklassige DDoS-Lösung nutzt Geräte, die bereits täglich für die Bereitstellung umsatzgenerierender Anwendungen eingesetzt werden. Die konsolidierte Umgebung trägt dazu bei, Platz im Rack sowie Strom- und Verwaltungsaufwand einzusparen.
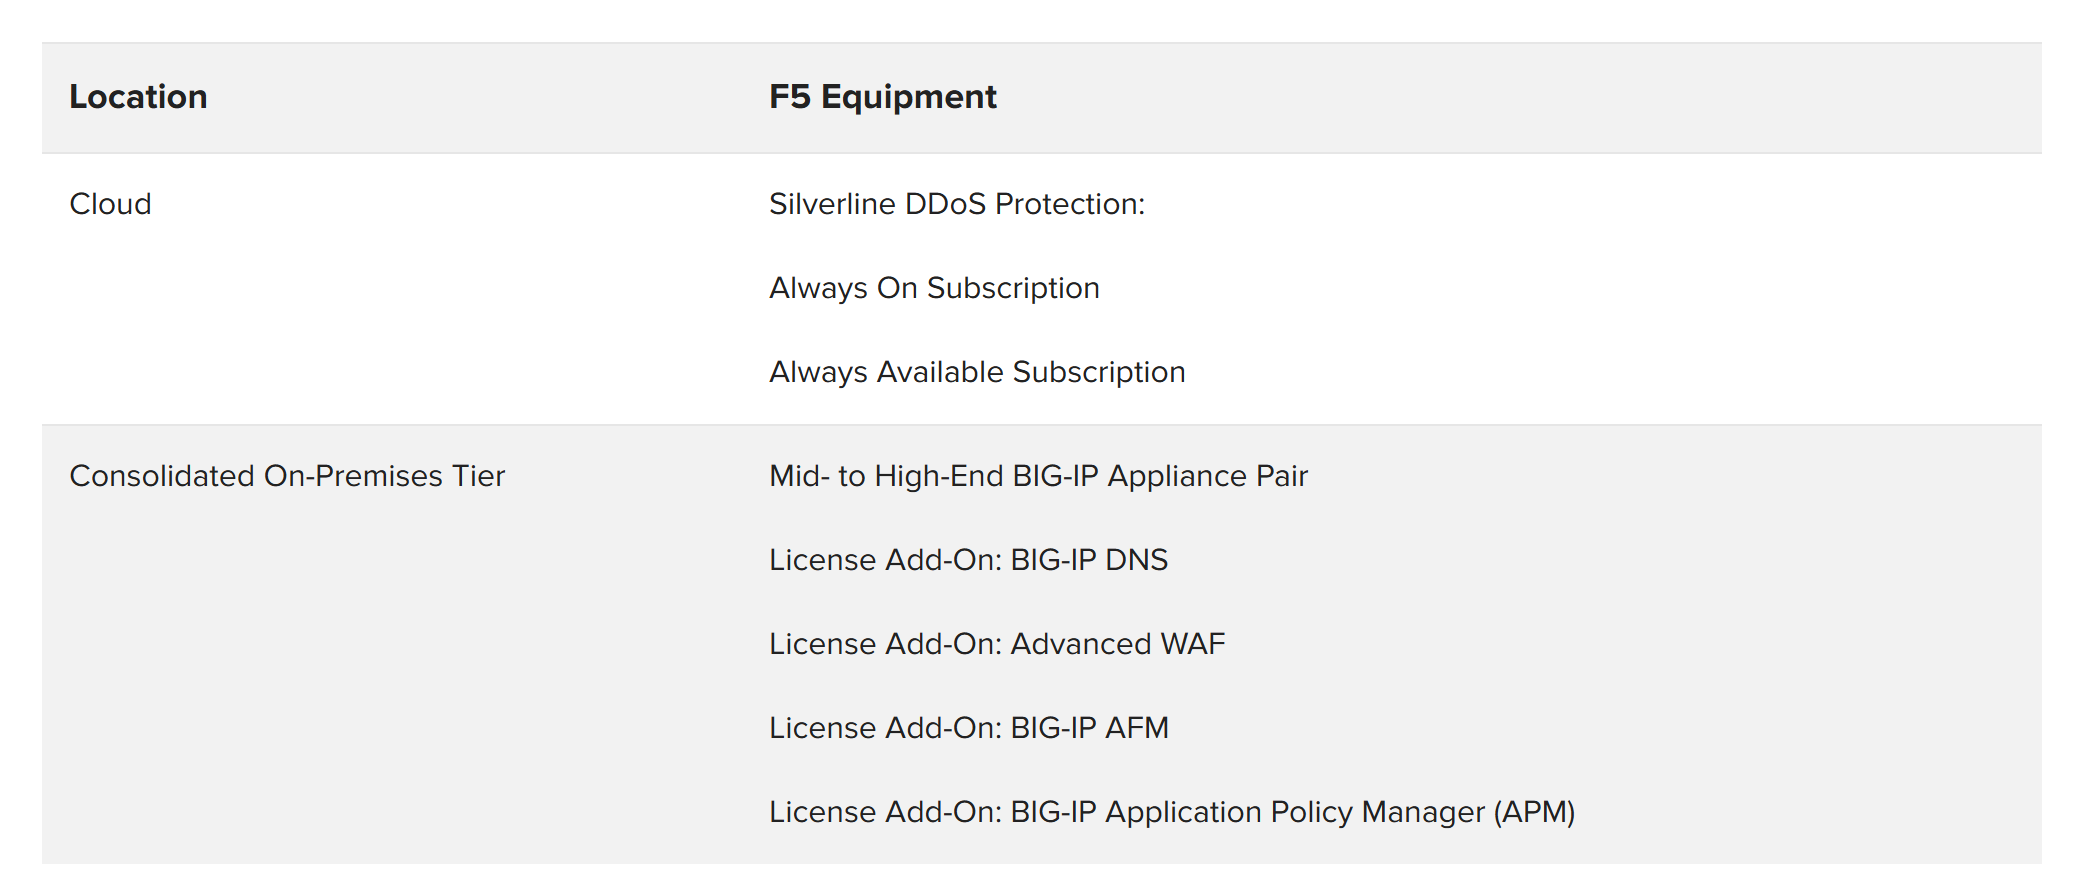
Referenzarchitektur für den DDoS-Schutz großer Finanzdienstleister
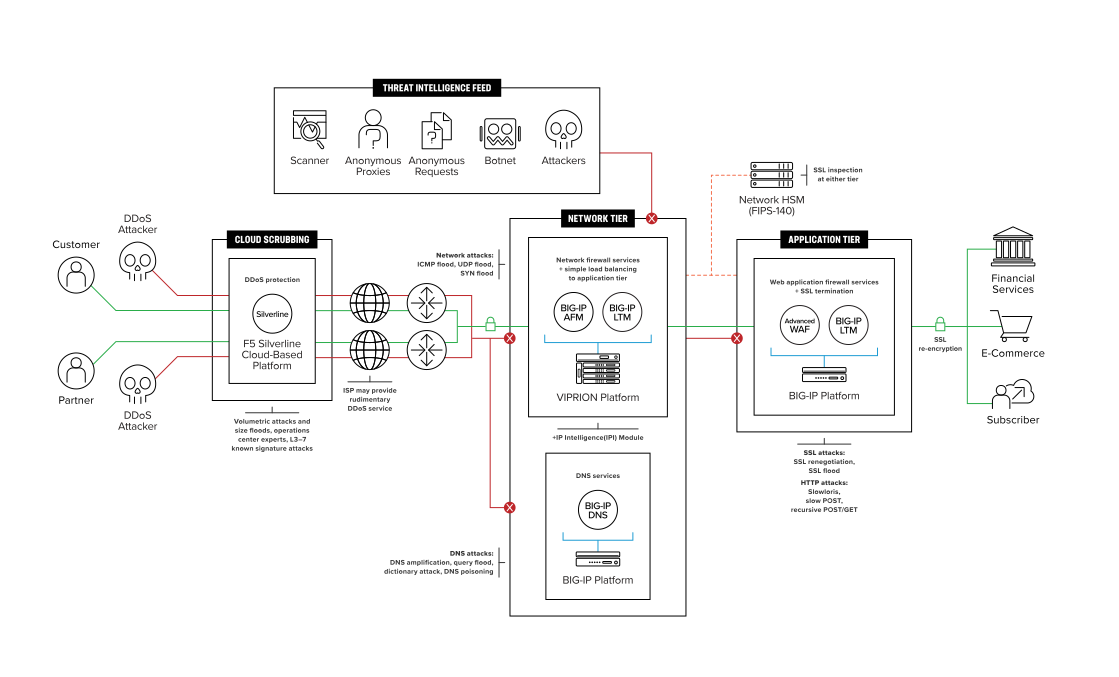
Szenario für große Finanzinstitute
Das Szenario eines großen FSI-Rechenzentrums ist ein ausgereifter, weithin anerkannter Anwendungsfall für DDoS-Schutz. In der Regel verfügt das FSI über mehrere Serviceprovider, verzichtet jedoch möglicherweise zugunsten eines anderen Scrubbing-Dienstes auf deren Angebote zum Schutz vor volumetrischen DDoS-Angriffen. Viele dieser Unternehmen nutzen möglicherweise zusätzlich einen cloudbasierten Backup-Scrubber als Absicherung für den Fall, dass ihr primärer Cloud-Scrubber volumetrische DDoS-Angriffe nicht abwehren kann.
Im FSI-Rechenzentrum sind häufig nur wenige Unternehmensmitarbeiter tätig, sodass keine Next-Generation-Firewall erforderlich ist.
Finanzdienstleister haben außerhalb staatlicher militärischer Einrichtungen die strengsten Sicherheitsrichtlinien. Beispielsweise müssen nahezu alle Finanzdienstleister die Nutzdaten im gesamten Rechenzentrum durchgängig verschlüsseln. Finanzdienstleister verfügen über die wertvollste Anlageklasse im Internet (Bankkonten) und sind daher häufig Ziel von Angriffen – nicht nur von DDoS-Angriffen, sondern auch von Hackerangriffen. Die zweistufige On-Premises-Architektur ermöglicht es Finanzdienstleistern, ihre CPU-intensive, umfassende Sicherheitsrichtlinie auf der Anwendungsebene unabhängig von ihren Investitionen in die Netzwerkebene zu skalieren.
Dieser Anwendungsfall ermöglicht es Finanzdienstleistern, eine DDoS-resistente Lösung zu entwickeln und dabei ihre vorhandene Sicherheitsausrüstung beizubehalten (und sogar gezielt zu nutzen). Die Firewalls auf der Netzwerkverteidigungsebene erfüllen weiterhin ihre Aufgaben, während die BIG-IP-Geräte auf der Anwendungsverteidigungsebene weiterhin Sicherheitsverletzungen verhindern.
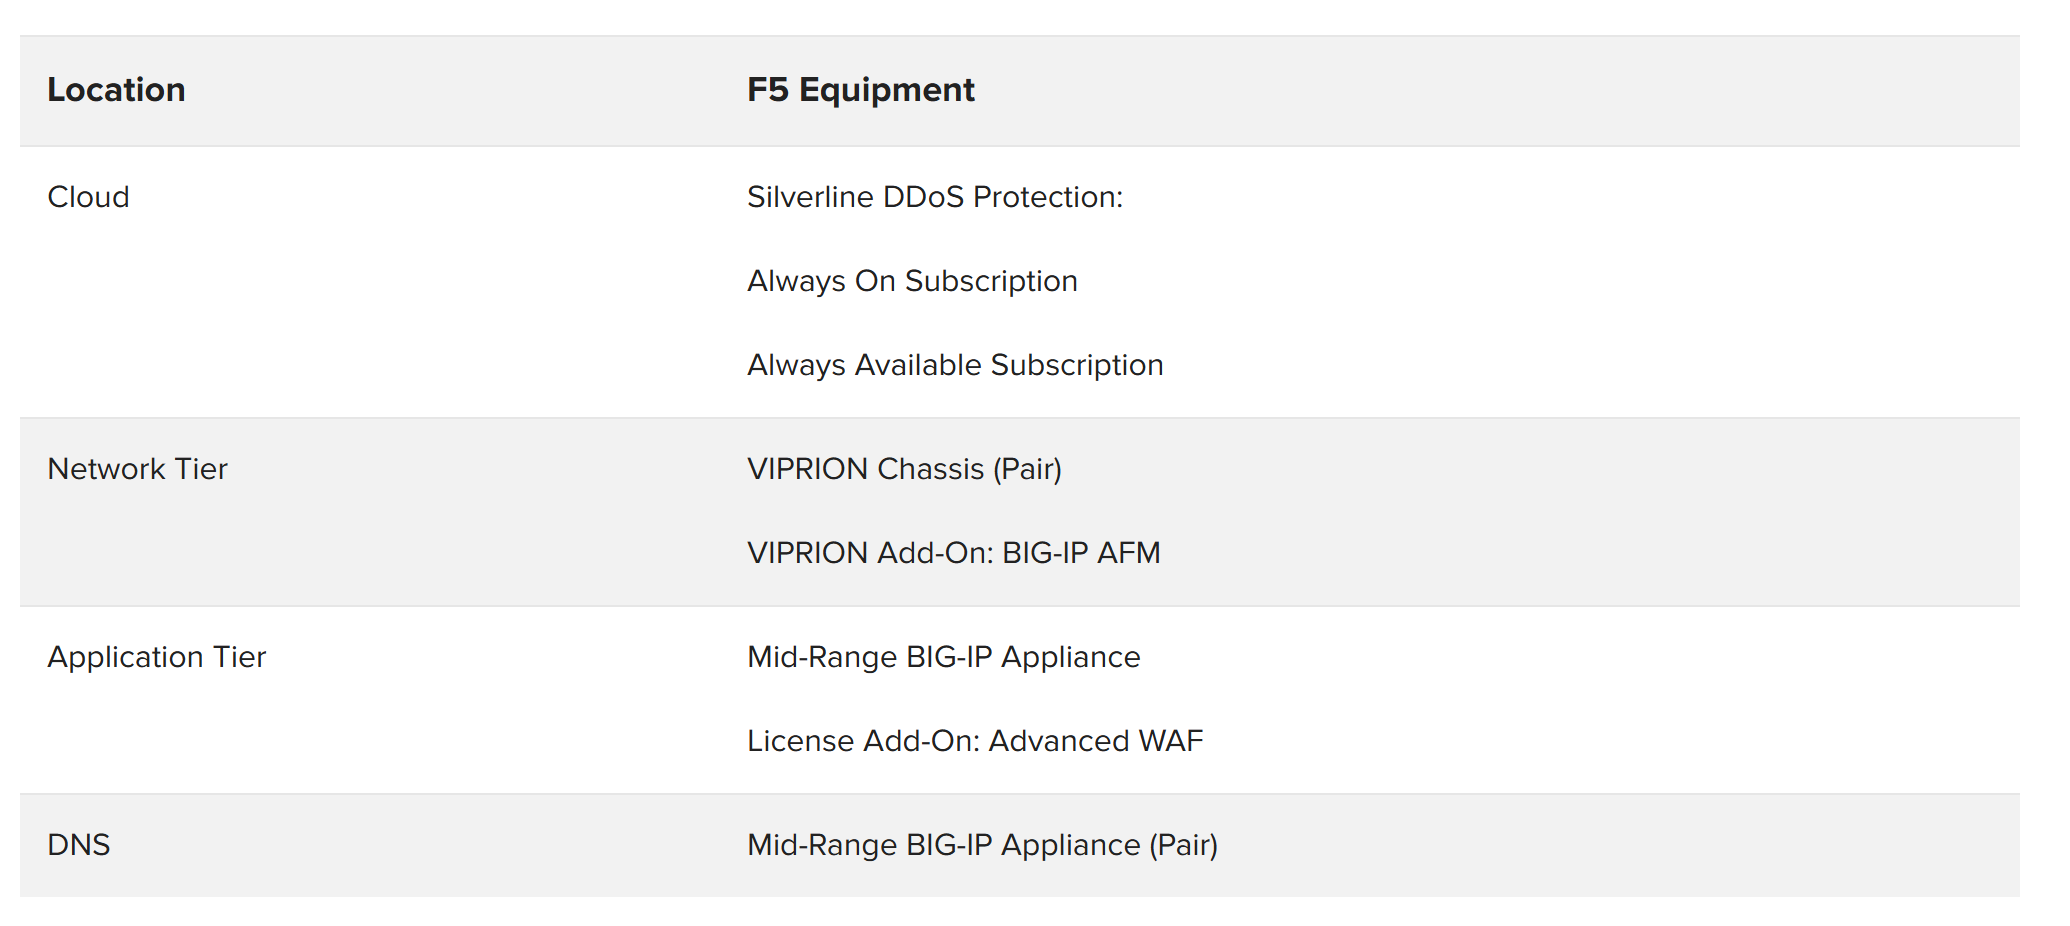
Referenzarchitektur für Enterprise-DDoS-Schutz
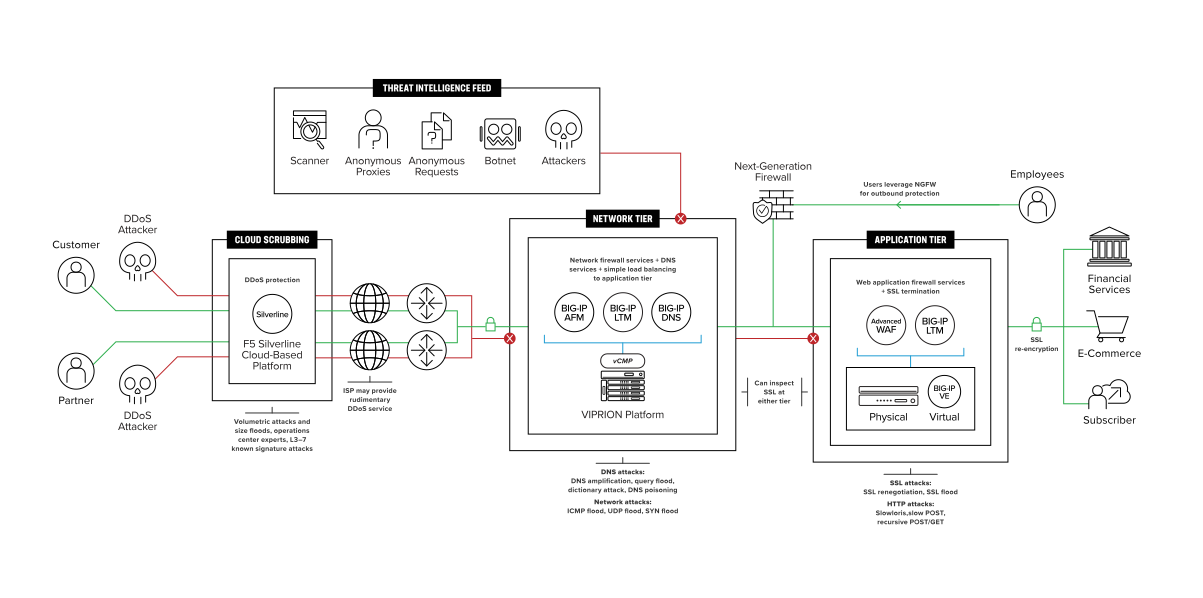
Szenario für Unternehmenskunden
Das Anti-DDoS-Szenario für Unternehmen ähnelt dem Szenario für große Finanzdienstleister. Der Hauptunterschied besteht darin, dass Unternehmen über Personal im Rechenzentrum verfügen und daher die Dienste einer Next-Generation Firewall (NGFW) benötigen. Sie könnten versucht sein, eine einzige NGFW sowohl für den ein- als auch für den ausgehenden Datenverkehr einzusetzen. Dadurch werden sie jedoch anfällig für DDoS-Angriffe, da NGFWs nicht für die Abwehr sich weiterentwickelnder oder mehrstufiger DDoS-Angriffe ausgelegt sind.
F5 empfiehlt Unternehmen, sich mithilfe eines Cloud-Scrubbing-Dienstes wie F5 Silverline vor volumetrischen DDoS-Angriffen zu schützen. Vor Ort umfasst die empfohlene Unternehmensarchitektur eine kleinere NGFW, die sich in einem vom eingehenden Anwendungsdatenverkehr getrennten Pfad befindet. Durch den Einsatz einer Netzwerk- und einer Anwendungsverteidigungsebene können Unternehmen die Vorteile der asymmetrischen Skalierung nutzen und bei knappen CPU-Ressourcen weitere F5 WAF-Geräte hinzufügen.
Verschiedene Branchen und Unternehmen haben unterschiedliche Anforderungen. Durch den Einsatz von F5-Komponenten auf beiden Ebenen ermöglicht die Unternehmensarchitektur den Kunden, selbst zu entscheiden, an welcher Stelle die Entschlüsselung (und optional die erneute Verschlüsselung) des SSL-Datenverkehrs am sinnvollsten ist. Beispielsweise kann ein Unternehmen SSL auf der Netzwerkverteidigungsebene entschlüsseln und den entschlüsselten Datenverkehr an einen Netzwerk-TAP spiegeln, der ihn auf komplexe Bedrohungen überwacht.
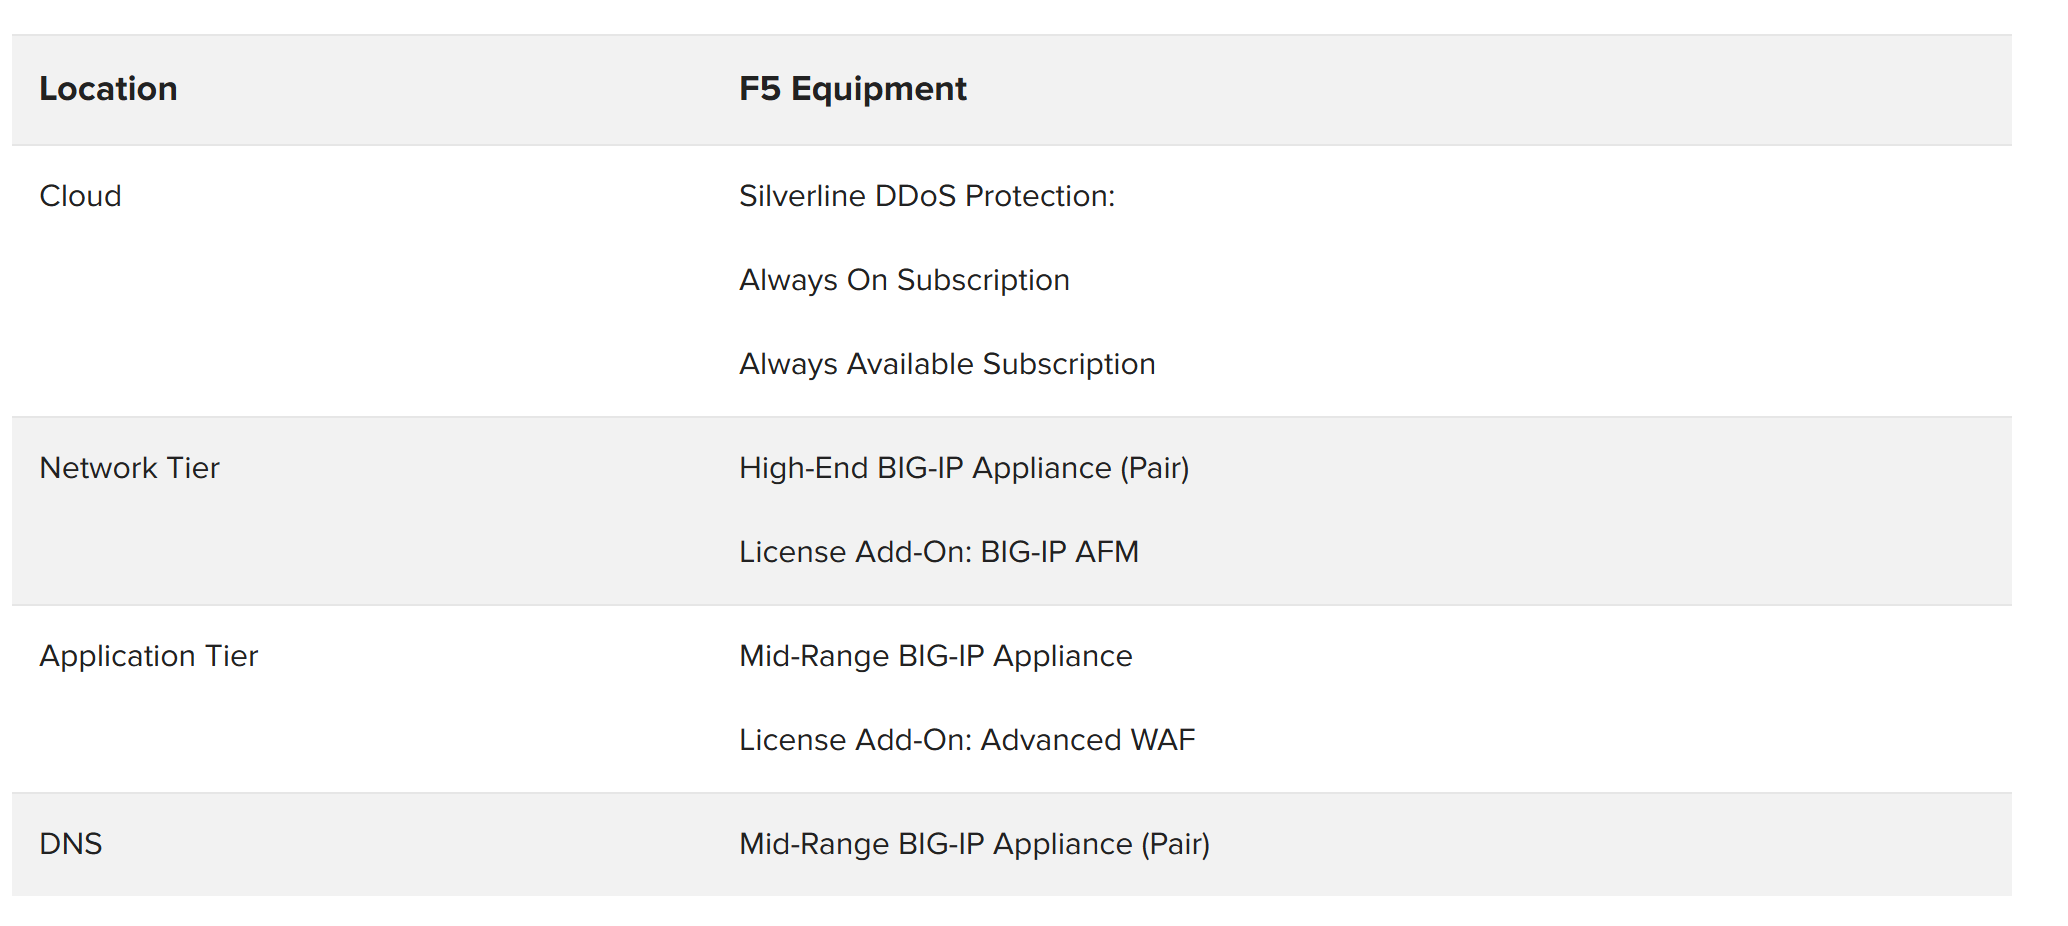
Dimensionierungsspezifikationen
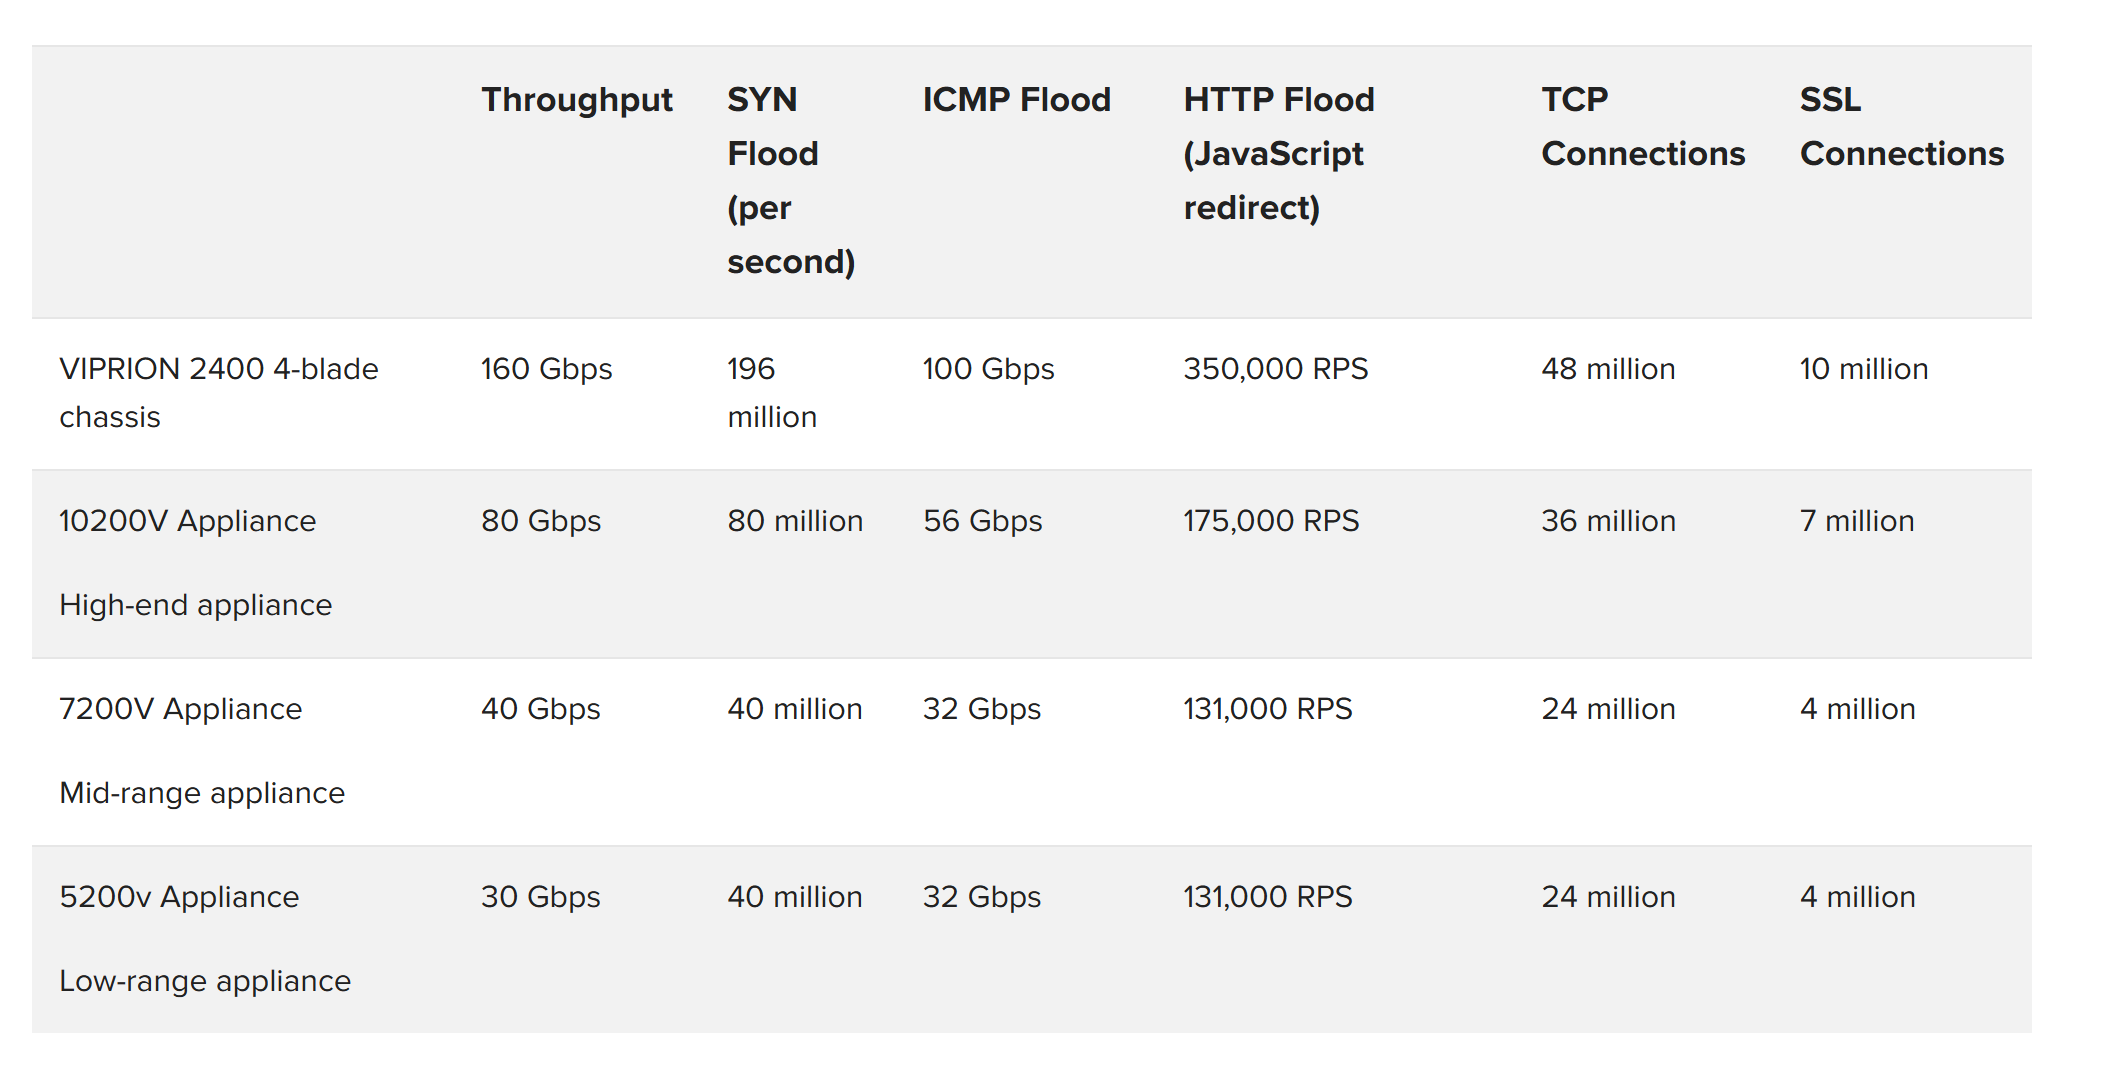
Abbildung 14 zeigt die Spezifikationen der verfügbaren F5-Hardwaregeräte, mit denen sich die Skalierungsanforderungen von Unternehmen erfüllen lassen.
Fazit
Diese empfohlene Referenzarchitektur für den DDoS-Schutz basiert auf der langjährigen Erfahrung von F5 bei der gemeinsamen Abwehr von DDoS-Angriffen mit seinen Kunden. Serviceprovider erzielen mit einem konsolidierten Ansatz gute Ergebnisse. Weltweit tätige Finanzdienstleister erkennen, dass die empfohlene Hybridarchitektur die ideale Grundlage für die Platzierung all ihrer Sicherheitskontrollen bietet. Auch Unternehmenskunden ordnen ihre Sicherheitskontrollen neu und gestalten sie auf Basis dieser Architektur um. Auf absehbare Zeit dürfte eine hybride DDoS-Schutzarchitektur weiterhin die Flexibilität und Verwaltbarkeit bieten, die Architekten benötigen, um modernen DDoS-Bedrohungen entgegenzuwirken.
VERÖFFENTLICHT AM 01. OKTOBER 2020