F5 Distributed Cloud-Sicherheitslösungen für eine PSD2-konforme starke Kundenauthentifizierung
Distributed Cloud Services unterstützen Sie dabei, eine reibungslose starke Kundenauthentifizierung und Sicherheit bereitzustellen, die Risiken durch Drittanbieter im Zahlungsverkehr mindert, das Kundenerlebnis verbessert und die Anforderungen der EU-Zahlungsdiensterichtlinie PSD2 erfüllt.
Die digitale Transformation im Finanzdienstleistungssektor rückt den Verbraucherschutz stärker in den Fokus
In allen Branchen steigt der Druck, den Umsatz zu steigern und gleichzeitig Betriebskosten und Verluste zu reduzieren. In der Finanzdienstleistungsbranche wird die digitale Transformation durch den Aufstieg des Open Banking und die Vorteile vorangetrieben, die Aggregatoren den Verbrauchern bieten. Diese Innovationen haben zwar das Kundenerlebnis verbessert, vergrößern jedoch auch die Angriffsfläche, die von Betrügern ausgenutzt werden kann. Um dem entgegenzuwirken, hat die Europäische Bankenaufsichtsbehörde (EBA) die zweite Zahlungsdiensterichtlinie (PSD2) erlassen, um Verbraucher durch eine starke Kundenauthentifizierung (SCA) bei Banken, Aggregatoren und anderen Finanzdienstleistern zu schützen. Insbesondere wird in Artikel 4 Absatz 30 der Richtlinie die Notwendigkeit einer „starken Kundenauthentifizierung“ genannt, die wie folgt definiert wird:
Authentifizierung auf Grundlage der Verwendung von zwei oder mehr Elementen, die den Kategorien Wissen (etwas, das nur der Nutzer weiß, z. B. Passwörter, PINs, Passphrasen, eingeprägte Wischmuster, Antworten auf Sicherheitsfragen), Besitz (etwas, das nur der Nutzer besitzt, z. B. Hardware- oder Software-Token-Generator, SMS, Einmalpasswort) und Inhärenz (etwas, das der Nutzer ist, z. B. biometrische Merkmale, Venenerkennung, Spracherkennung, Tastenanschlaganalyse, Herzfrequenz) zugeordnet werden und insofern voneinander unabhängig sind, als die Kompromittierung eines Elements die Zuverlässigkeit der anderen nicht beeinträchtigt, und die so konzipiert ist, dass die Vertraulichkeit der Authentifizierungsdaten geschützt wird.
Da sich Cyberkriminelle anpassen und versuchen, den Vorschriften immer einen Schritt voraus zu sein, ist es wichtig, Verbraucher zu schützen, ohne ihnen den Zugriff auf Anwendungen und APIs sowie deren Nutzung zu erschweren.
Der PSD2-Mythos der Multifaktor-Authentifizierung: Reicht MFA/2FA aus?
Aus PSD2 geht eindeutig hervor, dass die EBA eine starke Kundenauthentifizierung verlangt. Darüber hinaus muss Aggregatoren und Drittdienstleistern im Zahlungsverkehr (TPP) der Zugriff auf Kundenkonten ermöglicht werden. Die EBA legt dar, was zur Einhaltung der Vorschriften erforderlich ist: eine Authentifizierung, die auf der Verwendung von zwei oder mehr Elementen aus den Kategorien Wissen, Besitz und Inhärenz basiert. Obwohl PSD2 nicht ausdrücklich auf Multifaktor-Authentifizierung oder 2FA Bezug nimmt, werden diese Verfahren inzwischen mit den beiden am häufigsten von Unternehmen eingesetzten Authentifizierungsmethoden gleichgesetzt: Einmalpasswörtern (OTP) und Kurznachrichtendiensten (SMS). Zahlungsdienstleister müssen unbedingt die Vertraulichkeit und Integrität der personalisierten Sicherheitsmerkmale und Authentifizierungscodes gewährleisten, die Zahlungsdienstnutzer in allen Phasen der Authentifizierung verwenden. Allerdings weisen SMS-Nachrichten, die im Klartext übertragen werden, bekannte inhärente Schwachstellen auf (z. B. mobile Schadsoftware, die darauf ausgelegt ist, Textnachrichten von den Geräten der Nutzer zu stehlen). Darüber hinaus ermöglichen ausgefeilte Phishing-Kits wie Kr3pto erfahrenen Angreifern, Einmalpasswörter in Echtzeit abzufangen. Angesichts dieser Erkenntnisse schaffen Unternehmen, die sich ausschließlich auf OTP und SMS verlassen, faktisch ein Sicherheitsrisiko und setzen möglicherweise die Konten ihrer Kunden einer Gefahr aus. Distributed Cloud Services ergänzen die SCA-Anforderung durch Echtzeitschutz für Anwendungen, der KI, maschinelles Lernen und weitere Technologien nutzt.
Unternehmen, die sich ausschließlich auf OTP und SMS verlassen, schaffen damit faktisch ein Sicherheitsrisiko.
Wie die F5 Distributed Cloud Platform eine reibungslose, PSD2-konforme Kundenauthentifizierung ermöglicht
Die F5 Distributed Cloud-Plattform bietet umfassende funktionsübergreifende Analysen in den Bereichen Sicherheit, Betrugsprävention und Identitätsmanagement. Der Einsatz aller drei sicheren Authentifizierungselemente – Wissen, Besitz und Inhärenz – ermöglicht eine höhere Genauigkeit und mehr Flexibilität. Die Europäische Bankenaufsichtsbehörde betrachtet das „Inhärenzelement“ als den spannendsten und fortschrittlichsten Bereich der Authentifizierung. Distributed Cloud Services unterstützen Finanzdienstleister bei der Erfüllung der PSD2-Anforderungen, indem sie einen umfassenden und einfach zu verwaltenden Schutz für Webanwendungen, mobile Anwendungen und APIs bieten. Die Distributed Cloud-Plattform wehrt sich weiterentwickelnde Angriffe automatisch ab, indem sie jede Interaktion beobachtet und daraus lernt. Sehen wir uns dazu das folgende Beispielszenario an:
F5s umfassende Kundenauthentifizierung in der Praxis (Verifizierung anhand von drei Elementen)
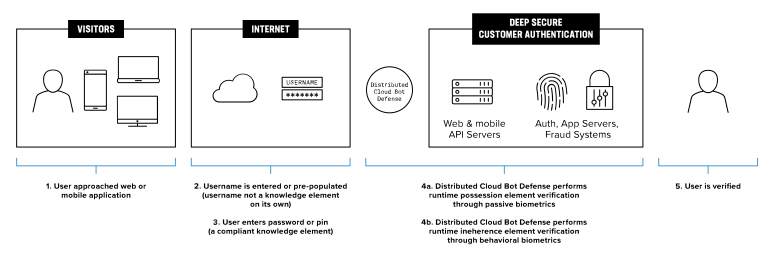
- Schritt 1: Der Benutzer ruft ein Online-Angebot oder eine Anwendung auf.
- Schritt 2: Der Benutzername wird entweder eingegeben oder ist bereits vorausgefüllt (beachten Sie, dass der Benutzername allein kein Wissenselement darstellt)
- Schritt 3: Der Benutzer gibt ein Passwort oder eine PIN ein (ein konformes Wissenselement element)
- Schritt 4: Distributed Cloud Bot Defense führt zur Laufzeit eine Überprüfung des Besitzfaktors durch passive biometrische Verfahren wie die Erfassung von Geräte-ID-Telemetriedaten durch
- Schritt 5: Distributed Cloud Bot Defense führt zur Laufzeit eine Verifizierung des Inhärenzelements mittels Verhaltensbiometrie durch
- Schritt 6: Der Benutzer wird verifiziert und schließt die Überweisung ohne zusätzliche Authentifizierungshürden ab.
Distributed Cloud Services ergänzen OTP und SMS-2FA durch eine funktionsübergreifende Verhaltensanalyse in Echtzeit. So werden Benutzer unter Einhaltung aller drei Elemente der starken Kundenauthentifizierung gemäß PSD2 authentifiziert, Compliance-Anforderungen erfüllt, die Sicherheit verbessert und Hürden für Benutzer beseitigt.
Was Sicherheitsteams über Drittanbieter und Aggregatoren wissen müssen
PSD2 fördert Innovationen und Open Banking, indem Finanzinstitute verpflichtet werden, Drittanbietern (Third-Party Providers, TPPs) Zugriff auf Kundendaten zu gewähren. TPP-Anwendungen stellen über APIs eine Verbindung zu Finanzinstituten her, um Daten zu aggregieren und eine zentrale Übersicht bereitzustellen. So können sie beispielsweise Kontostände, Transaktionen und Profile eines Kunden über mehrere Konten hinweg zusammenführen. Die Sicherheit von Anwendungen und APIs ist entscheidend, um Risiken für die Daten der Nutzer zu minimieren, Betrug zu verhindern und zugleich die Erwartungen der Kunden zu erfüllen. Im Folgenden finden Sie einige Beispiele für Bedrohungen und Risiken, die Aggregatoren mit sich bringen:
Angriffe durch Identitätsvortäuschung von Aggregatoren
Aggregatoren, die mit ihren Datenquellen zusammenarbeiten, erhalten häufig Zugriff auf die Dienste des Finanzinstituts. Angreifer nutzen diese Beziehung aus, indem sie Konten mittels Credential Stuffing beim Aggregator statt direkt beim Finanzinstitut überprüfen.
Kontoübernahme
Finanzaggregatoren speichern die Onlinebanking-Zugangsdaten ihrer Kunden (Benutzernamen und Passwörter) sowie Kontodaten von bis zu 90 Tagen und sind daher ein attraktives Ziel für Angreifer. Diese können vom Nutzer autorisierte Fintech-Anwendungen ausnutzen, um Kontoguthaben zu stehlen und auf andere Online-Zahlungssysteme zuzugreifen.
Unvorhersehbare Spitzen bei der Datenverkehrslast
Aggregatoren verursachen einen erheblichen Anteil der Kontoabfragen bei Finanzinstituten und fragen dort bis zu Zehntausende Male täglich aktualisierte Verbraucherkontodaten ab. Multipliziert man dies mit Tausenden von Kunden, müssen Finanzinstitute zusätzliche Kapazitäten bereitstellen, nur um den Datenverkehr der Aggregatoren zu bewältigen.
Screen Scraping
Verbraucher stellen Fintech-Aggregatoren freiwillig ihre Zugangsdaten zur Verfügung. Diese wiederum nutzen automatisierte Tools, um Anwendungen von Finanzinstituten zu durchsuchen und Verbraucherdaten daraus auszulesen. Auch wenn die Zusammenführung dieser Daten den Verbrauchern auf den ersten Blick einige Vorteile bieten mag, kann die Art und Weise, wie manche Aggregatoren auf diese Daten zugreifen, gegen Datenschutzvorschriften verstoßen und die Verbraucherdaten letztlich einem Betrugsrisiko aussetzen.
Wie F5 Distributed Cloud Services Finanzinstituten bei der Verwaltung von Aggregatoren helfen
F5 bietet Transparenz und Kontrolle, damit Finanzinstitute Aggregatoren verwalten und sich gegen Angriffe schützen können. Kunden erhalten über die Apps ihrer Wahl jederzeit und überall uneingeschränkten Zugriff auf ihre Daten und sind zugleich vor den Risiken von Credential Stuffing und Kontoübernahmen (Account Takeover, ATO) geschützt.
Transparenz bei der Authentifizierung
Distributed Cloud Bot Defense erfasst jeden einzelnen Anmeldeversuch und klassifiziert den Datenverkehr als menschlich, automatisiert oder von einem Aggregator stammend. F5 blockiert Angriffe auf die Web- und mobilen Angebote des Finanzinstituts und kann zudem erkennen, wenn Angreifer über einen Aggregator Credential Stuffing zur Kontovalidierung betreiben.
Unterstützung beim Onboarding
Distributed Cloud Aggregator Management ermutigt Aggregatoren, keine Finanzzugangsdaten von Benutzern mehr zu speichern und stattdessen auf APIs umzusteigen, die von den Finanzinstituten unterstützt werden, aus denen sie ihre Daten beziehen. F5 arbeitet mit dem Finanzinstitut und dem Aggregator zusammen, um diesen Übergang zu ermöglichen.
Zugriff nach dem Prinzip der geringsten Rechte
Bei der Verwendung von APIs können Distributed Cloud Services dafür sorgen, dass Aggregatoren nur die erforderlichen Berechtigungen erhalten, wodurch sich die Angriffsfläche verringert. Beispielsweise kann der Zugriff auf Transaktionen auf schreibgeschützten Zugriff oder ausschließlich auf zusammengefasste Informationen beschränkt werden.
Anomalieerkennung
Distributed Cloud Services unterstützen sowohl das Finanzinstitut als auch den Aggregator bei der Anomalieerkennung. F5 erstellt Fingerabdrücke für jedes Angreifer-Framework, einschließlich Headless-Browsern und manuell ausgeführten betrügerischen Angriffen, und kann diese blockieren oder sowohl den Aggregator als auch das Finanzinstitut warnen.
Fortschrittliche Cybersicherheitsbedrohungen mit F5 bekämpfen
F5 Distributed Cloud Services bieten erstklassige Lösungen für Anwendungssicherheit und Betrugsprävention auf einer integrierten Plattform. F5 nutzt KI-gestützte Präzision, um Angriffsverkehr in Echtzeit zuverlässig zu erkennen sowie Betrug aufzudecken und zu verhindern.