No existe una solución única para la entrega y la seguridad de aplicaciones. Así lo demuestra nuestro último estudio.
En los albores de Internet —cuando yo aún era una niña—, todo el sector de la entrega y la seguridad de aplicaciones se basaba en el hardware. Cuando la computación en la nube empezó a experimentar un crecimiento explosivo, el foco se desplazó hacia el software. Las máquinas virtuales se convirtieron en el nuevo formato y, poco después, ¡llegaron los contenedores!
La rápida digitalización ha impulsado al sector hacia el SaaS, con especial atención a la prestación de servicios que no solo abarcan múltiples ubicaciones, sino que llegan a un público global.
Por lo general, cada nueva generación de soluciones de entrega y seguridad de aplicaciones solo era compatible con el último formato disponible en el momento de su aparición. Además, algunas generaciones nunca evolucionaron para admitir formatos más recientes. Como resultado, el mercado ofrece una combinación de opciones que, por lo general, solo son compatibles con un subconjunto de todos los formatos disponibles.
El problema es que, cuando se trata de cualquier aspecto de la empresa, no existe una solución única que sirva para todos.
La TI híbrida implica que todo sea híbrido: todo
Todos nuestros estudios de los últimos diez años, ya sean generales o específicos, siguen indicándonos lo mismo. Las organizaciones son híbridas, tanto por dentro como por fuera. Sus carteras de aplicaciones son híbridas y sus entornos de TI también. Todo es híbrido, incluidos sus requisitos de entrega y seguridad de aplicaciones.
En un proyecto de investigación reciente, planteamos algunas preguntas muy concretas sobre los servicios de entrega y seguridad de aplicaciones, como en qué parte de las arquitecturas de aplicaciones los implementaban y qué formato preferían.
Los resultados fueron claros: las organizaciones siguen eligiendo principalmente todos los aspectos, desde la ubicación hasta la entrega y la seguridad de las aplicaciones, en función de la aplicación, y eso hace necesario combinar servicios de entrega y seguridad basados en hardware, software y SaaS.
Es más probable que las aplicaciones tradicionales estén alojadas en las instalaciones y utilicen un formato de hardware para la entrega y la seguridad de aplicaciones. Del mismo modo, las aplicaciones modernas impulsan la demanda de un formato de software —ya sea una máquina virtual o contenedores, y a veces ambos— en todas las ubicaciones. Cuando esas aplicaciones modernas están en la nube, las organizaciones se decantan por opciones SaaS.
¿Y las arquitecturas emergentes de aplicaciones de IA? Están impulsando la adopción de servicios de entrega y seguridad basados en SaaS.
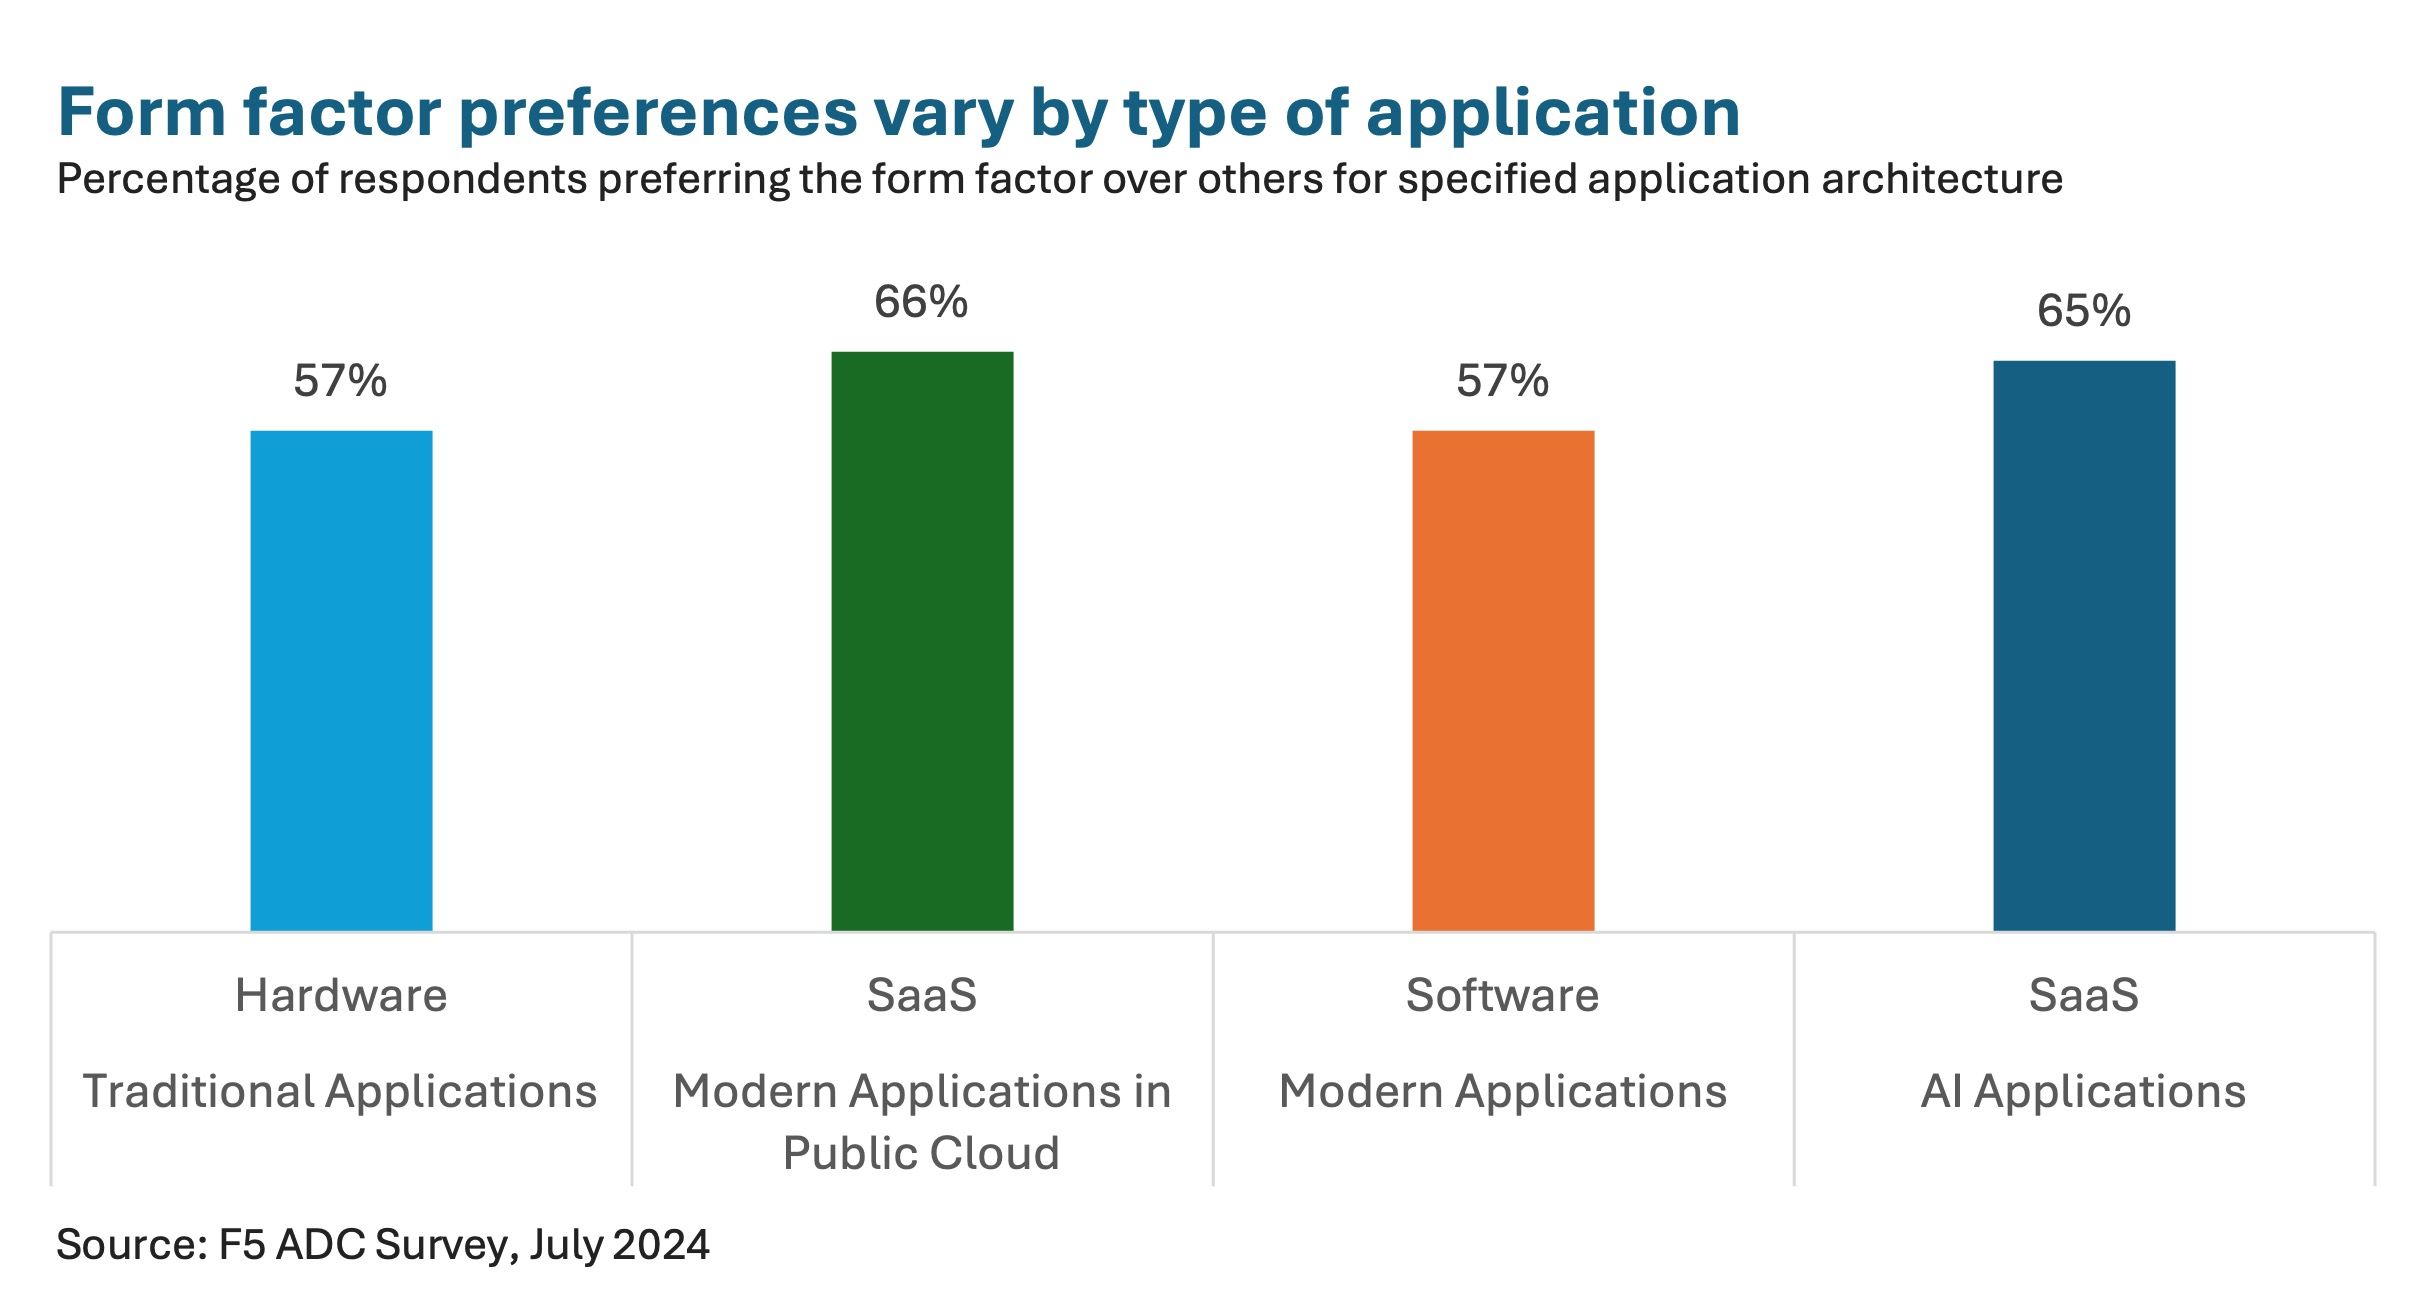
Esto es así independientemente del punto de inserción de los servicios de entrega y seguridad en estas arquitecturas de aplicaciones. Ya sea en el tráfico norte-sur, este-oeste o en uno de los nuevos puntos de inserción del nuevo complejo de computación de IA, las organizaciones utilizan claramente el tipo de aplicación como criterio para decidir qué formato emplearán a fin de satisfacer las necesidades de escalabilidad, rendimiento y seguridad de dicha aplicación.
Además, nuestro estudio indica que esto se cumple independientemente del servicio de entrega y seguridad que implementen. Preguntamos por las preferencias de formato para una docena de servicios diferentes de entrega y seguridad, y los resultados fueron los mismos. ¿Seguridad de API para aplicaciones modernas? Software. ¿Puertas de enlace de IA para aplicaciones de IA? SaaS, por favor. ¿Cualquier servicio para aplicaciones tradicionales? Quieren hardware.
¿Hay excepciones? Por supuesto. Pero, en general, la tendencia está clara: la cartera empresarial de servicios de entrega y seguridad de aplicaciones será tan híbrida como sus carteras de aplicaciones. Y aunque las aplicaciones modernas por fin han alcanzado un punto de inflexión y ya representan más del 50 % de las carteras, aún pasará tiempo antes de que las aplicaciones tradicionales desaparezcan, si es que llegan a hacerlo. Y, por supuesto, las aplicaciones de IA no harán más que crecer a partir de ahora. Esto significa que, en el futuro previsible, las organizaciones utilizarán una combinación de hardware, software y SaaS para entregar y proteger sus aplicaciones.
Así que, si alguna vez se ha preguntado por qué F5 mantiene las tres opciones para sus soluciones de entrega y seguridad de aplicaciones —es decir, hardware, software y servicio—, ahora ya lo sabe. Porque los clientes las quieren y las necesitan todas para entregar y proteger sus carteras heterogéneas de aplicaciones.
Sobre el autor

Lori MacVittie es ingeniera distinguida y evangelista jefe en la Oficina del CTO de F5, y cuenta con una amplia experiencia en entrega de aplicaciones, estrategia de automatización e infraestructura. Es conocida por convertir la complejidad en claridad, ya sea definiendo mecanismos de protección para agentes de IA, analizando arquitecturas multinube frágiles o explorando los límites de los sistemas escalables. Aporta más de treinta años de experiencia en el sector en desarrollo de aplicaciones, arquitectura de TI y operaciones de redes y sistemas. Antes de incorporarse a F5, fue una galardonada editora de tecnología. MacVittie posee un máster en Informática y es una autora prolífica cuyas publicaciones abarcan la seguridad, la nube y la arquitectura empresarial. También es una apasionada de los juegos de mesa y los videojuegos, y expresa sin complejos sus firmes opiniones sobre el queso.
Más artículos de Lori Mac VittieArtículos relacionados del blog

Proteger los endpoints de las API dificulta la seguridad de las API
Descubre las complejidades de la seguridad de las API, los retos a los que se enfrentan las organizaciones, la evolución de los ataques contra endpoints de API y la necesidad de políticas de seguridad adaptadas.
¿Qué es el sesgo de la IA y por qué es importante para TI?
Descubre los fundamentos del aprendizaje de la IA. Aprende cómo pueden surgir sesgos en la IA y qué riesgos plantean para las TI y la transformación digital.
Redefiniendo la ciberseguridad en el extremo de la nube distribuida con IA y telemetría en tiempo real
La transformación digital y la adopción de tecnologías en la nube están provocando cambios en las arquitecturas de las aplicaciones. Estos cambios introducen nuevas superficies de ataque, que son el objetivo de métodos de ataque avanzados, altamente organizados y con motivaciones económicas. Mediante el uso del framework Morpheus de NVIDIA, F5 está investigando técnicas para detectar estas amenazas avanzadas con telemetría en tiempo real y análisis basados en IA.
El papel de la nube en las aplicaciones nativas del edge
No debería sorprender que, al igual que la aparición de la nube dio lugar a las aplicaciones nativas de la nube, el edge esté impulsando un conjunto de aplicaciones nativas del edge. Sin embargo, estas aplicaciones no residirán únicamente en el edge. Al mismo tiempo, están surgiendo nuevos patrones arquitectónicos que aprovechan las aplicaciones alojadas en la nube y en el centro de datos.
La creciente diversidad de ubicaciones y usuarios está impulsando a las empresas hacia el edge
En el contexto del ámbito de las aplicaciones, el término «usuario» siempre se ha referido a la entidad que interactúa con una aplicación. Del mismo modo que los cambios en las arquitecturas de las aplicaciones impulsan cambios en las tecnologías que permiten ofrecerlas y protegerlas, los cambios en la definición de usuario han provocado cambios en los lugares donde se despliegan las aplicaciones.
El edge está impulsando un renacimiento de las infraestructuras
A medida que las organizaciones aumentan la generación de datos y tratan de extraer valor empresarial de ellos, sin duda recurrirán a la analítica y la automatización basadas en la IA y el aprendizaje automático. Precisamente este tipo de cargas de trabajo son las que más se beneficiarían de una infraestructura optimizada y, sin embargo, hoy en día son las que menos probabilidades tienen de poder aprovecharla.