
Diseñar una arquitectura de servicios de entrega de aplicaciones eficiente y segura es fundamental para garantizar una experiencia de usuario fluida en aplicaciones modernas y distribuidas que se ejecutan en la nube pública. Entre los numerosos componentes de la entrega de aplicaciones nativas de la nube, el controlador de entrega de aplicaciones como servicio, o ADCaaS, desempeña un papel esencial en el equilibrio de carga, la disponibilidad, la observabilidad, la optimización del tráfico, la protección de las aplicaciones y la automatización de la infraestructura.
Aunque las herramientas ADCaaS predeterminadas que ofrecen los proveedores de nube pública pueden ser un buen punto de partida, es posible que no siempre se ajusten a requisitos avanzados o muy específicos de personalización y programabilidad, escalabilidad o visibilidad en su entorno de entrega de aplicaciones. Este artículo recomienda un enfoque para evaluar y elegir el ADCaaS para sus aplicaciones que se ejecutan en Microsoft Azure, desde aprovechar las herramientas predeterminadas hasta explorar alternativas de servicios nativos de la nube de terceros.
Al seleccionar una solución ADCaaS para Azure, las organizaciones deben sopesar factores como la facilidad de uso, la escalabilidad, la personalización y la observabilidad. La elección adecuada suele depender de la escala del entorno, la complejidad de las necesidades de entrega de aplicaciones y las prioridades operativas.
Cuándo utilizar las herramientas de ADCaaS predeterminadas
Las herramientas de ADCaaS predeterminadas que ofrece su proveedor de nube pública —por ejemplo, Azure Load Balancer y Azure Application Gateway en la nube de Microsoft Azure— constituyen la opción de implementación más sencilla y directa. Estas herramientas están estrechamente integradas en el ecosistema de la nube y permiten abordar numerosos casos de uso generales de entrega de aplicaciones con un esfuerzo de configuración mínimo.
- Facilidad de uso: Las herramientas ADCaaS predeterminadas son fáciles de implementar, utilizar y gestionar en su entorno de nube pública.
- Gestión unificada: Como parte del ecosistema del proveedor de servicios en la nube, estas herramientas ofrecen interfaces de gestión y paneles coherentes en toda la plataforma de nube pública.
- Funcionalidades estándar: El balanceo de carga básico, la protección frente a amenazas y la integración con otros servicios nativos de infraestructura como servicio (IaaS) cubren las necesidades clave desde el primer momento.
Las herramientas de ADCaaS predeterminadas son ideales para implementaciones más estáticas y de pequeña o mediana escala, en las que las funcionalidades estándar son suficientes y no se requieren niveles más profundos de personalización ni funciones avanzadas de conectividad de aplicaciones y API.
Cuándo utilizar un servicio ADCaaS nativo de la nube de terceros
Cuando el ADCaaS predeterminado no es suficiente, ya sea por la falta de opciones de personalización avanzadas, limitaciones de escalabilidad o una visibilidad insuficiente, las alternativas de ADCaaS nativas de la nube de terceros disponibles en los marketplaces de los proveedores de nube se convierten en la siguiente opción viable. Un ejemplo es F5 NGINXaaS for Azure, diseñado para ofrecer un mayor rendimiento, disponibilidad, protección y visibilidad a escala, mejorando la experiencia general del usuario sin añadir complejidad ni carga operativa adicionales.
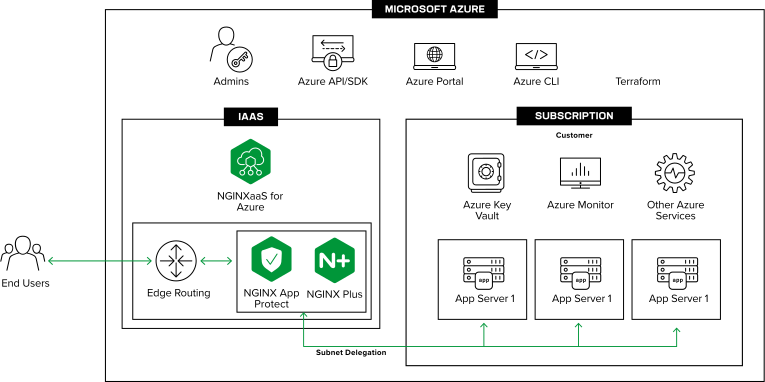
F5 NGINXaaS for Azure ofrece un rendimiento, una disponibilidad, una protección y una visibilidad mejorados a gran escala, lo que optimiza la experiencia general del usuario sin añadir complejidad ni carga operativa adicionales.
Al evaluar un ADCaaS de terceros en Azure, tenga en cuenta las siguientes funcionalidades:
- Algoritmos de equilibrio de carga: Las herramientas ADCaaS más avanzadas admiten una distribución inteligente del tráfico basada en la carga, por ejemplo, mediante el algoritmo de menor tiempo, como en F5 NGINXaaS for Azure, para garantizar el menor tiempo de respuesta de las aplicaciones y optimizar el uso de los recursos.
- Reconfiguraciones sin tiempo de inactividad: El autoescalado elástico y dinámico de los servicios de backend puede provocar errores y tiempos de espera de conexión agotados si ADCaaS no es capaz de gestionar los cambios de topología sin interrupciones. Gracias a la compatibilidad con actualizaciones dinámicas de la configuración, F5 NGINXaaS for Azure garantiza una experiencia de usuario fluida y uniforme durante los picos de solicitudes sin interrumpir el flujo de tráfico.
- Observabilidad: En muchos casos, las herramientas predeterminadas ofrecen suficiente visibilidad sobre el estado y el rendimiento de las aplicaciones. Sin embargo, a veces se necesita una visibilidad detallada y en tiempo real para identificar y resolver rápidamente los problemas, a ser posible incluso antes de que empiecen a afectar a sus clientes. Por ejemplo, F5 NGINXaaS for Azure ofrece supervisión e informes de más de 200 métricas pormenorizadas en tiempo real para agilizar la resolución de problemas y obtener información más precisa sobre el estado y el rendimiento de las aplicaciones.
- Personalización y programabilidad: Uno de los aspectos fundamentales de un ADCaaS avanzado es permitir escenarios y casos de uso personalizados mediante una configuración flexible y planos de datos totalmente programables. F5 NGINXaaS for Azure ayuda a lograr este objetivo al proporcionar un mayor control sobre la configuración del plano de datos y NGINX JavaScript integrado. Esto ofrece una flexibilidad prácticamente ilimitada para implementar funcionalidades altamente personalizadas y adaptadas a las necesidades y los requisitos específicos de cada organización.
- Funcionalidad integrada: La posibilidad de implementar un balanceador de carga de capa 4 y capa 7 en una única herramienta, reforzada por la protección avanzada e integrada de aplicaciones y API, ayuda a reducir la complejidad y la proliferación de herramientas. La funcionalidad integrada de capa 4 y capa 7 de F5 NGINXaaS for Azure, combinada con la protección de firewall de aplicaciones web líder del sector de F5, ayuda a consolidar la tecnología y optimiza los costes operativos. Además, la estrecha integración con servicios esenciales de Azure, como Azure Entra, Azure Key Vault y Azure Monitor, garantiza una experiencia de entrega de aplicaciones fluida y coherente en todo el entorno de Azure.
Disponible en el marketplace de la nube, F5 NGINXaaS for Azure es la opción idónea para escenarios de implementación que requieren un mayor rendimiento, escalabilidad y visibilidad sin la complejidad que supone gestionar infraestructura adicional. Es adecuado para entornos dinámicos de mediana y gran escala que alojan numerosas aplicaciones distribuidas nativas de la nube.
Reflexiones finales
Para los arquitectos de plataformas y de la nube, elegir el ADCaaS adecuado requiere encontrar un equilibrio entre la facilidad de uso, la flexibilidad, la escalabilidad y la complejidad operativa. Empiece con las herramientas predeterminadas que ofrece la plataforma en la nube de Azure para simplificar y agilizar la implementación. Si necesita funciones avanzadas, una mayor escalabilidad o una mejor visibilidad, explore las opciones de ADCaaS nativas de terceros disponibles en el marketplace, como F5 NGINXaaS for Azure.
Cuando las soluciones «como servicio» no pueden satisfacer sus necesidades, los ADC desplegables en máquinas virtuales o contenedores ofrecen un mayor control, aunque a costa de una mayor carga operativa. Son especialmente adecuados para arquitecturas multinube complejas en las que la coherencia y la gestión centralizada en varios entornos son requisitos clave.
En última instancia, la decisión depende de las prioridades y la capacidad de su equipo. Tanto si se prioriza la simplicidad como el control, la solución ADCaaS adecuada puede permitir a los arquitectos crear plataformas de entrega de aplicaciones resilientes, de alto rendimiento y preparadas para el futuro.
Para empezar a crear arquitecturas modernas y resilientes de entrega de aplicaciones en la nube, descubre F5 NGINXaaS for Azure en Azure Marketplace.
Sobre los autores
Artículos relacionados del blog

Únete a F5 NGINX en AppWorld 2024
Descubre las numerosas razones para asistir al evento insignia de F5, que incluirá un emocionante anuncio sobre la cartera de productos NGINX.
Rotación de certificados SSL/TLS sin reinicios en NGINX Open Source
La función de diccionario compartido permite configurar NGINX sin necesidad de reiniciarlo al renovar los certificados SSL/TLS.
Exposición de APIs en Kubernetes
La unidad 2 de Microservices March 2022 se centra en cómo exponer tus API en Kubernetes. Aquí tienes enlaces a los recursos que necesitas: la retransmisión en directo del 14 de marzo, artículos de blog y otros recursos de preparación, y el laboratorio práctico «Protege las API de Kubernetes mediante la limitación de solicitudes».
NGINX Sprint 2.0: visión clara, código renovado y nuevos compromisos con el código abierto
Hoy, en NGINX Sprint 2.0, anunciamos cómo respaldaremos nuestra visión del futuro de las aplicaciones modernas con una mayor presencia en la comunidad de código abierto, incluida la participación en el proyecto comunitario Kubernetes, nuevos proyectos de software de código abierto y la arquitectura de referencia para aplicaciones modernas.
Presentamos NGINX Plus R22
NGINX Plus R22 incorpora nuevas funcionalidades, como la compatibilidad con OCSP para verificar la revocación de certificados en TLS mutuo, el uso de varios proveedores de identidad OIDC en una configuración, el seguimiento en tiempo real de la limitación de solicitudes y conexiones en el panel de NGINX Plus y mejoras en NGINX JavaScript.
Presentamos NGINX Plus R17
NGINX Plus R17 incorpora compatibilidad con la limitación de velocidad en dos fases y con TLS 1.3, la versión más reciente del protocolo Transport Layer Security. La configuración de OpenID Connect es más sencilla y NGINX ModSecurity WAF es el doble de rápido que antes. También se ha actualizado el módulo JavaScript de NGINX.