Il n’existe pas de solution universelle en matière de mise à disposition et de sécurité des applications. C’est ce que révèle notre dernière étude.
Aux débuts d’Internet — alors que je n’étais encore qu’une toute jeune fille —, l’ensemble du secteur de la mise à disposition et de la sécurité des applications reposait sur le matériel. Lorsque le cloud computing a commencé à connaître un essor fulgurant, l’attention s’est portée sur les logiciels. Les machines virtuelles sont devenues le nouveau format de référence, bientôt suivies par les conteneurs !
La numérisation rapide a poussé le secteur vers le SaaS, en mettant l’accent sur la fourniture de services couvrant non seulement plusieurs sites, mais s’adressant également à un public mondial.
Chaque nouvelle génération de solutions de mise à disposition et de sécurité des applications ne prenait généralement en charge que le dernier format disponible au moment de son arrivée sur le marché. Certaines générations n’ont par ailleurs jamais évolué pour prendre en charge les formats plus récents. Le marché propose donc un éventail d’options qui, en règle générale, ne prennent en charge qu’une partie de tous les formats disponibles.
Le problème, c’est qu’en entreprise, il n’existe pas de solution universelle, quel que soit le domaine concerné.
L’informatique hybride implique que tout soit hybride
Toutes nos études menées au cours des dix dernières années, qu’elles soient généralistes ou ciblées, continuent de nous mener à la même conclusion. Les organisations sont hybrides, tant à l’intérieur qu’à l’extérieur. Leurs portefeuilles d’applications sont hybrides, tout comme leurs environnements informatiques. Tout est hybride, y compris leurs exigences en matière de mise à disposition et de sécurité des applications.
Dans le cadre d’un récent projet de recherche, nous avons posé des questions très précises sur les services de mise à disposition et de sécurité des applications, notamment sur leur emplacement au sein des architectures applicatives et sur le format privilégié pour leur déploiement.
Les résultats étaient sans équivoque : les entreprises continuent de choisir principalement tous les aspects, de l’emplacement aux services de mise à disposition et de sécurité des applications, en fonction de l’application, et c’est ce qui les conduit à combiner des services de mise à disposition et de sécurité sous forme de matériel, de logiciels et de SaaS.
Les applications traditionnelles sont plus susceptibles d’être hébergées sur site et de s’appuyer sur une appliance matérielle pour assurer leur mise à disposition et leur sécurité. De même, les applications modernes stimulent la demande de solutions logicielles — machines virtuelles ou conteneurs, et parfois les deux — quel que soit l’environnement. Lorsque ces applications modernes sont hébergées dans le cloud, les entreprises se tournent davantage vers des offres SaaS.
Et les architectures émergentes d’applications d’IA ? Elles favorisent une mise à disposition et une sécurité basées sur le SaaS.
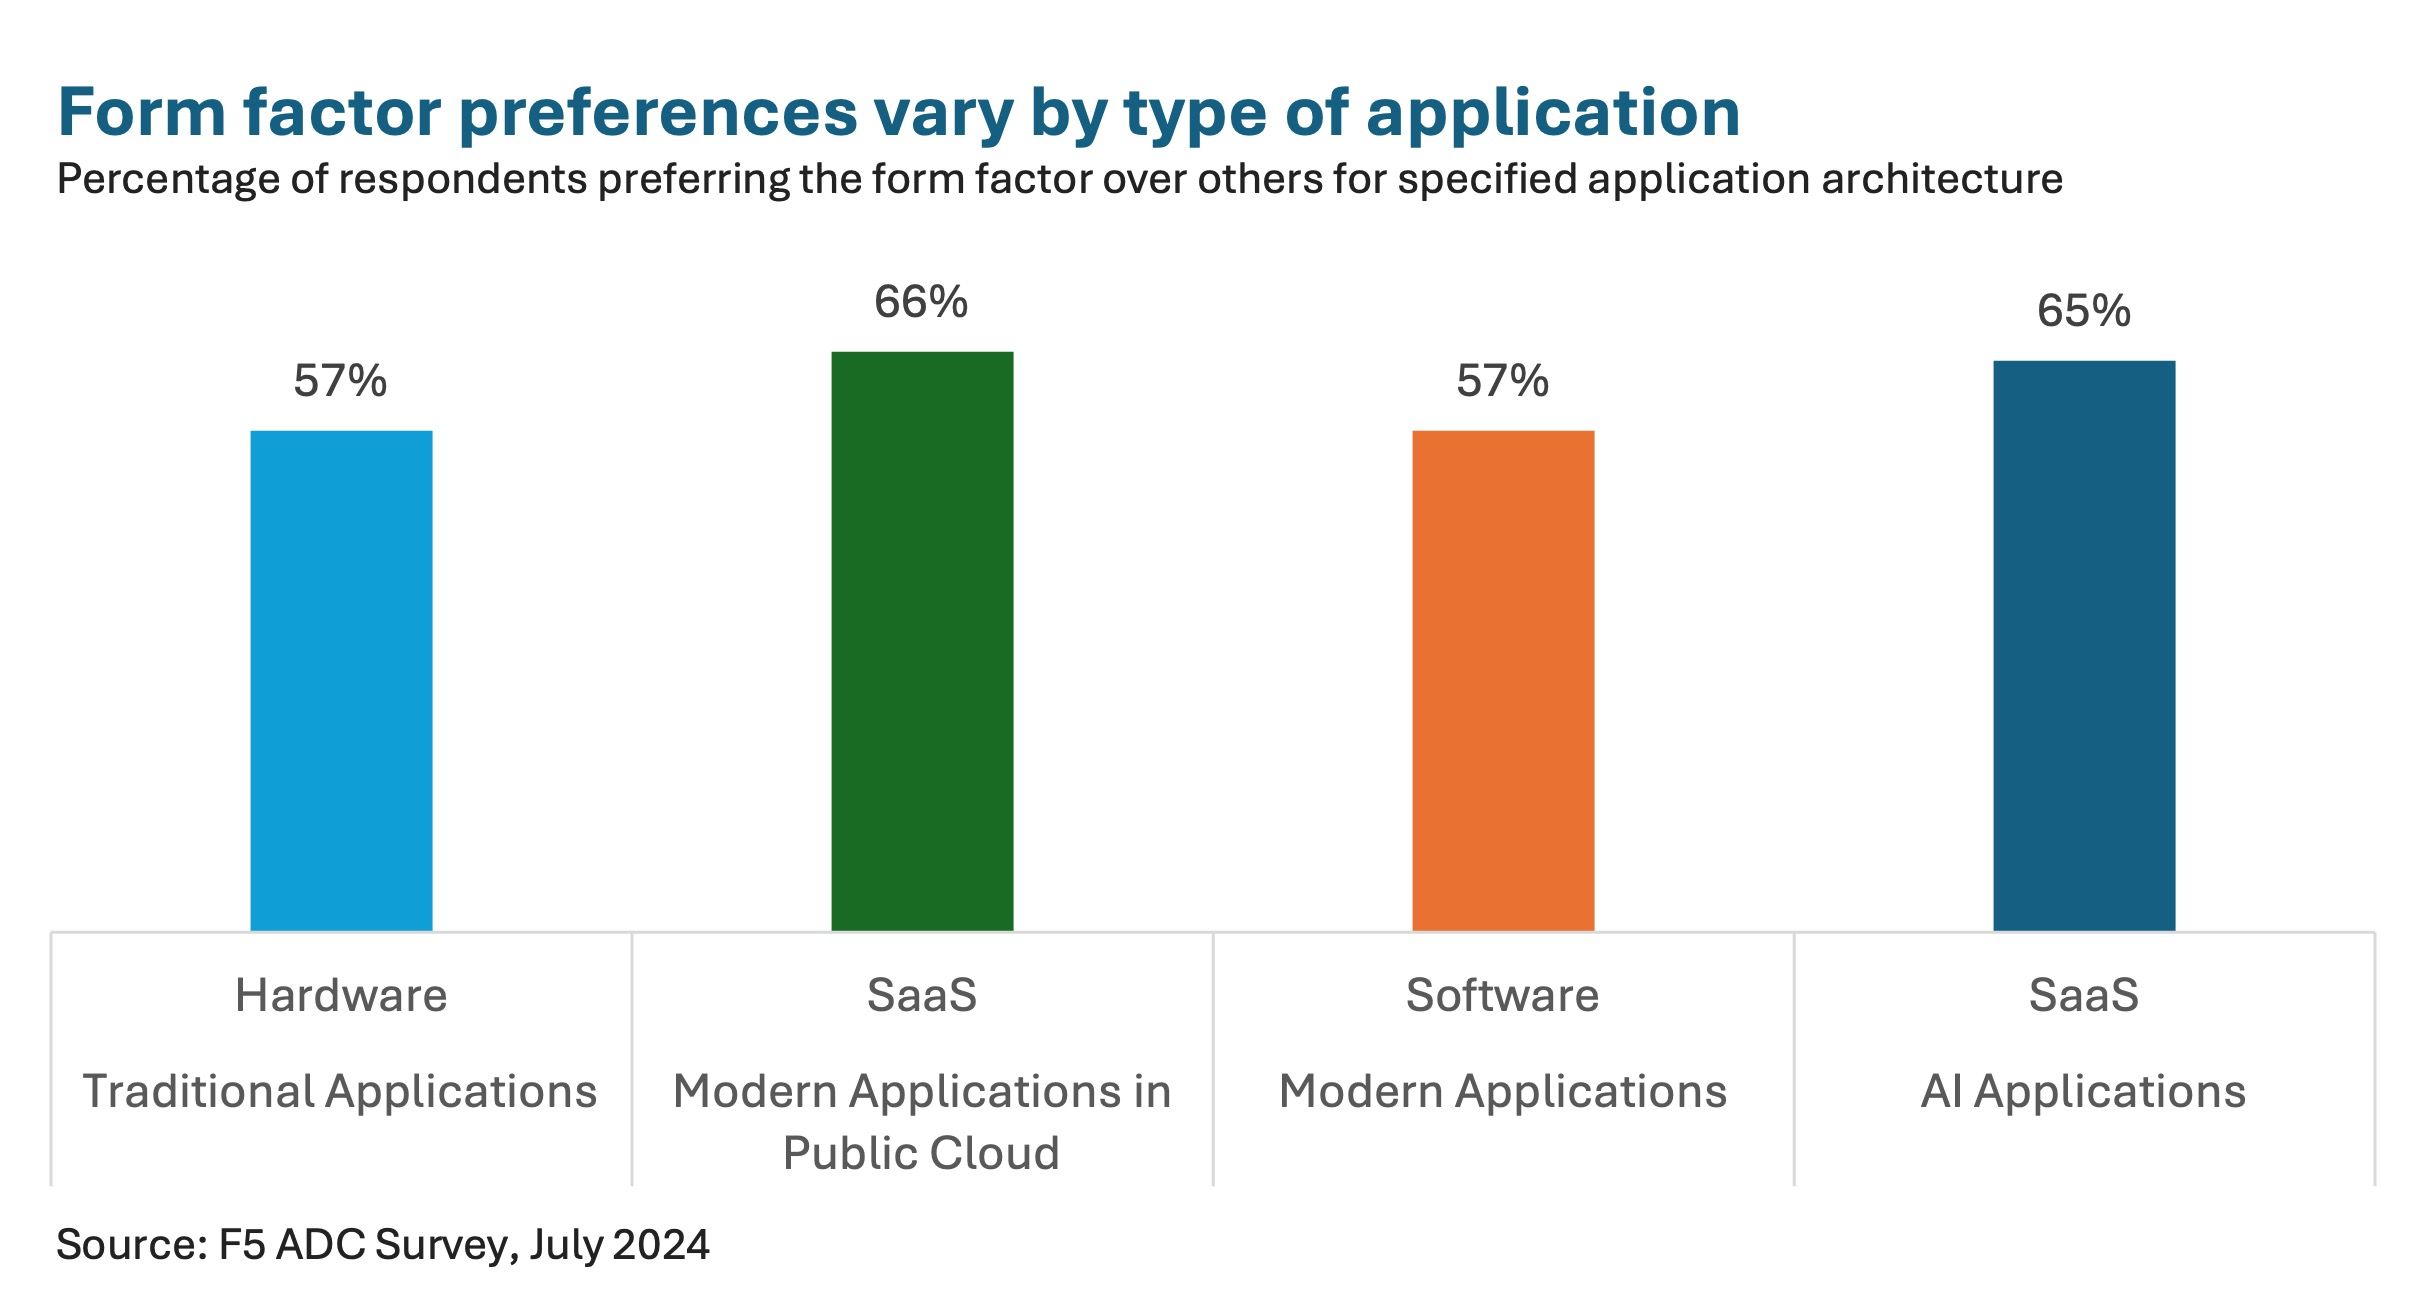
Cela reste vrai quel que soit le point d’insertion des services de mise à disposition et de sécurité dans ces architectures applicatives. Qu’il s’agisse d’un trafic nord-sud, est-ouest ou de l’un des nouveaux points d’insertion au sein du nouveau complexe de calcul dédié à l’IA, les organisations s’appuient clairement sur le type d’application pour déterminer le format à adopter afin de répondre aux besoins de cette application en matière d’évolutivité, de performances et de sécurité.
De plus, nos recherches indiquent que cela reste vrai quel que soit le service de mise à disposition et de sécurité qu’elles déploient. Nous les avons interrogées sur leurs préférences en matière de format pour une douzaine de services de mise à disposition et de sécurité différents, et les résultats étaient identiques. La sécurité des API pour les applications modernes ? Une solution logicielle. Les passerelles d’IA pour les applications d’IA ? Du SaaS, s’il vous plaît. N’importe quel service pour les applications traditionnelles ? Elles veulent du matériel.
Y a-t-il des exceptions ? Bien sûr. Mais la tendance générale est claire : le portefeuille de solutions de mise à disposition et de sécurité des applications des entreprises sera aussi hybride que leur portefeuille d’applications. Et si les applications modernes ont enfin atteint un point d’inflexion et représentent désormais plus de 50 % des portefeuilles, il faudra encore du temps avant que les applications traditionnelles ne disparaissent progressivement, si tant est qu’elles disparaissent un jour. Et bien sûr, les applications d’IA ne feront que se développer. Cela signifie que, dans un avenir prévisible, les organisations utiliseront une combinaison de matériel, de logiciels et de SaaS pour mettre à disposition et sécuriser leurs applications.
Ainsi, si vous vous êtes déjà demandé pourquoi F5 maintient ces trois options pour ses offres de mise à disposition et de sécurité des applications — à savoir le matériel, les logiciels et les services —, vous avez désormais la réponse. C’est parce que les clients les veulent et en ont besoin pour mettre à disposition et sécuriser leurs portefeuilles d’applications hétérogènes.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.